
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2007-4559 — Proof-of-concept zur Demonstration von CVE-2007-4559 Path Traversal im tarfile-Modul von Python, das das Überschreiben beliebiger Dateien über bösartige TAR-Archive ermöglicht. | Kitploit
Tools/GitHubGitHub/depers-rus/cve-2007-4559
SchwachstellenanalyseCode-AnalyseExploitationLieferkettensicherheitLernen & Bildung
GitHubdepers-rus/cve-2007-4559

CVE-2007-4559

Proof-of-concept zur Demonstration von CVE-2007-4559 Path Traversal im tarfile-Modul von Python, das das Überschreiben beliebiger Dateien über bösartige TAR-Archive ermöglicht.

Repository anzeigen
128vor 1 JahrNoch nicht geprüft
Teilen

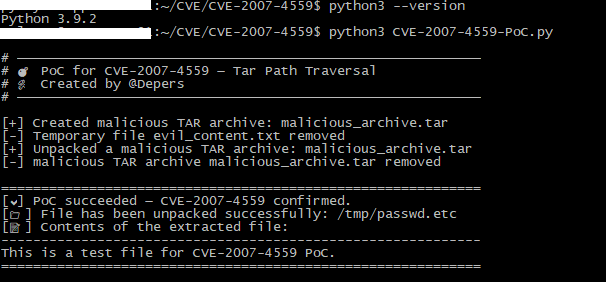
PoC oder Exploit für CVE-2007-4559

Ein bösartiges TAR-Archiv kann Dateipfade wie ../../../../etc/passwd enthalten, die versuchen, aus dem vorgesehenen Entpackungsordner „hinaufzuklettern“.

Wenn ein Python-Skript tarfile.extract() oder extractall() verwendet, ohne die Dateipfade zu überprüfen, entpackt es Dateien an diese Speicherorte – selbst wenn sie außerhalb des Zielverzeichnisses liegen.

Das bedeutet, dass ein Angreifer sensible oder Systemdateien überschreiben könnte, insbesondere wenn der Benutzer das Skript mit erhöhten Rechten ausführt.

Anfällig

Ab 2025 sind sowohl Debian 11–12 als auch Ubuntu 24 weiterhin von dieser Schwachstelle betroffen. Andere Betriebssysteme wurden nicht getestet, aber diese beiden gehören zu den am weitesten verbreiteten, was allein schon besorgniserregend ist.

Obwohl diese Schwachstelle aus dem Jahr 2007 stammt, ist sie in LTS-Versionen (Long-Term Support) weiterhin vorhanden – und die anfällige Software wird nicht automatisch über ein standardmäßiges apt-Upgrade gepatcht.

Beweis

изображение

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    340
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    314
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    295

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





