
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Exploit-CVE-2025-68613 — Proof-of-concept-Exploit für eine kritische RCE-Schwachstelle in n8n (CVE-2025-68613), der die Ausführung beliebiger Befehle durch Ausdrucksinjektion in Workflow-Knoten demonstriert. | Kitploit
Tools/GitHubGitHub/ali-py3/exploit-cve-2025-68613
SchwachstellenanalyseCode-AnalyseExploitationWebanwendungs-ExploitationPenetrationstestsPayload-Entwicklung
GitHubali-py3/exploit-cve-2025-68613

Exploit-CVE-2025-68613

Proof-of-concept-Exploit für eine kritische RCE-Schwachstelle in n8n (CVE-2025-68613), der die Ausführung beliebiger Befehle durch Ausdrucksinjektion in Workflow-Knoten demonstriert.

Repository anzeigen
27vor 11 MonatenNoch nicht geprüft
Teilen

Exploit-CVE-2025-68613

Sicherheitshinweis: Kritische Sicherheitslücke zur Remote-Code-Ausführung in n8n (CVE-2025-68613)

Eine kritische Sicherheitslücke wurde im Workflow-Automatisierungstool n8n identifiziert, die die Ausführung beliebigen Codes ermöglicht. Authentifizierte Benutzer mit Berechtigungen zum Erstellen oder Bearbeiten von Workflows können diese Schwachstelle ausnutzen, um die Kontrolle über das System zu erlangen, auf dem die n8n-Instanz läuft. Zusammenfassung

CVE ID CVE-2025-68613 Sicherheitslücke Unzureichende Kontrolle dynamisch verwalteter Coderessourcen Schweregrad Kritisch Auswirkung Ausführung beliebiger Befehle, vollständige Systemkompromittierung Ursache Der Ausdrucks-Evaluator säubert den Zugriff auf das zugrunde liegende Node.js-Prozessobjekt (this.process) nicht, sodass ein Angreifer Systemmodule wie child_process anfordern und verwenden kann. Auswirkung

Ein Angreifer, der diese Sicherheitslücke erfolgreich ausnutzt, kann Folgendes erreichen:

  • Beliebige Befehle auf dem Server ausführen.
  • Auf das Dateisystem zugreifen und es manipulieren.
  • Sensible Umgebungsvariablen offenlegen.
  • Die vollständige Kontrolle über das n8n-Hostsystem erlangen.

Betroffene und gepatchte Versionen Status Version(en) Anfällig Alle Versionen vor 1.122.0 Gepatcht Version 1.122.0 und später Abhilfe

Es ist entscheidend, Ihre n8n-Instanz sofort auf Version 1.122.0 oder höher zu aktualisieren, um diese Sicherheitslücke zu beheben.

Exploit-Details für CVE-2025-68613

Dieses Verzeichnis enthält einen Proof-of-Concept für die Sicherheitslücke zur Remote-Code-Ausführung (RCE) in n8n (CVE-2025-68613). Voraussetzungen

  • Eine n8n-Instanz mit einer Version vor 1.122.0.
  • Authentifizierter Zugriff mit Berechtigungen zum Erstellen und Bearbeiten von Workflows.

Schritte zur Reproduktion

  1. Workflow erstellen:

    • Melden Sie sich bei Ihrer anfälligen n8n-Instanz an.
    • Klicken Sie auf „Workflow hinzufügen“, um einen neuen Workflow zu starten.
  2. Knoten hinzufügen:

    • Fügen Sie einen „Manueller Auslöser“-Knoten zur Arbeitsfläche hinzu.
    • Fügen Sie einen „Set“-Knoten hinzu und verbinden Sie ihn mit dem Ausgang des „Manueller Auslöser“-Knotens.
  3. Set-Knoten konfigurieren:

    • Klicken Sie auf den „Set“-Knoten, um das Konfigurationspanel zu öffnen.
    • Klicken Sie auf „Wert hinzufügen“ und wählen Sie „Zeichenfolge“ aus dem Dropdown-Menü.
    • Setzen Sie den Namen des neuen Werts auf result.
    • Klicken Sie auf das „=“-Symbol neben dem Feld „Wert“, um in den Ausdrucksmodus zu wechseln.
  4. Exploit-Payload einfügen:

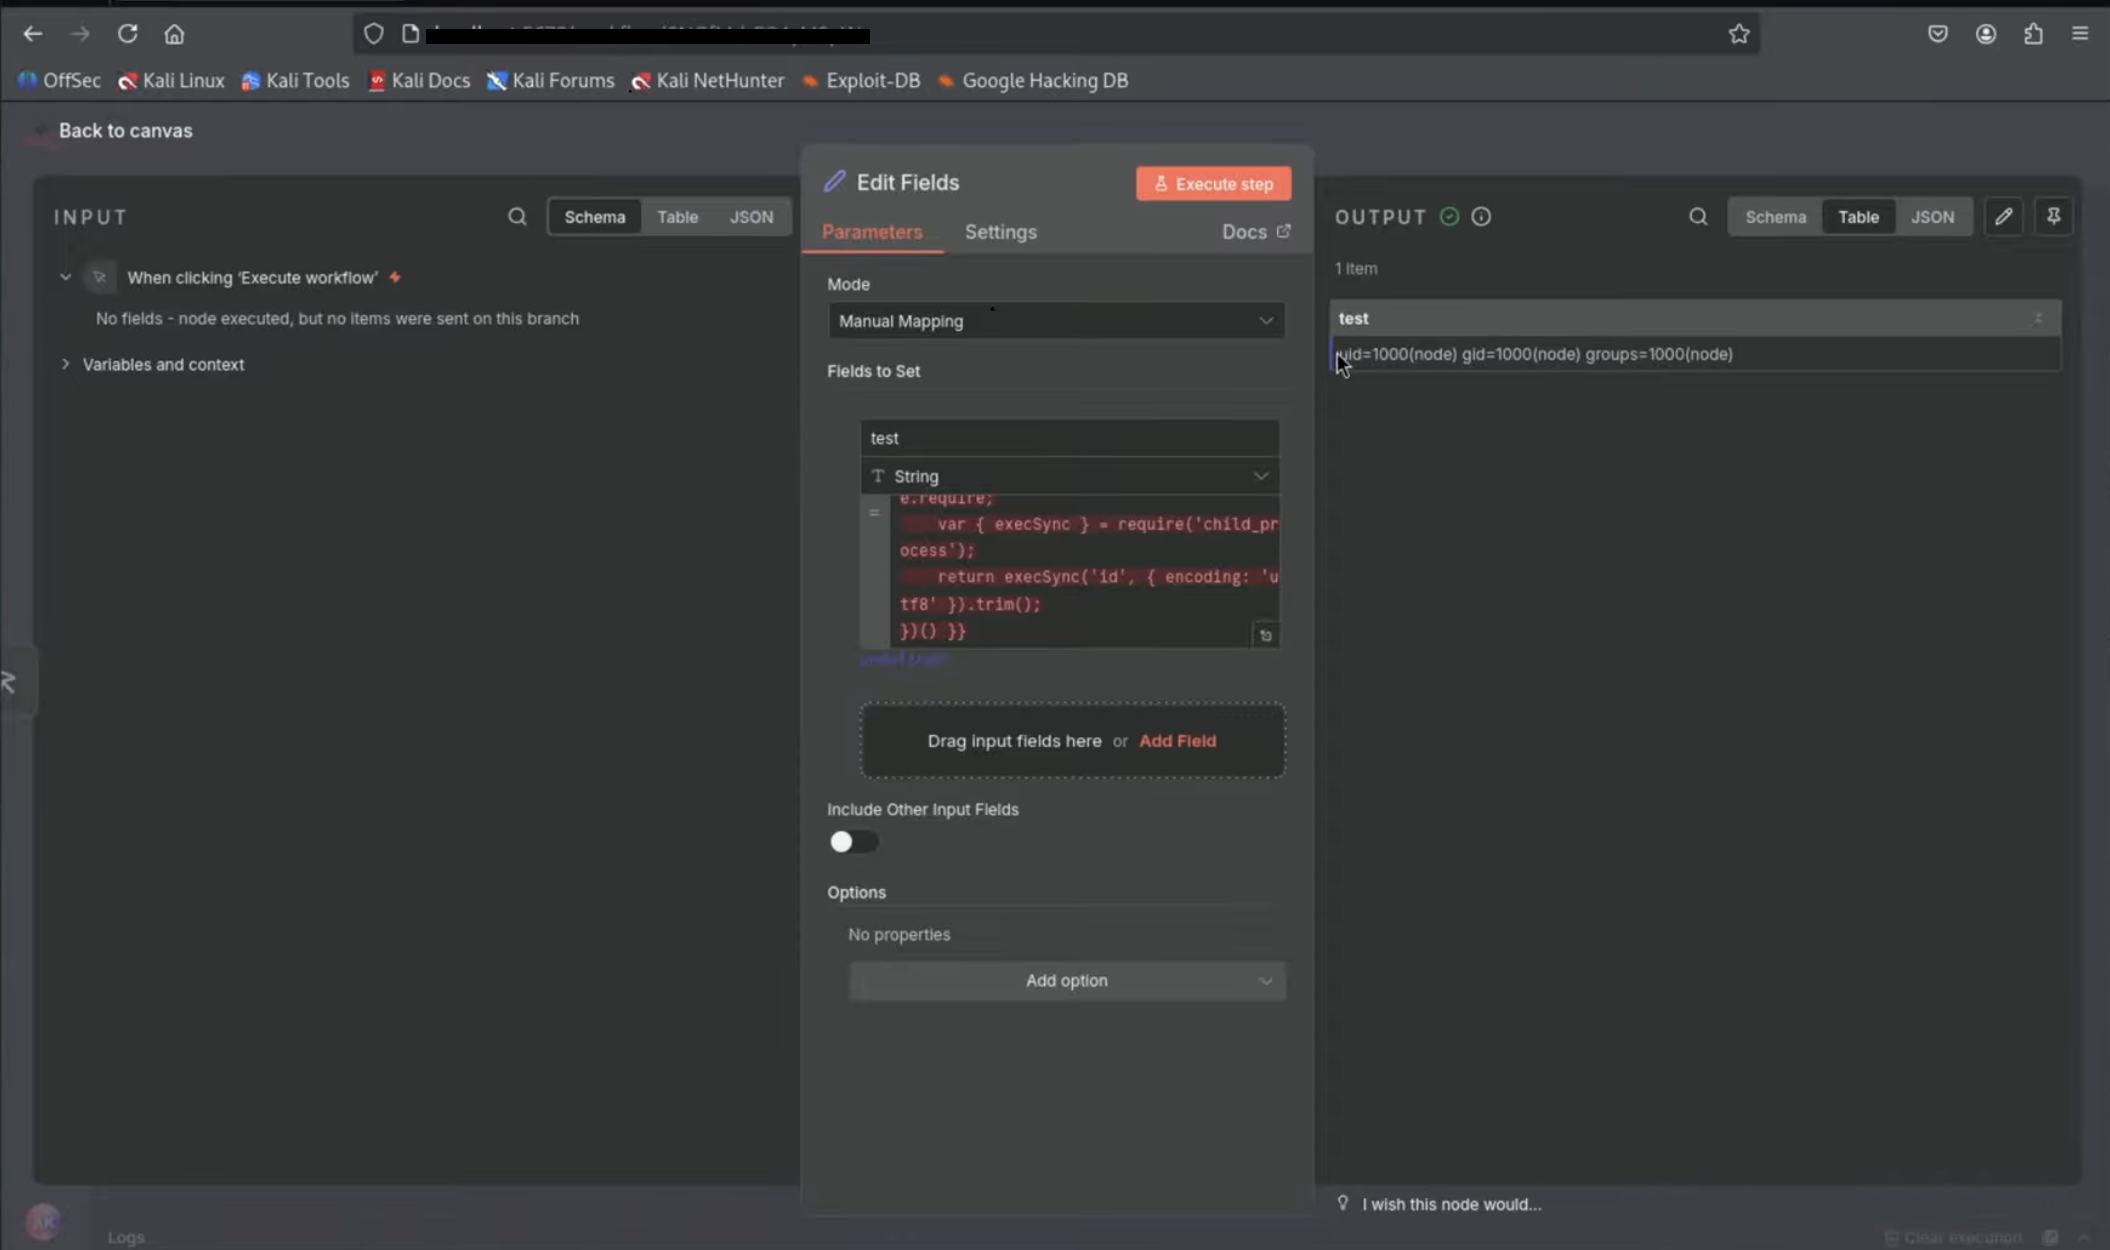
    • Fügen Sie in das Ausdrucksfeld für den result-Wert den folgenden Payload ein: Exploit:

    {{ (function(){ return this.process.mainModule.require('child_process').execSync('id').toString() })() }}

  5. Ausführen und überprüfen:

    • Klicken Sie auf die Schaltfläche „Schritt ausführen“.
    • Überprüfen Sie die Ausgabe des „SetScreenshot 2025-12-23 at 15 18 56 " node. Wenn der Exploit erfolgreich ist, sehen Sie die Ausgabe des id-Befehls, was die Codeausführung bestätigt.
Screenshot 2025-12-23 at 15 18 56
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →