
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 reewardius/cve-2025-67886
Bitrix24 <= 25.100.300 (Translate Module) Sicherheitslücke zur Remote-Codeausführung
 open-flaw/cve-2020-8158
Dies ist ein Proof-of-Concept, der CVE-2020-8158 demonstriert, eine kritische Prototype-Pollution-Schwachstelle in TypeORM-Versionen < 0.2.25.
 kerburenthusiasm/cve-2025-49132-poc
Proof-of-Concept-Exploit für CVE-2025-49132, das eine nicht authentifizierte Remote-Codeausführung im Pterodactyl Panel <= 1.11.10 über die Injektion…
 kai-one001/-cve-2015-10137-wordpress-n-media-website-contact-form-with-file-upload-1.3.4
Python-Exploit für CVE-2015-10137, der eine Schwachstelle beim willkürlichen Datei-Upload im WordPress N-Media Website Contact Form Plugin ausnutzt…
 hyperps/cve-2026-0848
nltk.tokenize.StanfordSegmenter lädt dynamisch externe Java-.jar-Dateien ohne Verifizierung oder Sandboxing. Wenn ein Angreifer die JAR-Datei…
 the-valluvarsploit/cve-2018-6574
Proof-of-Concept-Exploit für CVE-2018-6574, eine Sicherheitslücke zur Remote-Codeausführung im Befehl 'go get' von Go, die die Ausnutzung über…
 aayushmanthapamagar/cve-2022-22963
POC für CVE-2022-22963
 tiran/cve-2018-8970
Demo für https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970
 ekamsinghwalia/openssl-vulnerability-detection-script
Dies ist ein OpenSSL-Erkennungsskript für Schwachstellen für CVE-2022-2274
 mbanyamer/deephas-1.0.7-prototype-pollution-poc-cve-2026-25047-
Proof-of-Concept, das Prototype Pollution in deephas <=1.0.7 (CVE-2026-25047) demonstriert, was zu beliebiger Codeausführung und Denial of Service…
 netvanguard-cmd/cve-2025-59536
PoC-Exploit für CVE-2025-59536, eine schwerwiegende Code-Injection-Schwachstelle im Startup-Trust-Dialog von Claude Code, die die Remote-Ausnutzung…
 dotadrien/cve-2025-60655
Proof-of-concept für CVE-2025-60655: Remote Code Execution durch Umgehung der clientseitigen JavaScript-Validierung mittels uneingeschränktem…
 dharan10/cve-2022-40471
Exploit-Code für Clinic-Patientenverwaltungssystem v1 unauth rce cpms rce CVE-2022-40471
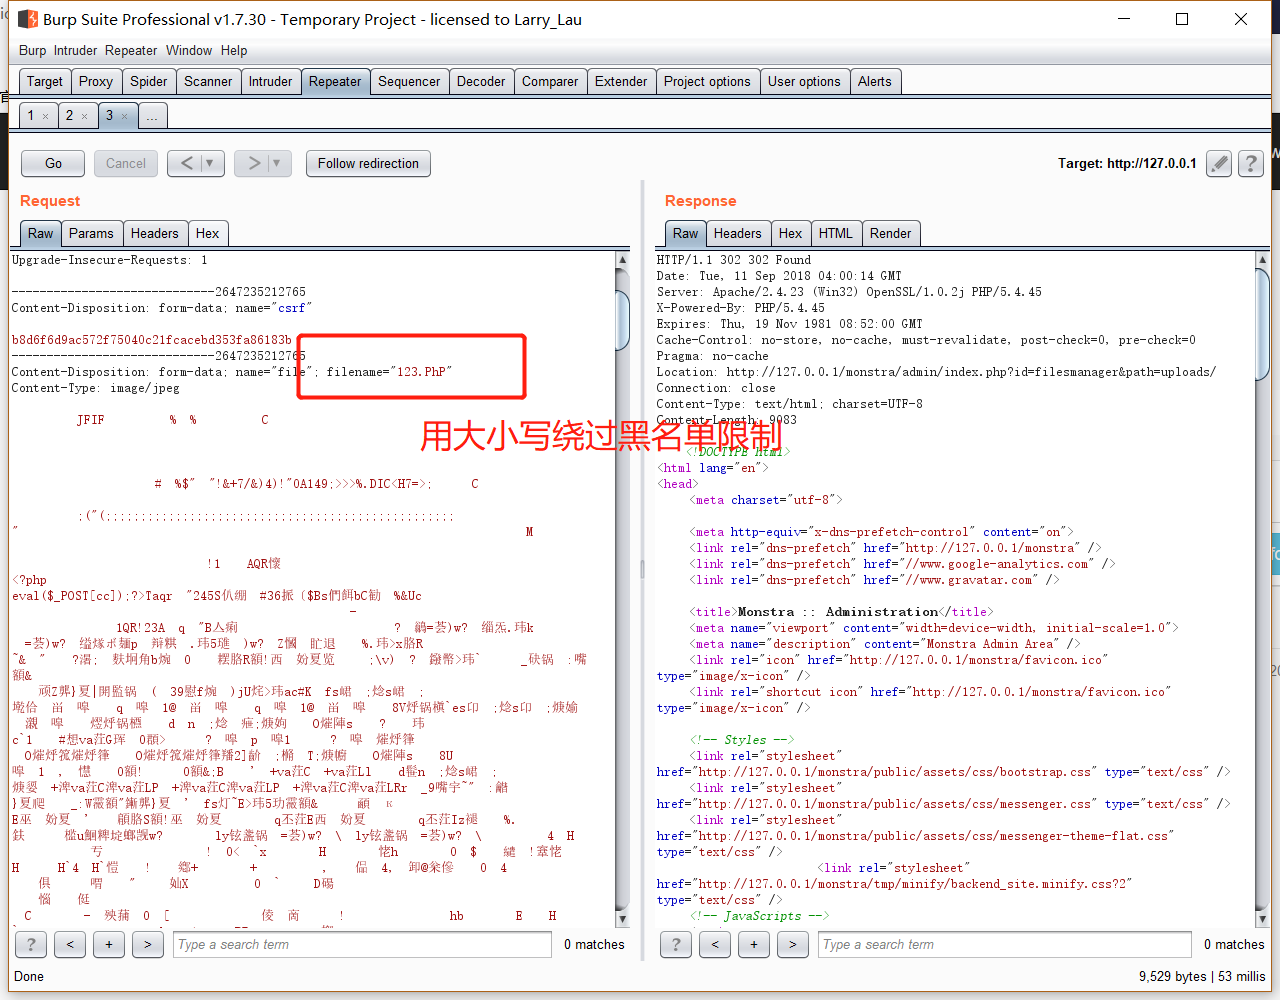 jx0n0/monstra_cms-3.0.4--getshell
monstra_cms-3.0.4-上传getshell CVE-2018-17418
 dillonkirsch/cve-2026-26720-twenty-rce
Proof-of-Concept für authentifizierte Remote-Codeausführung in Twenty CRM über nicht-sandboxed serverlose Workflow-Funktionen, die die Ausführung…
 experience-rookie/struts-s2-052-deserialization-rce-lab
Proof-of-Concept-Exploit für Apache Struts S2-052 (CVE-2017-9805) XML-Deserialisierung Remote Code Execution. Erstellt beim Lösen des INE eWPTX…
 vignesh21-git/cve-2025-48384
GIT-Sicherheitslücke | Carriage Return und RCE beim Klonen
 sijie52/yasa-cve-2020-14343
Exploit für CVE-2020-14343, der auf eine spezifische Schwachstelle in Webanwendungen abzielt. Bietet eine Proof-of-Concept-Implementierung für…








