
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
 anthropics/oss-scanner
Dienst, der registrierte Open-Source-Repositories in isolierten Offline-VMs baut und sie auf Sicherheitslücken scannt, wobei Ergebnisse per E-Mail…
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 google/osv-scanner
In Go geschriebener Schwachstellen-Scanner, der die von https://osv.dev bereitgestellten Daten verwendet.
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…
 projectdiscovery/nuclei-templates
Von der Community kuratierte Liste von Vorlagen für die nuclei-Engine zur Erkennung von Sicherheitslücken.
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 trailofbits/trailmark
Build and query a graph database representation of source code
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
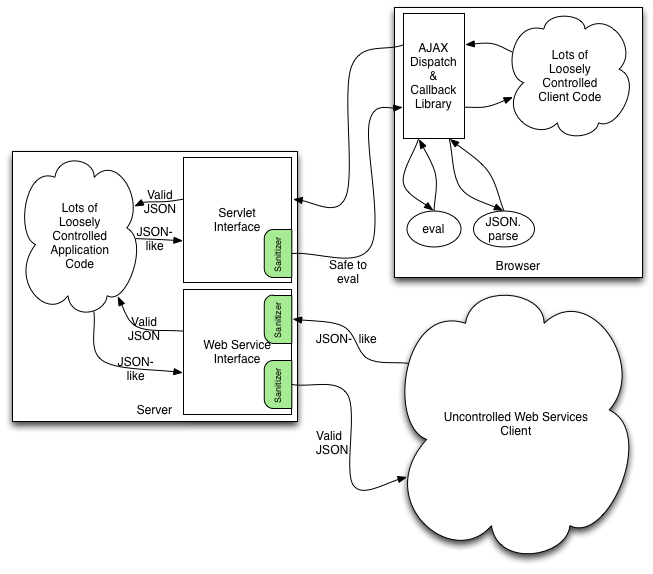 owasp/json-sanitizer
Der JSON Sanitizer konvertiert JSON-ähnlichen Inhalt in gültiges JSON.
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
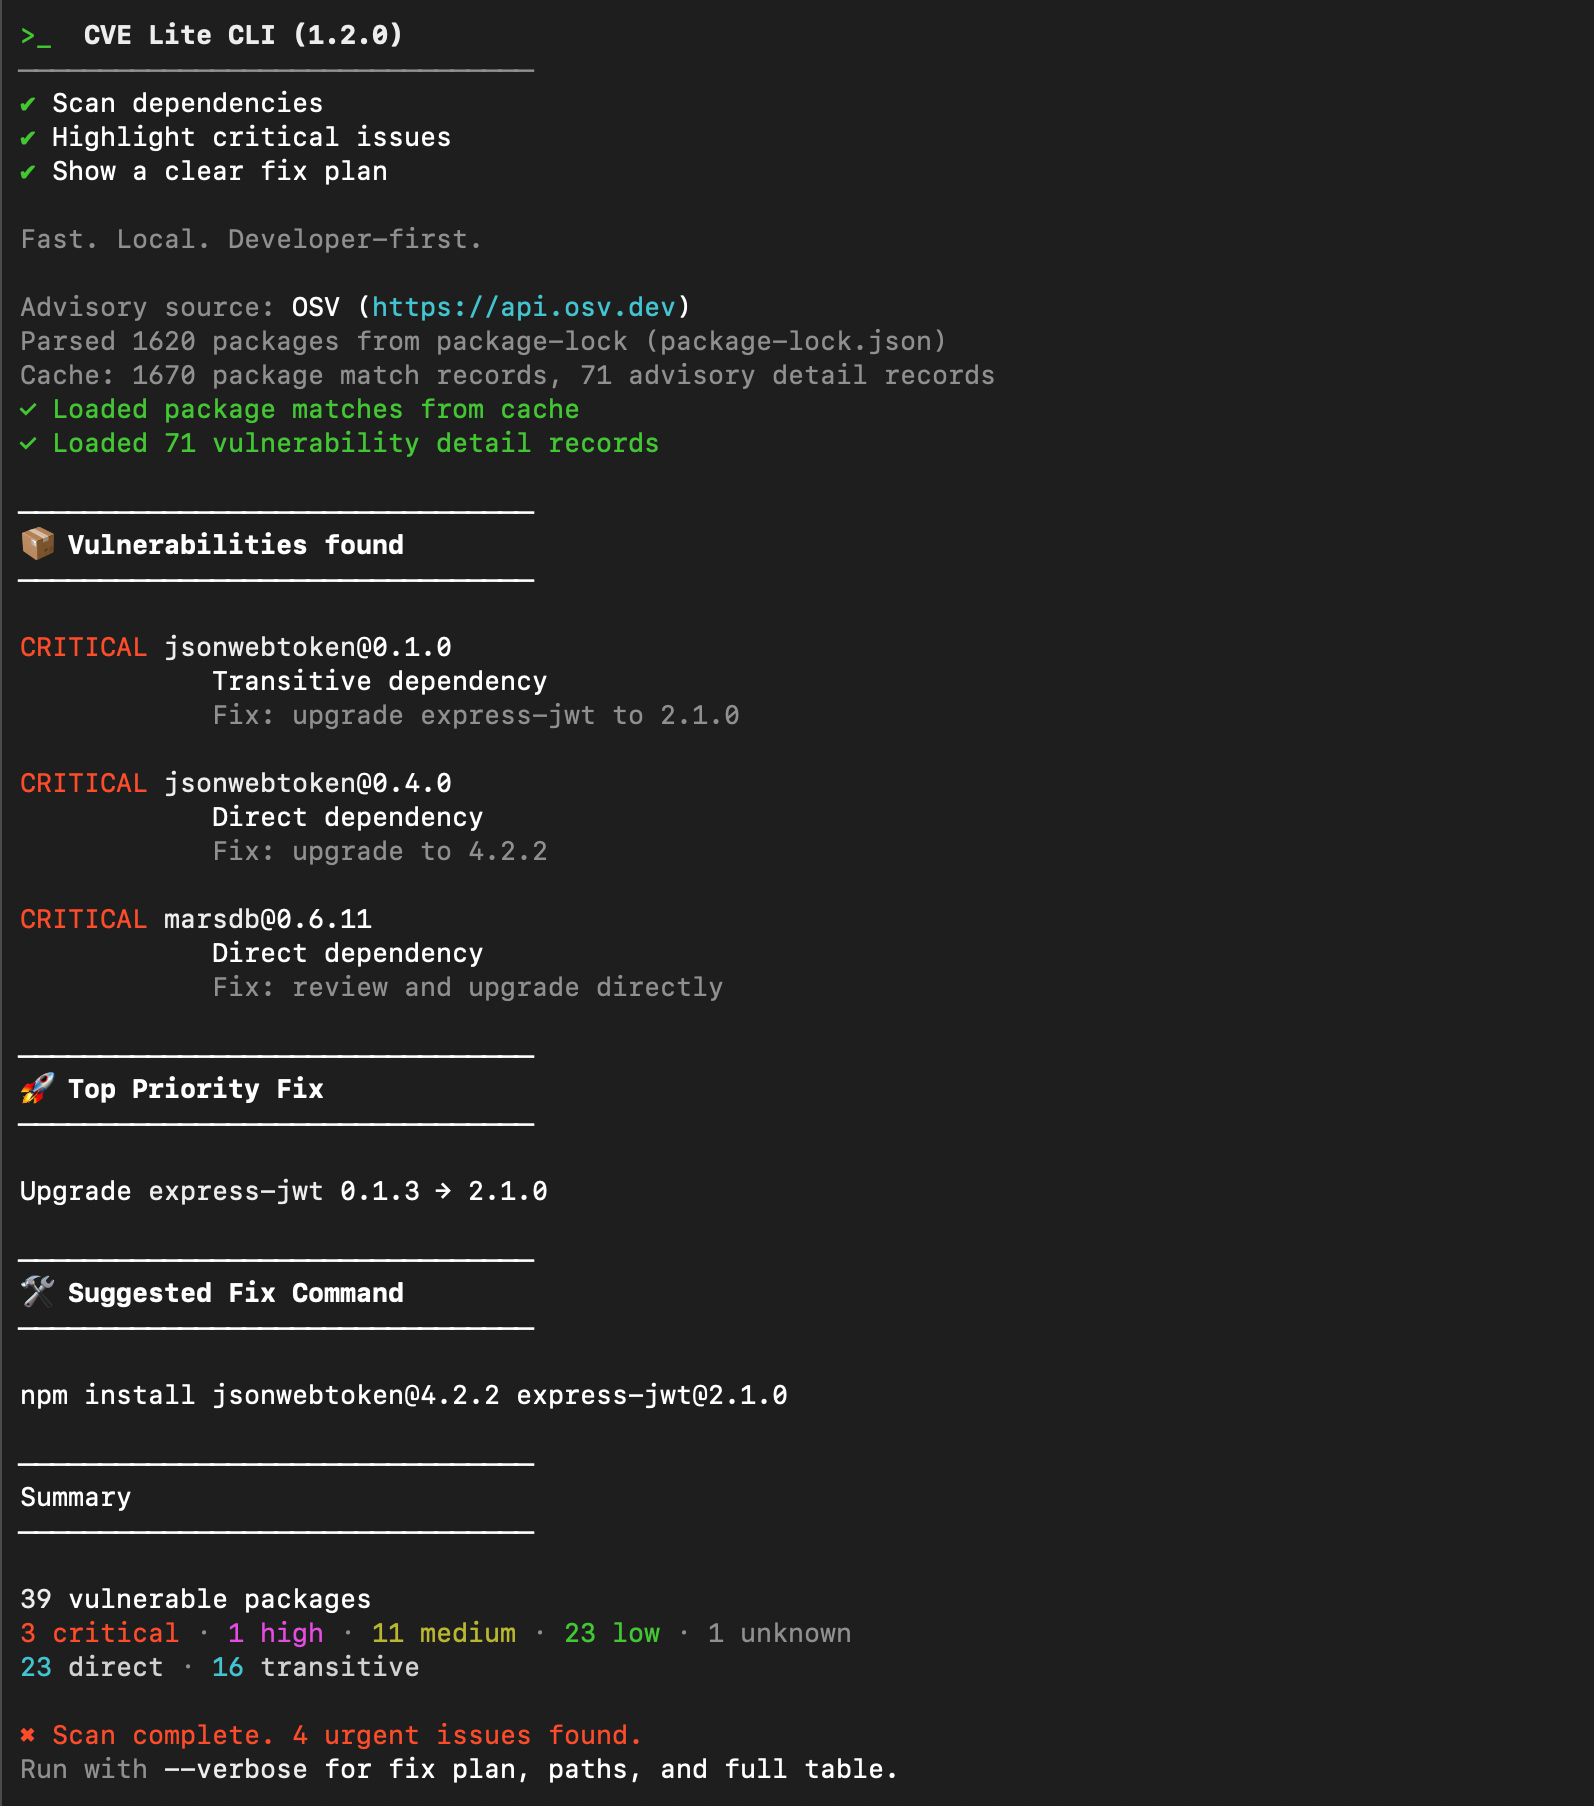 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 ossf/scorecard
OpenSSF Scorecard - Sicherheits-Gesundheitsmetriken für Open Source
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 phpstan/phpstan
PHP Static Analysis Tool - Finde Bugs in deinem Code, ohne ihn auszuführen!
 garrytan/gstack
Use Garry Tan's exact Claude Code setup: 23 opinionated tools that serve as CEO, Designer, Eng Manager, Release Manager, Doc Engineer, and QA
 ch0pin/rdx
A native APK and DEX decompiler written in Rust

 gitlab-org/security-products/sast-rules
Kuratiertes Semgrep-Regelrepository für GitLab SAST, das statische Analysemuster bereitstellt, um Sicherheitslücken in mehreren Programmiersprachen…







