#1
 aniket2912/all-cehv13-module-wise-pdf-reports
مختبرات عملية، ملاحظات، وتقارير لوحدات CEH v13 — تغطي اختراق الويب، اختبار اختراق الشبكات، تحليل البرامج الضارة، الهندسة الاجتماعية، واستخدام أدوات…
 akabe1/oauthscan
إضافة Burp Suite مفيدة للتحقق من أمان OAUTHv2 و OpenID
 aslitsecurity/cve-2021-40444_builders
يحتوي هذا المستودع على أدوات بناء لملفات cab وhtml وdocx لاستغلال CVE-2021-40444.
 mrd0x/webview2-cookie-stealer
يقوم بحقن مسجل ضغطات المفاتيح بلغة JavaScript في صفحات WebView2 لالتقاط ضغطات المفاتيح واستخراج ملفات تعريف الارتباط من جلسات مصادقة Microsoft عبر…
 ivan-sincek/forbidden
تجاوز رموز حالة استجابة HTTP 4xx والمزيد. الأداة مبنية على Python Requests و PycURL و HTTP Client.
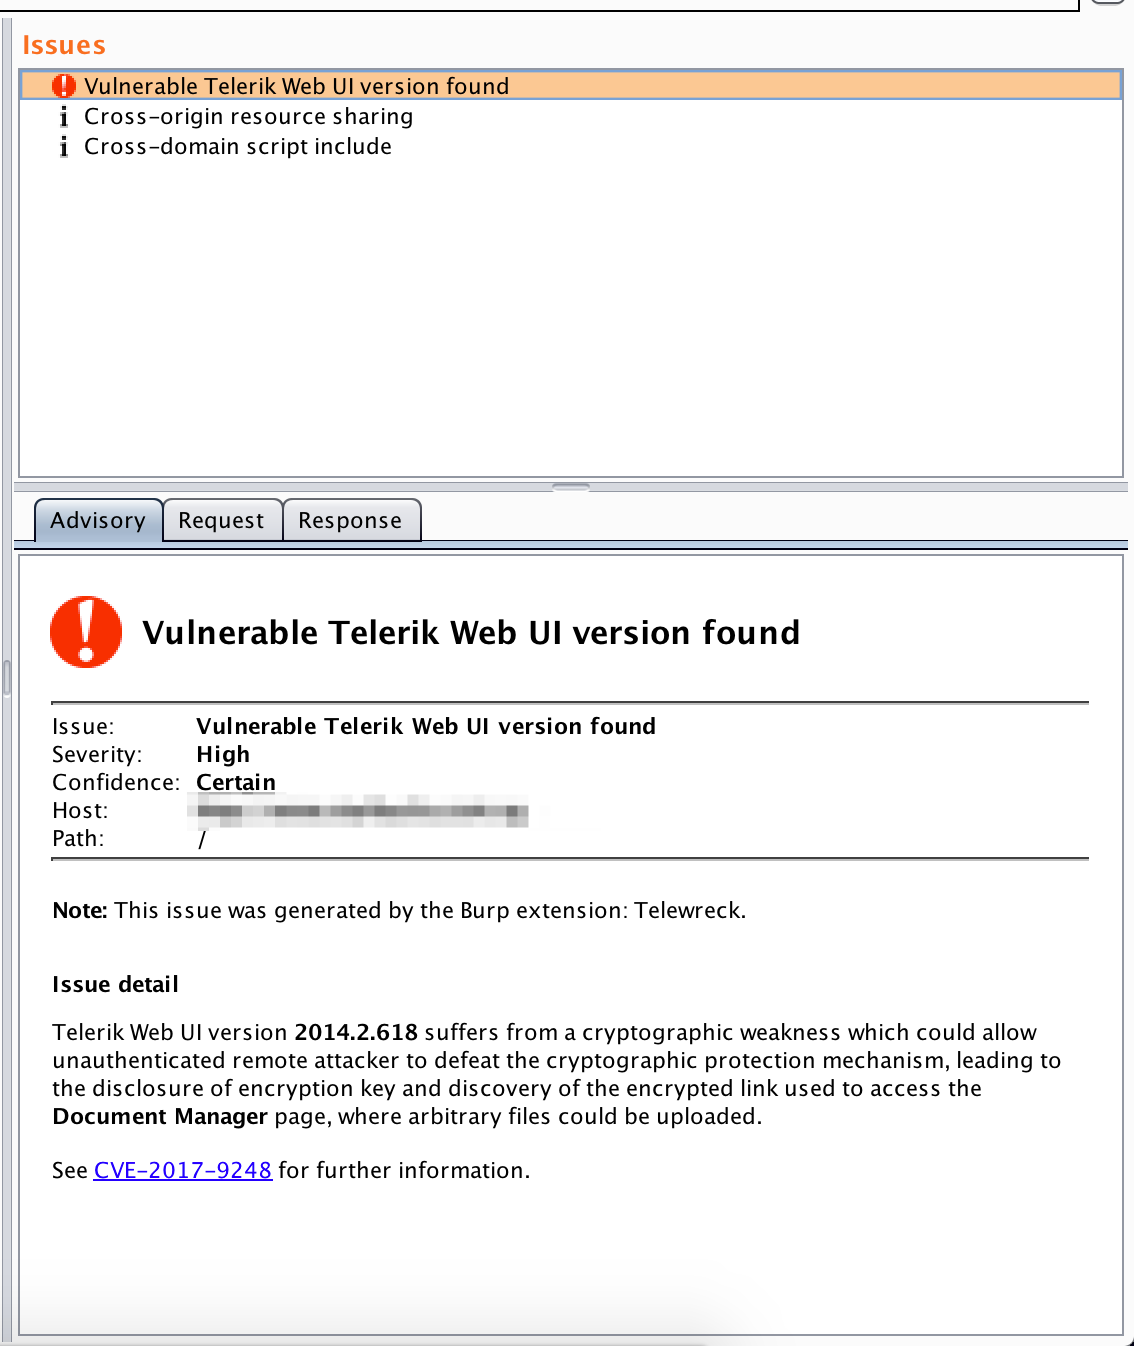 capt-meelo/telewreck
إضافة لـ Burp للكشف عن واستغلال إصدارات Telerik Web UI المعرضة لـ CVE-2017-9248.
 appsecco/dvcsharp-api
تطبيق C# شديد الضعف (API)
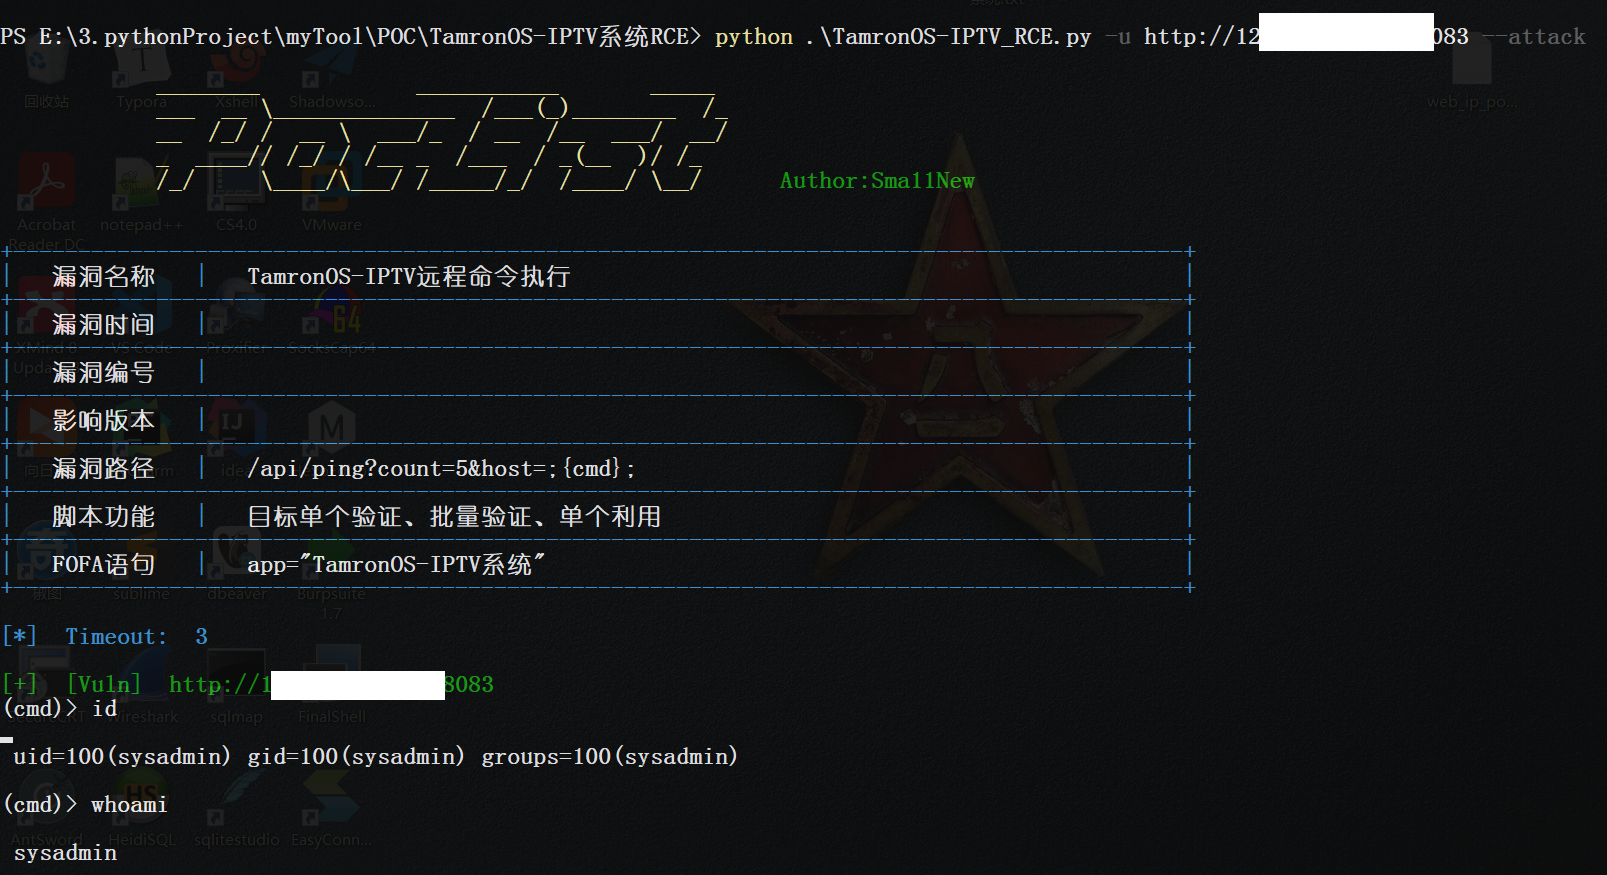 sma11new/poclist
مجموعة POC وEXP للثغرات الأمنية، يتم تحديثها باستمرار. Apache Druid - قراءة ملفات تعسفية (CVE-2021-36749)، Confluence RCE (CVE-2021-26084)، ZeroShell…
 talyx66/webfang
ويب فانج هي أول واجهة سطر أوامر لي، وهي مجموعة أدوات معيارية لجمع المعلومات الاستخباراتية المفتوحة المصدر والاستطلاع، مصممة خصيصًا للمخترقين…
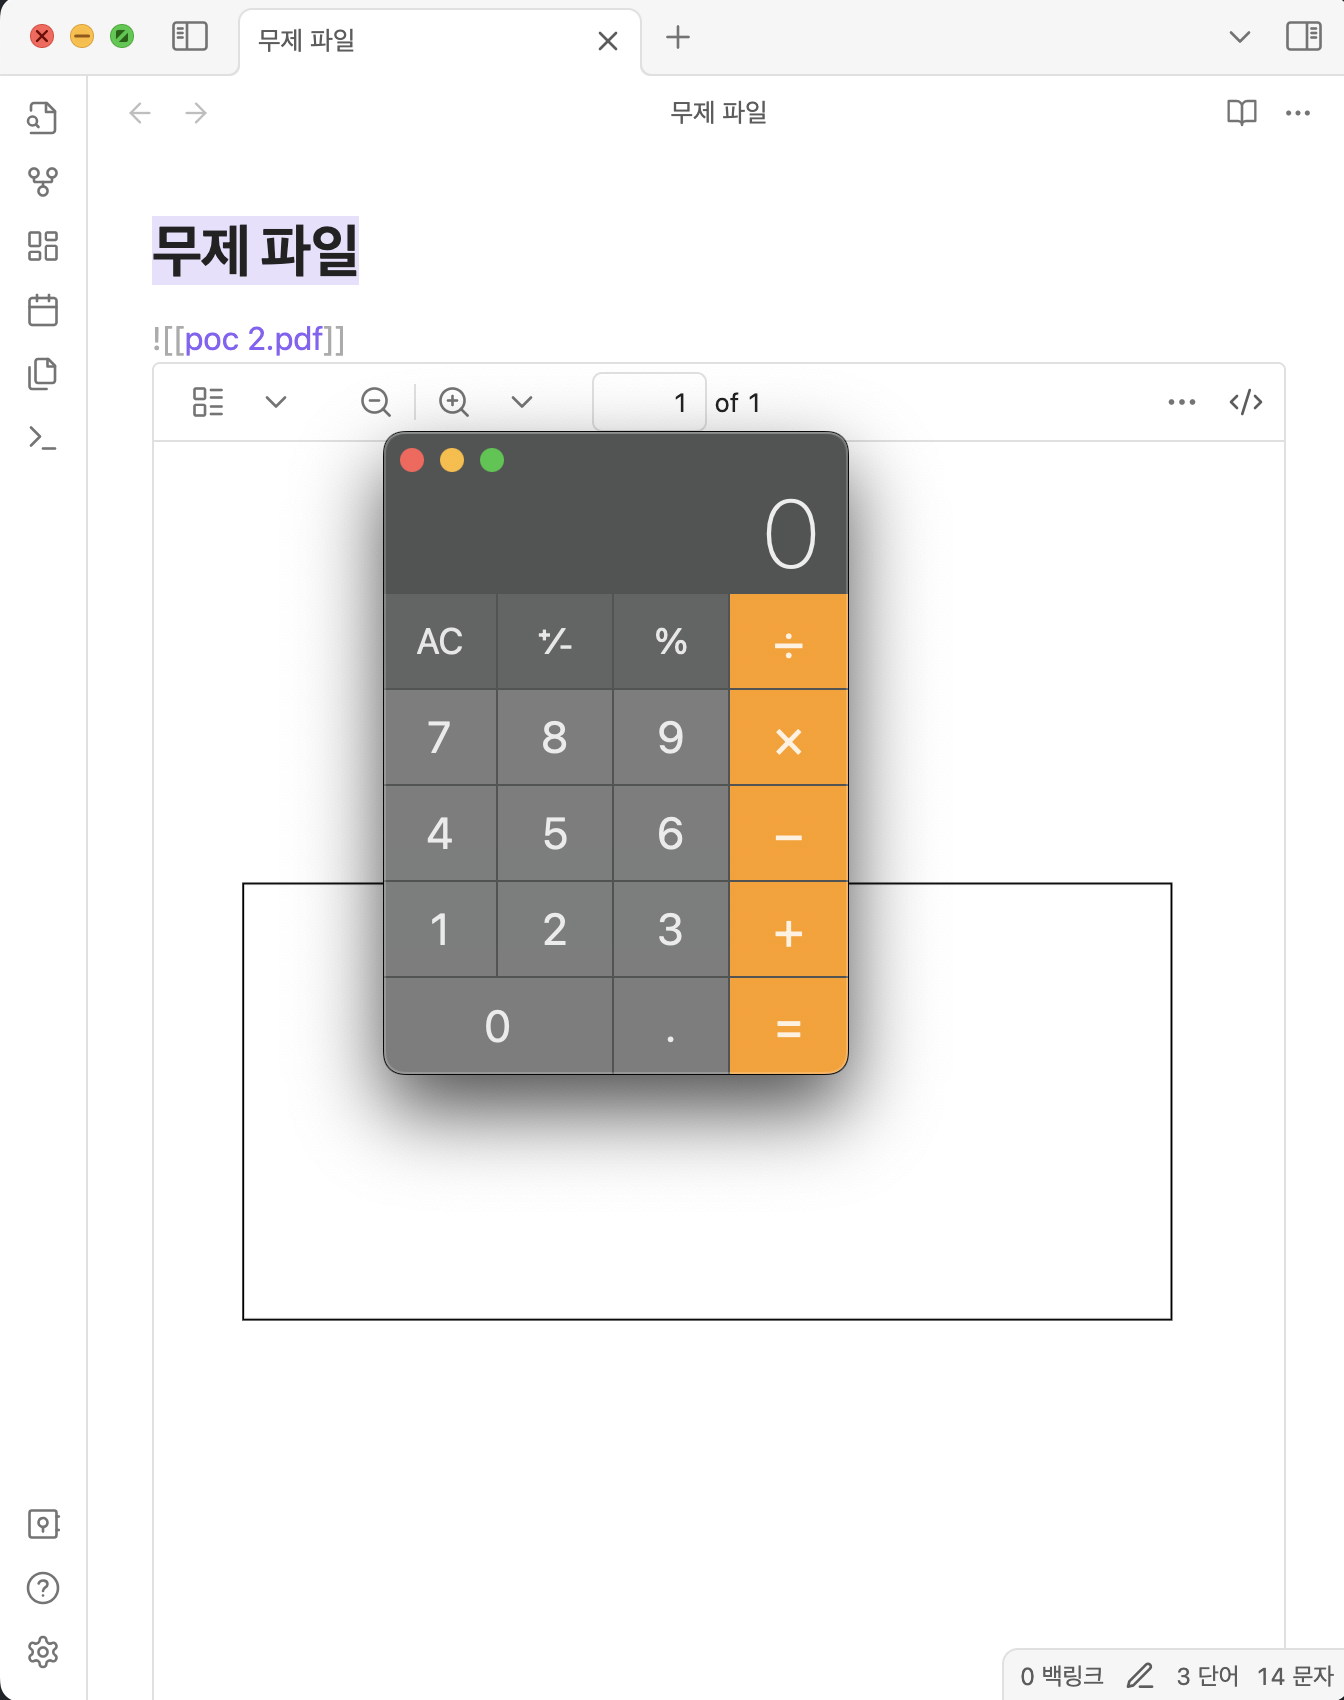 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 و CVE-2024-34342 إثبات المفهوم
 theori-io/chakra-2016-11
استغلال إثبات المفهوم لثغرات Edge (CVE-2016-7200 & CVE-2016-7201)
 ethicalhackingplayground/tproxer
إضافة لـ Burp Suite مصممة لأتمتة عملية اكتشاف الـ SSRF القائم على مسار البروكسي العكسي.
 hahwul/mzap
⚡️ مسح ZAP لأهداف متعددة
 mr-r3bot/gitlab-cve-2021-22205
استغلال تنفيذ أوامر عن بُعد بدون مصادقة لإصدارات GitLab الأقدم من 13.10.3، يعتمد على تحليل تعليقات DjVu في ExifTool لتنفيذ أوامر عشوائية عبر رفع صور…
 esmog/nodexp
NodeXP - أداة حقن جافاسكريبت من جهة الخادم قادرة على اكتشاف واستغلال ثغرات Node.js
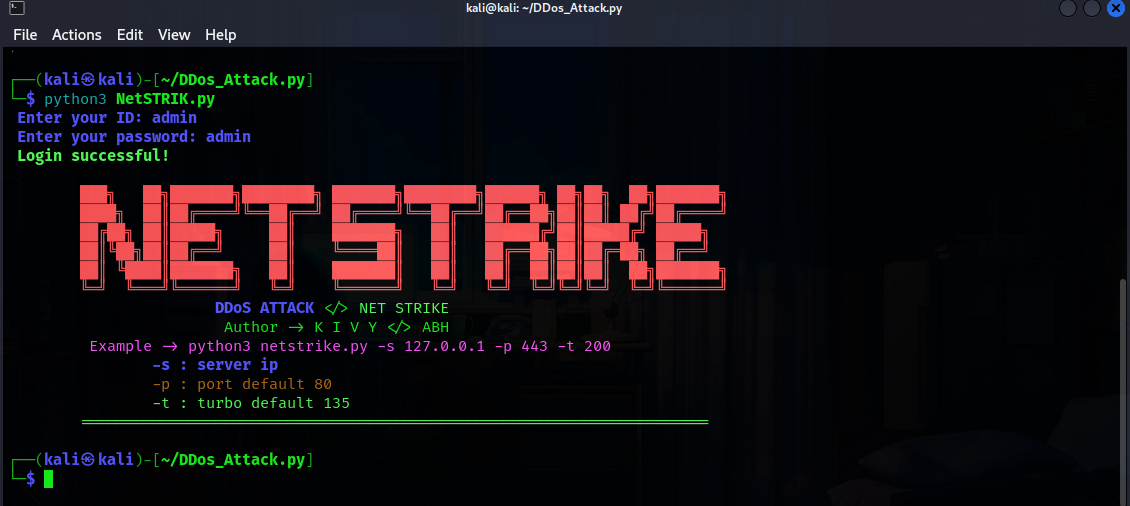 akashblackhat/ddos_attack.py
NetSTRIK هي أداة هجوم قوية من نوع رفض الخدمة الموزع (DDoS) تحاكي حركة مرور كثيفة لاختبار متانة وأمان الخوادم والشبكات والمواقع الإلكترونية تحت الضغط.
 mdp/linkedin-extension-fingerprinting
توثق وتحدد 2,953 إضافة كروم تم فحصها بصمت من قبل لينكد إن، وتوفر أدوات لجلب أسماء الإضافات وتحليل تقنيات بصمة المتصفح.