
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
forbidden — تجاوز رموز حالة استجابة HTTP 4xx والمزيد. الأداة مبنية على Python Requests و PycURL و HTTP Client. | Kitploit
أدوات/GitHubGitHub/ivan-sincek/forbidden
ماسحات الثغرات الأمنيةالتهرب من IDS/IPSاستغلال تطبيقات الويبجمع المعلوماتتجاوز WAFأمن الويبالاختبار العشوائياختبار الاختراق
GitHubivan-sincek/forbidden

forbidden

تجاوز رموز حالة استجابة HTTP 4xx والمزيد. الأداة مبنية على Python Requests و PycURL و HTTP Client.

عرض المستودع
25748130منذ سنة واحدةتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

محظور (Forbidden)

تجاوز رموز حالة استجابة HTTP 4xx والمزيد.

الأداة مبنية على Python Requests و PycURL و HTTP Client.

تم اختبارها على Kali Linux v2024.2 (64-bit).

صُنعت لأغراض تعليمية. آمل أن تكون مفيدة!

الخطط المستقبلية:

  • إضافة خيار silent لكتم إخراج وحدة التحكم.
  • إضافة خيار no color لتعطيل الإخراج الملون في وحدة التحكم.
  • إضافة اختبارات لرؤوس طلبات HTTP الخاصة بـ hop-by-hop.
  • إضافة اختبارات لرأس طلب HTTP User-Agent.
  • إضافة اختبارات لملفات تعريف الارتباط HTTP.
  • إضافة اختبارات لتهريب HTTP.
  • إضافة اختبارات لـ CRLF.
  • إضافة اختبارات لـ Log4j.
  • إضافة اختبارات لـ AWS metadata SSRF.

جدول المحتويات

  • كيفية التثبيت
    • تثبيت PycURL
    • التثبيت القياسي
    • البناء والتثبيت من المصدر
  • كيفية الاستخدام
  • الاختبارات
    • طرق HTTP
    • رؤوس طلبات HTTP
  • النتائج
  • الاستخدام
  • الصور

كيفية التثبيت

تثبيت PycURL

على Kali Linux، يجب أن يعمل هذا بدون مشاكل؛ وإلا، قم بتشغيل:

apt-get -y install libcurl4-gnutls-dev librtmp-dev

pip3 install --upgrade pycurl

PycURL على نظام Windows غير مدعوم.


على macOS، قم بتشغيل:

brew uninstall curl
brew uninstall openssl

brew install curl
brew install openssl

echo 'export PATH="/opt/homebrew/opt/curl/bin:$PATH"' >> ~/.zshrc
echo 'export PATH="/opt/homebrew/opt/openssl@3/bin:$PATH"' >> ~/.zshrc
source ~/.zshrc

export LDFLAGS="-L/opt/homebrew/opt/curl/lib"
export CPPFLAGS="-I/opt/homebrew/opt/curl/include"
export PYCURL_SSL_LIBRARY=openssl

pip3 install --no-cache-dir --compile --ignore-installed --config-setting="--with-openssl=" --config-setting="--openssl-dir=/opt/homebrew/opt/openssl@3" pycurl

بدلاً من ذلك، قم بالتثبيت باستخدام Homebrew (غير صيانة من قِبلي):

brew install forbidden

التثبيت القياسي

pip3 install --upgrade forbidden

البناء والتثبيت من المصدر

git clone https://github.com/ivan-sincek/forbidden && cd forbidden

python3 -m pip install --upgrade build

python3 -m build

python3 -m pip install dist/forbidden-13.4-py3-none-any.whl

كيفية الاستخدام

تجاوز رمز حالة استجابة HTTP 403 Forbidden:

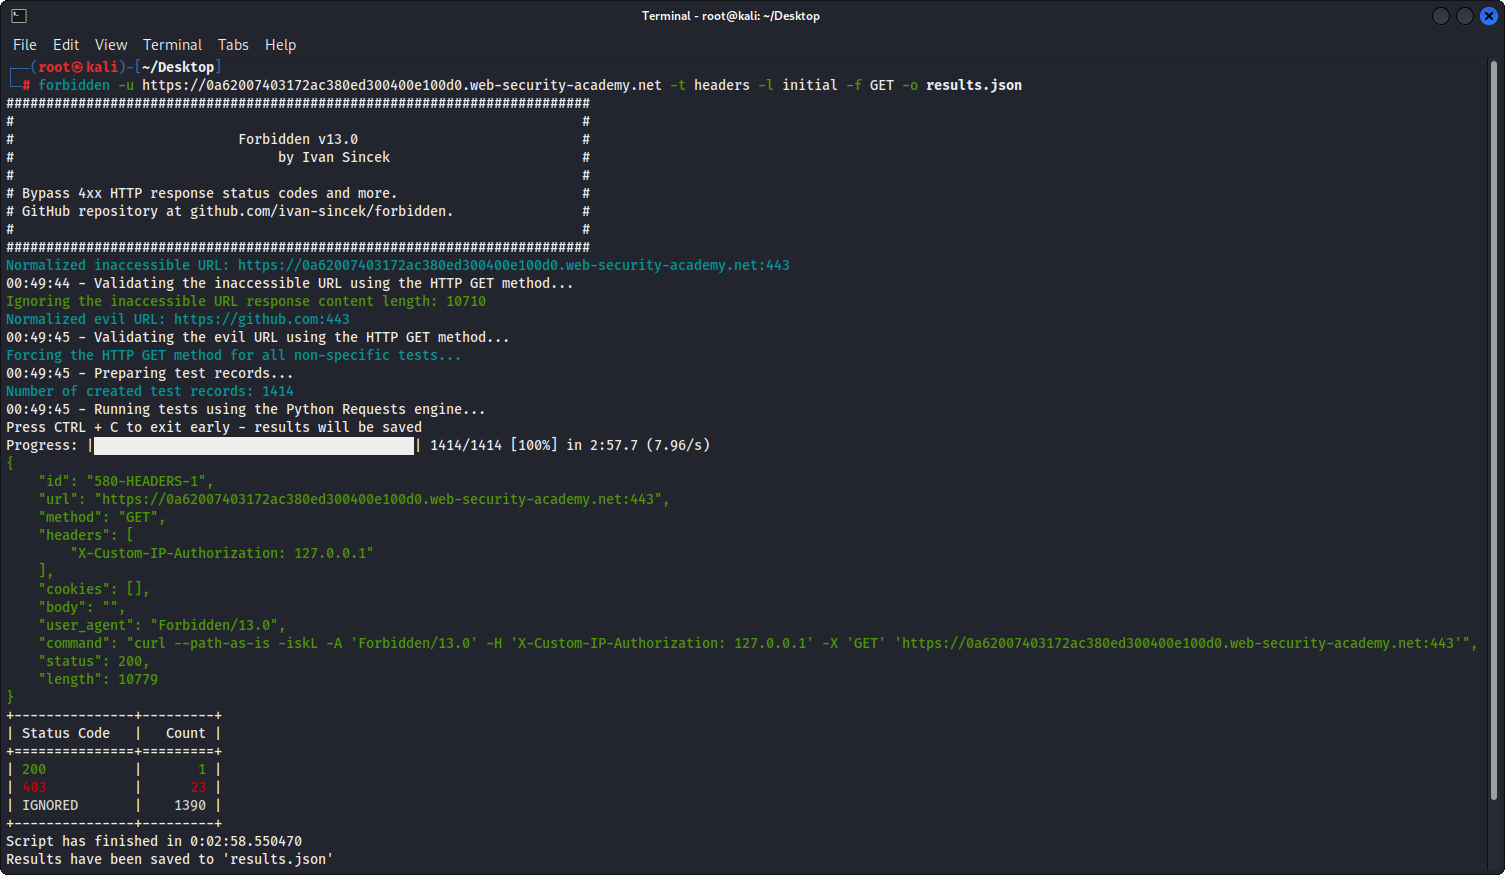
forbidden -u https://example.com/admin -t protocols,methods,uploads,overrides,headers,paths-ram,encodings -f GET -l initial,path -o forbidden_403_results.json

تجاوز رمز حالة استجابة HTTP 403 Forbidden مع اختبار الإجهاد:

mkdir stresser_403_results

stresser -u https://example.com/admin -r 1000 -th 200 -f GET -l initial -dir stresser_403_results -o stresser_403_results.json

تجاوز رمز حالة استجابة HTTP 401 Unauthorized:

forbidden -u https://example.com/admin -t auths -f GET -l initial -o forbidden_401_results.json

اختبار إعادة التوجيه المفتوح ومحللات URL المعطلة، أي اختبار التفاعلات خارج النطاق (OOB):

forbidden -u https://example.com/admin -t redirects,parsers -f GET -l initial -e xyz.interact.sh -o forbidden_oob_results.json

الاختبارات

protocols

  • اختبار بروتوكولات HTTP و HTTPS باستخدام عنوان IP واسم النطاق.
  • اختبار تخفيض إصدار بروتوكول HTTP/1.0 بدون رأس طلب HTTP Host، باستخدام عنوان IP واسم النطاق.

methods

  • اختبار طرق HTTP المسموح بها، وكذلك باستخدام رأس طلب HTTP Content-Length: 0.
  • اختبار التتبع عبر المواقع (XST) باستخدام طريقتي HTTP TRACE و TRACK.

uploads

  • اختبار تحميل ملف نصي بشكل متكرر لكل دليل في مسار URL باستخدام طريقة HTTP PUT.

overrides

  • اختبار تجاوز طريقة HTTP باستخدام معلمات سلسلة استعلام URL، ورؤوس طلبات HTTP، وأجسام طلبات HTTP.
  • اختبار تجاوز مخطط URL باستخدام رؤوس طلبات HTTP، من HTTPS إلى HTTP ومن HTTP إلى HTTPS.
  • اختبار تجاوز المنفذ باستخدام رؤوس طلبات HTTP.
  • اختبار تجاوز مضيف HTTP باستخدام رؤوس طلبات HTTP، وكذلك باستخدام رأسي طلب HTTP Host.
  • اختبار تجاوز مسار URL باستخدام رؤوس طلبات HTTP مع مسارات URL نسبية، باستخدام عناوين URL التالية: URL قابل للوصول، URL الجذر، و URL كامل.

headers

  • اختبار رؤوس طلبات HTTP مع عناوين IP، وعناوين IP مفصولة بفواصل، وأسماء نطاقات، وعناوين URL جذرية، وعناوين URL كاملة، والمزيد.

values

  • اختبار رؤوس طلبات HTTP مع عناوين IP، وأسماء نطاقات، وعناوين URL جذرية، وعناوين URL كاملة مقدمة من المستخدم.

paths

  • اختبار تجاوز مسار URL.

encodings

  • اختبار تحويلات وترميزات مضيف ومسار URL.

auths

  • اختبار المصادقة/التفويض الأساسي باستخدام رؤوس طلبات HTTP بقيم فارغة وبيانات اعتماد مشفرة مسبقاً بـ Base64.
  • اختبار مصادقة/تفويض الحامل (Bearer) باستخدام رؤوس طلبات HTTP بقيم فارغة، و JWTs غير صالحة، و JWTs محددة مسبقاً.

redirects

  • اختبار إعادة التوجيه المفتوح باستخدام رؤوس طلبات HTTP مع عناوين IP لإعادة التوجيه، وأسماء نطاقات، وعناوين URL جذرية، وعناوين URL كاملة.

parsers

  • اختبار محللات URL المعطلة باستخدام رؤوس طلبات HTTP مع عناوين IP معطلة، وأسماء نطاقات، وعناوين URL جذرية، وعناوين URL كاملة.

إذا كنت مهتماً بمزيد من التفاصيل، انظر:

  • /src/forbidden/utils/forbidden.py
  • /src/forbidden/utils/test.py
  • /src/forbidden/utils/value.py

ملاحظات:

  • جميع الاختبارات مبنية على تقارير عامة في مجال أمن المعلومات واختبار الاختراق ومكافآت bugs.
  • بعض الاختبارات قد تتداخل؛ ومع ذلك، يتم تطبيق مرشح فريد قبل إرسال أي شيء.
  • تم التحقق من جميع رؤوس طلبات HTTP، ومعلمات سلسلة استعلام URL، وغيرها بناءً على الوثائق الرسمية.
  • بشكل افتراضي، يستخدم كل من Forbidden و Stresser محرك Python Requests.
  • اختبار تخفيض إصدار بروتوكول HTTP/1.0 بدون رأس طلب HTTP Host مقيد بمحرك HTTP Client. بالإضافة إلى ذلك، لن يعمل أمر cURL المقدم بشكل صحيح لأن cURL لا يسمح بإزالة رأس طلب HTTP Host.
  • اختبار تجاوز مضيف HTTP باستخدام رأسي طلب HTTP Host مقيد بمحرك Python Requests. بالإضافة إلى ذلك، لن يعمل أمر cURL المقدم بشكل صحيح لأن cURL لا يسمح باستخدام رأسي طلب HTTP Host.
  • اختبار تحويلات وترميزات مضيف ومسار URL مقيد بمحرك PycURL.
  • قد تقوم بعض الوكلاء (proxies) على الويب بـ تطبيع URLs (مثلاً عند اختبار encodings)، أو تعديل طلبات HTTP، أو إسقاط طلبات HTTP بالكامل.
  • قد تتطلب بعض المواقع رأس طلب HTTP User-Agent صالحاً أو محدداً جداً.
  • لم يعد التتبع عبر المواقع (XST) يعتبر ثغرة أمنية.
  • احذر من الحد من المعدل وإجراءات مكافحة البوت المماثلة الأخرى؛ خذ بعض الوقت قبل تشغيل الأداة مرة أخرى على نفس النطاق.

طرق HTTP

هذه مجرد نظرة سريعة على ما يتم استخدامه، وليس كيف يتم استخدامه.

ACL
ARBITRARY
BASELINE-CONTROL
BIND
CHECKIN
CHECKOUT
CONNECT
COPY
DELETE
GET
HEAD
INDEX
LABEL
LINK
LOCK
MERGE
MKACTIVITY
MKCALENDAR
MKCOL
MKREDIRECTREF
MKWORKSPACE
MOVE
OPTIONS
ORDERPATCH
PATCH
POST
PRI
PROPFIND
PROPPATCH
PUT
REBIND
REPORT
SEARCH
SHOWMETHOD
SPACEJUMP
TEXTSEARCH
TRACE
TRACK
UNBIND
UNCHECKOUT
UNLINK
UNLOCK
UPDATE
UPDATEREDIRECTREF
VERSION-CONTROL

رؤوس طلبات HTTP

هذه مجرد نظرة سريعة على ما يتم استخدامه، وليس كيف يتم استخدامه.

تنزيل الأداة