Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Telewreck — إضافة لـ Burp للكشف عن واستغلال إصدارات Telerik Web UI المعرضة لـ CVE-2017-9248. | Kitploit
أدوات/GitHubGitHub/capt-meelo/telewreck
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHubcapt-meelo/telewreck

Telewreck

إضافة لـ Burp للكشف عن واستغلال إصدارات Telerik Web UI المعرضة لـ CVE-2017-9248.

عرض المستودع
962639منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Telewreck

Version Language License

إضافة بورب (Burp) لكشف واستغلال إصدارات Telerik Web UI المعرضة لـ CVE-2017-9248. هذه الإضافة مبنية على أداة الاستغلال الأصلية التي كتبها Paul Taylor (@bao7uo) والمتاحة على https://github.com/bao7uo/dp_crypto. الشكر والتقدير له.

يمكن أيضًا العثور على منشور مدونة ذي صلة حول كيفية استغلال تطبيقات الويب عبر Telerik Web UI هنا.

الميزات

  • اكتشاف الإصدارات المعرضة للخطر من Telerik Web UI أثناء الفحوصات السلبية.
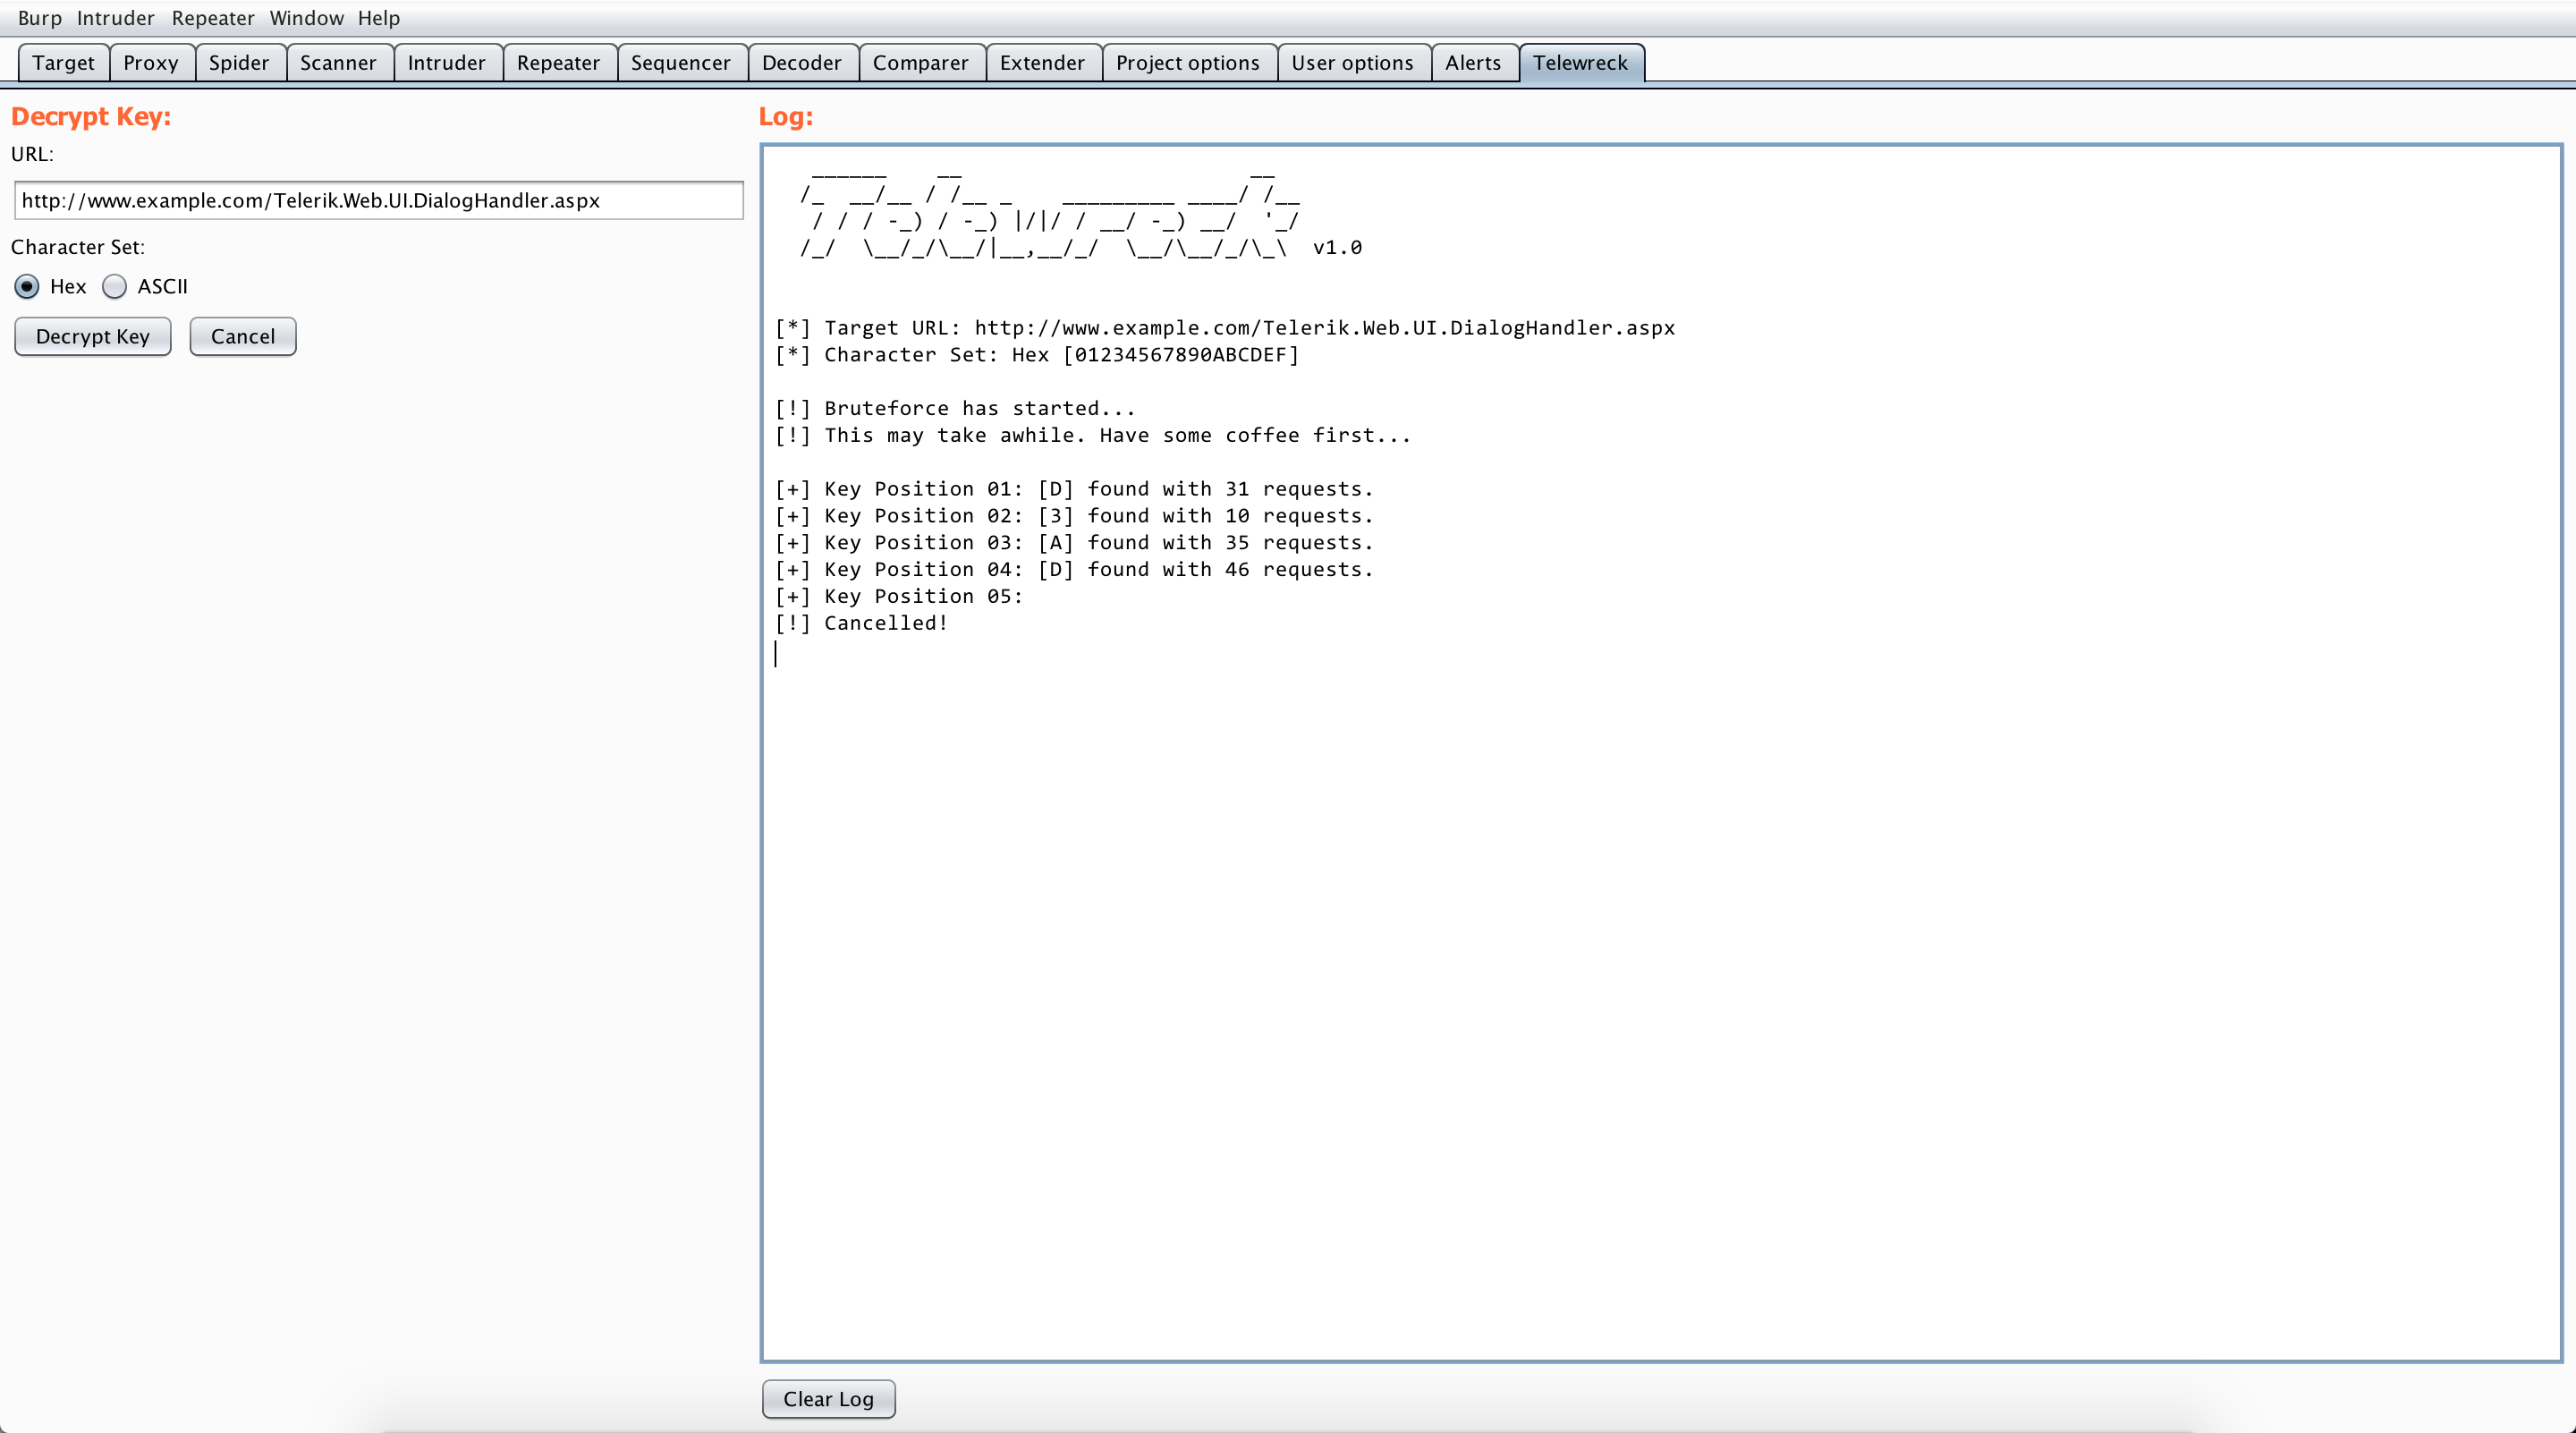
  • تفجير المفتاح واكتشاف رابط "مدير المستندات" تمامًا مثل أداة الاستغلال الأصلية.

لقطات الشاشة

فحص سلبي

علامة تبويب Telewreck

التثبيت

  1. قم بتنزيل telewreck.py إلى جهازك.
  2. قم بتثبيت وحدة requests الخاصة بـ Python باستخدام sudo pip install requests.
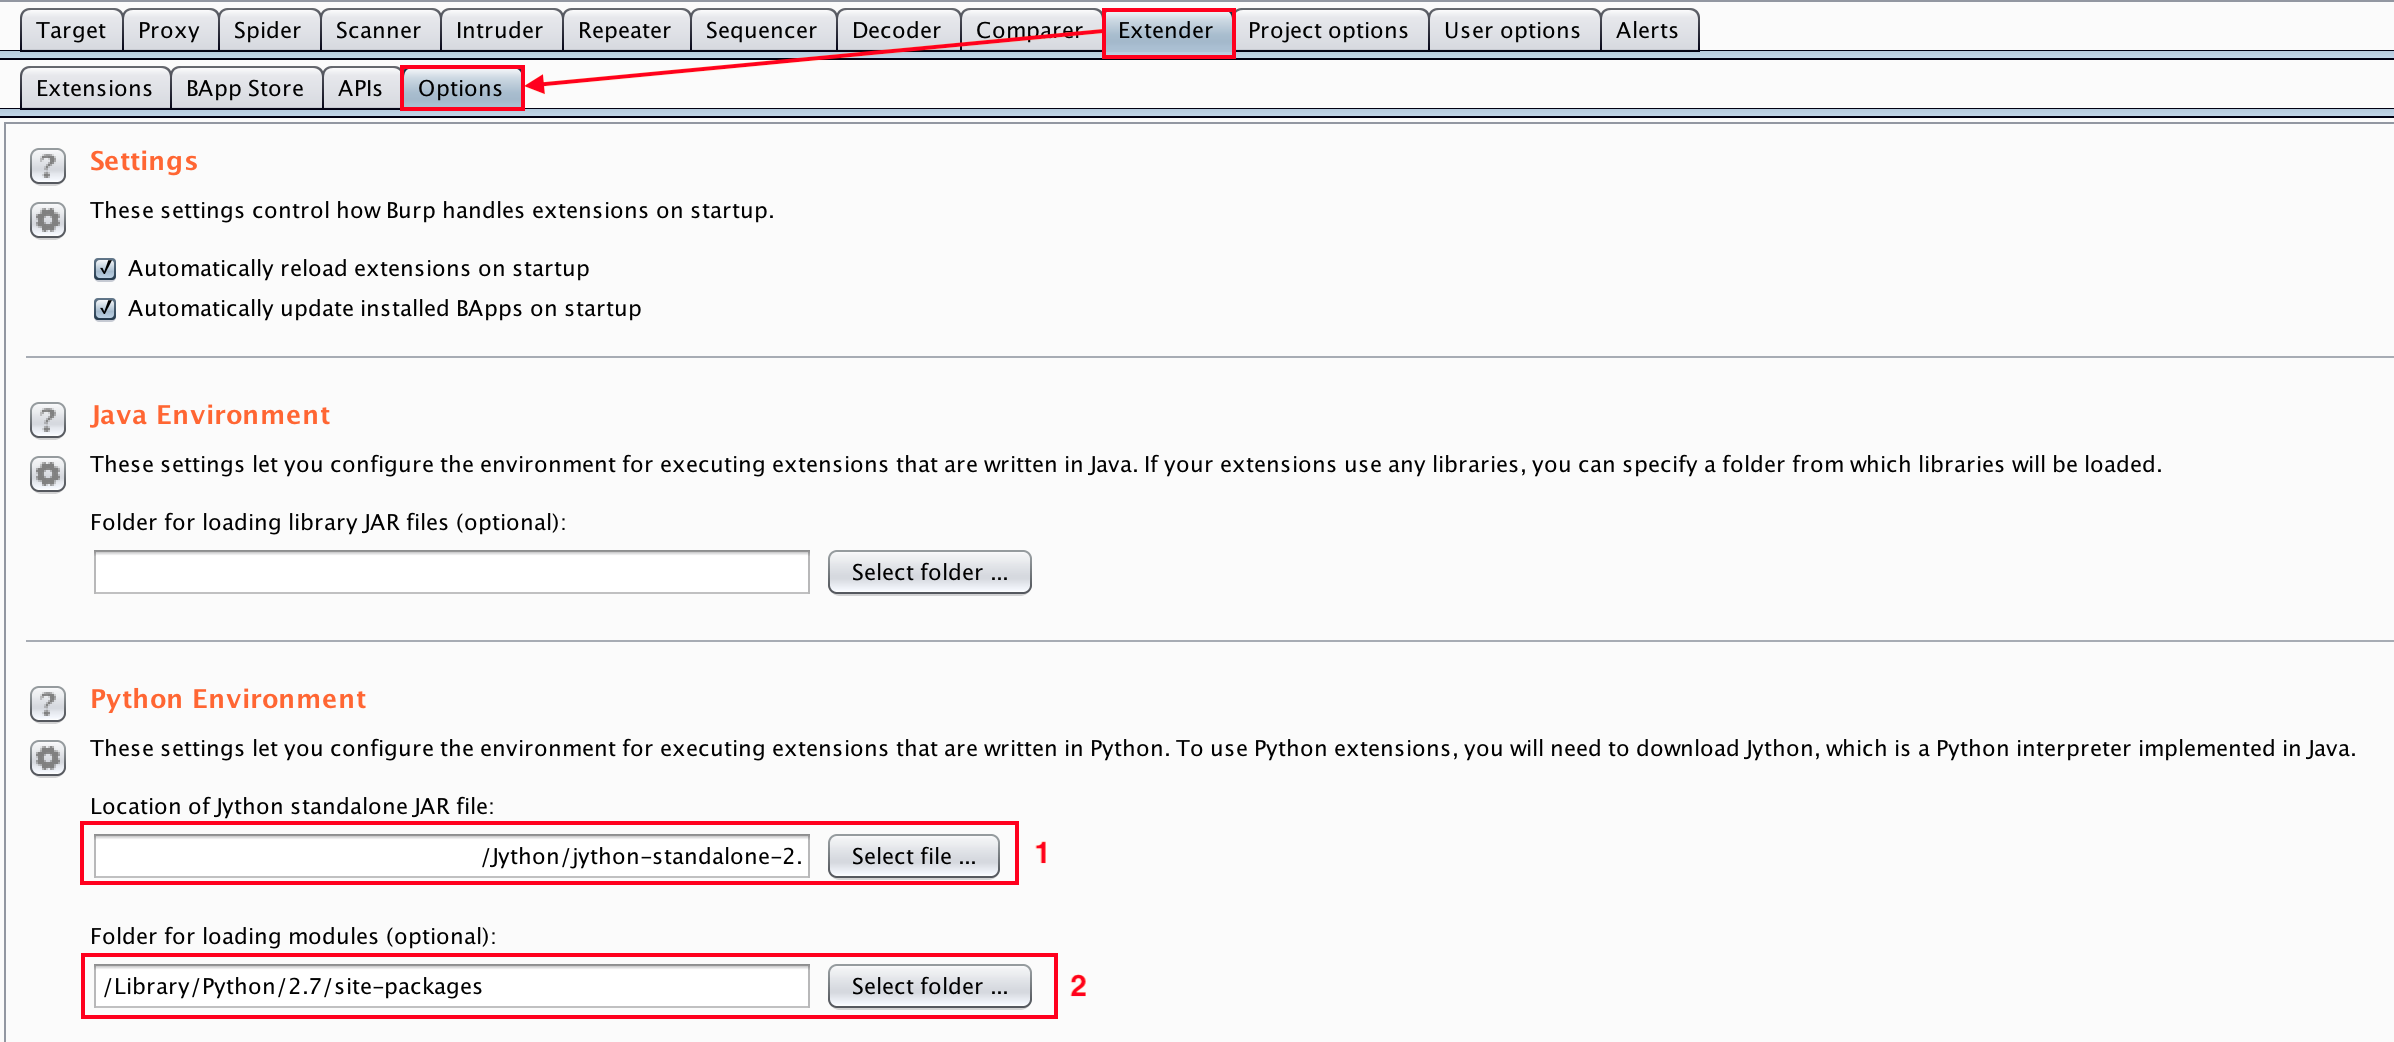
  3. في Burp الخاص بك، انتقل إلى علامة تبويب Extender > Options. ثم تحت قسم بيئة Python، حدد موقع ملف jython-standalone-2.7.0.jar الخاص بك (1) والدليل الذي توجد به وحدة requests الخاصة بـ Python (2). علامة تبويب Burp
  4. انتقل إلى علامة تبويب Extender > Extensions, ثم انقر على زر Add. في النافذة الجديدة، تصفح موقع telewreck.py وانقر على زر Next. تحميل Telewreck
  5. إذا كان هناك أي خطأ، فستظهر علامة تبويب Telewreck في Burp الخاص بك. نجاح التحميل

ملاحظات

  1. تتطلب هذه الإضافة وحدة requests الخاصة بـ Python. فقط قم بتشغيل pip install requests لتثبيتها.
  2. منطقة النص أسفل علامة تبويب Telewreck لا تعمل كوحدة تحكم. لذلك، لا يمكن رؤية مخرجات stoud و stderr هناك. ومع ذلك، يمكنك عرضها ضمن قسمي Output و Errors في علامة تبويب Extender.
  3. قبل تشغيل عملية تفجير أخرى، قم بإلغاء العملية الحالية أولاً بالنقر على زر Cancel.
  4. إذا تعذر تفجير المفتاح، فربما تم إعداد المفتاح بشكل آمن و/أو أن التطبيق لا يستخدم تثبيتًا افتراضيًا لـ Telerik.
  5. إذا تعذر تفجير المفتاح و/أو كانت هناك بعض المشكلات، فمن المستحسن الرجوع إلى أداة الاستغلال الأصلية.

المهام المتبقية

  1. تحديد موقع Telerik.Web.UI.DialogHandler.aspx


ملاحظة: هذه هي المرة الأولى التي أطور فيها أداة، لذا أعتذر عن أسلوب البرمجة الضعيف. لا تتردد في المساهمة وتحسين تطوير هذه الأداة.

إخلاء مسؤولية: تم إنشاء هذه الأداة للأغراض التعليمية فقط.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →