
 #1
أدوات لاختبار واستغلال وتأمين تطبيقات الويب وواجهات برمجة التطبيقات.
موصى به من Kitploit
 daxakahackerman/xss-catcher
إطار عمل لاكتشاف Blind XSS والتقاط بيانات XSS
 aeyesec/cve-2022-34265
PoC لـ CVE-2022-34265 (Django)
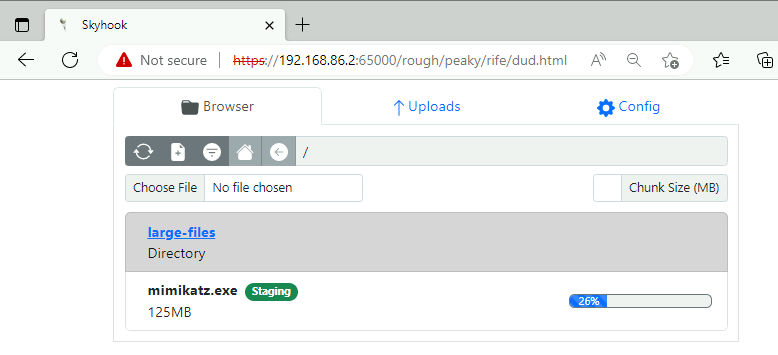 blackhillsinfosec/skyhook
إعداد نقل ملفات HTTP مُشوَّش ذهابًا وإيابًا مبني لتجاوز كشف أنظمة كشف التسلل (IDS).
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) استغلال تنفيذ الأوامر عن بُعد وحاوية ضعيفة
 bishopfox/pwn-pulse
استغلال ثغرة قراءة الملفات التعسفية في Pulse Connect Secure SSL VPN (CVE-2019-11510)
 moniik/poc_salesforce_lightning
لأغراض أكاديمية فقط. هجوم ضد Salesforce Lightning بصلاحيات الضيف.
 danmcinerney/device-pharmer
يفتح أكثر من 1000 عنوان IP أو نتائج بحث Shodan ويحاول تسجيل الدخول
 synacktiv/livepyre
أداة مصممة لاستغلال CVE-2025-54068 وتنفيذ الأوامر عن بُعد إذا كان APP_KEY لمشروع Livewire معروفًا.
 owasp/owasp-istg
يوفر دليل اختبار أمان إنترنت الأشياء (ISTG) منهجية شاملة لاختبارات الاختراق في مجال إنترنت الأشياء، مع تقديم مرونة لتكييف الابتكارات والتطورات في سوق…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 burpheart/cve-2022-39197-patch
CVE-2022-39197 تصحيح الثغرة الأمنية. CVE-2022-39197 تصحيح الثغرة الأمنية.
 mpgn/heartbleed-poc
:broken_heart: استغلال Hearbleed لاسترجاع معلومات حساسة CVE-2014-0160 :broken_heart:
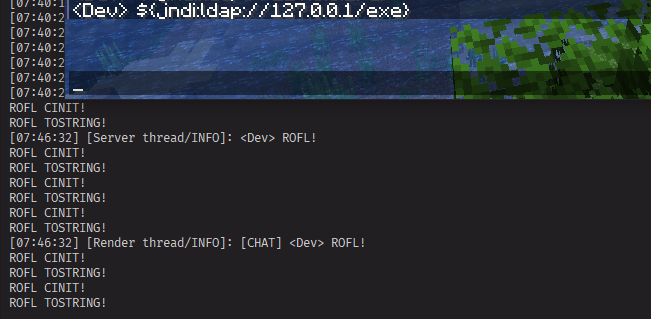 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) إثبات المفهوم مع معلومات إضافية
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
تجميع poc لـ CVE-2019-2725 تحديث POC لتجاوز تصحيح CVE-2017-10271
 testanull/ms-sharepoint-july-patch-rce-poc
استغلالات إثبات المفهوم لثغرات SharePoint RCE الحرجة (CVE-2024-38094، CVE-2024-38024، CVE-2024-38023) مع فيديو توضيحي.
 tuhinshubhra/shellstack
أداة تعتمد على PHP تساعدك في إدارة جميع مواقع الويب المخترقة بكفاءة.
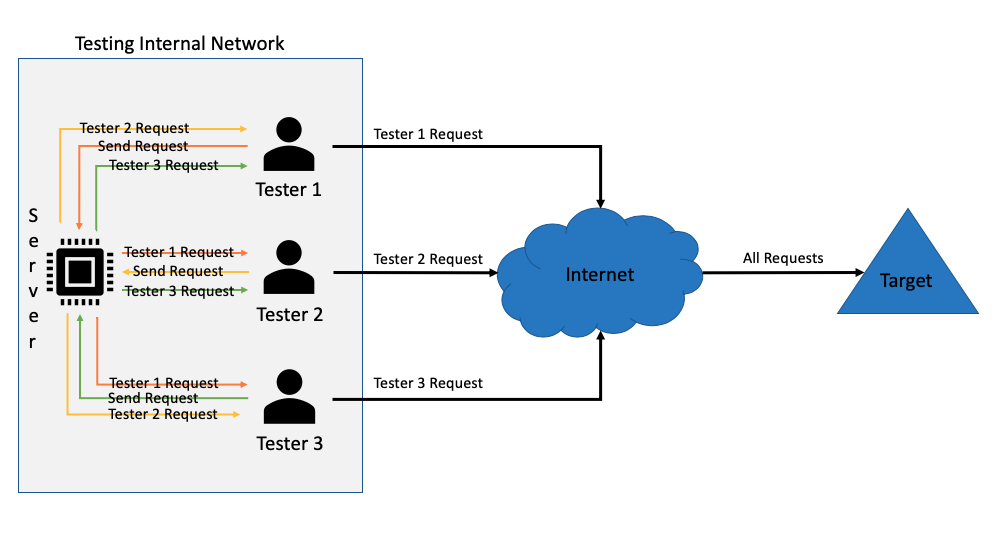 static-flow/burpsuite-team-extension
تتيح هذه الإضافة الخاصة بـ Burpsuite لعدة مختبري تطبيقات ويب مشاركة سجل الوكيل الخاص بهم مع بعضهم البعض في الوقت الفعلي. الطلبات التي تمر عبر نسختك…








