
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
owasp-istg — يوفر دليل اختبار أمان إنترنت الأشياء (ISTG) منهجية شاملة لاختبارات الاختراق في مجال إنترنت الأشياء، مع تقديم مرونة لتكييف الابتكارات والتطورات في سوق إنترنت الأشياء مع ضمان قابلية مقارنة نتائج الاختبارات. | Kitploit
أدوات/GitHubGitHub/owasp/owasp-istg
أمان الأنظمة المدمجةأمان إنترنت الأشياءتحليل الثغرات الأمنيةأمن الويبأمن الشبكات اللاسلكيةاختراق الأجهزةاختبار الاختراقأمن الجوالأمن الأجهزةالتعلم والتعليمموارد منسقةتحليل البرامج الثابتة
1272648منذ 3 أشهرتمت المراجعة من قبل Kitploit
مشاركة
GitHubowasp/owasp-istg

owasp-istg

يوفر دليل اختبار أمان إنترنت الأشياء (ISTG) منهجية شاملة لاختبارات الاختراق في مجال إنترنت الأشياء، مع تقديم مرونة لتكييف الابتكارات والتطورات في سوق إنترنت الأشياء مع ضمان قابلية مقارنة نتائج الاختبارات.
عرض المستودعالموقع الإلكتروني

دليل OWASP لاختبار أمان إنترنت الأشياء

CC BY-SA 4.0 OpenSSF Best Practices

يقدّم دليل OWASP لاختبار أمان إنترنت الأشياء منهجية شاملة لاختبارات الاختراق في مجال إنترنت الأشياء، مع توفير مرونة لمواكبة الابتكارات والتطورات في سوق إنترنت الأشياء مع ضمان إمكانية مقارنة نتائج الاختبارات. كما يتيح الدليل فهمًا مشتركًا للتواصل بين المصنّعين ومشغّلي أجهزة إنترنت الأشياء وفِرق اختبار الاختراق، من خلال وضع مصطلحات موحّدة.

يمكن إثبات ضمان الأمان وتغطية الاختبار من خلال النظرة العامة على مكونات إنترنت الأشياء وفئات حالات الاختبار القابلة للتطبيق على كل مكوّن أدناه. تُقدّم المنهجية والنماذج الأساسية وكتالوج حالات الاختبار أدوات يمكن استخدامها بشكل منفصل أو مجتمعة مع بعضها البعض.
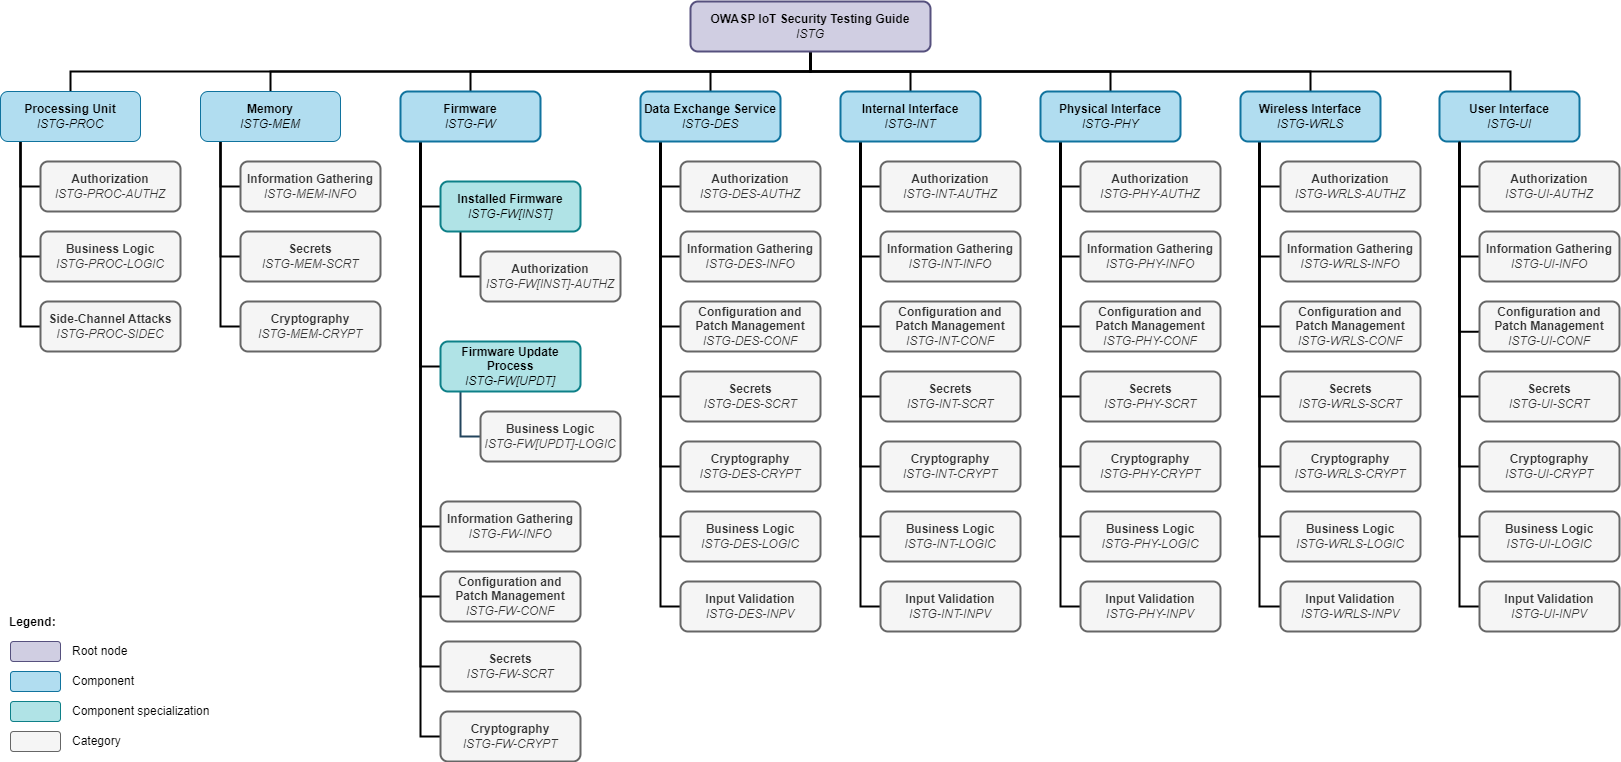
نظرة عامة على المكونات

  • 🔔اضغط هنا لقراءة OWASP ISTG 📖📚🔔
  • ✅ احصل على أحدث قوائم التحقق الخاصة بـ ISTG✅
  • 📝 🔍 ساهم في ISTG — انظر أيضًا إرشادات المساهمة للاطلاع على الاصطلاحات المستخدمة في هذا المستودع

جدول المحتويات

  1. مقدمة

  2. إطار اختبار أمان إنترنت الأشياء

    2.1. نموذج جهاز إنترنت الأشياء

    2.2. نموذج المهاجم

    2.3. منهجية الاختبار

  3. كتالوج حالات الاختبار

    3.1. وحدات المعالجة (ISTG-PROC)

    3.2. الذاكرة (ISTG-MEM)

    3.3. البرامج الثابتة (ISTG-FW)

    3.3.1. البرامج الثابتة المثبتة (ISTG-FW[INST])

    3.3.1. آلية تحديث البرامج الثابتة (ISTG-FW[UPDT])

    3.4. خدمات تبادل البيانات (ISTG-DES)

    3.5. الواجهات الداخلية (ISTG-INT)

    3.5.1. الدائرة المتكاملة البينية (ISTG-INT[I2C])

    3.5.2. جهاز الإرسال والاستقبال غير المتزامن العام (ISTG-INT[UART])

    3.6. الواجهات المادية (ISTG-PHY)

    3.7. الواجهات اللاسلكية (ISTG-WRLS)

    3.8. واجهات المستخدم (ISTG-UI)

أعمال ذات صلة

المفاهيم والنماذج وخطوات الاختبار الواردة في دليل OWASP لاختبار أمان إنترنت الأشياء مبنية على رسالة الماجستير "تطوير منهجية لاختبارات الاختراق لأجهزة إنترنت الأشياء" بإعداد Luca Pascal Rotsch.

تم اشتقاق حالات الاختبار من المصادر العامة التالية:

  • OWASP "دليل اختبار أمان الويب"
  • OWASP "منهجية اختبار أمان البرامج الثابتة"
  • OWASP "دليل اختبار أمان الأجهزة المحمولة"
  • "دليل اختبار اختراق إنترنت الأشياء" بقلم Aditya Gupta
  • "كتاب وصفات اختبار اختراق إنترنت الأشياء" بقلم Aaron Guzman و Aditya Gupta
  • "دليل هاكر إنترنت الأشياء" بقلم Aditya Gupta
  • "اختراق إنترنت الأشياء العملي" بقلم Fotios Chantzis و Ioannis Stais و Paulino Calderon و Evangelos Deirmentzoglou و Beau Woods
  • مصادر إضافية مشار إليها في حالات الاختبار المعنية

نود أيضًا أن نشكر المتعاونين والداعمين لدينا (انظر متعاونو المشروع وشكر وتقدير)!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







