#1
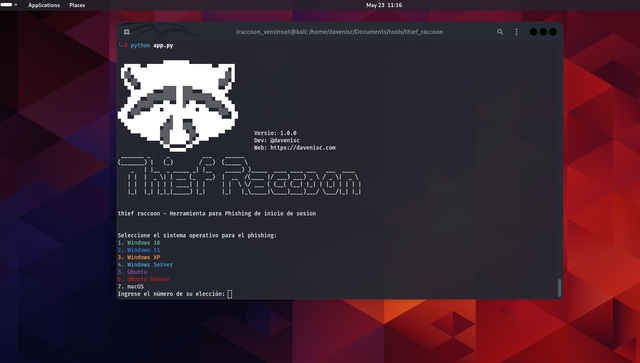
 davenisc/thief_raccoon
أداة محاكاة تصيد تعليمية تحاكي شاشات تسجيل دخول أنظمة التشغيل لالتقاط بيانات الاعتماد لتدريب الوعي بالأمن السيبراني. تدعم ويندوز وأوبونتو وماك أو إس…
 gdssecurity/jetleak-testing-script
نص برمجي لاختبار ما إذا كان الخادم عرضة لثغرة JetLeak
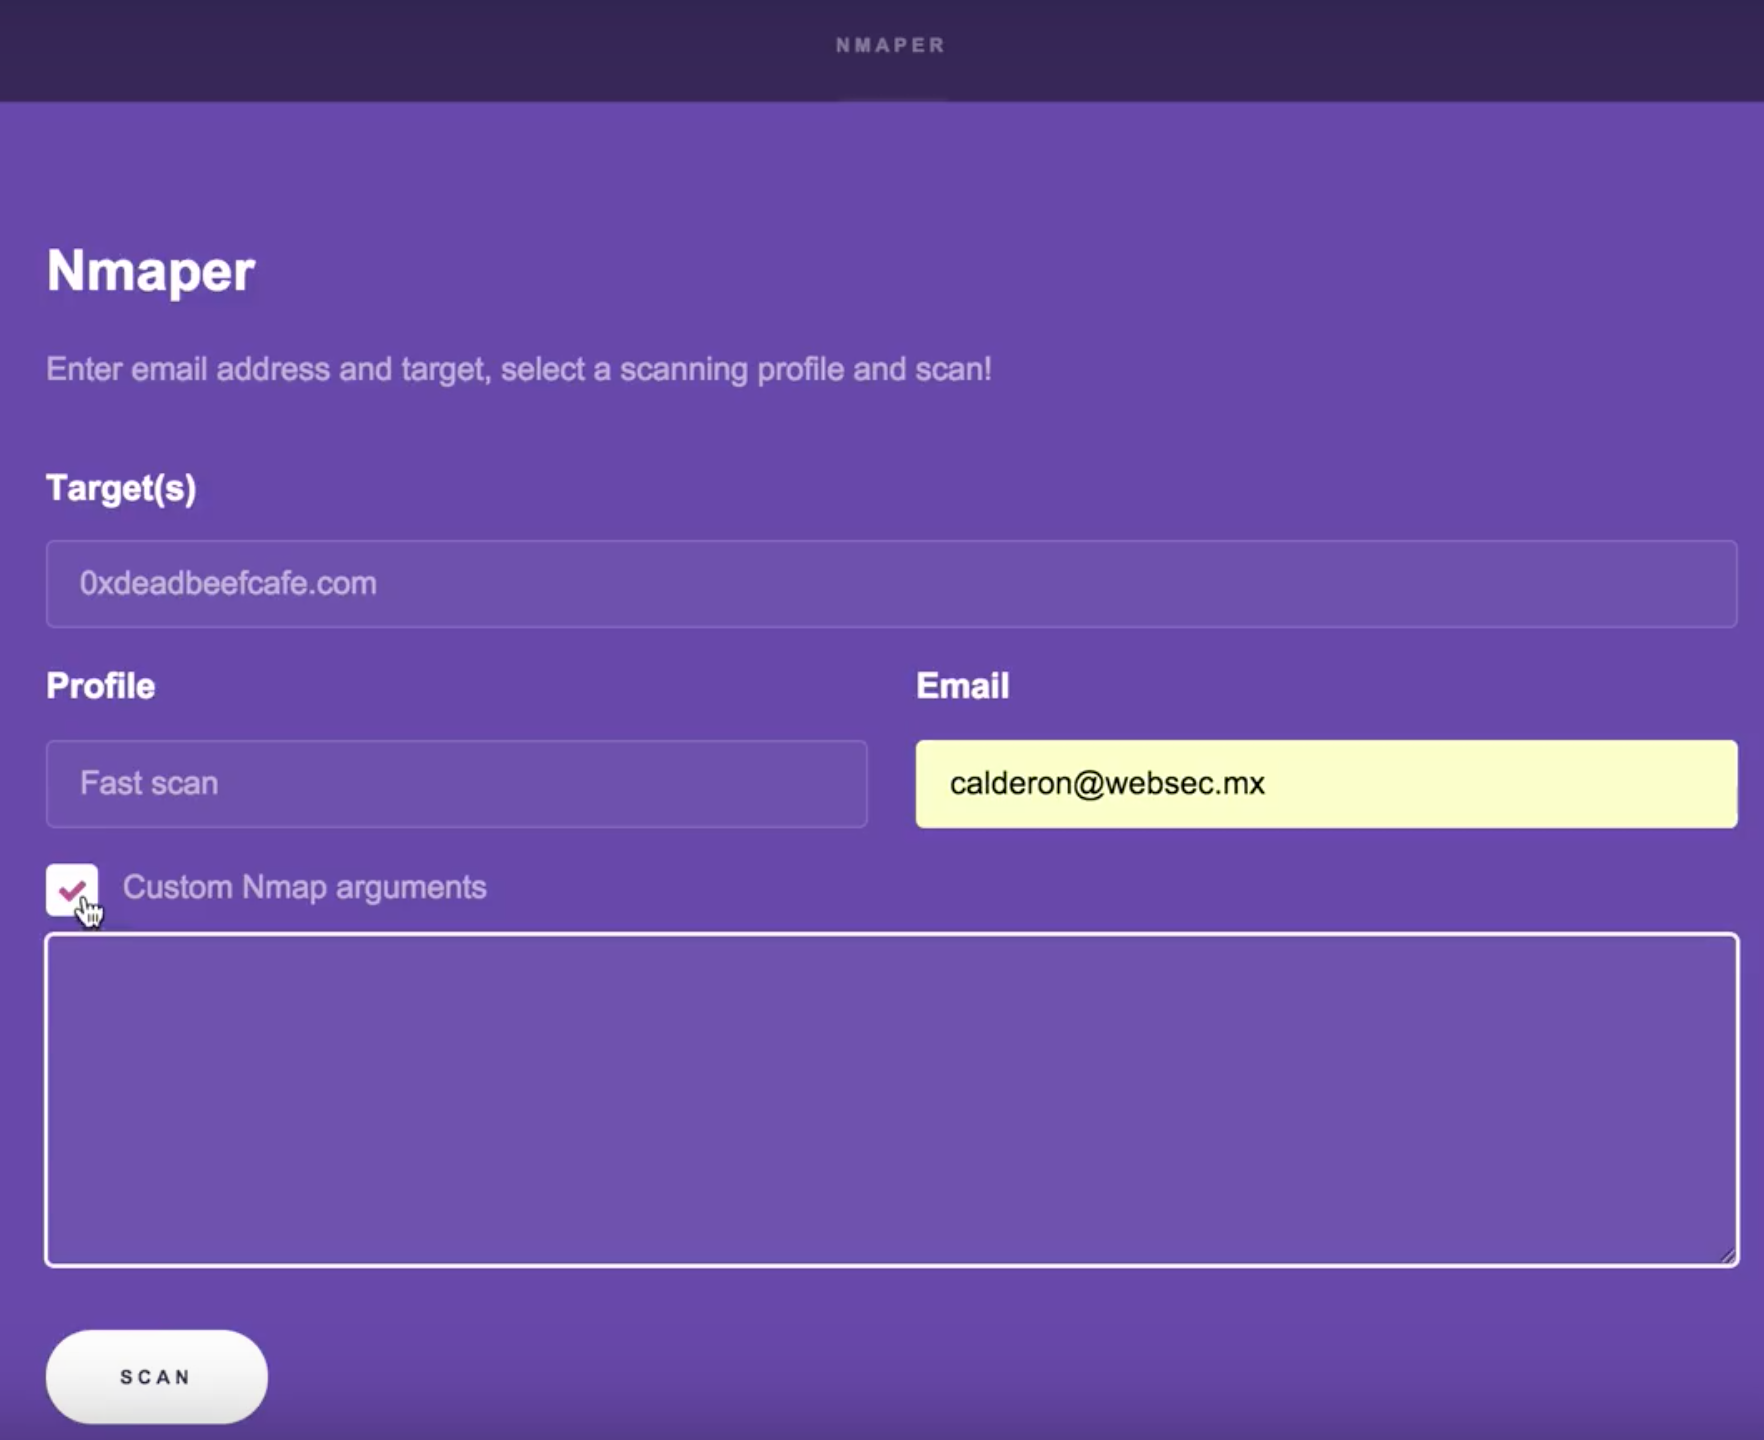 cldrn/rainmap-lite
Rainmap Lite - واجهة ويب متجاوبة تتيح للمستخدمين إطلاق عمليات فحص Nmap من هواتفهم المحمولة/أجهزتهم اللوحية/متصفحات الويب!
 orange-cyberdefense/grepmarx
منصة تحليل ثابتة لرمز المصدر لعشاق أمن التطبيقات.
 sirbugs/endext
يستخرج جميع نقاط النهاية وعناوين URL والمسارات الممكنة من ملفات JavaScript باستخدام أنماط regex قابلة للتخصيص لأغراض استكشاف تطبيقات الويب واكتشاف…
 mmarting/unwaf
أداة Go تكتشف بشكل سلبي عنوان IP الأصلي الحقيقي خلف WAF/CDN باستخدام مصادر OSINT متعددة، ثم تتحقق من المرشحين عبر تشابه HTML، وبصمات شهادات SSL،…
 allyomalley/burpparamflagger
إضافة لـ Burp تفحص بشكل سلبي للكشف عن المعاملات التي قد يشير اسمها أو قيمتها إلى نقطة إدخال محتملة لـ SSRF أو LFI.
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 moopinger/smugglefuzz
ماسح سريع لتهريب خفض إصدار HTTP مكتوب بلغة Go.
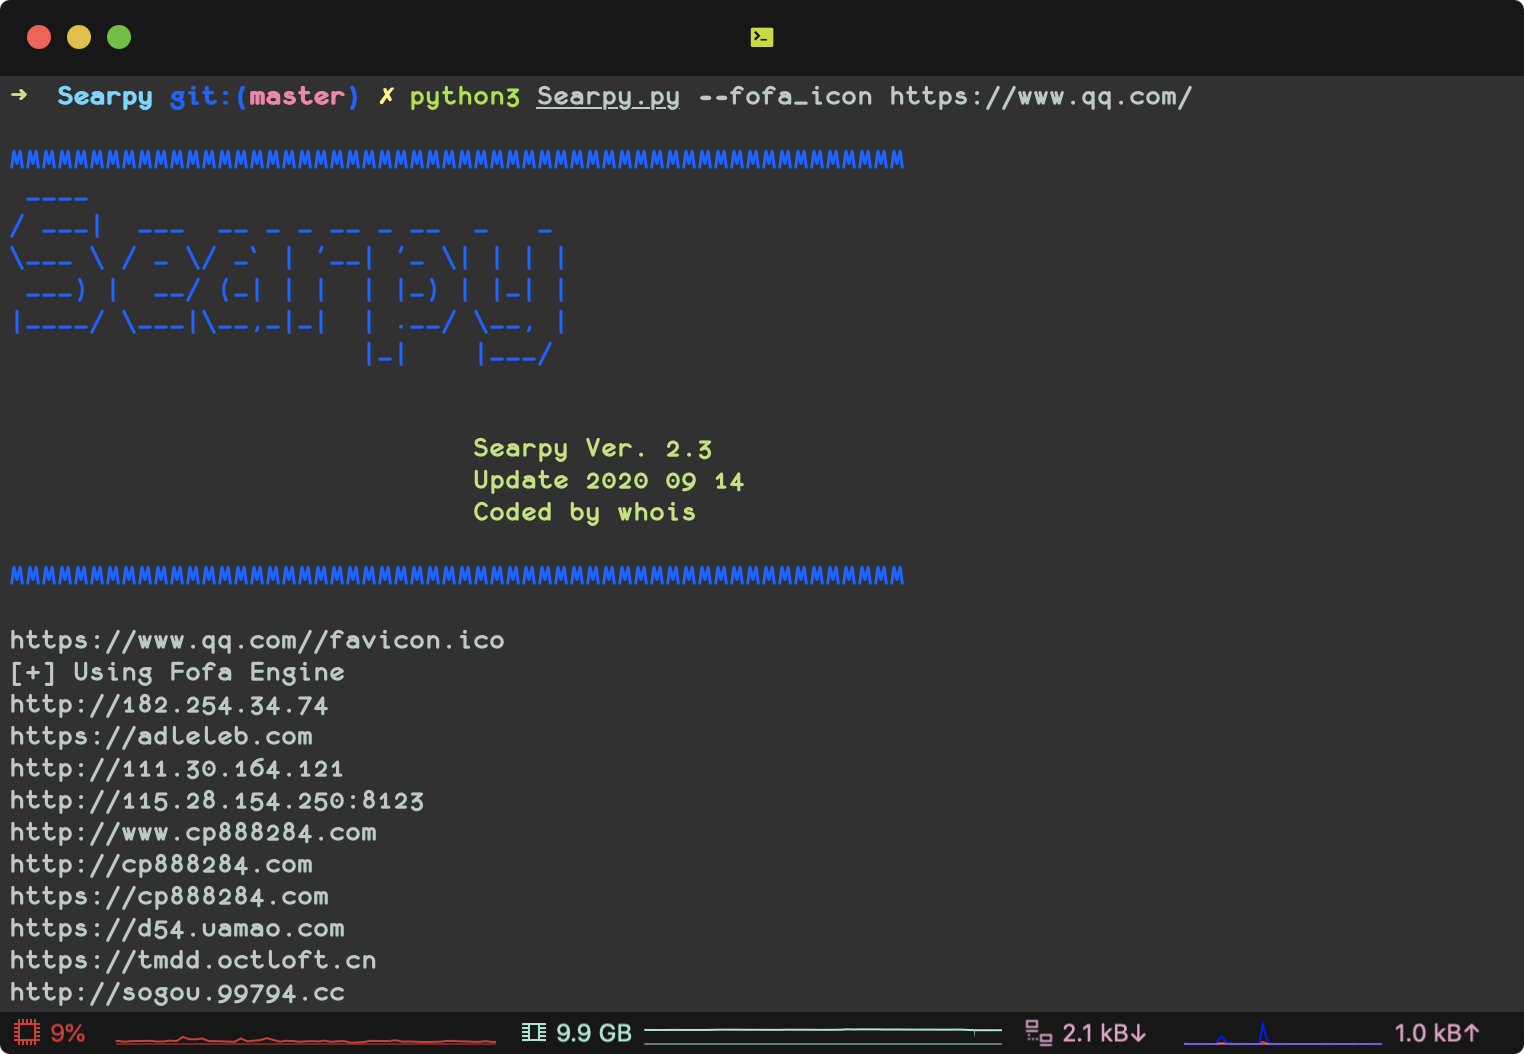 j3ers3/searpy
🥀 مجموعة أدوات محرك البحث، جمع عناوين URL، البحث عن عنوان IP الحقيقي عبر بصمة Favicon، البحث عن النطاقات الفرعية
 portswigger/http-terminator
مسار بحث بمساعدة الذكاء الاصطناعي يستخرج تقنيات عدم التزامن في HTTP، ويولّد حالات اختبار لطلبات مشوّهة، ويتحقق منها عبر Burp، ويؤكد استغلالات تهريب…
 random-robbie/cve-2020-0688
cve-2020-0688
 jakeblair420/totally-not-spyware
webkit؛ لكن تم اختراقه
 dirsoooo/recon
Recon هي أداة سكريبت لإجراء استطلاع كامل على هدف باستخدام الأدوات الرئيسية للبحث عن الثغرات. تم إنشاؤها استنادًا إلى منهجيات @ofjaaah و @Jhaddix
 nicholasaleks/crackql
أداة اختبار اختراق GraphQL تستغل حدود معدل ضعيفة وتحليل التكلفة لفرض كلمات المرور بالقوة، وتجاوز المصادقة الثنائية، وتعداد المستخدمين، وتشويش…
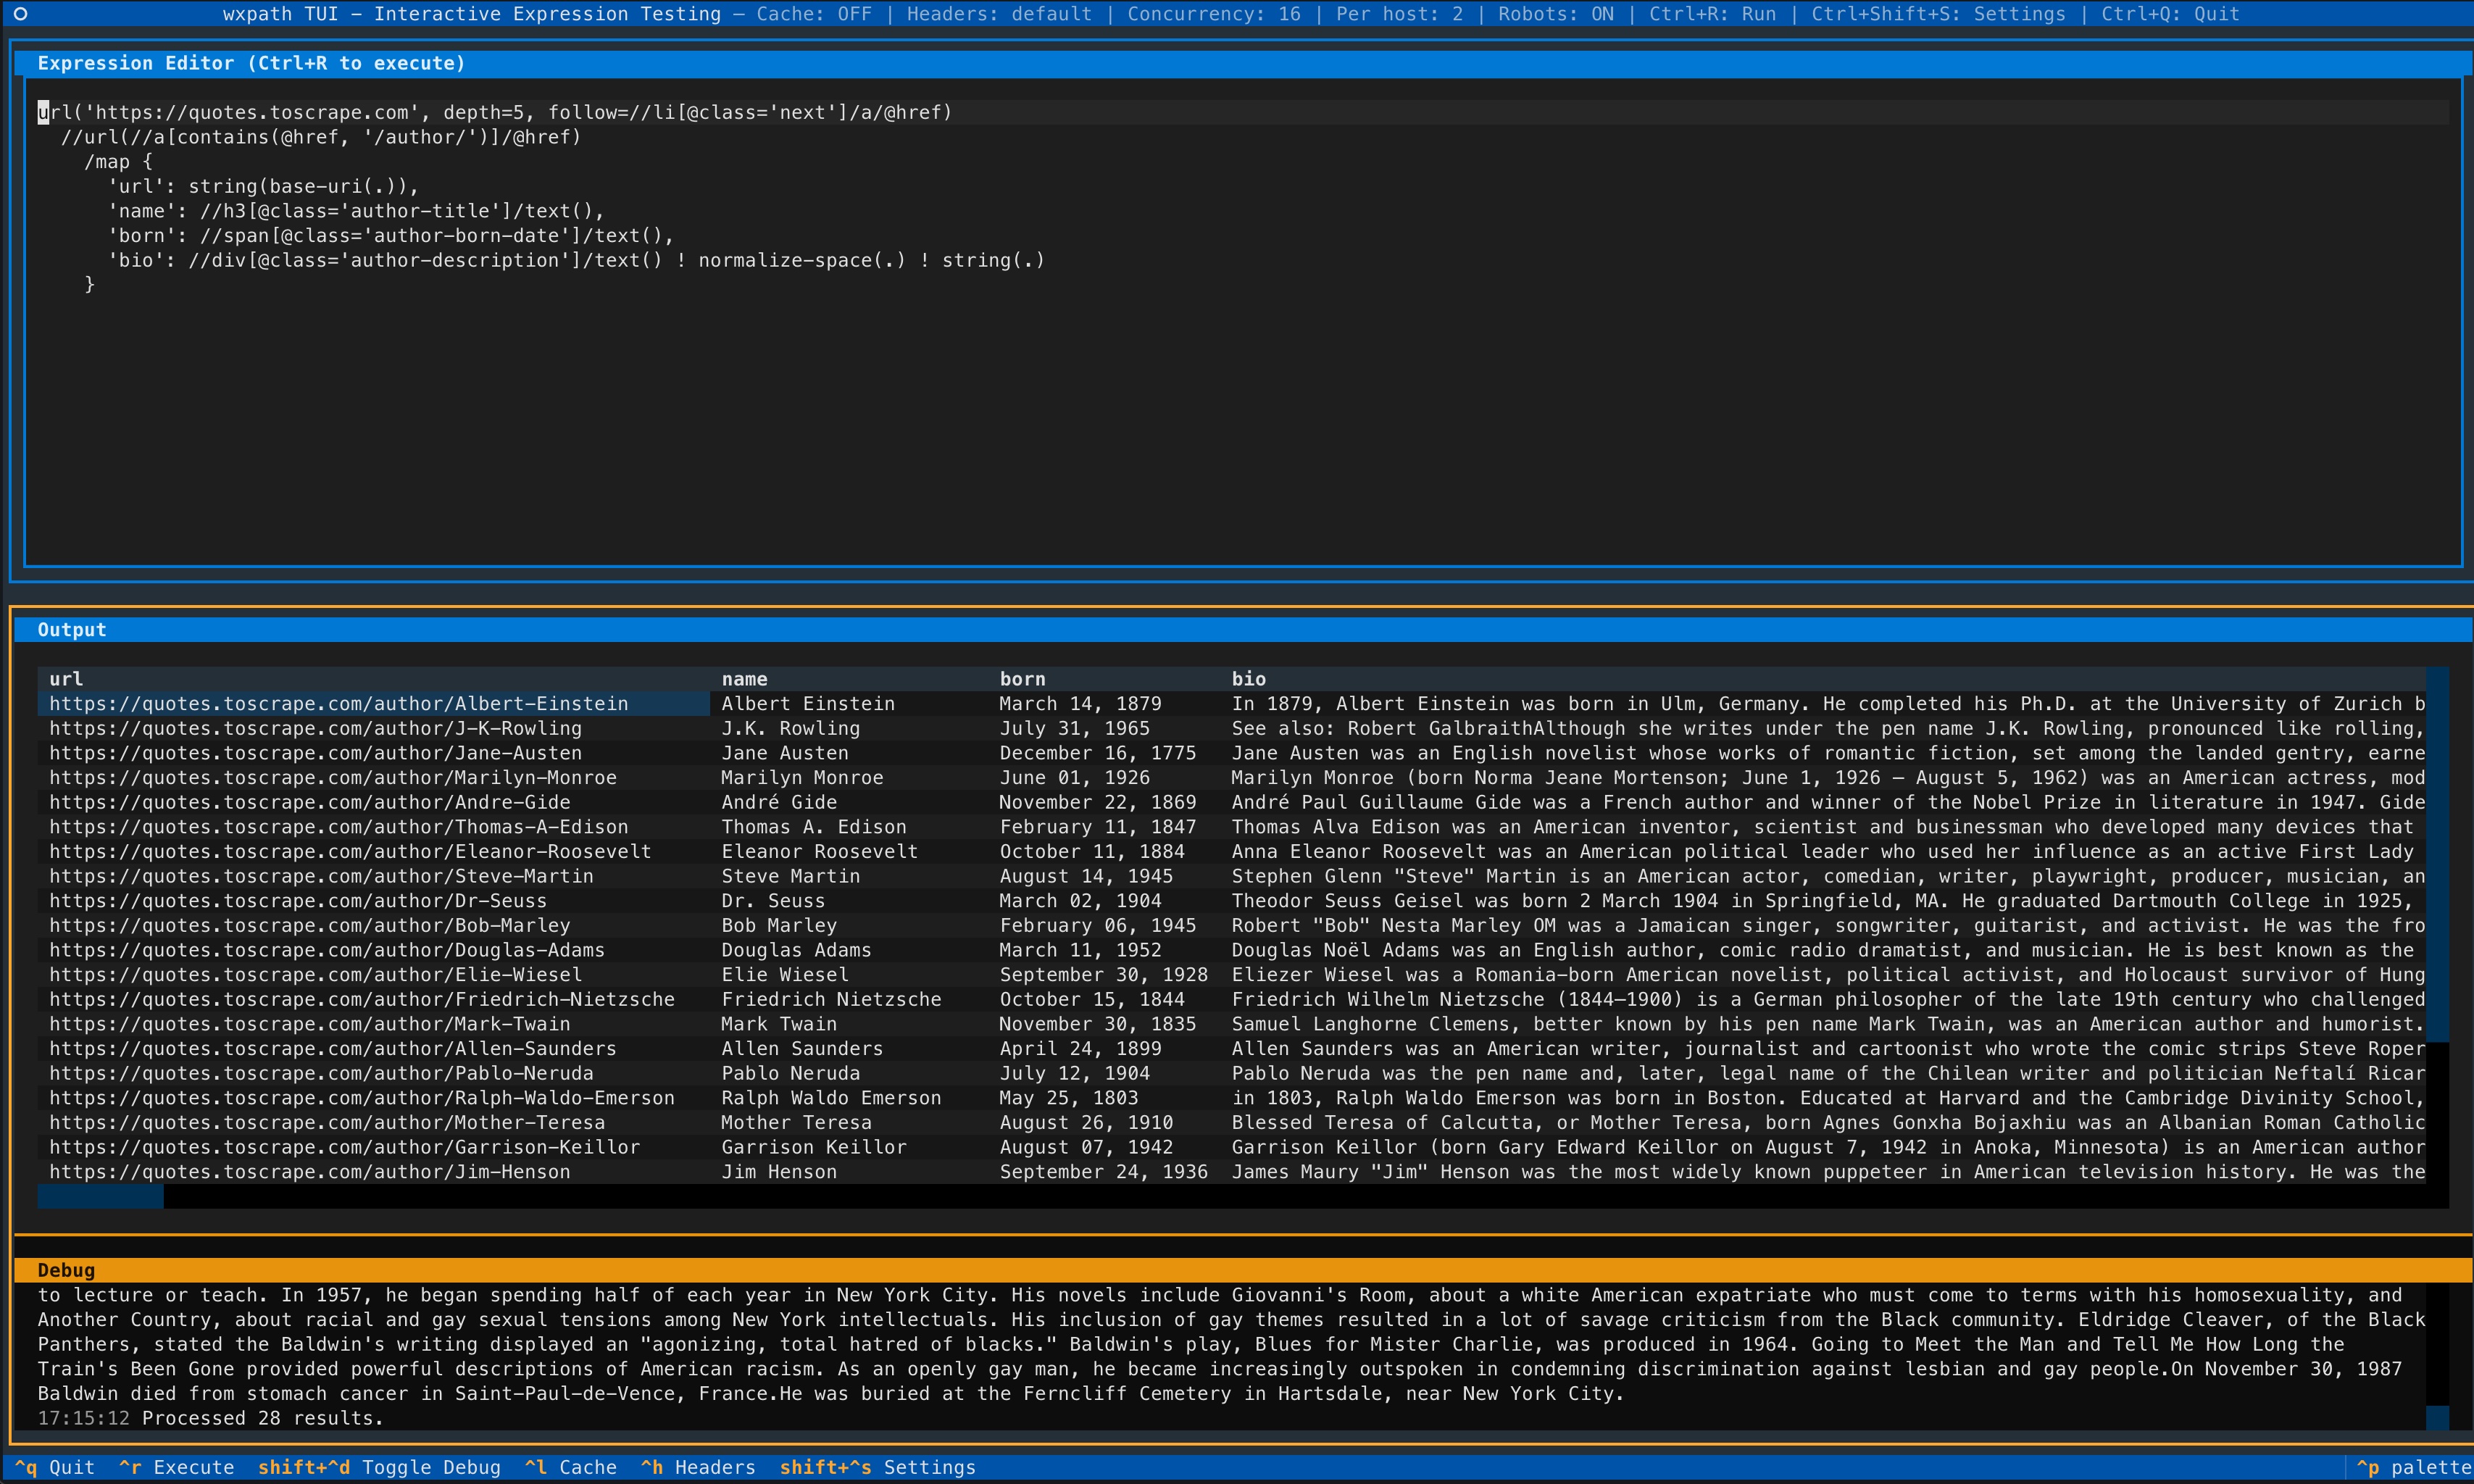 rodricios/wxpath
wxpath - زحف ويب تصريحي باستخدام XPath؛ لغة استعلام ويب (WQL)
 lnxg33k/webhandler
محاكي Bash للتحكم في خادم باستخدام دوال النظام في PHP.