
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 و CVE-2024-34342 إثبات المفهوم
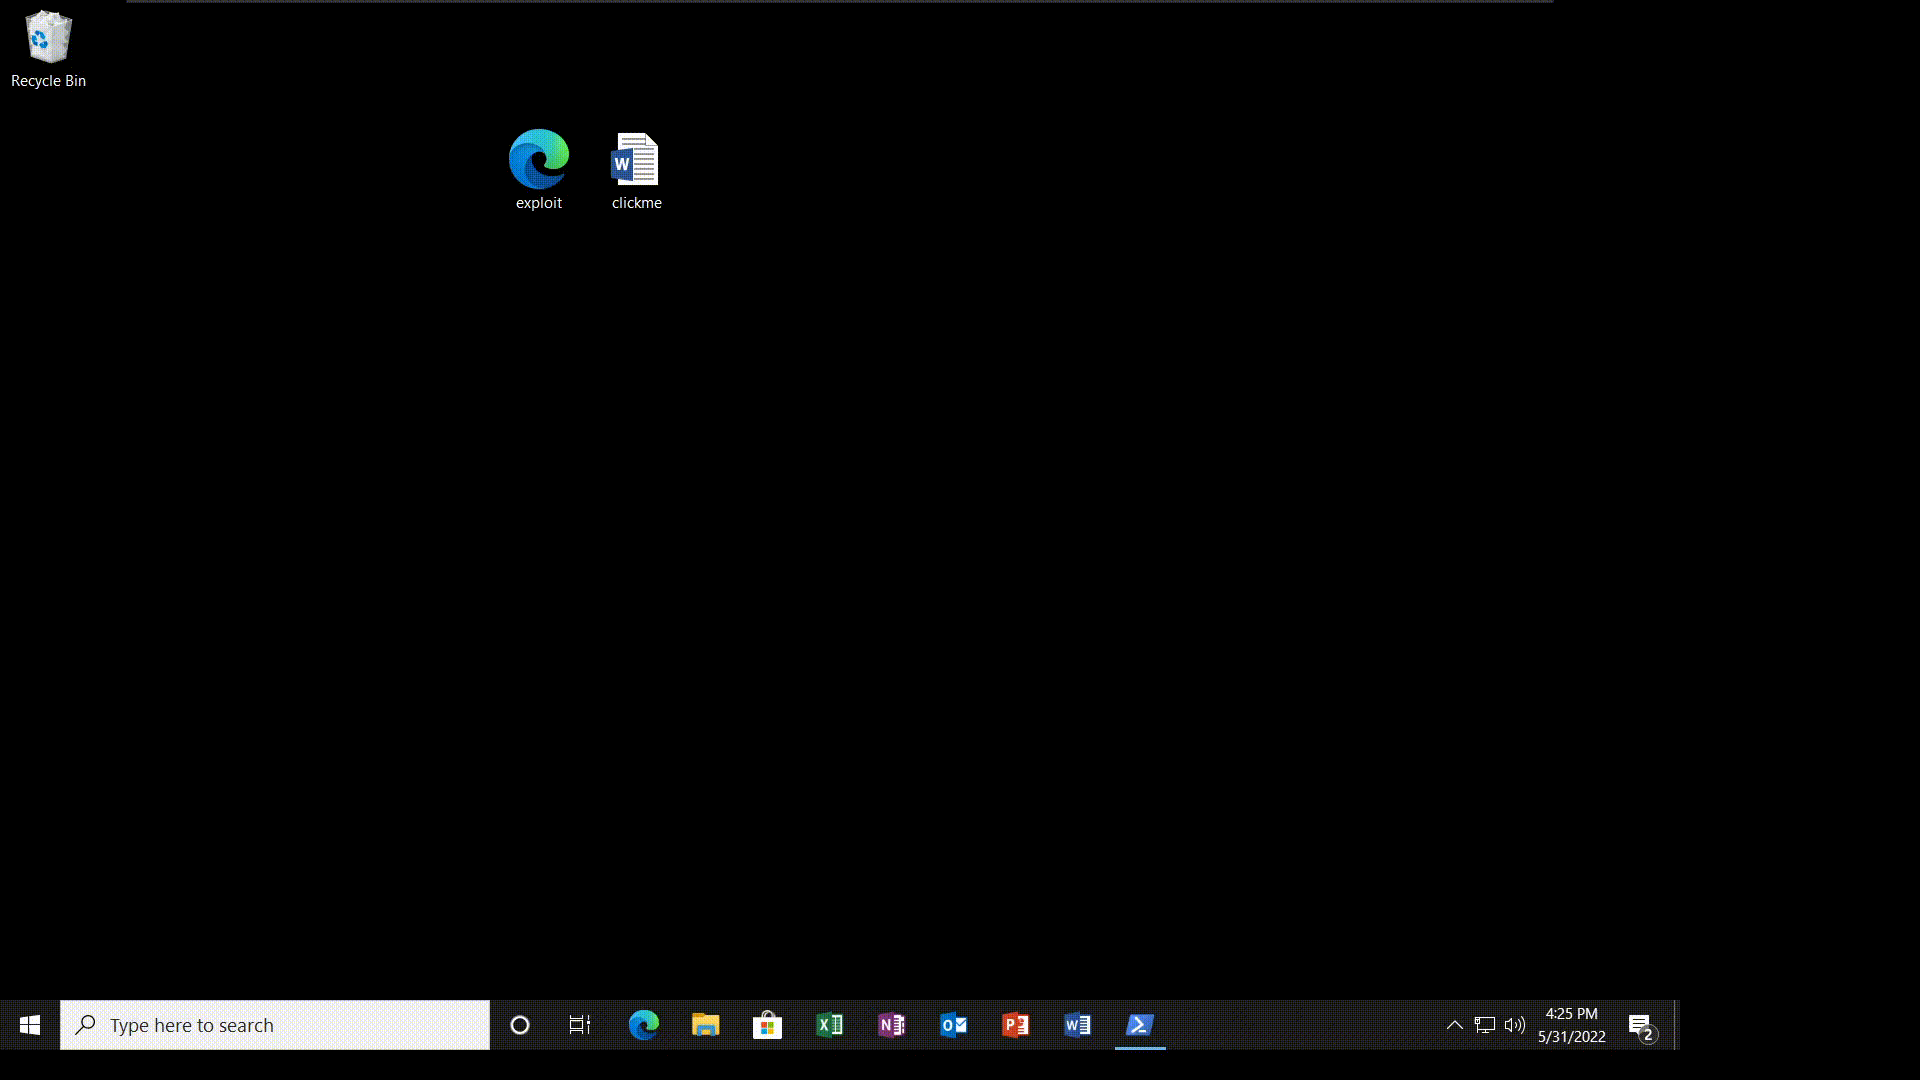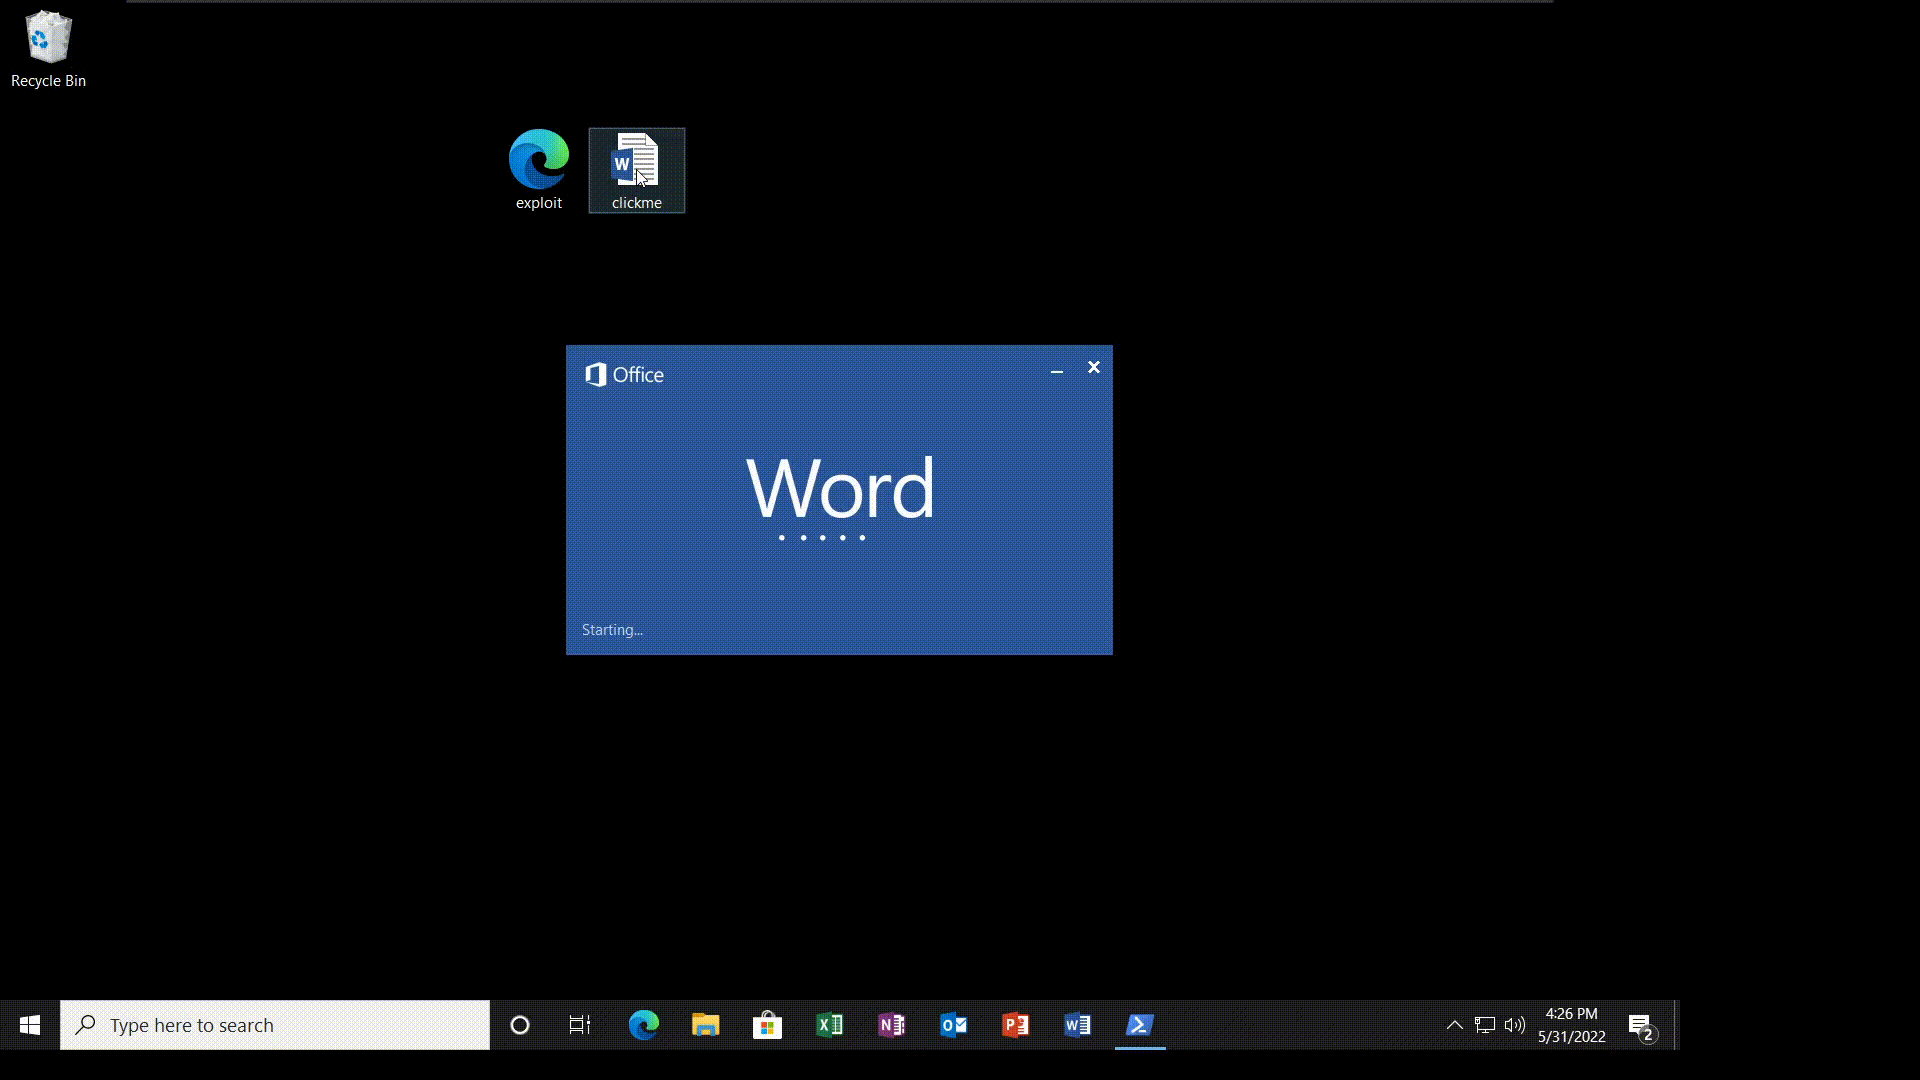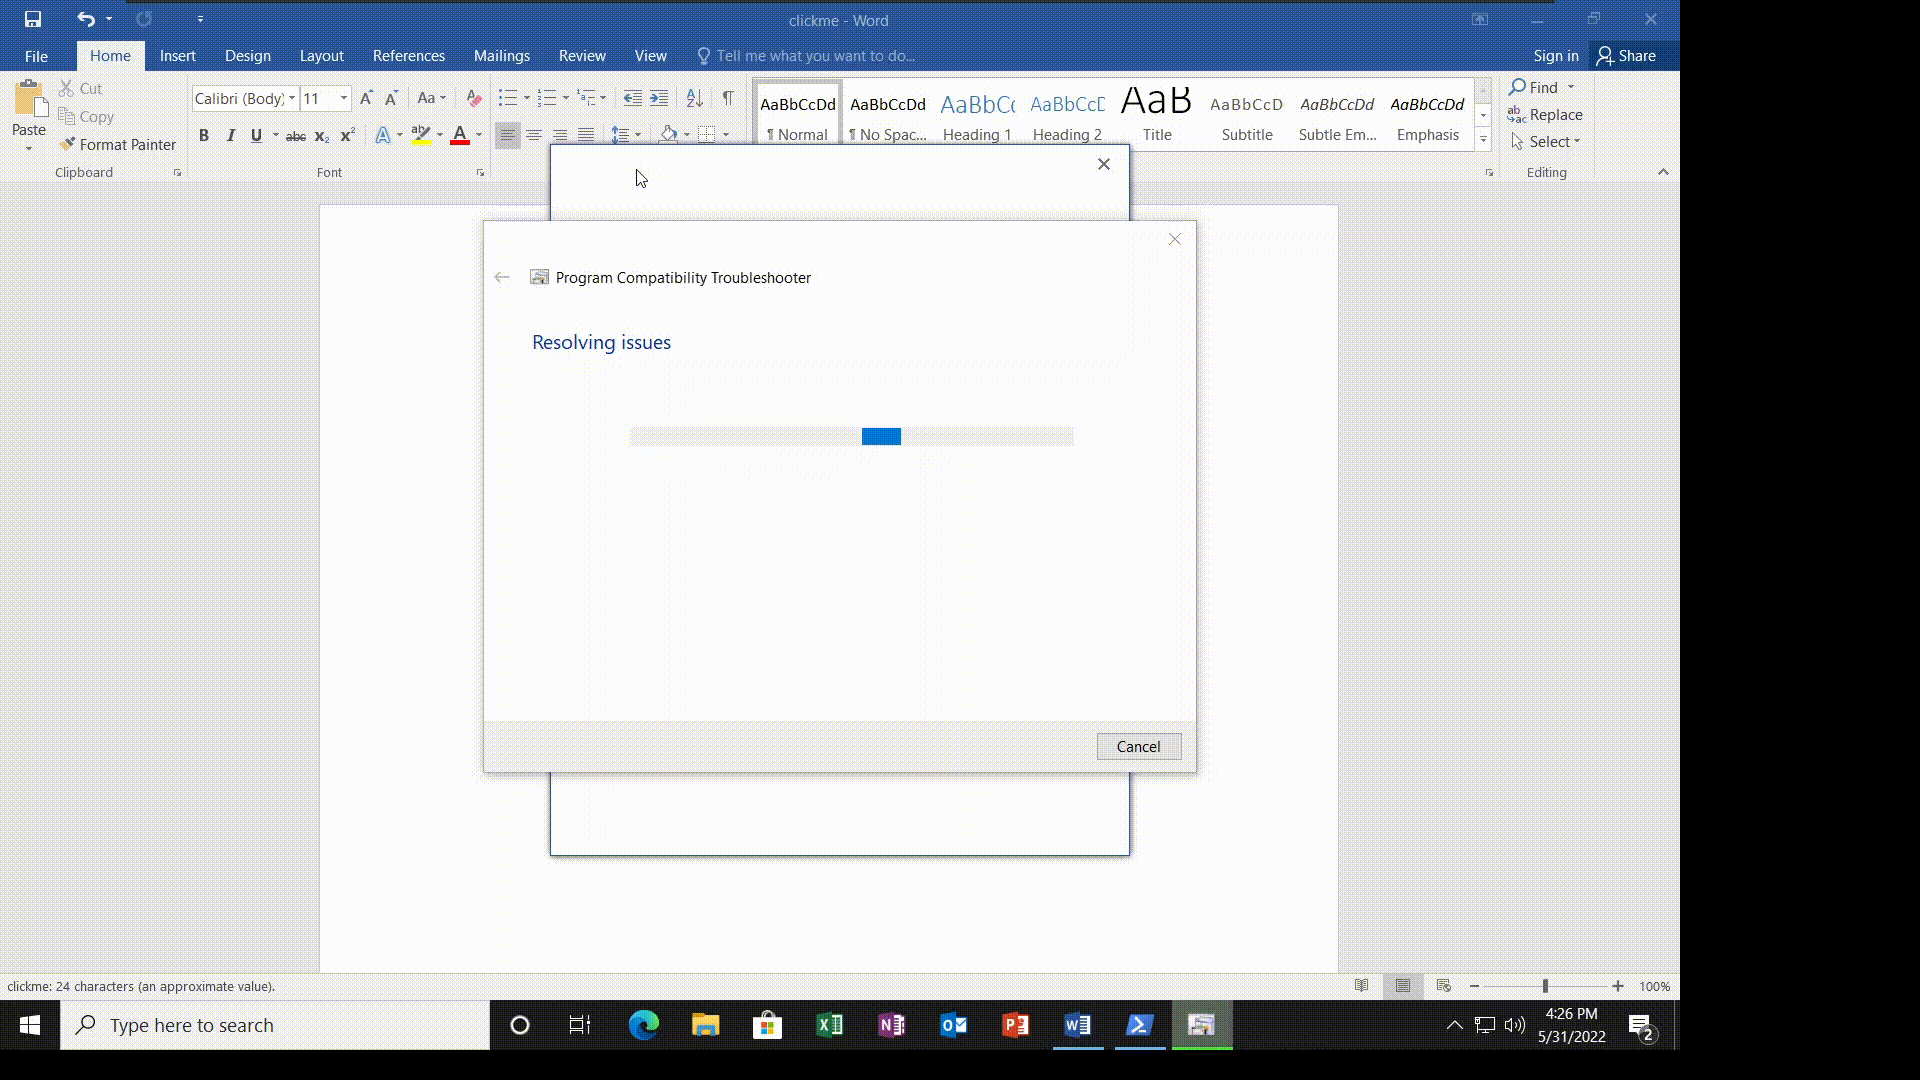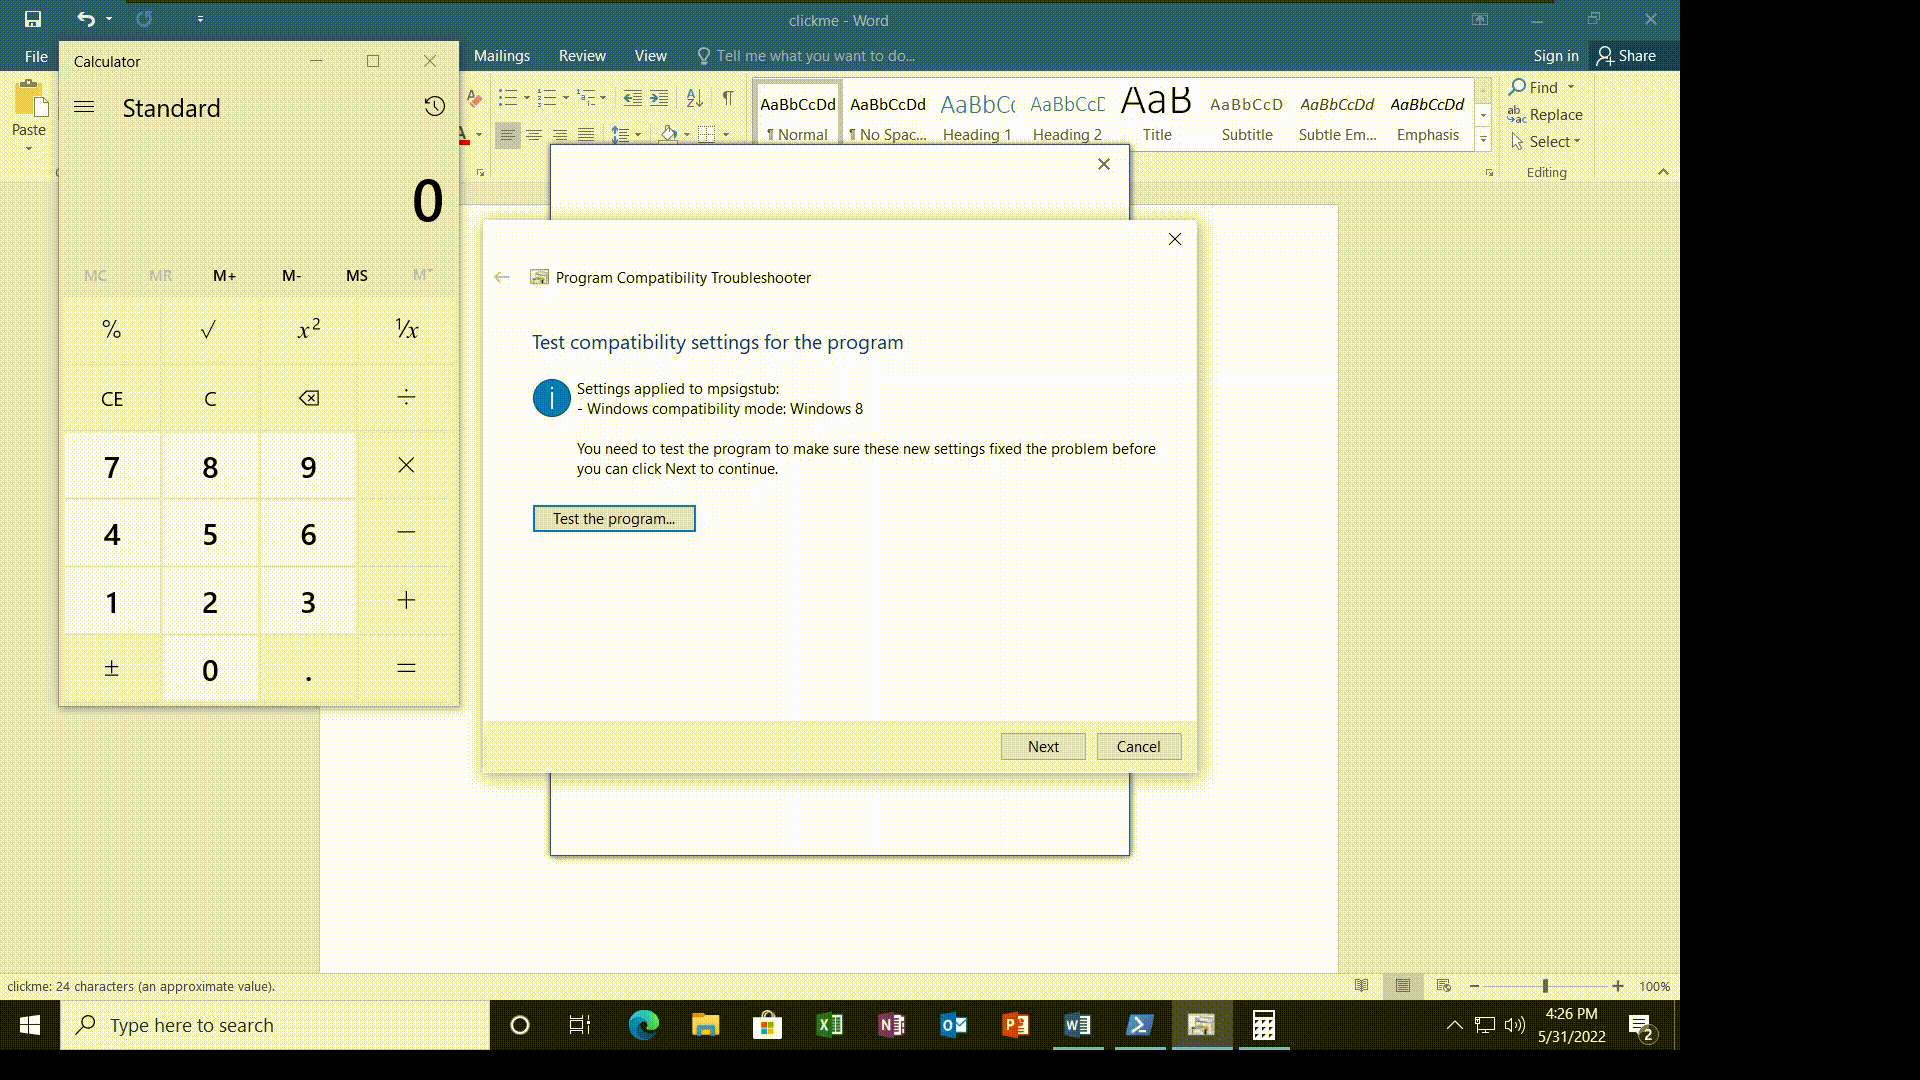 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
تطبيق C# شديد الضعف (API)
 tuhinshubhra/shellstack
أداة تعتمد على PHP تساعدك في إدارة جميع مواقع الويب المخترقة بكفاءة.
 sma11new/poclist
مجموعة POC وEXP للثغرات الأمنية، يتم تحديثها باستمرار. Apache Druid - قراءة ملفات تعسفية (CVE-2021-36749)، Confluence RCE (CVE-2021-26084)، ZeroShell…
 mrd0x/webview2-cookie-stealer
يقوم بحقن مسجل ضغطات المفاتيح بلغة JavaScript في صفحات WebView2 لالتقاط ضغطات المفاتيح واستخراج ملفات تعريف الارتباط من جلسات مصادقة Microsoft عبر…
 ethicalhackingplayground/tproxer
إضافة لـ Burp Suite مصممة لأتمتة عملية اكتشاف الـ SSRF القائم على مسار البروكسي العكسي.
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
تجاوز رموز حالة استجابة HTTP 4xx والمزيد. الأداة مبنية على Python Requests و PycURL و HTTP Client.
 convisolabs/cve-2024-43044-jenkins
استغلال للثغرة CVE-2024-43044 في Jenkins
 theori-io/chakra-2016-11
استغلال إثبات المفهوم لثغرات Edge (CVE-2016-7200 & CVE-2016-7201)
 mr-r3bot/gitlab-cve-2021-22205
استغلال تنفيذ أوامر عن بُعد بدون مصادقة لإصدارات GitLab الأقدم من 13.10.3، يعتمد على تحليل تعليقات DjVu في ExifTool لتنفيذ أوامر عشوائية عبر رفع صور…
 esmog/nodexp
NodeXP - أداة حقن جافاسكريبت من جهة الخادم قادرة على اكتشاف واستغلال ثغرات Node.js
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 وCVE-2021-27065 استغلال ثغرة RawIdentity المُصحَّحة. [ProxyOracle] CVE-2021-31195 وCVE-2021-31196 سلاسل استغلال.…
 offxec/thedoc
يقوم بأتمتة استغلال حقن SQL باستخدام SQLMAP، ويزحف بحثًا عن الثغرات الأمنية، ويستخرج بيانات اعتماد قاعدة البيانات، ويعثر على صفحات تسجيل الدخول…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE المعروف أيضًا باسم msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
تنفيذ التعليمات البرمجية عن بُعد غير مصادق عليه في Citrix Virtual Apps and Desktops (XEN)
 bishopfox/json-interop-vuln-labs
مختبرات مصاحبة لـ «استكشاف ثغرات قابلية التشغيل البيني في JSON»








