
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 aeyesec/cve-2022-34265
PoC لـ CVE-2022-34265 (Django)
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) استغلال تنفيذ الأوامر عن بُعد وحاوية ضعيفة
 kn0x0x/cve-2025-32756-poc
إثبات المفهوم لـ CVE-2025-32756 - ثغرة حرجة من نوع تجاوز سعة المخزن المؤقت في المكدس تؤثر على منتجات Fortinet المتعددة.
 xsuperbug/payloads
مجموعة من حمولات الهجوم القائمة على PHP لسيناريوهات استغلال الويب واختبار الاختراق.
 dwisiswant0/next-16.2.4-pocs
مجموعة PoC الأمنية لـ Next.js v16.2.4 (CVE-2026-23870, CVE-2026-44575, CVE-2026-44579, CVE-2026-44574, CVE-2026-44578, CVE-2026-44573,…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) إثبات المفهوم مع معلومات إضافية
 joshuavanderpoll/cve-2021-3129
استغلال Laravel RCE PoC - CVE-2021-3129 (سهل الاستخدام مع الكشف التلقائي عن مسار السجل)
 aslitsecurity/cve-2021-40444_builders
يحتوي هذا المستودع على أدوات بناء لملفات cab وhtml وdocx لاستغلال CVE-2021-40444.
 moniik/poc_salesforce_lightning
لأغراض أكاديمية فقط. هجوم ضد Salesforce Lightning بصلاحيات الضيف.
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
تجميع poc لـ CVE-2019-2725 تحديث POC لتجاوز تصحيح CVE-2017-10271
 pimps/cve-2018-7600
استغلال لـ Drupal 7 <= 7.57 CVE-2018-7600
 testanull/ms-sharepoint-july-patch-rce-poc
استغلالات إثبات المفهوم لثغرات SharePoint RCE الحرجة (CVE-2024-38094، CVE-2024-38024، CVE-2024-38023) مع فيديو توضيحي.
 alexandre-lavoie/python-log4rce
أداة PoC متكاملة بلغة بايثون خالصة لـ CVE-2021-44228
 themiddleblue/cve-2019-11043
(PoC) نسخة بايثون من استغلال CVE-2019-11043 بواسطة neex
 n1k0la-t/cve-2023-36745
إثبات المفهوم لاستغلال ثغرة تنفيذ التعليمات البرمجية عن بعد في Microsoft Exchange Server CVE-2023-36745، مما يتيح تنفيذ التعليمات البرمجية عن بعد عبر…
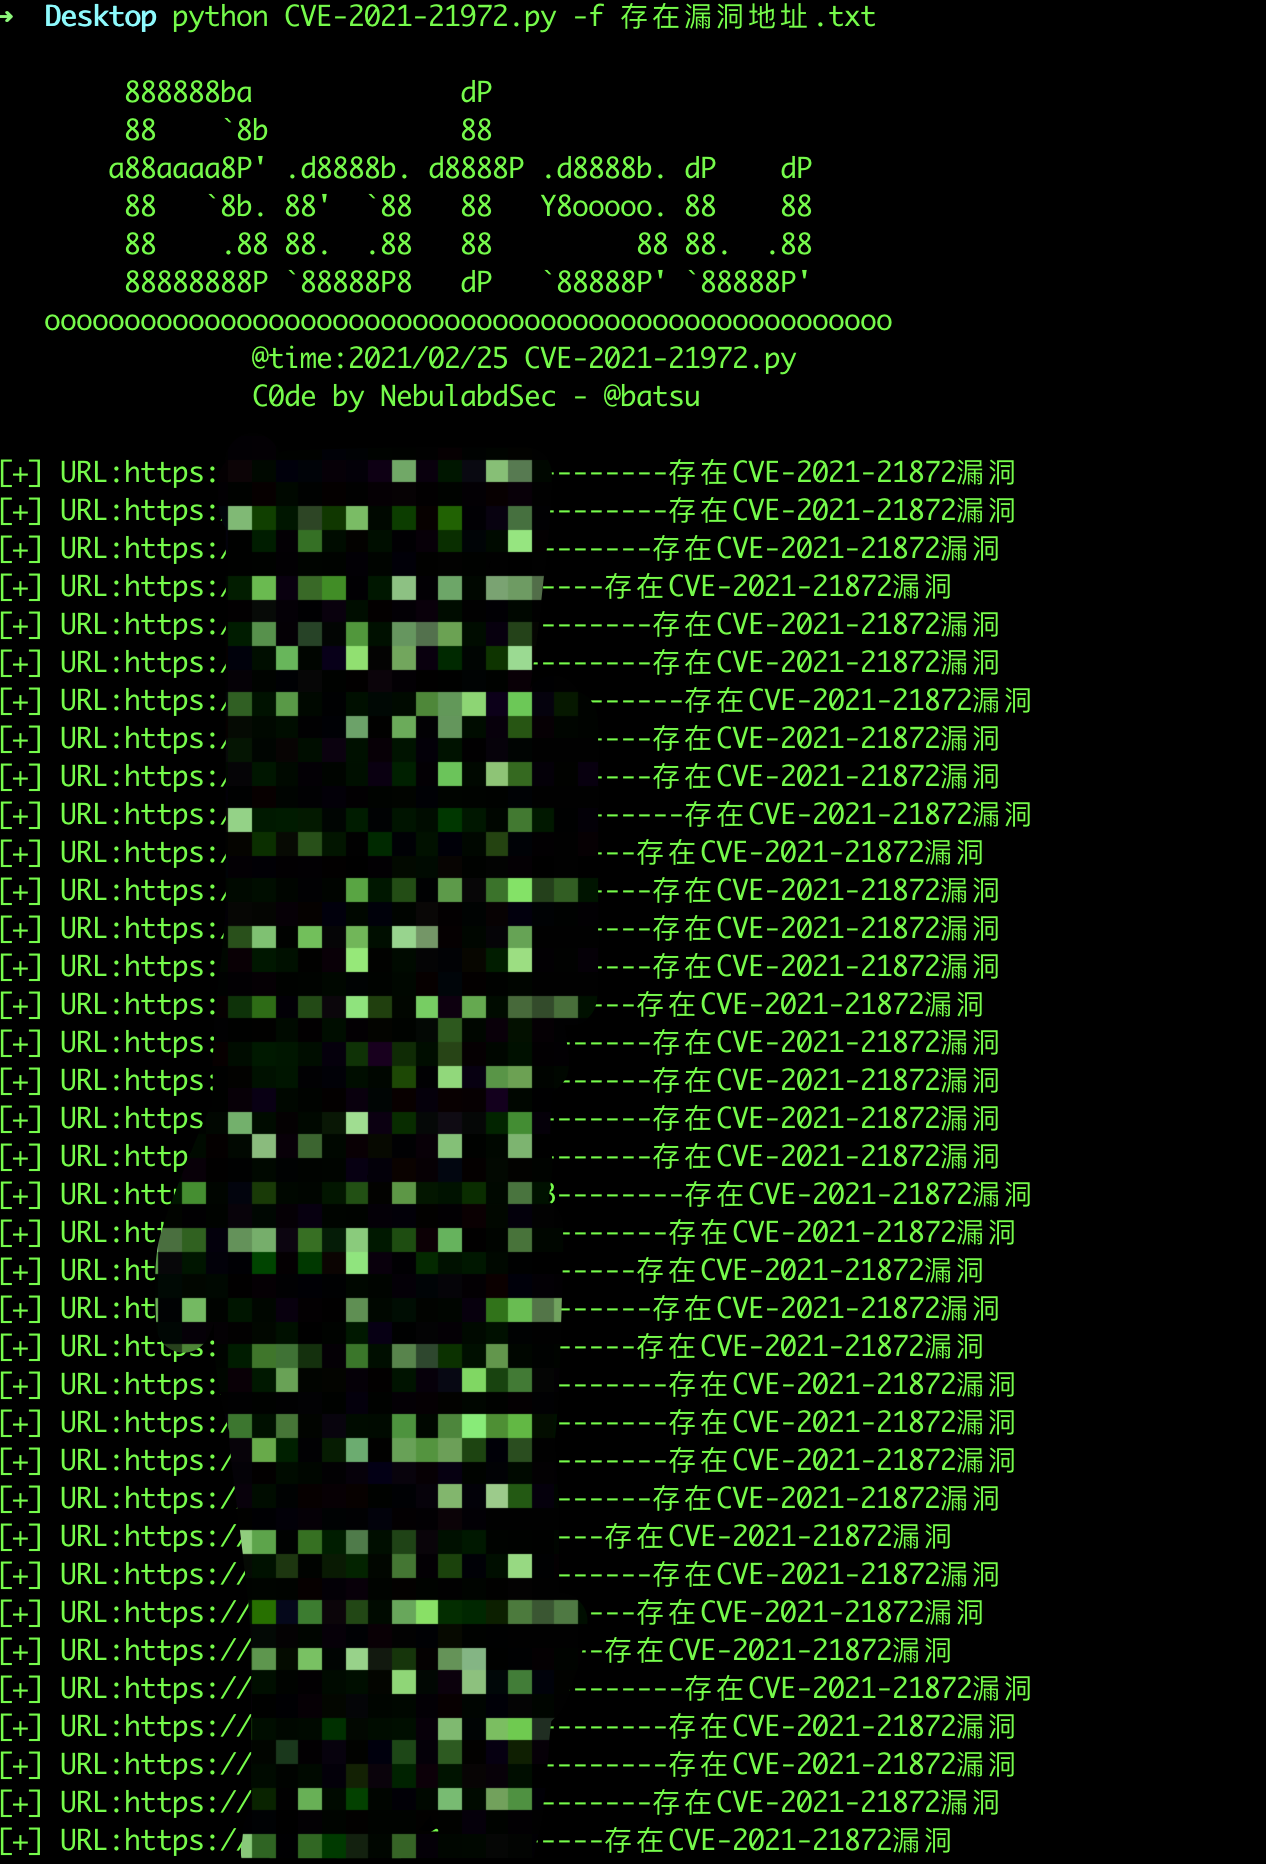 qmf0c3uk/cve-2021-21972-vcenter-6.5-7.0-rce-poc
إثبات مفهوم لـ CVE-2021-21972، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في vCenter Server 6.5-7.0. يتحقق من المسارات الضعيفة دون استغلال.
 jas502n/cve-2019-2618
نص استغلال لـ CVE-2019-2618، وهي ثغرة رفع ملفات تعسفي في WebLogic، مع نشر قشرة ويب JSP وفك تشفير بيانات الاعتماد المشفرة.








