
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 puzzlepeaches/log4junifi
استغلال CVE-2021-44228 في تطبيق Unifi Network Application لتنفيذ التعليمات البرمجية عن بُعد والمزيد.
 jbaines-r7/through_the_wire
استغلال إثبات الفكرة لثغرة CVE-2022-26134 (حقن OGNL في Atlassian Confluence). يوفر قشرة عكسية وقارئ ملفات في الذاكرة للأهداف التي تعمل بنظام Linux.
 saelo/cve-2018-4233
استغلال لثغرة CVE-2018-4233، وهي خلل في تحسين JIT في WebKit استُخدمت خلال Pwn2Own 2018
 ultramangaia/xiaomi_mi_wifi_r3g_vulnerability_poc
ثغرة تجاوز تسجيل الدخول (CVE-2019-18371) وثغرة حقن أوامر (CVE-2019-18370) في موجه Xiaomi R3G حتى الإصدار 2.28.23.
 takito1812/web-hacking-playground
تطبيق ويب به ثغرات تم العثور عليها في حالات حقيقية، سواء في اختبارات الاختراق أو في برامج مكافآت الأخطاء.
 k8gege/ciscoexploit
استغلال سيسكو (CVE-2019-1821 Cisco Prime Infrastructure Remote Code Execution/CVE-2019-1653/Cisco SNMP RCE/Dump Cisco RV320 Password)
 orwagodfather/xss-payloads
مجموعة منتقاة من حمولات XSS لاختبار أمان الويب، واختبار الاختراق، والتحقق اليدوي من ثغرات البرمجة النصية عبر المواقع (Cross-Site Scripting).
 mpgn/cve-2019-5418
CVE-2019-5418 - إفشاء محتوى الملفات في Ruby on Rails
 census/whatsapp-mitd-mitm
PoC وأدوات لاستغلال CVE-2020-6516 (Chrome) وCVE-2021-24027 (WhatsApp)
 y4er/cve-2020-2883
RCE لـ Weblogic coherence.jar
 pyroxenites/s2-062
POC للتحقق من تنفيذ التعليمات البرمجية عن بُعد S2-062 CVE-2021-31805
 an0nlk/nosql-mongodb-injection-username-password-enumeration
باستخدام هذا السكريبت، يمكنك تحديد أسماء المستخدمين وكلمات المرور لتطبيقات الويب المعرضة لثغرات حقن NoSQL (MongoDB).
 airboi/cve-2020-17144-exp
Exchange2010 RCE مصرح به
 jas502n/cve-2019-3396
ثغرة RCE غير مصرح بها في Confluence (CVE-2019-3396)
 bo0om/cve-2017-5124
كروم < 62 استغلال uxss (CVE-2017-5124)
 mistymntncop/cve-2022-1802
رمز استغلال إثبات المفهوم لثغرات Firefox (2022-1802, 1529, 2200) التي تستهدف الإصدار 100.0.1 على Windows، مما يوضح تقنيات استغلال ثغرات المتصفح.
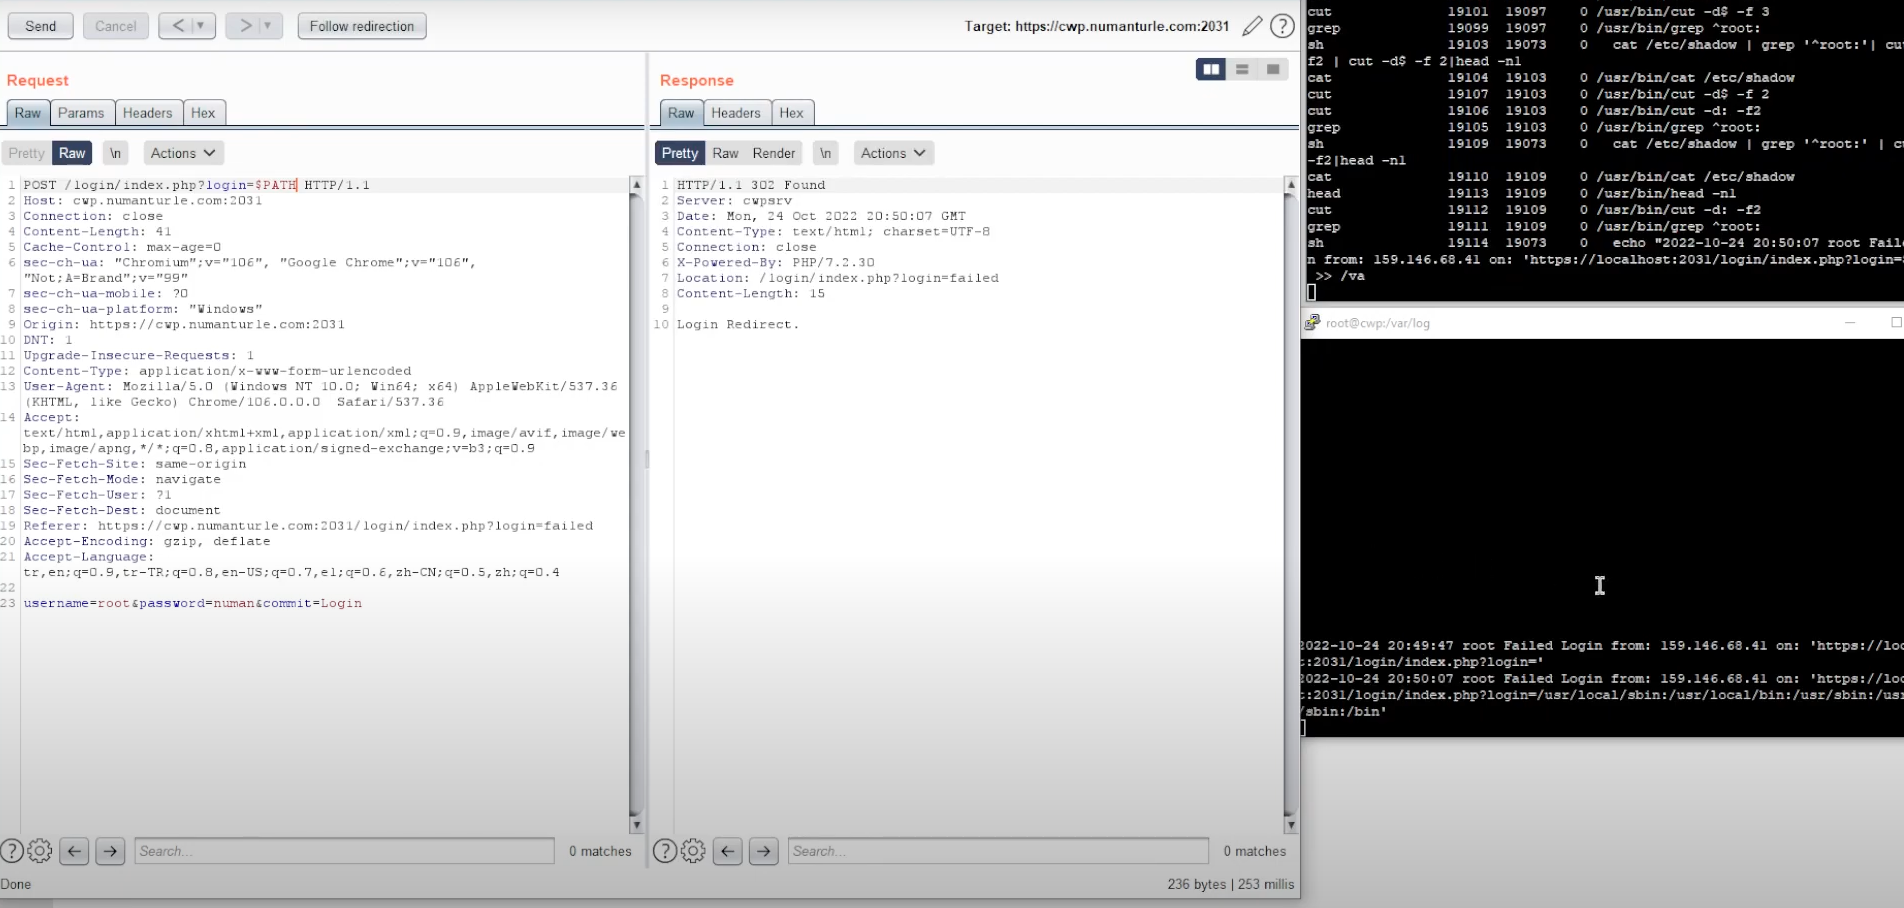 numanturle/cve-2022-44877
استغلال إثبات المفهوم لـ CVE-2022-44877، وهو تنفيذ برمجي عن بُعد بدون مصادقة في Centos Web Panel 7 (< 0.9.8.1147) عبر حقن أوامر في معامل تسجيل الدخول.
 mpgn/cve-2019-19781
CVE-2019-19781 - استغلال تنفيذ تعليمات برمجية عن بُعد على Citrix ADC Netscaler








