
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 beichendream/cve-2022-26134-godzilla-memshell
استغلال قائم على Java لـ CVE-2022-26134 يحقن قشرة ويب Godzilla في خوادم Confluence، مما يتيح تنفيذ التعليمات البرمجية عن بُعد مع مصادقة بكلمة مرور…
 horizon3ai/cve-2022-1388
POC لـ CVE-2022-1388
 blasty/cve-2021-41773
CVE-2021-41773 ملعب
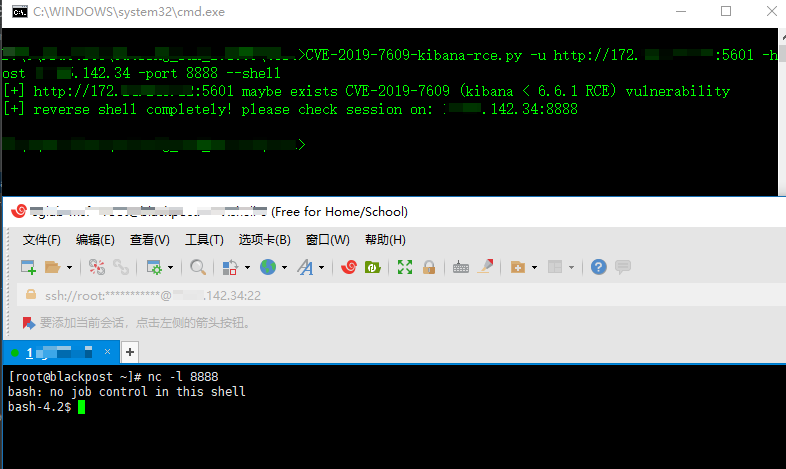 landgrey/cve-2019-7609
استغلال CVE-2019-7609 (kibana RCE) بالطريقة الصحيحة باستخدام سكربتات python2
 lucksec/spring-cloud-gateway-cve-2022-22947
استغلال لثغرة CVE-2022-22947: تنفيذ تعليمات برمجية عن بُعد في Spring Cloud Gateway عبر طلبات مُصمّمة بعناية إلى نقطة نهاية Actuator. يتضمن سكربت…
 portswigger/burp-extensions-montoya-api-examples
إضافات Burp Suite نموذجية توضح واجهة Montoya API، وتغطي معالجات HTTP والوكيل، وفحوصات المسح المخصصة، وحُمول Intruder، ومعالجة WebSocket، والتكامل مع…
 aron-tn/mega-bot
[جديد] : Mega Bot ☣ Scanner & Auto Exploiter
 sinsinology/cve-2023-20887
VMWare vRealize Network Insight ثغرة تنفيذ كود عن بُعد قبل المصادقة (CVE-2023-20887)
 bao7uo/dp_crypto
استغلال أوراكل التشفير القائم على Base64 لثغرة CVE-2017-9248 (معالج حوار Telerik UI لـ ASP.NET AJAX)
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX استغلال رفع الملفات وإلغاء التسلسل في .NET (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 ridter/cve-2018-15982_exp
استغلال CVE-2018-15982
 nccgroup/cve-2017-8759
تحليل مجموعة NCC واستغلالها لثغرة CVE-2017-8759 مع مزيد من التحسينات
 1n3/httpoxyscan
HTTPoxy ماسح الثغرات بواسطة 1N3 @CrowdShield
 d4vinci/clickjacking-tester
نص بايثون مصمم للتحقق مما إذا كان الموقع الإلكتروني معرضًا لثغرة اختطاف النقرات وإنشاء PoC
 lizhianyuguangming/tomcatscanpro
أداة tomcat آلية لفحص الثغرات واستغلالها، تدعم الكشف الجماعي عن كلمات المرور الضعيفة، ونشر حزمة WAR في الواجهة الخلفية للحصول على شل (getshell)، ورفع…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
تسريب مخرجات Remote Code Execution الأعمى وحقن SQL عبر DNS باستخدام Burp Collaborator.








