

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
TomcatScanPro — أداة tomcat آلية لفحص الثغرات واستغلالها، تدعم الكشف الجماعي عن كلمات المرور الضعيفة، ونشر حزمة WAR في الواجهة الخلفية للحصول على شل (getshell)، ورفع الملفات عبر CVE-2017-12615، وتضمين الملفات عبر CVE-2020-1938/CNVD-2020-10487 | Kitploit
أدوات/GitHubGitHub/lizhianyuguangming/tomcatscanpro
ماسحات الثغرات الأمنيةهجمات كلمات المرورتوليد الحمولةالاستغلالاستغلال تطبيقات الويباختبار الاختراق
GitHublizhianyuguangming/tomcatscanpro

TomcatScanPro

أداة tomcat آلية لفحص الثغرات واستغلالها، تدعم الكشف الجماعي عن كلمات المرور الضعيفة، ونشر حزمة WAR في الواجهة الخلفية للحصول على شل (getshell)، ورفع الملفات عبر CVE-2017-12615، وتضمين الملفات عبر CVE-2020-1938/CNVD-2020-10487

عرض المستودع
2952781منذ 5 أشهرتمت المراجعة من قبل Kitploit
مشاركة

TomcatScanPro

  إذا رأيتم أن هذا المشروع مفيد لكم، لا تنسوا الضغط على Star ⭐!
  دعمكم هو الحافز لنا لمواصلة تحسين وتطوير هذا المشروع! 😊

مقدمة

هذا المشروع أداة لاختبار كلمات المرور الضعيفة لخدمة Tomcat. بالإضافة إلى دعمها لعدة طرق لاستغلال ثغرة CVE-2017-12615، فهي تدمج أيضًا وظيفة استغلال ثغرة CNVD-2020-10487 (ثغرة تضمين الملفات المحلية عبر بروتوكول AJP في Tomcat)، مما يساعد المستخدمين على اكتشاف واستغلال الثغرات بكفاءة للحصول على معلومات حساسة من الخوادم. تدعم الأداة أيضًا الاختبار المتزامن لعناوين URL متعددة، ومن خلال آلية تجمع الخيوط الديناميكية، تعمل على تحسين استخدام الموارد ورفع كفاءة الاختبار.

الميزات

1. اكتشاف ثغرة CVE-2017-12615

  • تدعم الأداة ثلاث طرق للاستغلال:

    PUT /1.jsp/

    PUT /1.jsp%20

    PUT /1.jsp::$DATA

  • بعد نجاح الرفع، تحاول الأداة الوصول إلى ملف JSP المرفوع وتنفيذه، لتحديد ما إذا كان يمكن تنفيذ التعليمات البرمجية عن بُعد.

  • يتم تسجيل حالة النجاح أو الفشل لكل طريقة استغلال على حدة.

2. CNVD-2020-10487 (ثغرة تضمين الملفات المحلية عبر بروتوكول AJP)

  • تستخدم الأداة بروتوكول AJP لتنفيذ هجوم تضمين الملفات المحلية (LFI)، وتقرأ افتراضيًا ملف WEB-INF/web.xml، مع إمكانية تعديل مسار الملف وشروط الحكم بمرونة عبر ملف الإعدادات.
  • تدعم الحكم المخصص على الكلمات المفتاحية (مثل "Welcome") في الملف المستهدف، لتحديد ما إذا تمت قراءة الملف بنجاح.
  • بعد اكتشاف نجاح تضمين الملف، يتم تسجيل عنوان URL الناجح ومسار الملف الحساس الذي تمت قراءته بالتفصيل.

2. اختبار كلمات المرور الضعيفة

  • تدعم القيام بتخمين كلمات المرور الضعيفة من خلال مجموعات أسماء المستخدمين وكلمات المرور.
  • في حالة نجاح تسجيل الدخول، تحاول الأداة تلقائيًا رفع ملف WebShell، مما يوفر إمكانية الإدارة عن بُعد وتنفيذ التعليمات البرمجية.
  • يتم تسجيل نتائج نجاح تسجيل الدخول ورفع WebShell بالتفصيل في ملفات السجل.

3. نشر حزمة WAR من الخلفية للحصول على getshell

  • بعد نجاح تخمين كلمة المرور الضعيفة، تحاول الأداة رفع حزمة WAR عبر لوحة إدارة Tomcat الخلفية للحصول على صلاحية تنفيذ الأوامر عن بُعد.
  • يتم فك ضغط حزمة WAR المرفوعة تلقائيًا على الخادم وإنشاء ملف JSP Shell، وبعد الوصول إلى هذا الملف يمكن الحصول على صلاحيات Shell.
  • تدعم تخصيص محتوى ملف Shell من خلال ملف الإعدادات.

طريقة الاستخدام

  1. قم بإعداد ملفات نصية تحتوي على عناوين URL وأسماء المستخدمين وكلمات المرور، وسمِّها urls.txt وuser.txt وpasswd.txt على التوالي.

  2. صيغة الحفظ في urls.txt: https://127.0.0.1/ أو https://127.0.0.1/manager/html وسيقوم السكريبت بالكشف والتحديد تلقائيًا.

  3. قم بتكوين مسارات الملفات والإعدادات الأخرى في config.yaml.

  4. شغّل السكريبت، وسيتم تسجيل معلومات الاستغلال الناجح للثغرات في ملف success.txt.

    python TomcatScanPro.py
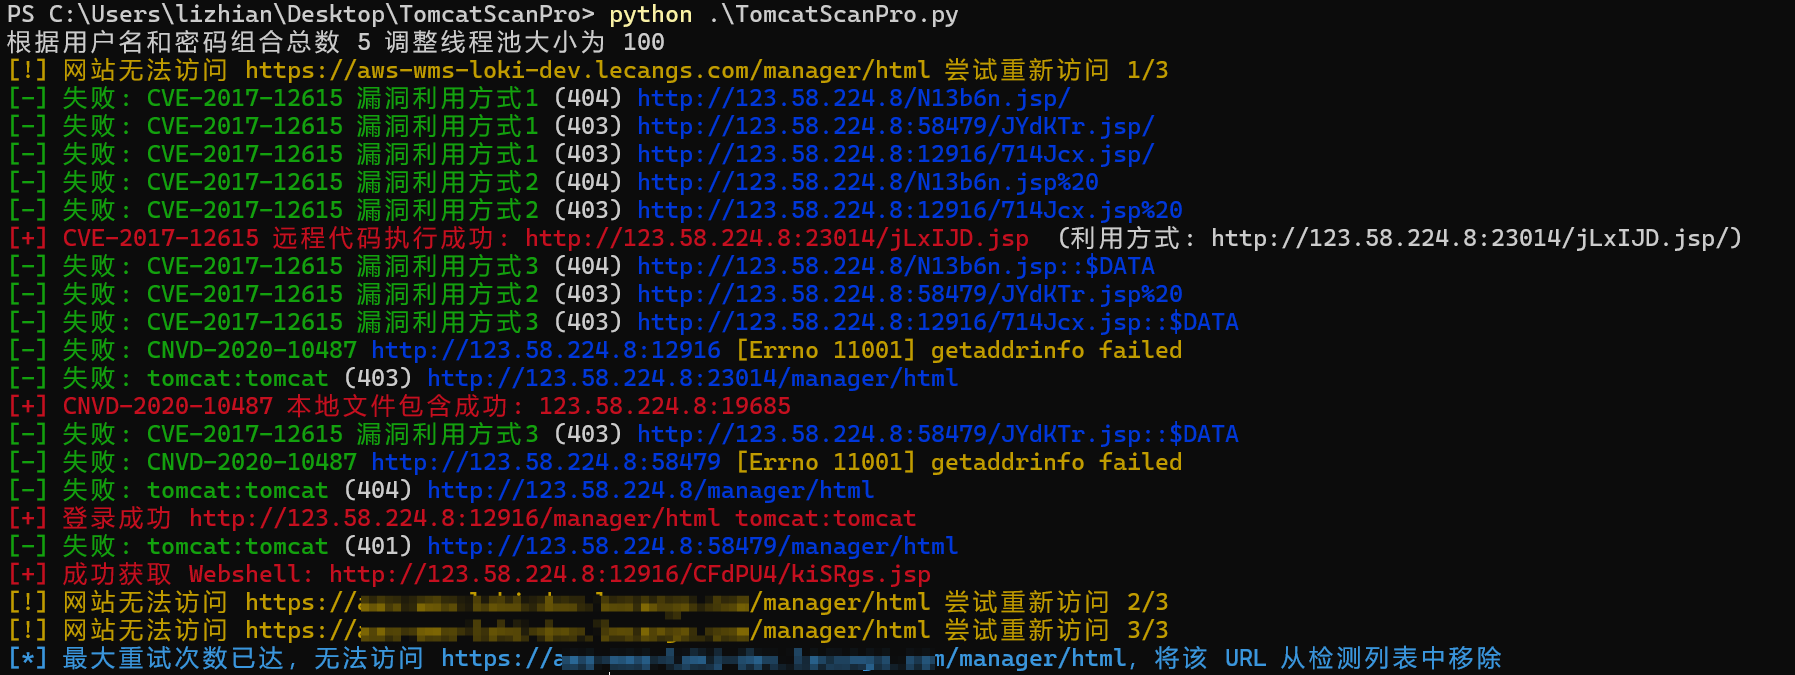
    

QQ20240909-091735

تثبيت البيئة

قم بتثبيت الوحدات المطلوبة عبر الأمر التالي:

pip install -r requirements.txt

ملاحظات

  • يرجى الالتزام بالقوانين واللوائح ذات الصلة عند استخدام هذا السكريبت، وعدم القيام بأي عمليات غير مصرح بها.
  • هذا السكريبت مخصص لأغراض التعليم والاختبار فقط، ولا يتحمل أي مسؤولية عن العواقب الناتجة عن الاستخدام غير السليم.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





