
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Spring-Cloud-Gateway-CVE-2022-22947 — استغلال لثغرة CVE-2022-22947: تنفيذ تعليمات برمجية عن بُعد في Spring Cloud Gateway عبر طلبات مُصمّمة بعناية إلى نقطة نهاية Actuator. يتضمن سكربت بايثون وإرشادات التخفيف. | Kitploit
أدوات/GitHubGitHub/lucksec/spring-cloud-gateway-cve-2022-22947
تحليل الثغرات الأمنيةتحليل الكودالاستغلالاستغلال تطبيقات الويباختبار الاختراقأمن واجهات برمجة التطبيقات
GitHublucksec/spring-cloud-gateway-cve-2022-22947

Spring-Cloud-Gateway-CVE-2022-22947

استغلال لثغرة CVE-2022-22947: تنفيذ تعليمات برمجية عن بُعد في Spring Cloud Gateway عبر طلبات مُصمّمة بعناية إلى نقطة نهاية Actuator. يتضمن سكربت بايثون وإرشادات التخفيف.

عرض المستودع
2235738منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Spring-Cloud-Gateway-CVE-2022-22947

إعلان أمني حول ثغرة تنفيذ التعليمات البرمجية عن بُعد في Spring Cloud Gateway. تتيح هذه الثغرة، عند تمكين وكشف نقاط نهاية Gateway Actuator في Spring Cloud Gateway، تعرّض التطبيقات التي تستخدم Spring Cloud Gateway لهجمات حقن التعليمات البرمجية. يمكن للمهاجم إرسال طلبات ضارة مصممة خصيصًا لتنفيذ تعليمات برمجية عشوائية عن بُعد.

【الإصدارات المتأثرة】

Spring Cloud Gateway < 3.1.1 Spring Cloud Gateway < 3.0.7 الإصدارات القديمة وغير المدعومة من Spring Cloud Gateway تتأثر أيضًا 【الإصدارات الآمنة】

Spring Cloud Gateway >= 3.1.1 Spring Cloud Gateway >= 3.0.7

Spring Cloud Gateway هو بوابة API مبنية على Spring Framework وSpring Boot، وتهدف إلى توفير طريقة بسيطة وفعالة وموحدة لإدارة توجيه API في بنية الخدمات المصغرة.

توصيات الإصلاح توصيات الإصلاح المؤقتة:

إذا لم تكن بحاجة إلى نقاط نهاية Gateway Actuator، فيجب تعطيلها عبر management.endpoint.gateway.enabled: false. وإذا كنت بحاجة إلى Actuator، فيجب حمايته باستخدام Spring Security، راجع https://docs.spring.io/spring-boot/docs/current/reference/html/actuator.html#actuator.endpoints.security.

توصيات الإصلاح العامة:

تم إصدار نسخة آمنة رسميًا، يرجى تنزيلها وتحديثها في الوقت المناسب، عنوان التنزيل: https://github.com/spring-cloud/spring-cloud-gateway

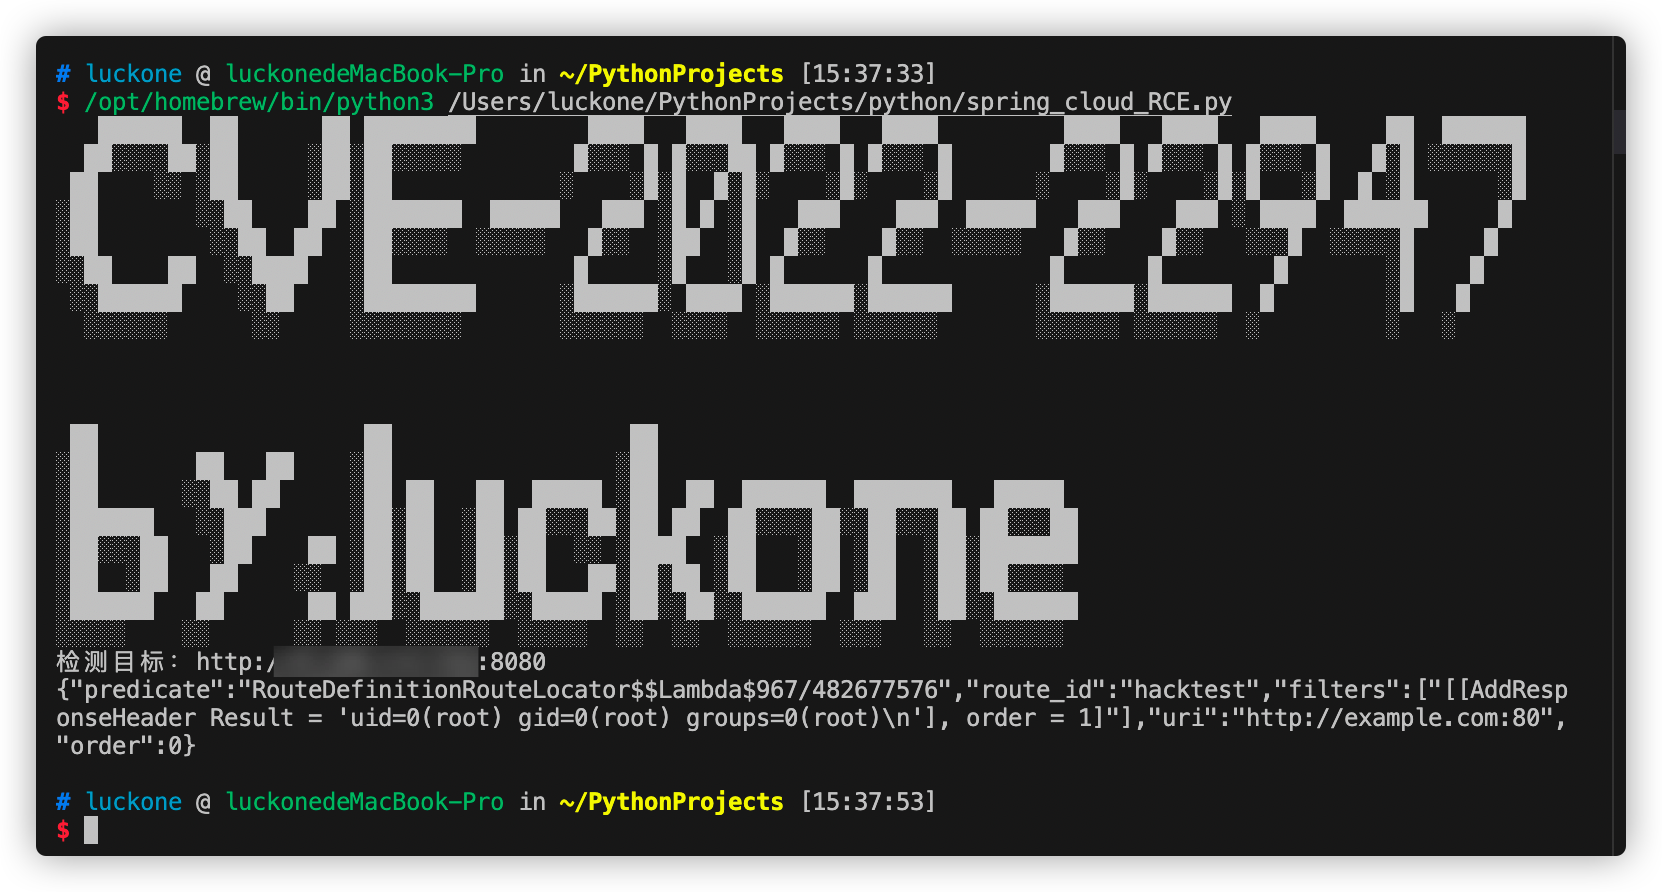
الهجوم عبر url

استخدم python3 للتشغيل
image

python3

image

المعلومات المقدمة على هذا الموقع هي للإشارة فقط

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →