
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit

 coffinxp/img-payloads
مجموعة منسقة من الحمولات القائمة على الصور لاختبار الفريق الأحمر المصرح به والتعليم الأمني، مع أمثلة HTML لتوليد أو تضمين حمولات الويب.
 y4er/cve-2020-2555
ثغرة RCE في Weblogic عبر com.tangosol.util.extractor.ReflectionExtractor
 pimps/ysoserial-modified
يحتوي هذا المستودع على تحديثاتي لأداة استغلال إلغاء تسلسل Java المعروفة ysoserial.
 bp2008/dahualoginbypass
إضافة كروم تستخدم الثغرات CVE-2021-33044 و CVE-2021-33045 لتسجيل الدخول إلى كاميرات Dahua بدون مصادقة.
 csenox/cve-2022-2992
تنفيذ أوامر عن بُعد بعد المصادقة في Gitlab عبر استيراد GitHub
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) سلسلة تحويل XSS قبل المصادقة في WordPress إلى RCE — إكسبلويت PoC + أداة تدقيق دفاعية + قالب nuclei
 b3rito/peeko
peeko – أداة C2 لـ XSS تعمل عبر المتصفح لاستكشاف الشبكات الداخلية بشكل خفي عبر متصفح مصاب.
 secmob/badkernel
استغلال كامل لثغرة CVE-2016-6754 (BadKernel) وشرائح SyScan360 2016
 whxitte/white-deface
هذه أداة بسيطة بلغة Python لتخريب (deface) مواقع الويب الضعيفة عبر WebDAV تلقائياً.
 gotr00t0day/forbiddenpass
ماسح ضوئي متعدد النطاقات لتجاوز HTTP 403 يختبر تقنيات التلاعب بالرؤوس لاكتشاف مسارات الوصول المخفية على خوادم الويب، ويدعم فحص النطاقات بالجملة…
 whwlsfb/cve-2022-22947-godzilla-memshell
CVE-2022-22947 حقن حصان ذاكرة Godzilla
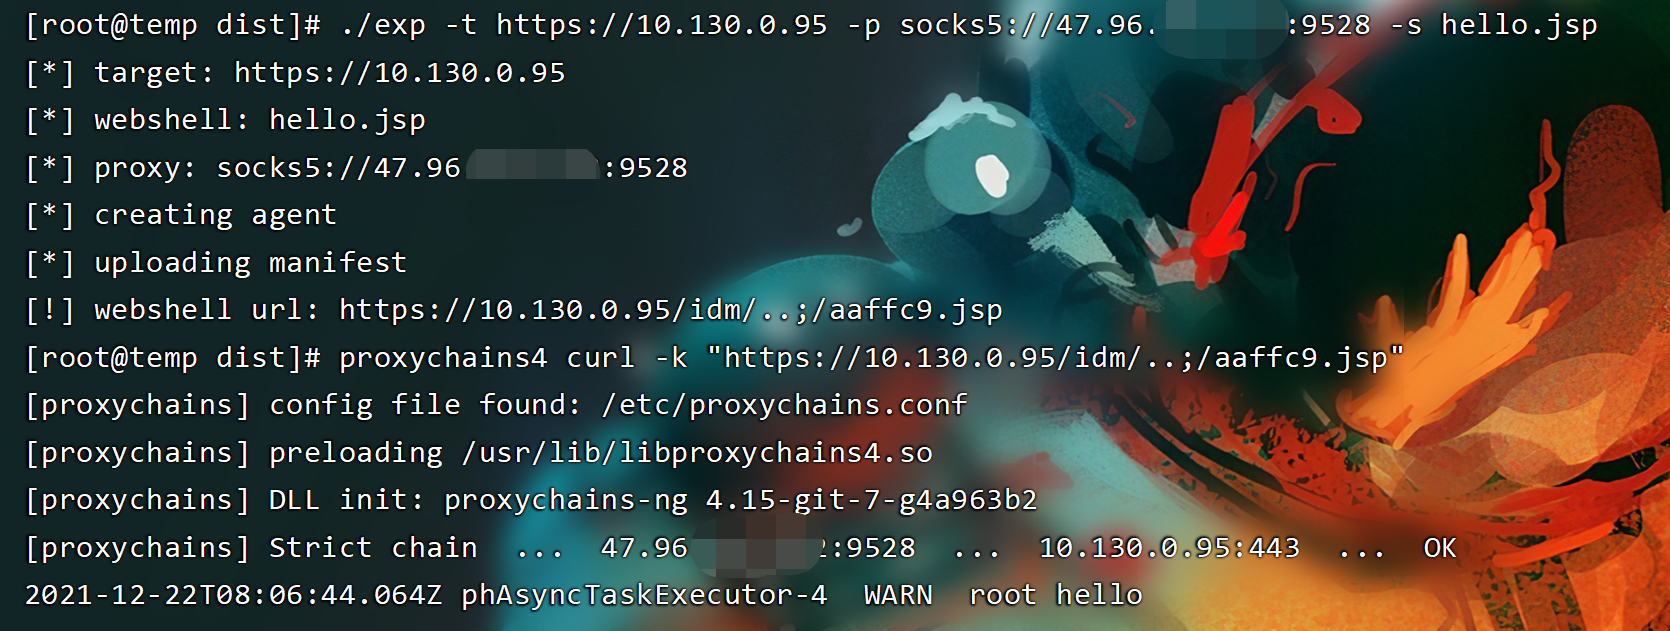 shmilylty/cve-2021-22005-exp
استغلال لـ CVE-2021-22005، ثغرة رفع ملفات عشوائية دون مصادقة في VMware vCenter Server، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر نشر قشرة ويب على…
 hellsender01/llmmap
إطار اختبار آلي لحقن الاستعلامات (prompt injection) للتطبيقات المدمجة مع نماذج اللغة الكبيرة ببنية مزدوجة من نماذج اللغة الكبيرة.
 daffainfo/oneliner-bugbounty
مجموعة من السكربتات أحادية السطر لصيد الثغرات (bug bounty)
 pyn3rd/cve-2019-0232
تنفيذ الأوامر عن بُعد في Apache Tomcat على ويندوز
 threedr3am/tomcat-cluster-session-sync-exp
عند استخدام Tomcat لميزة مزامنة Session المدمجة، يؤدي التكوين غير الآمن (عدم استخدام EncryptInterceptor) إلى وجود ثغرة إلغاء تسلسل (Deserialization).…
 absholi7ly/poc-cve-2025-24813
هذا المستودع يحتوي على سكريبت آلي لإثبات المفهوم (PoC) لاستغلال **CVE-2025-24813**، وهي ثغرة تنفيذ عن بُعد (RCE) في Apache Tomcat. تسمح الثغرة…
 strategic-automation/violin
ملف اختبار اختراق وكيلي (Agentic) لـ Hermes: 31 دليل تشغيل (playbook) للاستطلاع المصرح به، وهجمات الويب والتحكم في الوصول، والتحقق الآمن من استغلال…








