
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 chainreactors/gogo
محرك فحص Go عالي الأداء للفرق الحمراء: فحص منافذ قابل للتكوين، وبصمات نشطة/سلبية، واستخراج المعلومات، وفحوصات PoC متوافقة مع nuclei مع سير عمل DSL.
 taielab/awesome-hacking-lists
مجموعة مختارة من أفضل أدوات اختبار الاختراق والأدوات الإنتاجية عبر مجالات متعددة. انضم إلينا لاستكشاف والمساهمة وتعزيز مجموعة أدوات القرصنة الخاصة بك!
 anon-exploiter/suid3num
نص بايثون مستقل يستخدم وحدات بايثون المدمجة لإحصاء ملفات SUID الثنائية، ويفصل الملفات الثنائية الافتراضية عن المخصصة، ويطابق تلك مع الملفات في مستودع…
 wangyihang/githacker
🕷️ أداة استغلال مجلد `.git` قادرة على استعادة مستودع Git بالكامل، بما في ذلك الـ stash والفروع الشائعة والعلامات الشائعة.
 ekultek/bluekeep
إثبات المفهوم لـ CVE-2019-0708
 mortenoir1/virtualbox_e1000_0day
هروب من الضيف إلى المضيف في VirtualBox E1000
 dradis/dradis-ce
Dradis Community Edition: open-source pentest reporting and collaboration. Import Burp, Nessus, Nmap and more, then export the report.
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 ماسح & مستغل.
 mafifrizi/ares
منصة ممارسة الفريق الأحمر المستقلة مع تنسيق وحدة MITRE ATT&CK، وحل مسار الهجوم DAG، وضوابط OPSEC، وخزنة بيانات اعتماد مشفرة، وتقارير متعددة التنسيقات.
 0sec-labs/0
Open-source cybersecurity harness to build and deploy sovereign, persistent AI security agents (sentinels) that continuously find, prove and fix…
 stamparm/dsss
ماسح SQLi الصغير للغاية
 r00ts3c/ddos-rootsec
استكشف أرشيف DDOS الخاص بـ RootSec، والذي يضم ماسحات ضوئية من الدرجة الأولى، وشبكات بوت قوية (Mirai و QBot) ومتغيرات أخرى، واستغلالات عالية التأثير،…
 shawndevans/smbmap
أداة تعداد مشاركات SMB لسرد الأقراص والأذونات والمحتويات عبر النطاقات. تدعم رفع/تنزيل/حذف الملفات، تنفيذ الأوامر عن بُعد، pass-the-hash، Kerberos،…
 redhuntlabs/redhunt-os
آلة افتراضية لمحاكاة الخصوم وصيد التهديدات
 soteria-security/365inspect
أداة PowerShell النصية التي تقوم بأتمتة التقييم الأمني لبيئات Microsoft 365.
 bytedance/appshark
منصة تحليل التلوث الثابتة لتطبيقات أندرويد تكتشف الثغرات ومشكلات الامتثال باستخدام مسح قائم على قواعد قابلة للتخصيص وتقارير نتائج مفصلة.
 codingo/reconnoitre
أداة أمنية لجمع المعلومات متعدد الخيوط وتعداد الخدمات مع بناء هياكل الدليل لتخزين النتائج، بالإضافة إلى كتابة توصيات لمزيد من الاختبارات.
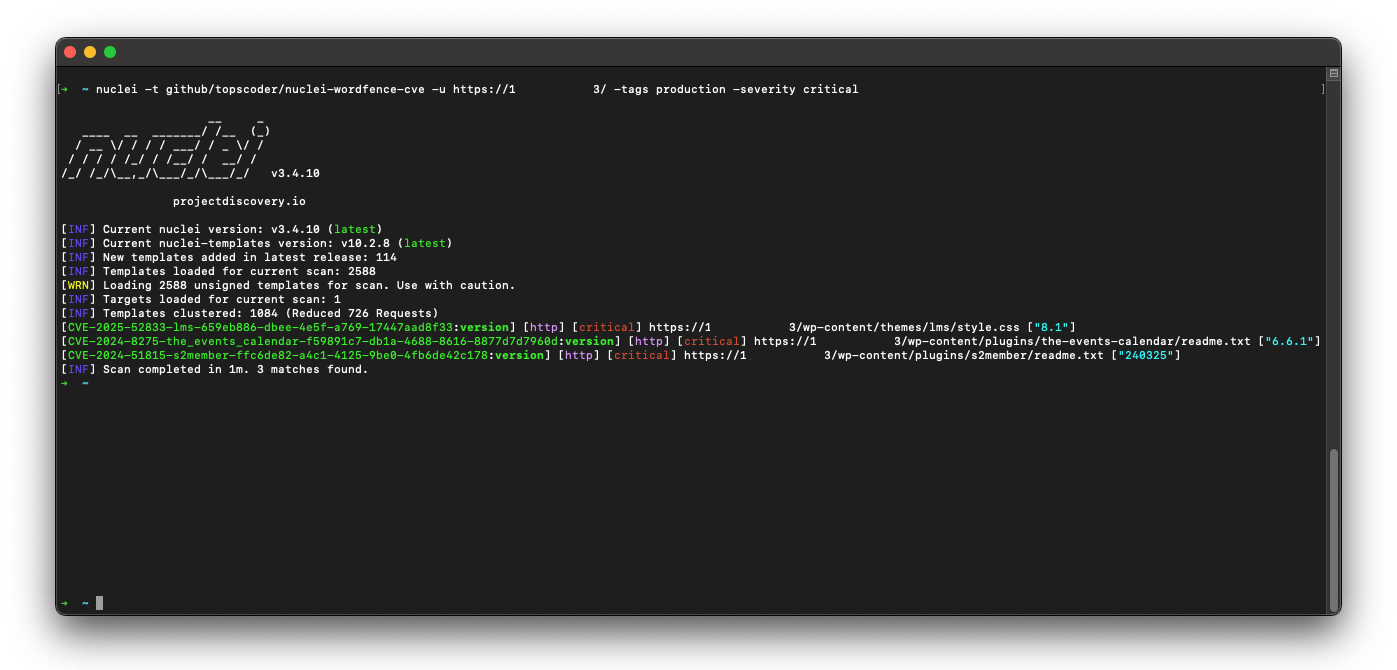 topscoder/nuclei-wordfence-cve
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒








