#1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
 garrytan/gstack
استخدم إعداد Claude Code الدقيق لغاري تان: 23 أداة موجهة تعمل كرئيس تنفيذي، ومصمم، ومدير هندسة، ومدير إصدار، ومهندس توثيق، وضمان الجودة.
 nationalsecurityagency/ghidra
Ghidra هو إطار عمل لهندسة عكسية للبرمجيات (SRE)
 imthenachoman/how-to-secure-a-linux-server
دليل خطوة بخطوة لتعزيز أمان خادم لينكس، يغطي أمان SSH، جدران الحماية، كشف التسلل، التدقيق، وتكوين النظام لتقليل سطح الهجوم وتحسين الدفاع.
 rapid7/metasploit-framework
إطار عمل استغلال مفتوح المصدر مع نظام معياري للحمولات والمشفرات والمساعدات لاختبار الاختراق، والتحقق من الثغرات الأمنية، والبحث الأمني عبر الشبكات…
 torvalds/linux
شجرة مصدر نواة لينكس
 vulhub/vulhub
بيئات ضعيفة مبنية مسبقًا تعتمد على Docker-Compose
 usestrix/strix
أداة اختبار اختراق مفتوحة المصدر تعمل بالذكاء الاصطناعي للعثور على ثغرات تطبيقك وإصلاحها.
 sqlmapproject/sqlmap
أداة تلقائية لحقن SQL والاستيلاء على قاعدة البيانات
 openwrt/openwrt
نظام تشغيل لينكس للأجهزة المضمنة مع نظام ملفات قابل للكتابة، وإدارة الحزم، وإطار بناء. يتيح إنشاء برامج ثابتة مخصصة للموجهات وأجهزة إنترنت الأشياء…
 keygraphhq/shannon
Shannon هو مختبِر اختراق (Pentester) ذكاء اصطناعي مستقل يعمل بأسلوب الصندوق الأبيض (White-box) لتطبيقات الويب وواجهات برمجة التطبيقات (APIs). يحلل…
 nmap/nmap
أداة عالية الأداء لاكتشاف الشبكات وتدقيق الأمان، مزوّدة بمسح متقدم للمنافذ، وكشف نظام التشغيل، وكشف إصدارات الخدمات، ومحرك NSE قابل للبرمجة للاستطلاع…
 swisskyrepo/payloadsallthethings
قائمة بالحمولات المفيدة والتجاوزات لأمن تطبيقات الويب واختبار الاختراق/CTF
 jumpserver/jumpserver
JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP…
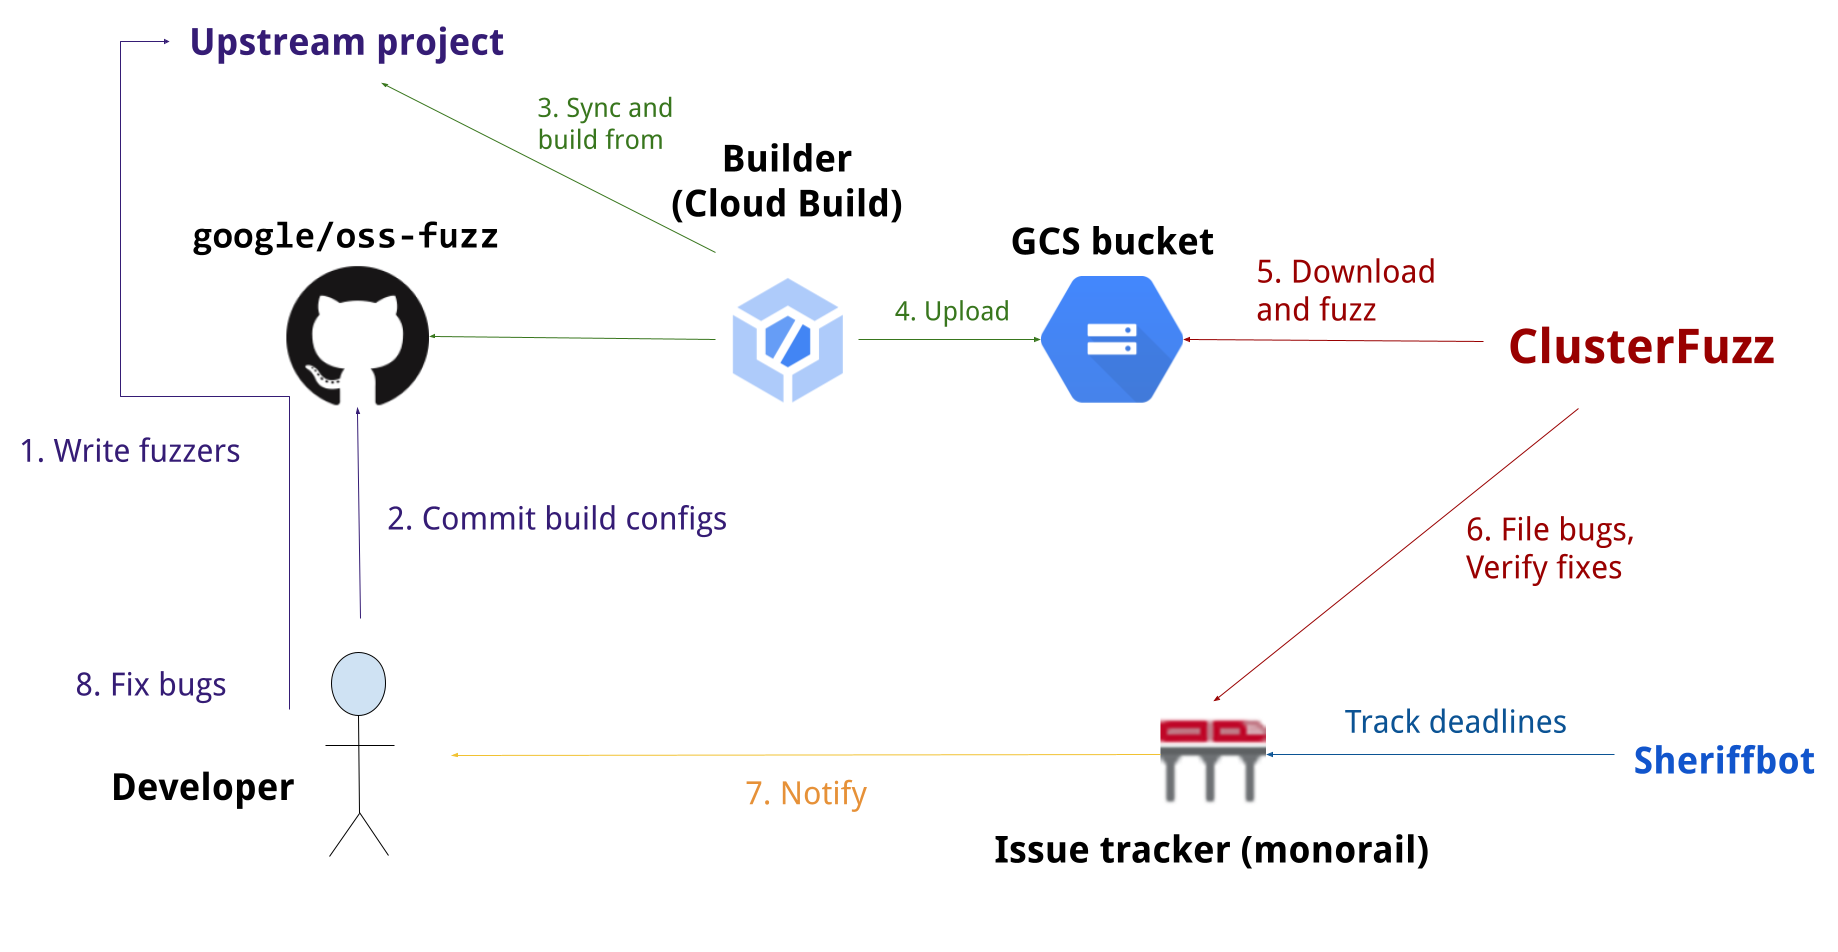 google/oss-fuzz
OSS-Fuzz - التنقيب المستمر عن الثغرات للبرمجيات مفتوحة المصدر.
 symfony/symfony
إطار عمل Symfony PHP
 certbot/certbot
Certbot هي أداة EFF للحصول على شهادات من Let's Encrypt و (اختياريًا) تمكين HTTPS تلقائيًا على خادمك. يمكنها أيضًا العمل كعميل لأي CA أخرى تستخدم…
projectdiscovery/nucleiماسح ثغرات سريع يعتمد على YAML مع محرك كشف قائم على القوالب للاختبار الأمني الآلي عبر تطبيقات الويب، وواجهات برمجة التطبيقات (APIs)، والشبكات، وDNS،…
 cloudflare/security-audit-skill
مهارة وكيل برمجة لعمليات تدقيق أمني متعددة المراحل مع نتائج قابلة للقراءة آليًا تم التحقق منها بشكل مستقل