
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 zakirkun/guardian-cli
Guardian هي أداة CLI آلية للاختبار الاختراقي تعمل بالذكاء الاصطناعي وجاهزة للإنتاج، تستخدم Google Gemini وLangChain لتنسيق سير عمل اختبار اختراق ذكية…
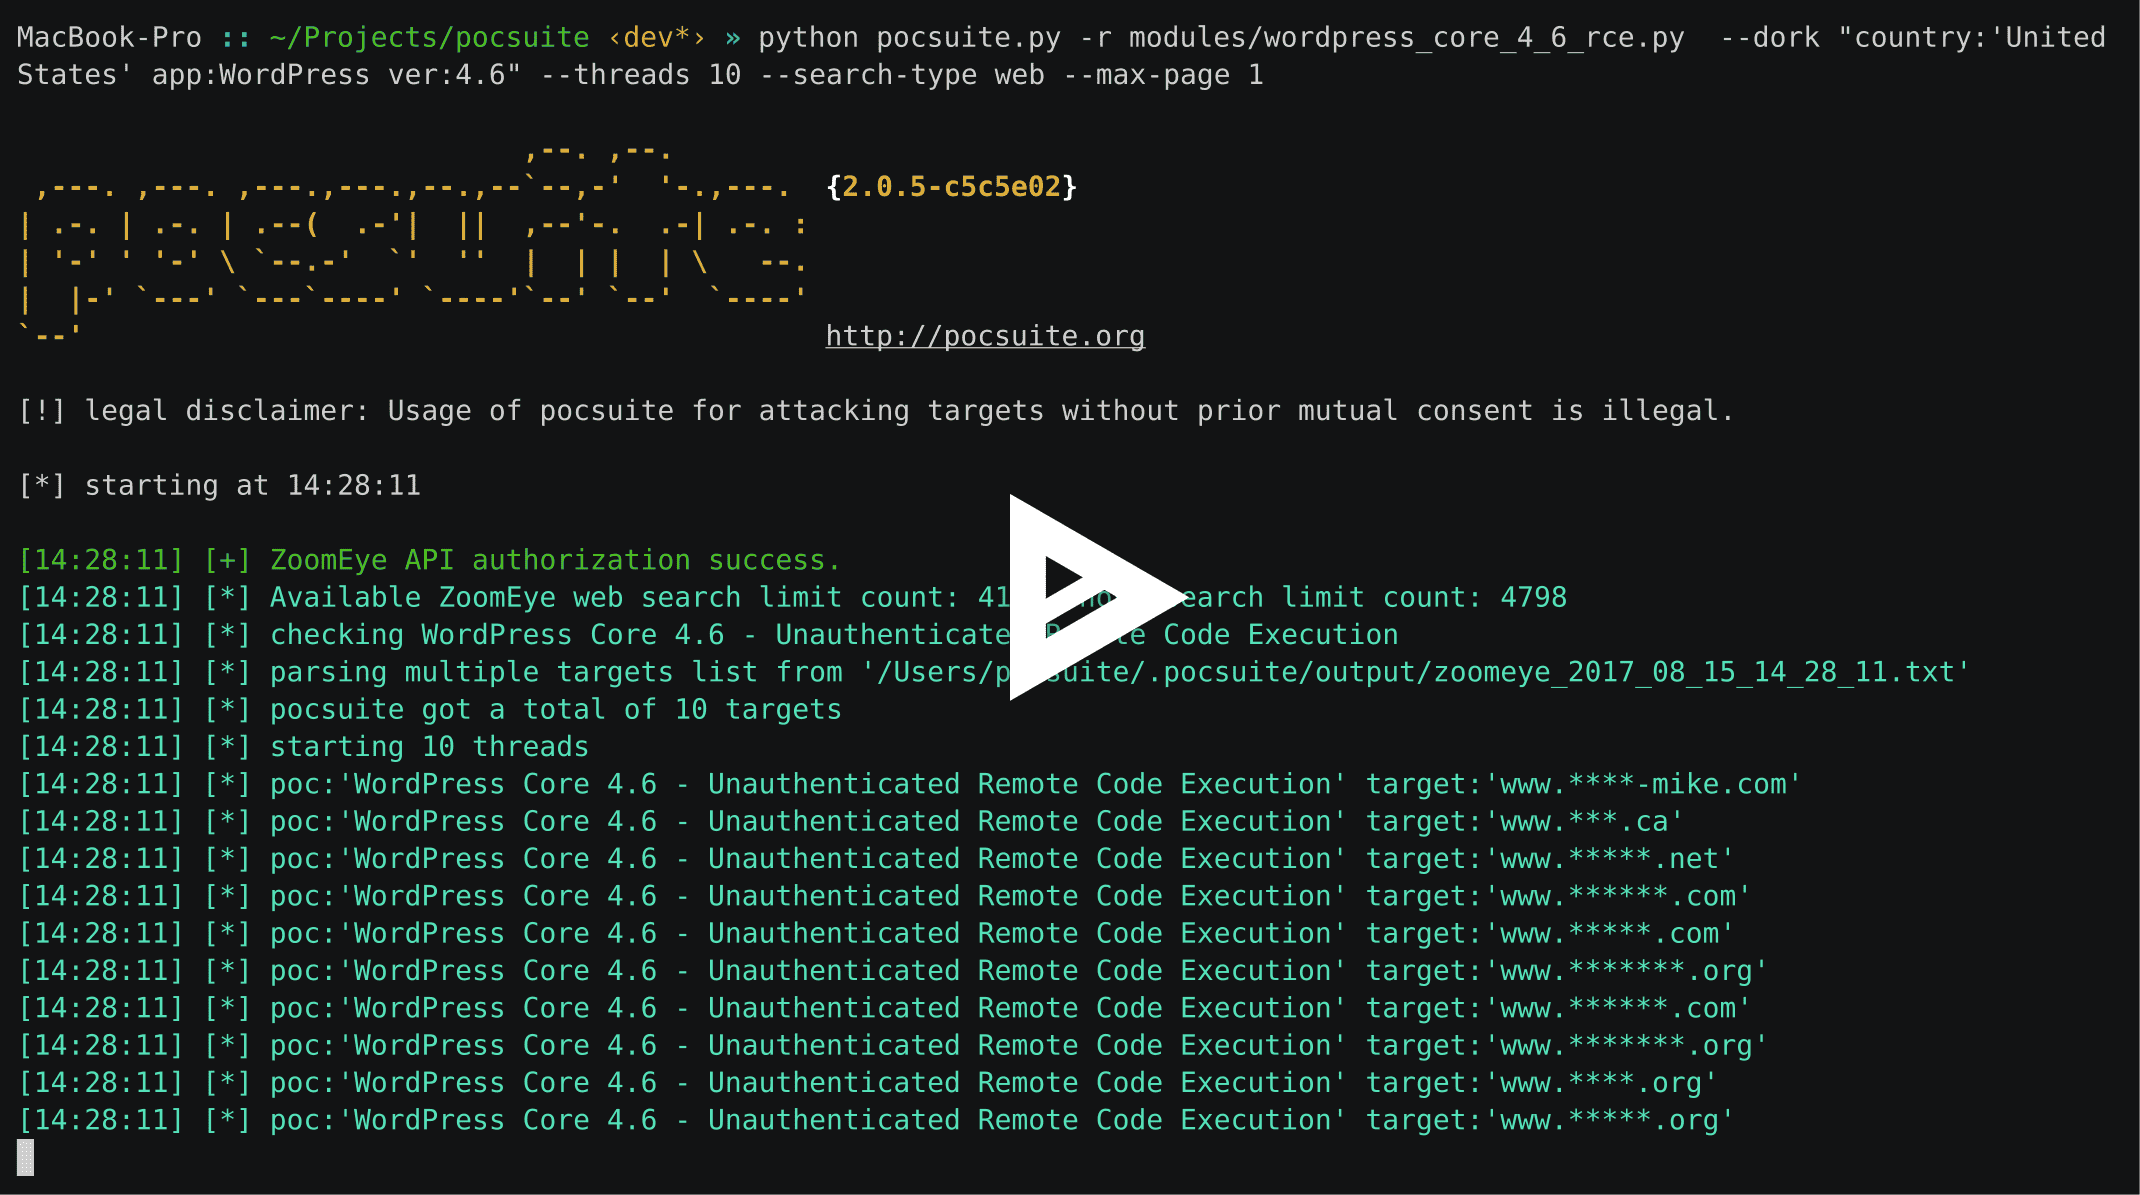 knownsec/pocsuite
هذا المشروع توقف عن الصيانة، يرجى التوجه إلى مشروع https://github.com/knownsec/pocsuite3.
 stanislav-web/opendoor
منصة OWASP لاستطلاع الويب واكتشاف الدلائل
 thakur2309/pagasus-pro
مجموعة أدوات إدارة أجهزة Android وتدقيق أمني مبنية على Python ADB مع قائمة تفاعلية للكشف عن الروت، وتفريغ الأذونات، وفحص التطبيقات القابلة للتنقيح،…
 fr0gger/awesome-ida-x64-olly-plugin
قائمة منسقة من الإضافات لـ IDA وx64DBG وGhidra وOllyDBG.
 elvanderb/tcp-32764
بعض الأكواد والملاحظات حول الباب الخلفي الذي يستمع على TCP-32764 في Linksys WAG200G.
 emadshanab/nuclei-templates-collection
مجموعة قوالب Nuclei
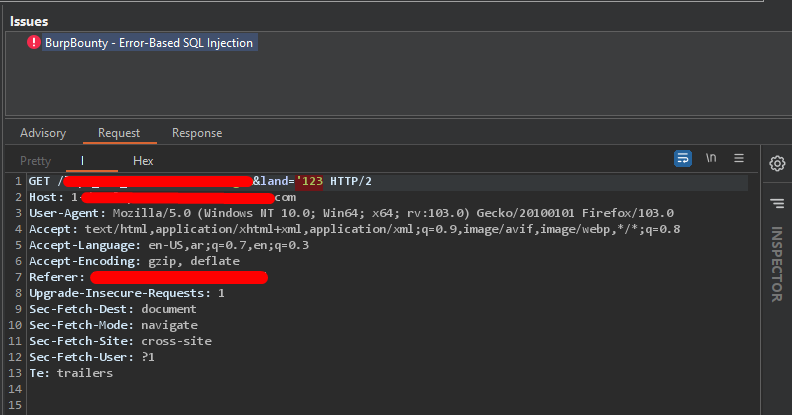 eslam3kl/sqlidetector
برنامج Python بسيط مدعوم بملف تعريف BurpBouty يساعدك في اكتشاف حقن SQL "Error based" عن طريق إرسال طلبات متعددة مع 14 حمولة والتحقق من 152 نمط regex…
 renniepak/cspbypass
CSPBypass.com، أداة مصممة لمساعدة القراصنة الأخلاقيين في تجاوز سياسات أمان المحتوى (CSP) التقييدية واستغلال ثغرات XSS (البرمجة النصية عبر المواقع)…
 vulnerscom/getsploit
ابحث وحمِّل الأدوات الاستغلالية العامة من قاعدة بيانات Vulners — عبر الإنترنت، أو دون اتصال بالكامل من فهرس SQLite FTS5 المحلي.
 cyber-buddy/apkhunt
أداة تحليل كود ثابت لتطبيقات أندرويد بناءً على OWASP MASVS، تكتشف الثغرات الأمنية في ملفات APK بمعدلات إيجابية كاذبة منخفضة وقواعد مسح محسّنة.
 wireghoul/graudit
grep rough audit - أداة تدقيق كود المصدر
 skavngr/rapidscan
:new: الماسح الضوئي متعدد الأدوات لثغرات الويب.
 splx-ai/agentic-radar
ماسح أمني لسير عمل نماذج اللغة الكبيرة الوكيلية
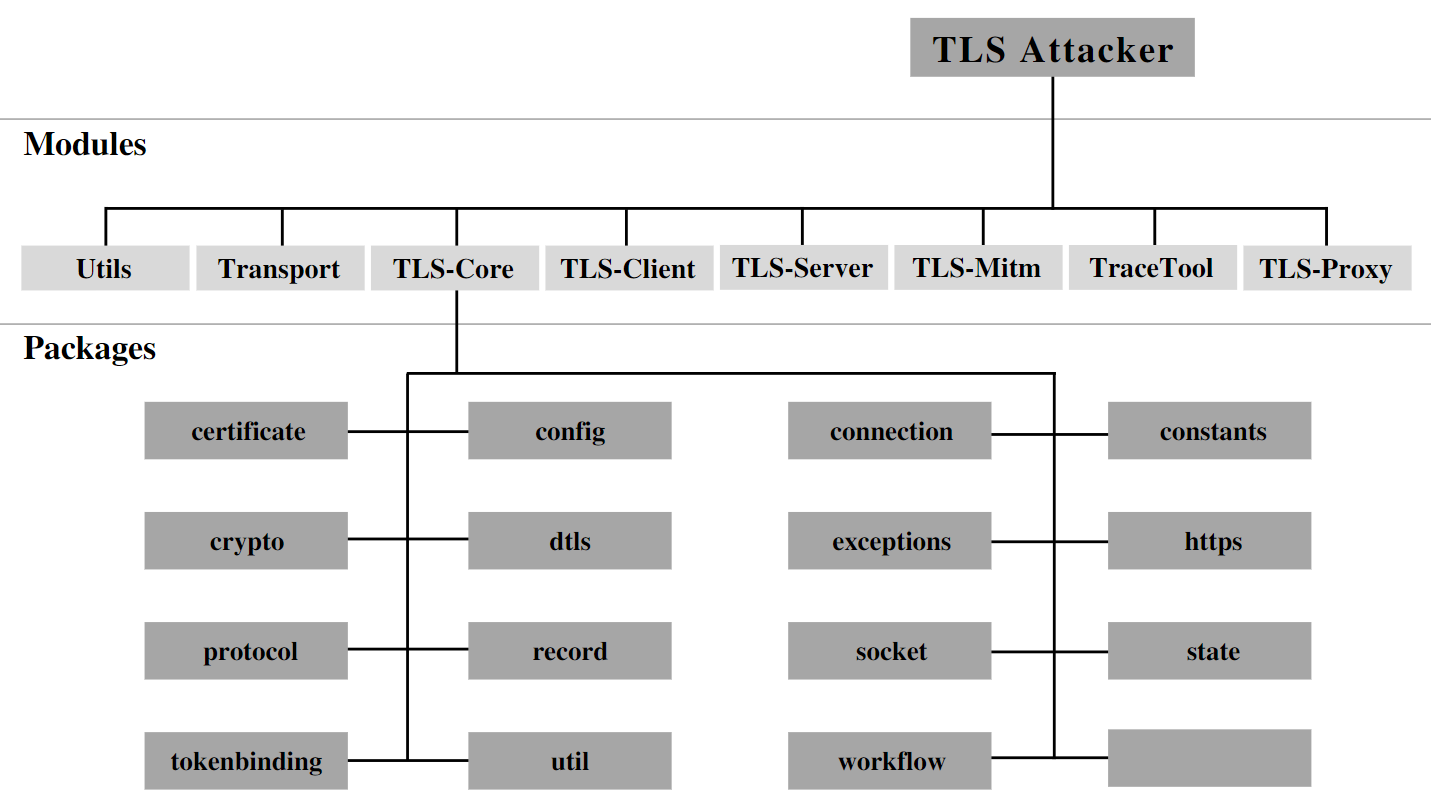 tls-attacker/tls-attacker
إطار عمل قائم على جافا للتشويش المنهجي وتحليل مكتبات TLS. يتيح صياغة رسائل البروتوكول بشكل تعسفي، وتعديلها، واختبار عملاء/خوادم TLS لاكتشاف الثغرات…
 kimci86/bkcrack
اختراق تشفير zip القديم باستخدام هجوم النص العادي المعروف لـ Biham و Kocher.
 hahwul/mobilehackersweapons
أسلحة هاكر الأجهزة المحمولة / مجموعة من الأدوات الرائعة التي يستخدمها هاكرو الأجهزة المحمولة. استمتع بالاختراق , استمتع بصيد الثغرات
 nozaq/terraform-aws-secure-baseline
وحدة Terraform لإعداد حساب AWS الخاص بك مع التكوين الأساسي الآمن المستند إلى معايير CIS Amazon Web Services Foundations وأفضل الممارسات الأمنية…








