
 #1
أدوات لاستهلاك وتجميع وتحليل خلاصات استخبارات التهديدات الخارجية من مصادر مختلفة.
موصى به من Kitploit

 stanfrbd/cyberbro
تطبيق بسيط يستخرج مؤشرات الاختراق (IoCs) الخاصة بك من المدخلات غير المنظمة ويتحقق من سمعتها باستخدام خدمات CTI متعددة.
 bfuzzy/auditd-attack
مجموعة قواعد Linux Auditd مرتبطة بـ MITRE's Attack Framework
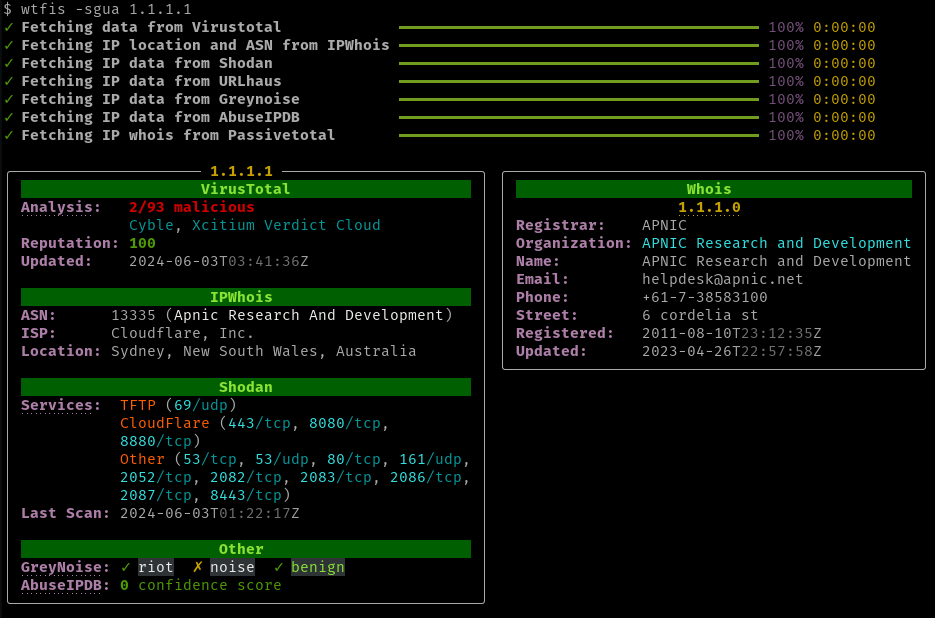 pirxthepilot/wtfis
أداة بحث سلبي عن أسماء المضيفات والنطاقات وعناوين IP لغير الروبوتات
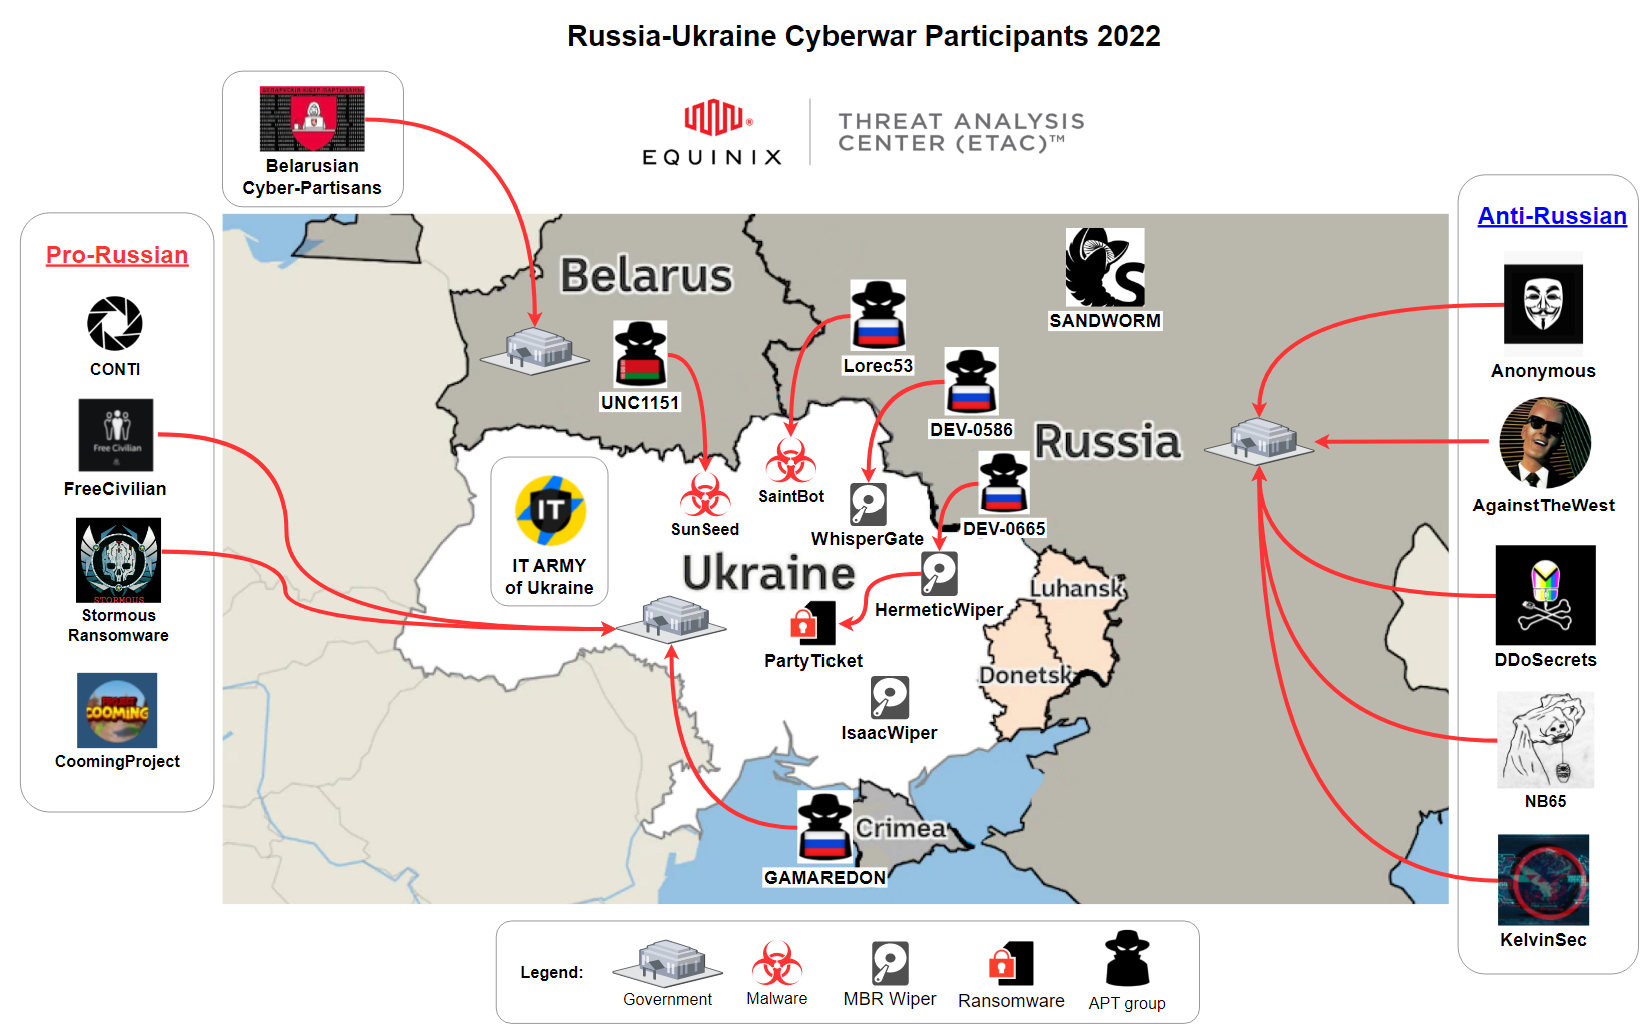 curated-intel/ukraine-cyber-operations
تعمل Curated Intelligence مع محللين من جميع أنحاء العالم لتوفير معلومات مفيدة للمنظمات في أوكرانيا التي تبحث عن معلومات استخباراتية مجانية إضافية حول…
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 olafhartong/threathunting
تطبيق Splunk مرتبط بمصفوفة MITRE ATT&CK لتوجيه عمليات صيد التهديدات الخاصة بك
 pedramamini/threatingestor
أداة تلقائية لتجميع استخبارات التهديدات تستخرج المؤشرات وتطبّعها من مصادر متعددة (خلاصات OSINT، تقارير البرمجيات الخبيثة) إلى صيغة موحّدة للتحليل…
 misp/misp-taxonomies
تصنيفات تُستخدم في نظام تصنيف MISP ويمكن استخدامها بواسطة أدوات أخرى لمشاركة المعلومات.
 1an0rmus/tekdefense-automater
Automater - تحليل OSINT لعناوين IP وروابط URL وMD5
 stamusnetworks/scirius
واجهة ويب لإدارة مجموعة قواعد Suricata، والصيد عن التهديدات، وضبط القواعد مع تجميع التغذية من مصادر متعددة، وتحويلها، وإحصائيات النشاط.
 hurricanelabs/machinae
أداة ذكاء أمني آلي تجمع البيانات من الخلاصات العامة وواجهات برمجة التطبيقات للتهديدات الخاصة بعناوين IP، النطاقات، عناوين URL، التجزئات (hashes)،…
 vxunderground/threatintelligencediscordbot
يجلب التحديثات من مختلف نطاقات الويب المفتوح (Clearnet) ونطاقات الجهات الفاعلة في برامج الفدية (Ransomware).
 jpcertcc/phishurl-list
مجموعة بيانات عناوين URL للتصيد الاحتيالي من JPCERT/CC
 shirkdog/pulledpork
Pulled Pork لإدارة قواعد Snort وSuricata (من Google code)
 toborrm9/malicious_extension_sentry
Malicious Extension Database
 pedramamini/iocextract
مستخرج مؤشرات الاختراق (IOC) المنزوعة الأنياب.
 olafhartong/attackdatamap
تقييم مصدر بيانات على مستوى الحدث لإظهار التغطية المحتملة لإطار عمل MITRE ATT&CK







