
 #1
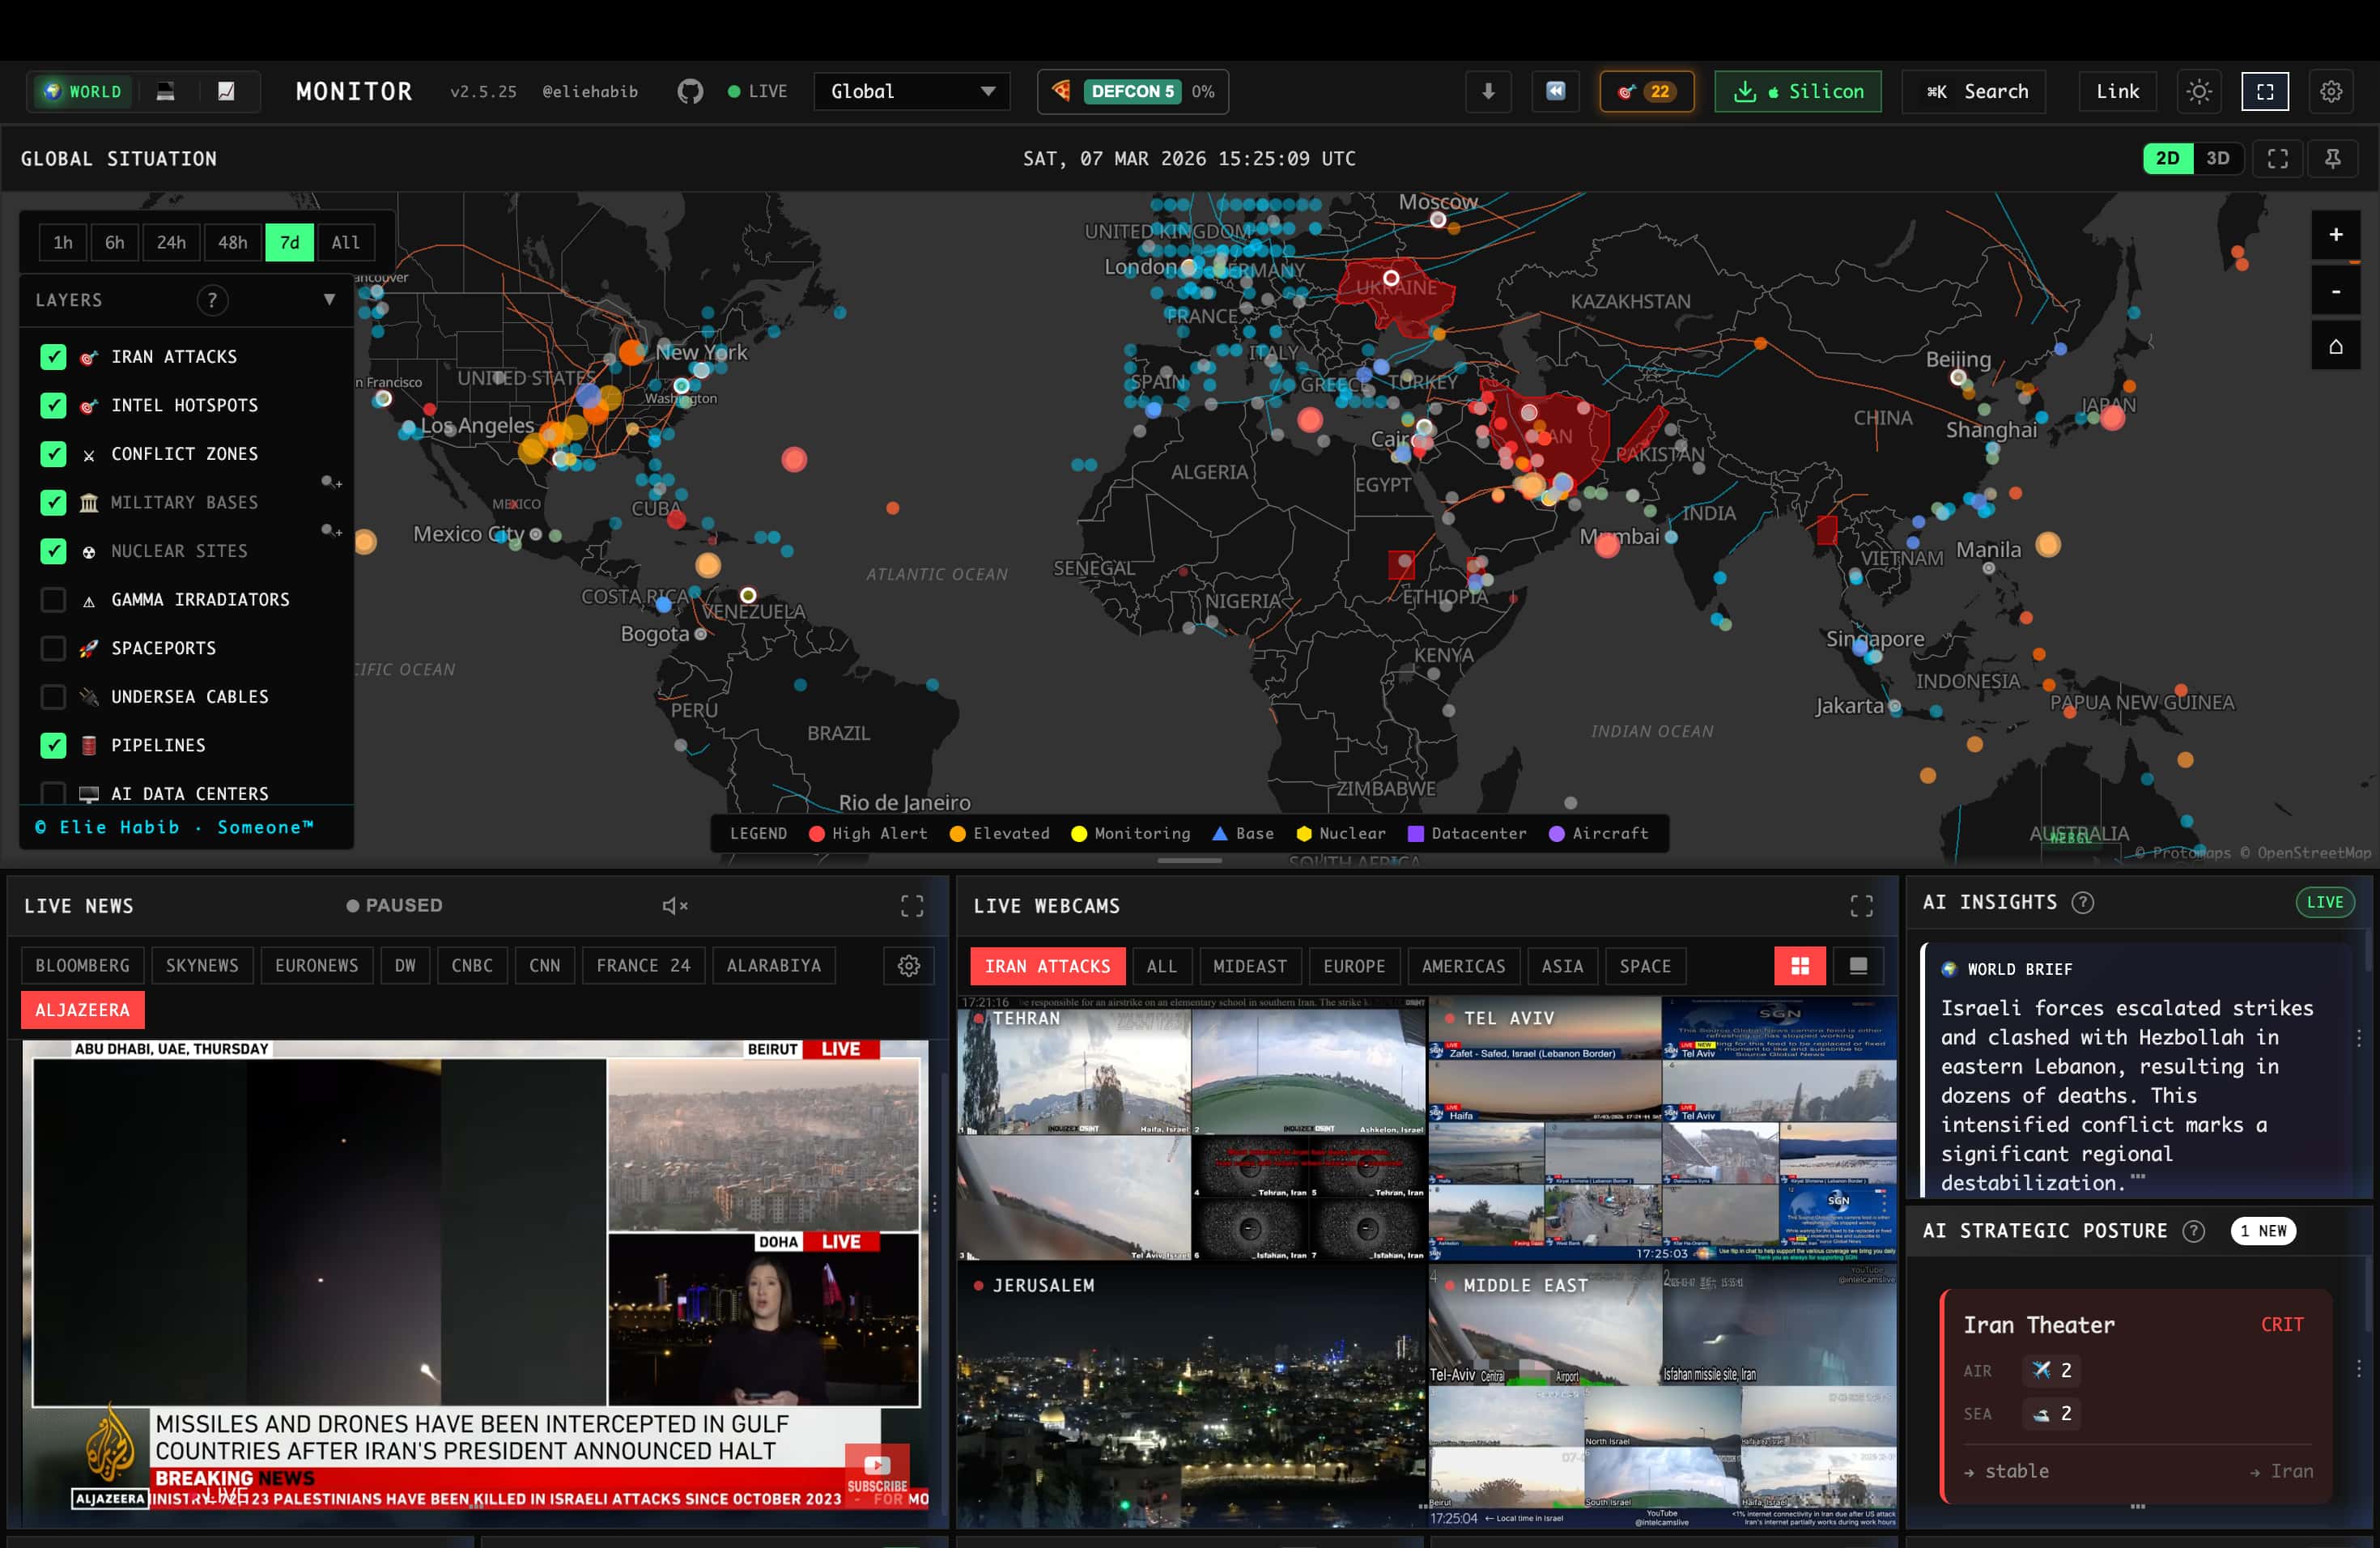
 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 jivoi/awesome-osint
😱 قائمة منسقة من أدوات OSINT الرائعة والمذهلة
misp/mispMISP (البرنامج الأساسي) - منصة مفتوحة المصدر لاستخبارات التهديدات والمشاركة
 stamparm/maltrail
Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
 cognis-digital/c2detect
مُحدِّد بصمات خادم C2 — Cobalt Strike، Sliver، Mythic، Havoc، Brute Ratel
 the-art-of-hacking/h4cker
مجموعة منتقاة من موارد الأمن السيبراني والمختبرات والمواد التدريبية التي تغطي القرصنة الأخلاقية، واختبار الاختراق، وتطوير الاستغلالات، والهندسة…
 vulncheck-oss/cli
VulnCheck's official command line tool
 cybershujin/prompt-injection-in-the-wild
متتبع لتقنيات حقن الأوامر المُبلَّغ عنها علنًا، مُصنَّفة حسب طريقة التوصيل والترميز وسلوك الانتشار، مع النماذج المؤكدة والمصادر ووسوم MITRE ATLAS.
 magicsword-io/lolrmm
كتالوج منسّق لأدوات المراقبة والإدارة عن بُعد (RMM) التي يستغلها الجهات الفاعلة في التهديدات، مع ملفات تعريف YAML، وقواعد كشف Sigma، ووصول عبر API…
 cisagov/vulnrichment
مستودع لإجراء إثراء الثغرات الأمنية.
 cisagov/kev-data
يعكس كتالوج الثغرات المستغلة المعروفة (KEV) الصادر عن CISA بصيغتي CSV وJSON مع مخطط JSON، مما يتيح الوصول البرمجي وتتبع سجل الالتزامات لتحديثات KEV.
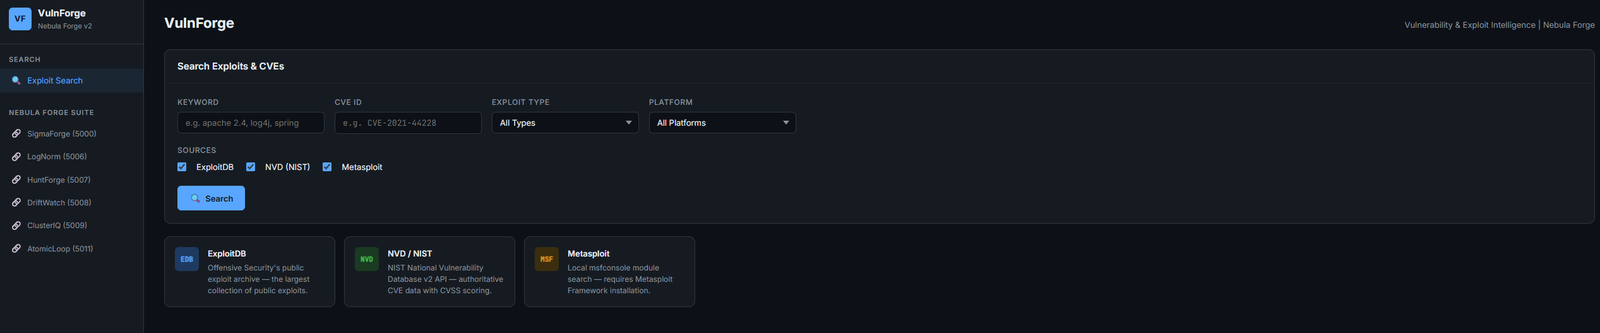 rootless-ghost/vulnforge
استخبارات الثغرات والاستغلال — ExploitDB، NVD، بحث Metasploit مع ربط CVE→ATT&CK وتكامل LogNorm/HuntForge | جزء من Nebula Forge
 bert-janp/open-source-threat-intel-feeds
يحتوي هذا المستودع على خلاصات Threat Intel مفتوحة المصدر وقابلة للاستخدام بحرية ويمكن استخدامها دون متطلبات إضافية. يتضمن أنواعًا متعددة مثل IP وURL…
 mandiant/capa
أداة تحليل ثابت وديناميكي قائمة على قواعد تحدد القدرات في ملفات PE وELF و.NET وshellcode، وتربطها بتقنيات MITRE ATT&CK لفرز البرامج الضارة.
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…








