Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Ukraine-Cyber-Operations — تعمل Curated Intelligence مع محللين من جميع أنحاء العالم لتوفير معلومات مفيدة للمنظمات في أوكرانيا التي تبحث عن معلومات استخباراتية مجانية إضافية حول التهديدات. سلافا أوكرايني. المجد لأوكرانيا. | Kitploit
أدوات/GitHubGitHub/curated-intel/ukraine-cyber-operations
إدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)موجزات ومجمعات التهديداتتحليل البرمجيات الخبيثةاستخبارات التهديداتموارد منسقة
GitHubcurated-intel/ukraine-cyber-operations

Ukraine-Cyber-Operations

مشاركة

تعمل Curated Intelligence مع محللين من جميع أنحاء العالم لتوفير معلومات مفيدة للمنظمات في أوكرانيا التي تبحث عن معلومات استخباراتية مجانية إضافية حول التهديدات. سلافا أوكرايني. المجد لأوكرانيا.

عرض المستودعالموقع الإلكتروني
9358943منذ 3 سنواتتمت المراجعة من قبل Kitploit

logo

العمليات السيبرانية في أوكرانيا

تعمل Curated Intelligence مع محللين من جميع أنحاء العالم لتوفير معلومات مفيدة للمنظمات في أوكرانيا التي تبحث عن استخبارات تهديدات مجانية إضافية. سلافا أوكرايني. المجد لأوكرانيا. (المدونة | تويتر | لينكد إن)

الموارد

  • الجدول الزمني لتقارير التهديدات لعام 2022

    • تقارير التهديدات لشهر يناير

    • تقارير التهديدات لشهر فبراير

    • تقارير التهديدات لشهر مارس

    • تقارير التهديدات لشهر أبريل

    • تقارير التهديدات لشهر مايو

    • تقارير التهديدات لشهر يونيو

    • تقارير التهديدات لشهر يوليو

    • تقارير التهديدات لشهر أغسطس

    • تقارير التهديدات لشهر سبتمبر

    • تقارير التهديدات لشهر أكتوبر

    • تقارير التهديدات لشهر نوفمبر

    • تقارير التهديدات لشهر ديسمبر

  • الجدول الزمني لتقارير التهديدات لعام 2023

    • تقارير التهديدات لشهر يناير

    • تقارير التهديدات لشهر فبراير

    • تقارير التهديدات لشهر أبريل

    • تقارير التهديدات لشهر مايو

    • تقارير التهديدات لشهر يونيو

  • دعم البائعين

  • مصادر OSINT الموثوقة

  • موارد متنوعة

  • مساهمات مركز Equinix لتحليل التهديدات (ETAC):

    • مؤشرات الاختراق (IOCs) الموضوعة في سياقها من إعداد ETAC (آخر تحديث 25 مارس 2022)
    • مؤشرات CERT-UA IOCs الموضوعة في سياقها - انظر هنا (آخر تحديث 28 مارس 2022)
    • مجموعة قواعد YARA الموثوقة من إعداد ETAC (آخر تحديث 4 أبريل 2022)
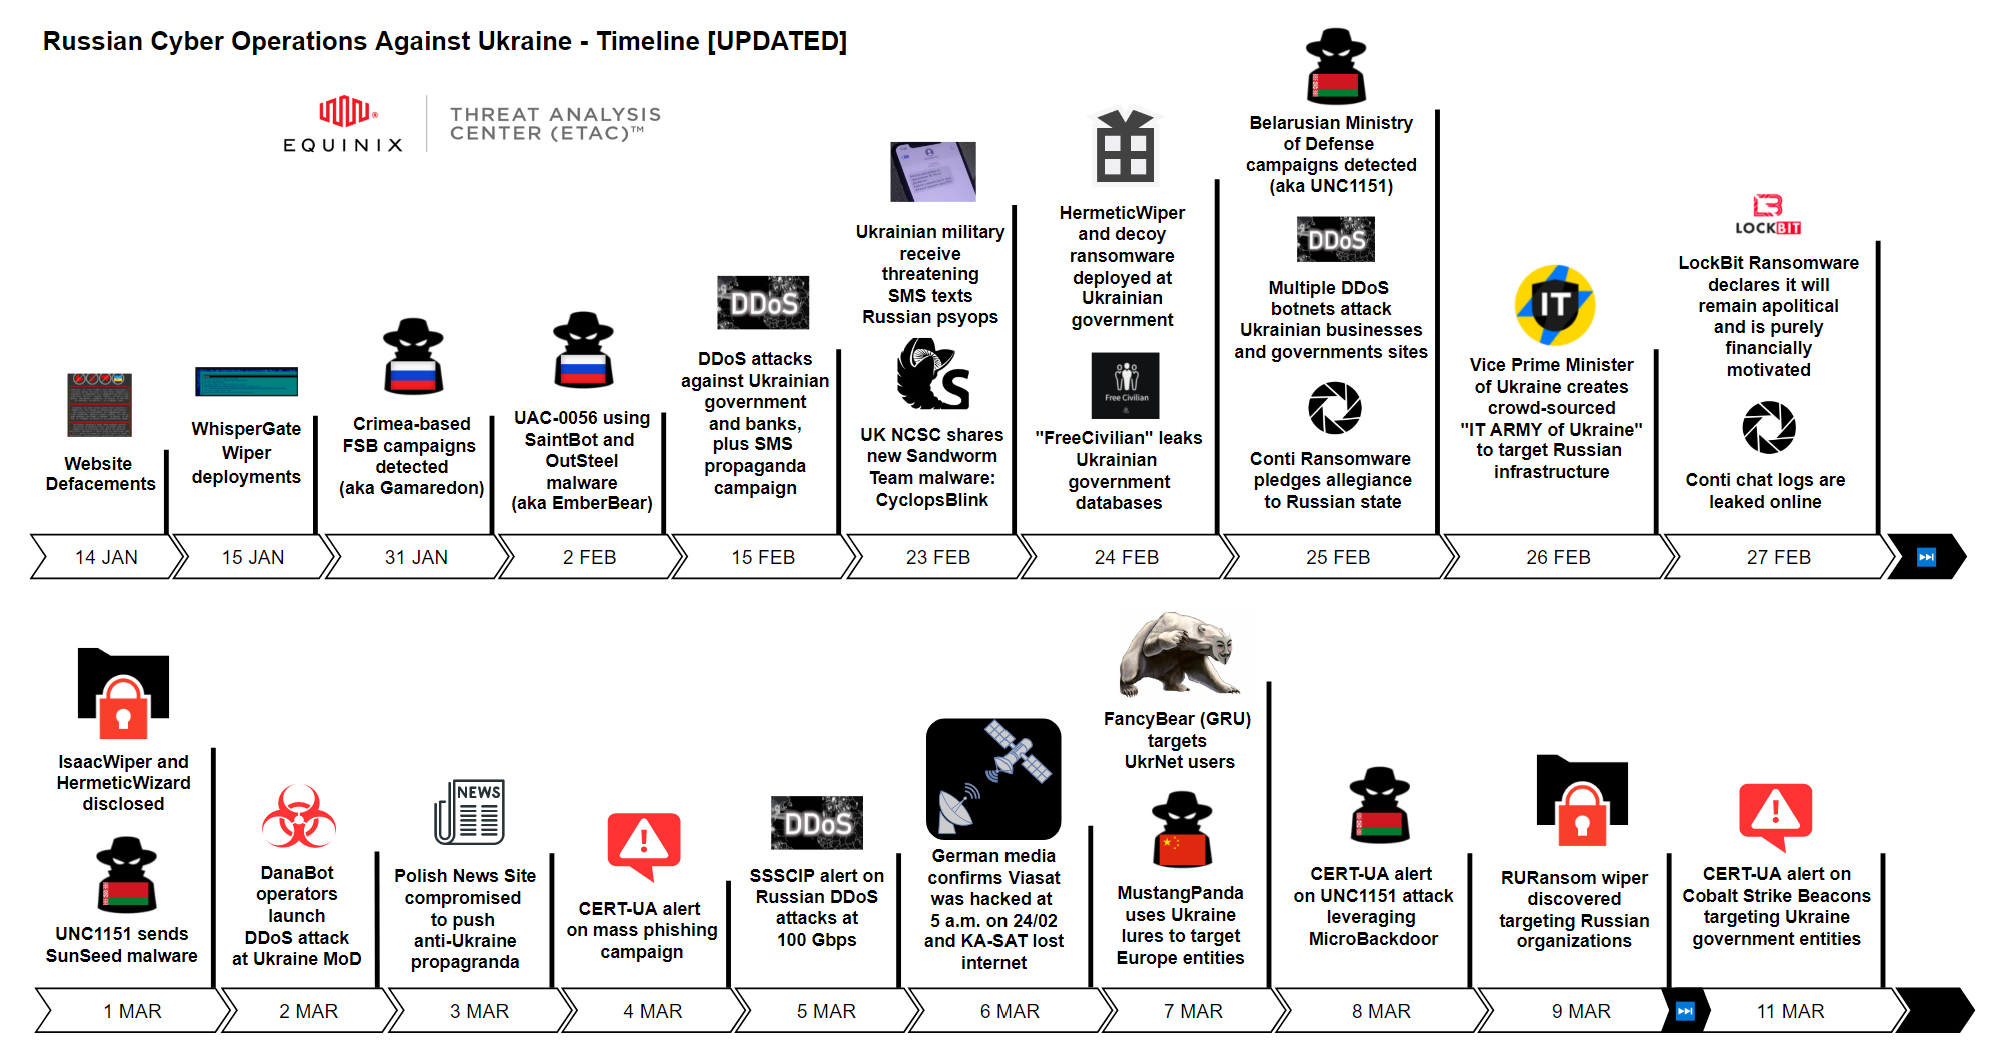
    • رسم بياني للجدول الزمني للحرب السيبرانية بين روسيا وأوكرانيا (آخر تحديث 14 مارس 2022)
    • رسم بياني لخريطة الحرب السيبرانية بين روسيا وأوكرانيا (آخر تحديث 3 مارس 2022 )
  • مساهمات KPMG-Egyde:

    • إضافة خلاصات IOC للبحث عن التهديدات بمراجعة محدودة (h/t 0xDISREL) (آخر تحديث 7 أبريل 2022)
    • مؤشرات الاختراق IOCs المشتركة عبر هذه الخلاصات هي LOW-TO-MEDIUM CONFIDENCE ونوصي بشدة بعدم إضافتها إلى قائمة الحظر
    • يمكن استخدامها محتملاً في THREAT HUNTING ويمكن إضافتها إلى WATCHLIST
    • يتم إنشاء مؤشرات الاختراق IOCs بتنسيق CSV MISP COMPATIBLE
    • خلاصة بحث عن التهديدات إضافية لأسماء النطاقات الأوكرانية المسجلة مؤخراً (h/t DomainTools)
    • خلاصة بحث عن التهديدات إضافية لمجموعات التهديدات التي تستهدف أوكرانيا (h/t RecordedFuture)
    • المنظمات الأوكرانية المعروضة من قبل وسطاء الوصول والبيانات على المنتديات السرية

رسومات من إعداد ETAC

timeline

cyberwar

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →