
 #1
أدوات لاستهلاك وتجميع وتحليل خلاصات استخبارات التهديدات الخارجية من مصادر مختلفة.
موصى به من Kitploit
 reloading01/certstream-server-rust
أداة عالية الأداء لمراقبة شفافية الشهادات (CT) مكتوبة بلغة Rust. بث فوري للشهادات SSL/TLS الصادرة حديثًا من سجلات CT. تطبيق بلغة Rust لـ…
 nextronsystems/iocs
مؤشرات الاختراق من التحليل والبحث الذي أجراه فريق Nextron Threat Research
 fazmin/cve-intel
استخبارات أمنية محلية لفرز CVE — 31 أداة، و25 مصدرًا، ودرجات مخاطر، وخادم MCP لوكلاء الذكاء الاصطناعي، كل ذلك بلغة Rust الأصلية. خاص افتراضيًا.
 cognis-digital/c2detect
مُحدِّد بصمات خادم C2 — Cobalt Strike، Sliver، Mythic، Havoc، Brute Ratel
 cisagov/kev-data
يعكس كتالوج الثغرات المستغلة المعروفة (KEV) الصادر عن CISA بصيغتي CSV وJSON مع مخطط JSON، مما يتيح الوصول البرمجي وتتبع سجل الالتزامات لتحديثات KEV.
 vulncheck-oss/cli
VulnCheck's official command line tool
 cisagov/vulnrichment
مستودع لإجراء إثراء الثغرات الأمنية.
 opencti-platform/connectors
مجموعة من موصلات OpenCTI التي تستقبل وتزامن استخبارات التهديدات ومؤشرات الاختراق وبيانات CTI من مصادر خارجية مثل MISP وMITRE ATT&CK إلى المنصة.
 vulncheck-oss/jupyter-notebooks
مثال على دفاتر Jupyter التي تستعلم عن واجهات VulnCheck API لرسم الجداول الزمنية للاستغلال، والثغرات المعروفة المستغلة، وبيانات شبكات البوت لأبحاث…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
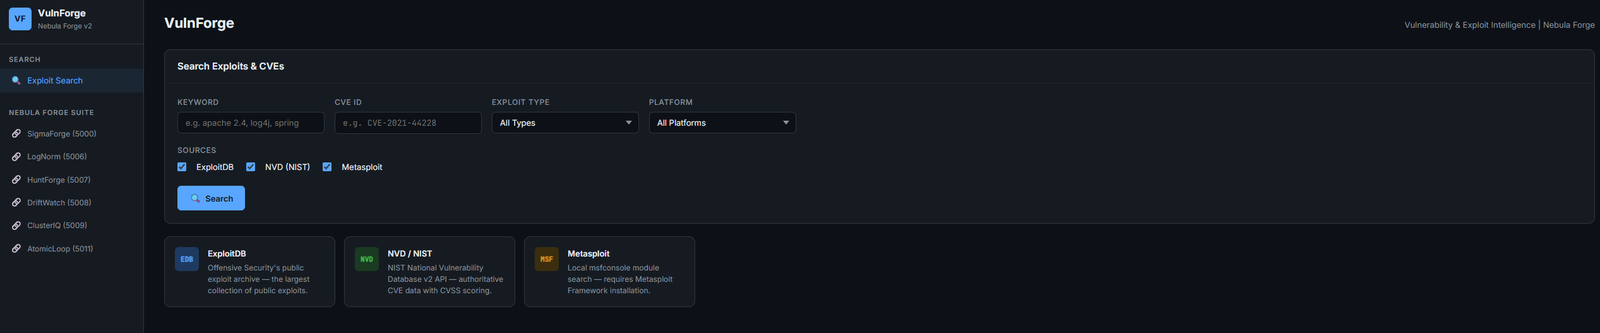 rootless-ghost/vulnforge
استخبارات الثغرات والاستغلال — ExploitDB، NVD، بحث Metasploit مع ربط CVE→ATT&CK وتكامل LogNorm/HuntForge | جزء من Nebula Forge
 cybershujin/prompt-injection-in-the-wild
متتبع لتقنيات حقن الأوامر المُبلَّغ عنها علنًا، مُصنَّفة حسب طريقة التوصيل والترميز وسلوك الانتشار، مع النماذج المؤكدة والمصادر ووسوم MITRE ATLAS.
 magicsword-io/lolrmm
كتالوج منسّق لأدوات المراقبة والإدارة عن بُعد (RMM) التي يستغلها الجهات الفاعلة في التهديدات، مع ملفات تعريف YAML، وقواعد كشف Sigma، ووصول عبر API…
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 ethan-andrews/threatintel-aggregator
منصة استخبارات التهديدات ذاتية الاستضافة — تجميع التغذيات، والفرز بالذكاء الاصطناعي، وتغطية MITRE ATT&CK، وهندسة الكشف المتكاملة مع Sentinel. تعمل…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — مجموعة أدوات فحص مؤشرات الاختراق واكتشاف ثغرة اجتياز المسار في GitLab. اكتشف وابحث عن استغلال ثغرة اجتياز المسار الحرجة غير المصادق…








