
 misp/misp-galaxy
مجموعات وعناصر لإرفاقها بأحداث أو سمات MISP (مثل الجهات الفاعلة في التهديدات)

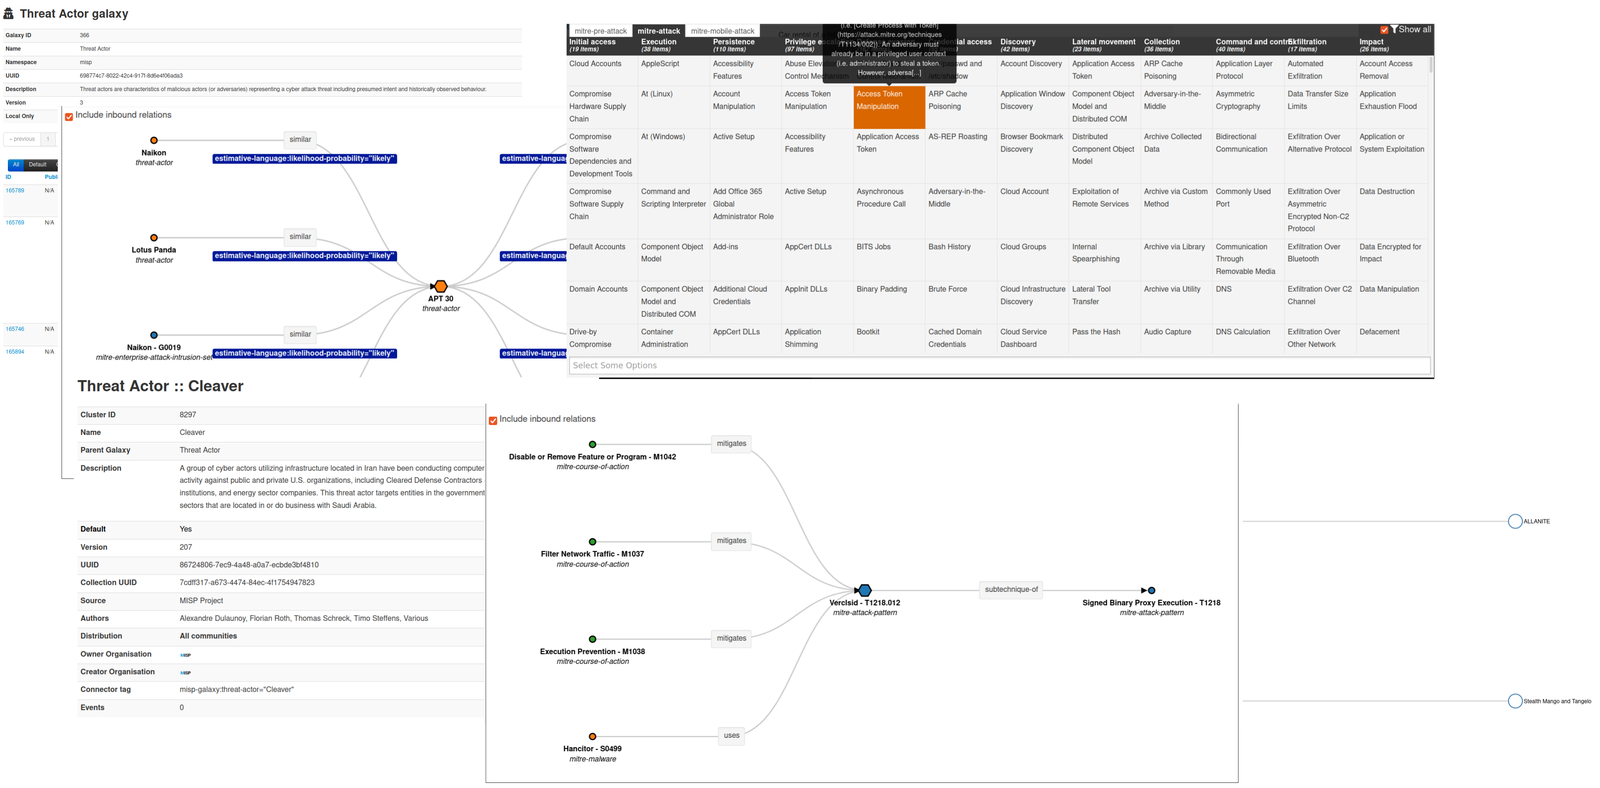
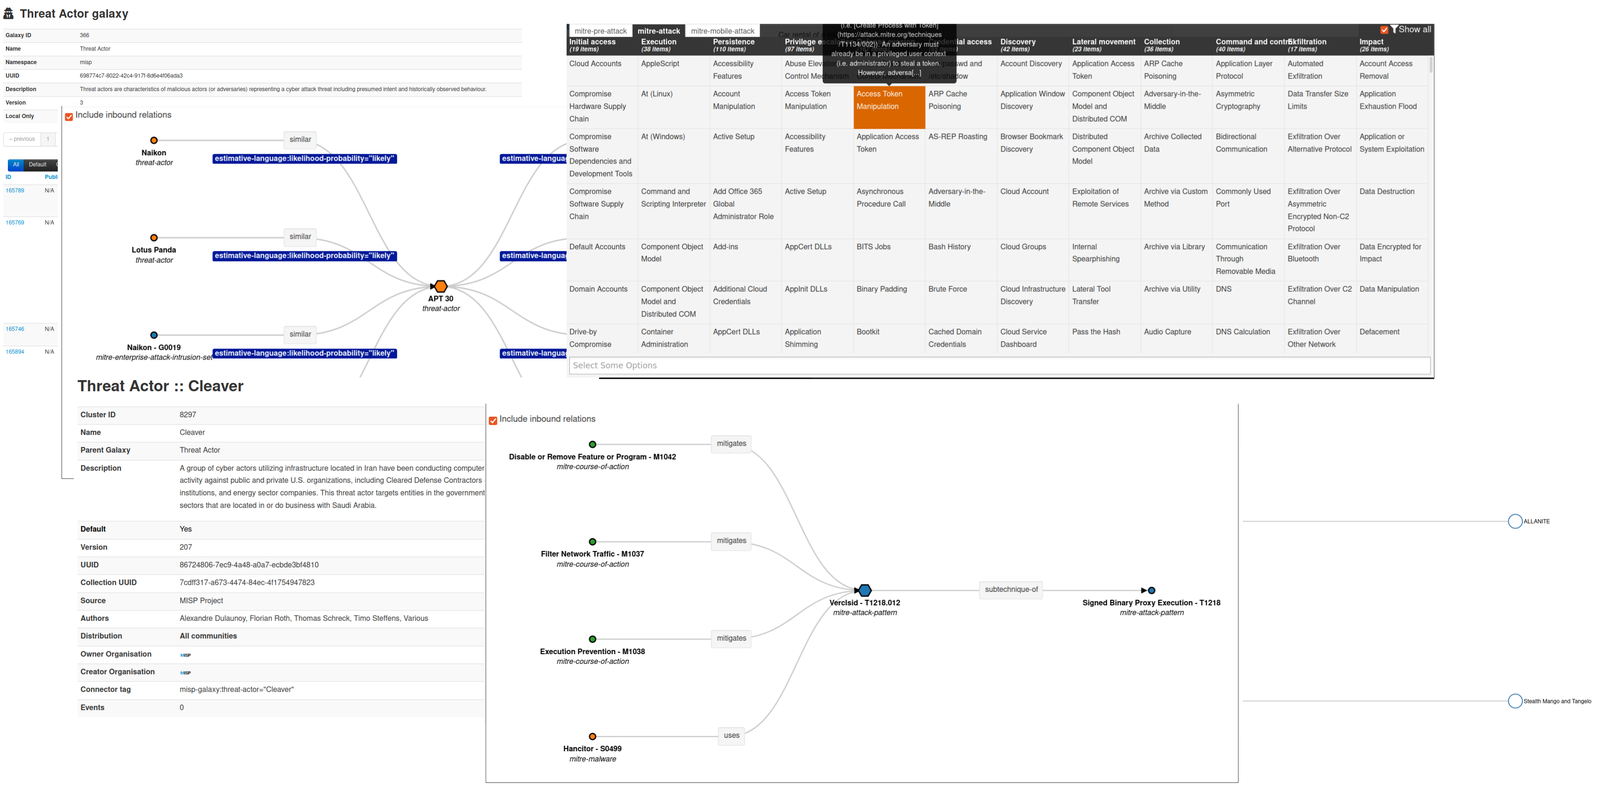
مجرة MISP هي طريقة بسيطة للتعبير عن كائن كبير يُسمى العنقود (cluster) يمكن إرفاقه بأحداث MISP أو سماتها. يمكن أن يتكون العنقود من عنصر واحد أو أكثر. يتم التعبير عن العناصر كأزواج مفتاح-قيمة. تتوفر قواعد معرفة افتراضية (مثل الجهات الفاعلة في التهديدات، والأدوات، وبرامج الفدية، ومصفوفات ATT&CK) في مجرة MISP ولكن يمكن استبدالها أو تحديثها أو تفريعها ومشاركتها كما تشاء.
يمكن استخدام العناقيد والمفردات الموجودة كما هي أو كقاعدة معرفة مشتركة. يمكن تطبيق توزيع MISP على كل عنقود للسماح بمخطط توزيع محدود أو أوسع.
يمكن أيضًا استخدام المجرات للتعبير عن المعايير الموجودة الشبيهة بالمصفوفات مثل MITRE ATT&CK(tm) أو المعايير المخصصة.
الهدف هو الحصول على مجموعة مشتركة من العناقيد للمؤسسات التي تبدأ التحليل، ولكن يمكن توسيعها لتشمل معلومات محلية (لا تتم مشاركتها) أو معلومات إضافية (يمكن مشاركتها).
الجهات الفاعلة في التهديدات من 360.net - مجموعات خصوم معروفة أو مُقدَّرة كما حددتها 360.net.
الفئة: actor - المصدر: https://apt.360.net/aptlist - الإجمالي: 42 عنصرًا
قواعد تهديدات الوكلاء - قواعد كشف مفتوحة لتهديدات وكلاء الذكاء الاصطناعي — حقن الأوامر، وتسميم الأدوات، وهجمات خوادم MCP، واختراق المهارات. كل قيمة عنقود هي قاعدة ATR واحدة مع الفئة والخطورة ومراجع CVE/OWASP/MITRE ATLAS حيث تم تعيينها.
الفئة: agent-threat-rules - المصدر: https://github.com/Agent-Threat-Rule/agent-threat-rules - الإجمالي: 713 عنصرًا
الذخائر - مجرة الذخائر الشائعة
الفئة: firearm - المصدر: https://ammo.com/ - الإجمالي: 409 عناصر
أندرويد - مجرة برمجيات أندرويد الخبيثة بناءً على مصادر مفتوحة متعددة.
الفئة: tool - المصدر: مصادر مفتوحة - الإجمالي: 456 عنصرًا
مصفوفة أبحاث تهديدات Azure - الغرض من مصفوفة أبحاث تهديدات Azure (ATRM) هو تثقيف القراء حول إمكانات التكتيكات والتقنيات والإجراءات (TTPs) القائمة على Azure. وليس تعليم كيفية تسليحها أو إساءة استخدامها بشكل محدد. لهذا السبب، سيتم تشويش بعض الأوامر المحددة أو حذف أجزاء لمنع إساءة الاستخدام.
الفئة: atrm - المصدر: https://github.com/microsoft/Azure-Threat-Research-Matrix - الإجمالي: 90 عنصرًا
attck4fraud - attck4fraud - مبادئ MITRE ATT&CK في مجال الاحتيال
الفئة: guidelines - المصدر: مصادر مفتوحة - الإجمالي: 71 عنصرًا
باب خلفي - قائمة ببرمجيات خبيثة من نوع الباب الخلفي.
الفئة: أداة - المصدر: مصادر مفتوحة - الإجمالي: 30 عنصرًا
Banker - قائمة ببرمجيات البنوك الخبيثة.
الفئة: أداة - المصدر: مصادر مفتوحة - الإجمالي: 53 عنصرًا
Bhadra Framework - إطار Bhadra لنمذجة التهديدات
الفئة: محمول - المصدر: https://arxiv.org/pdf/2005.05110.pdf - الإجمالي: 47 عنصرًا
Busy is the New Stupid framework - إطار "الانشغال هو الغباء الجديد" - إطار تكتيكي يبحث في كيفية تأثير الانشغال على الوظائف الإدراكية والتفكير الاستراتيجي والفعالية. من إنشاء Ross Young.
الفئة: مستخدم - المصدر: https://www.cisotradecraft.com/bitns - الإجمالي: 40 عنصرًا
Botnet - مجموعة بيانات شبكات البوت (Botnet).
الفئة: أداة - المصدر: MISP Project - الإجمالي: 149 عنصرًا
Branded Vulnerability - قائمة بالثغرات والهجمات المعروفة التي تحمل علامة تجارية
الفئة: ثغرة - المصدر: مصادر مفتوحة - الإجمالي: 14 عنصرًا
Cert EU GovSector - Cert EU GovSector
الفئة: قطاع - المصدر: CERT-EU - الإجمالي: 6 عناصر
China Defence Universities Tracker - متتبع الجامعات الدفاعية الصينية هو قاعدة بيانات للمؤسسات الصينية المشاركة في البحث العلمي والتقني المتعلق بالمجال العسكري أو الأمني. أنشأه مركز السياسة السيبرانية الدولية التابع لمعهد ASPI.
الفئة: مؤسسة أكاديمية - المصدر: ASPI International Cyber Policy Centre - الإجمالي: 159 عنصرًا
Concealment Layers for Online Anonymity and Knowledge (CLOAK) - طبقات التخفّي لإخفاء الهوية والمعرفة عبر الإنترنت (CLOAK) هي قاعدة معرفية لأساليب التخفّي الإجرامي السيبراني مستوحاة من MITRE ATT&CK. تنظّم هذه المجموعة الشبيهة بالمصفوفة ممارسات التخفّي عبر الطبقات التقنية والسلوكية والمادية لدعم التحقيق والمرجعية المشتركة وتحليل الفجوات والتخطيط الدفاعي. يصف المشروع المصدر CLOAK بأنه مستمد من بحث نوعي شمل أكثر من 200 دليل OpSec، وأن نسخته العامة الأولية تحتوي على 13 تكتيكًا و109 تقنيات و679 تقنية فرعية و586 إجراءً.
الفئة: تخفٍّ - المصدر: https://github.com/Mickinthemiddle/CLOAK - الإجمالي: 13 عنصرًا
إطار النمذجة المتنقلة CONCORDIA - نمط الهجوم - قائمة بالتقنيات في إطار النمذجة المتنقلة CONCORDIA.
