
 #1
أدوات لاستهلاك وتجميع وتحليل خلاصات استخبارات التهديدات الخارجية من مصادر مختلفة.
موصى به من Kitploit

 the-art-of-hacking/h4cker
مجموعة منتقاة من موارد الأمن السيبراني والمختبرات والمواد التدريبية التي تغطي القرصنة الأخلاقية، واختبار الاختراق، وتطوير الاستغلالات، والهندسة…
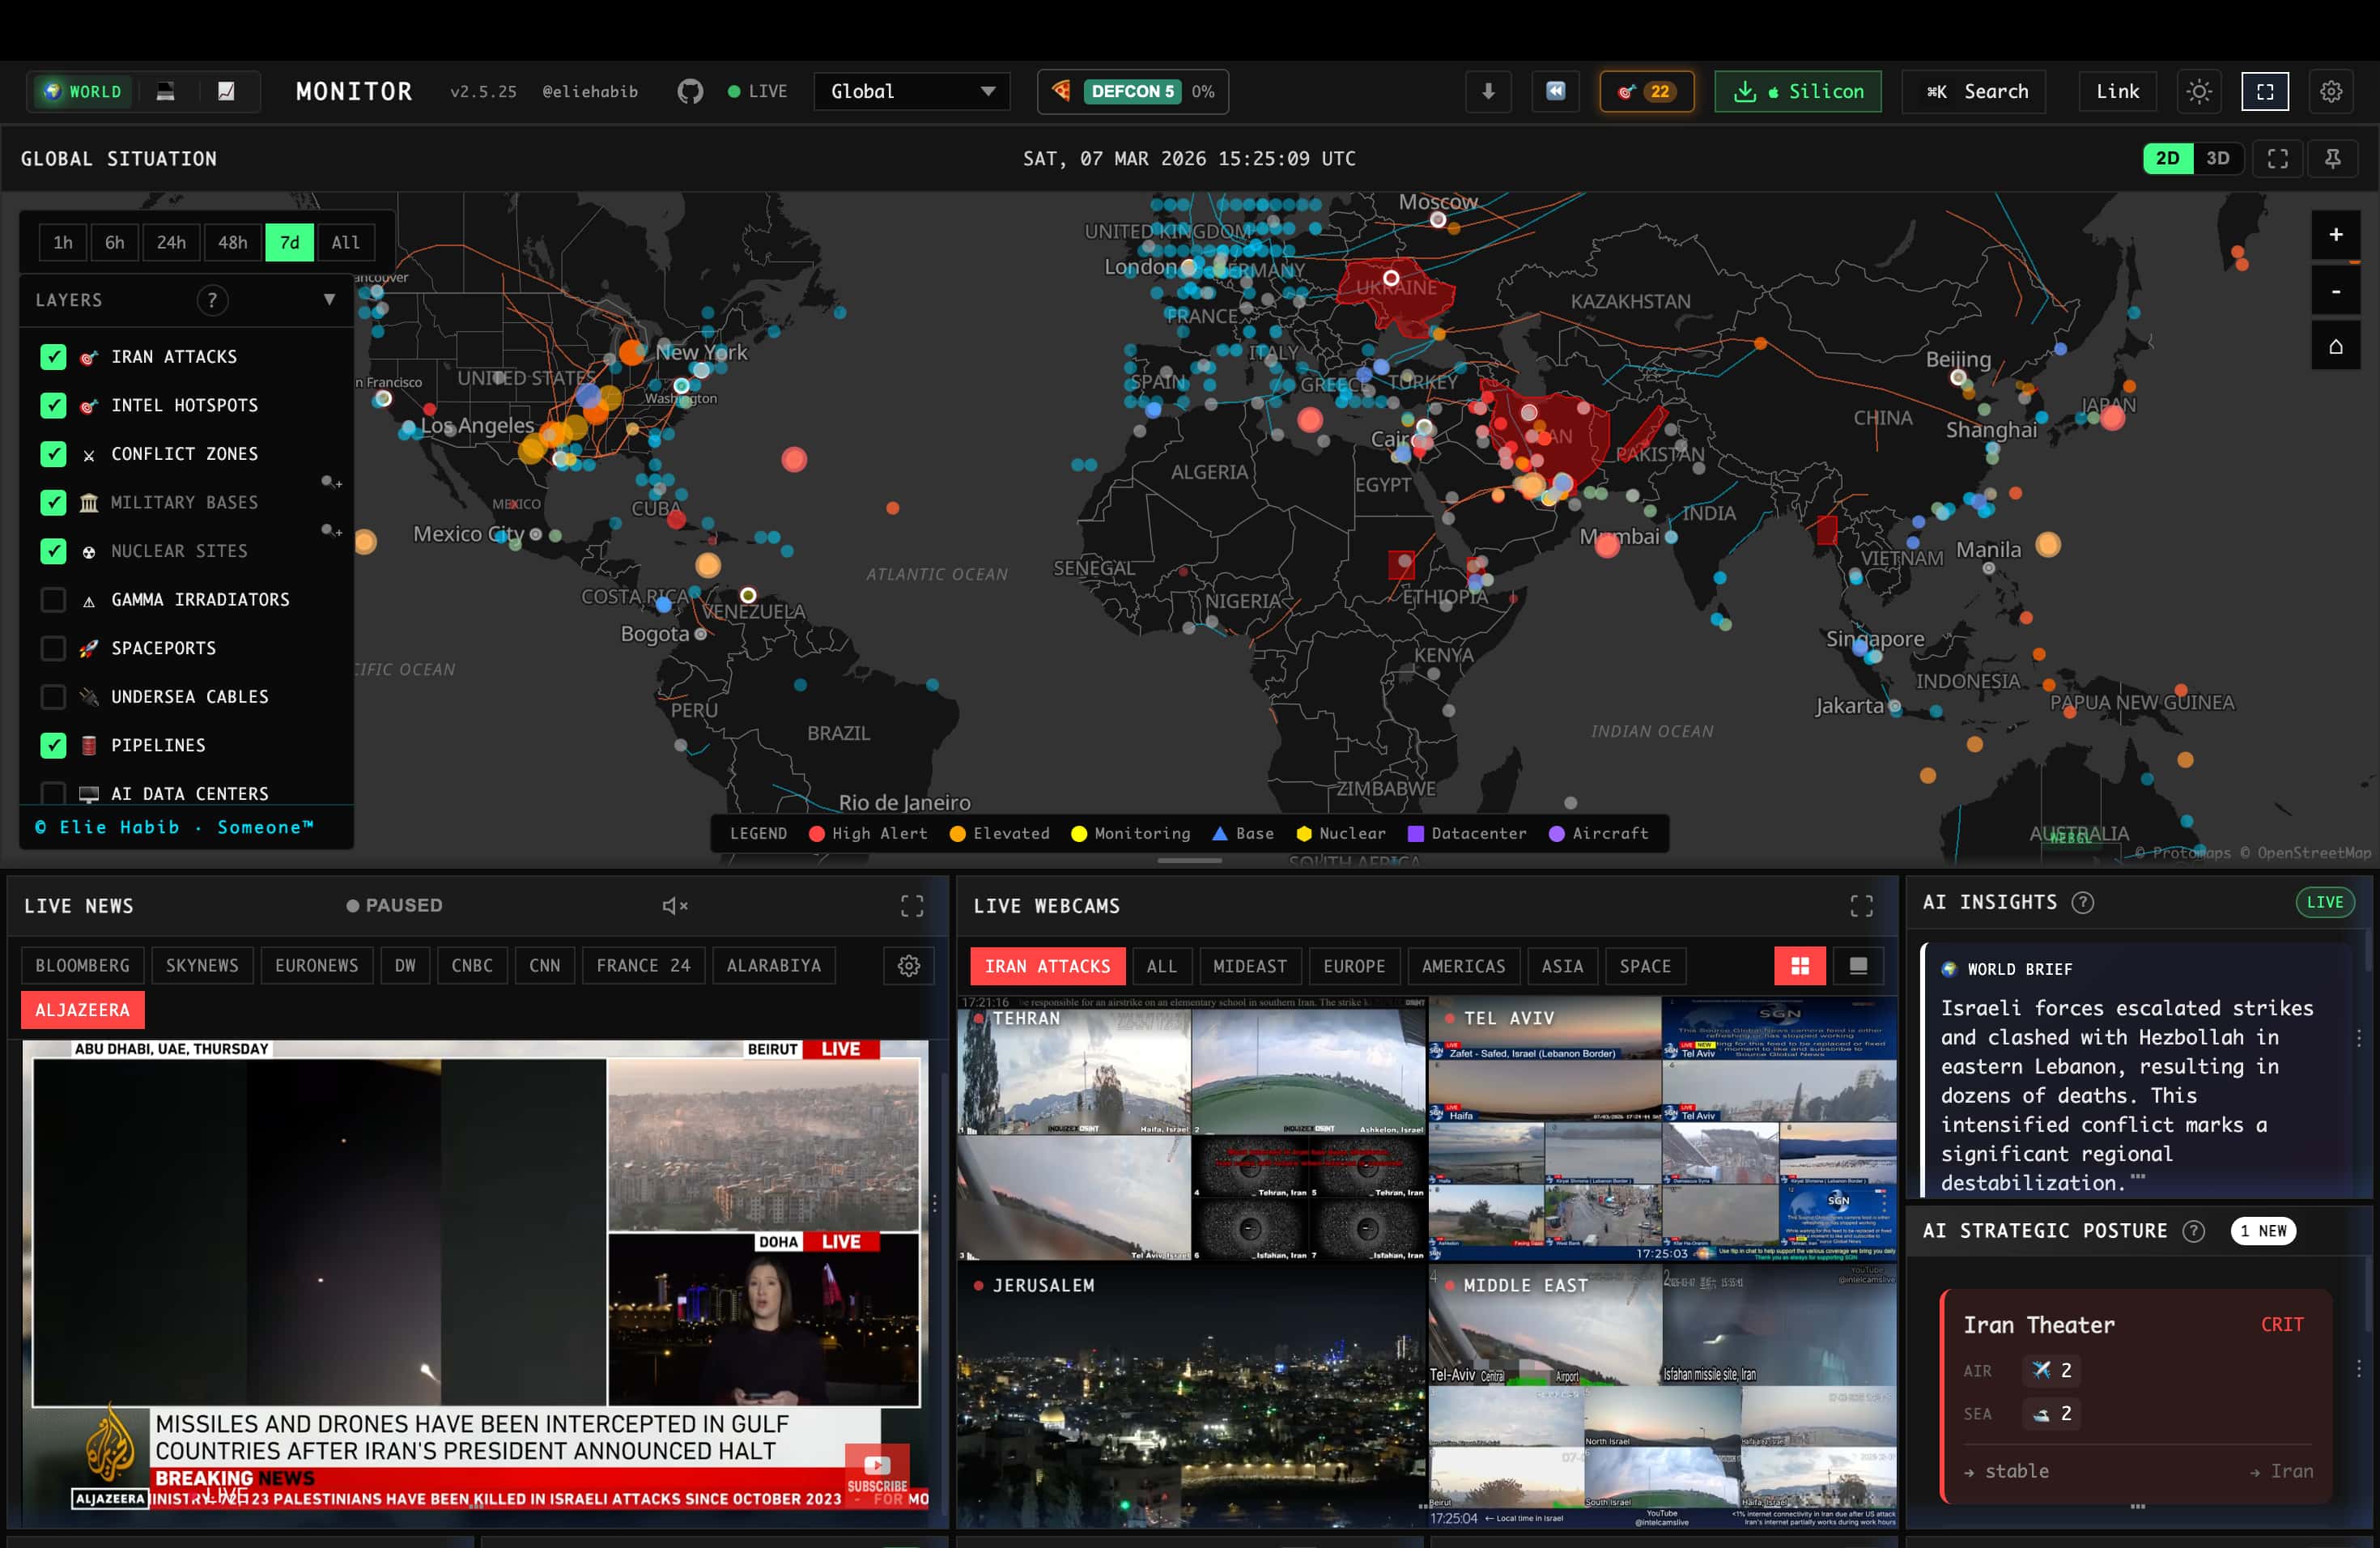 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 jivoi/awesome-osint
😱 A curated list of amazingly awesome OSINT
 hslatman/awesome-threat-intelligence
دليل منسّق لمصادر استخبارات التهديدات، والتغذيات، والأطر، والأدوات، والبحوث لفرق SOC/CTI — يغطي مؤشرات الاختراق (IOCs)، وصيغ STIX/TAXII، والمنصات.
 fastfire/deepdarkcti
مجموعة من مصادر استخبارات التهديدات السيبرانية من الويب العميق والمظلم

 opencti-platform/opencti
منصة مفتوحة لاستخبارات التهديدات السيبرانية
 crowdsecurity/crowdsec
محرك مفتوح المصدر لنظام كشف/منع الاختراق وجدار الحماية لتطبيقات الويب يحلل السجلات وطلبات HTTP لكشف وحظر عناوين IP الضارة، مستفيدًا من قائمة حظر…
 simplifaisoul/osiris
منصة الاستخبارات العالمية مفتوحة المصدر - لوحة معلومات OSINT في الوقت الفعلي - بديل Palantir - …
misp/mispMISP (البرنامج الأساسي) - منصة مفتوحة المصدر لاستخبارات التهديدات والمشاركة
 stamparm/maltrail
نظام كشف حركة المرور الخبيثة في الوقت الفعلي باستخدام القوائم السوداء العامة، وآثار البرمجيات الخبيثة الثابتة، والتحليل الاستدلالي لتحديد التهديدات…
 mandiant/capa
أداة تحليل ثابت وديناميكي قائمة على قواعد تحدد القدرات في ملفات PE وELF و.NET وshellcode، وتربطها بتقنيات MITRE ATT&CK لفرز البرامج الضارة.
 neo23x0/signature-base
قاعدة بيانات توقيعات YARA ومؤشرات الاختراق (IOC) للماسحات الضوئية والأدوات الخاصة بي
 intelowlproject/intelowl
منصة استخبارات تهديدات قابلة للتوسع تُثري المؤشرات والملفات باستخدام أكثر من 200 محلل، مع واجهة مستخدم رسومية مدمجة، وواجهة REST API، وسير عمل آلي…

 cve-search/cve-search
قاعدة بيانات محلية للثغرات (CVE/CPE) مع بحث، ترتيب، واجهة ويب، وAPI لتحليل وإدارة الثغرات دون اتصال.

 mthcht/awesome-lists
مستودع منسّق لموجزات استخبارات التهديدات، وقوائم مؤشرات الاختراق (IoC)، وقواعد YARA، ومراجع أدوات التحقيق الرقمي والاستجابة للحوادث (DFIR) لدعم الكشف…




