stanfrbd/cyberbro
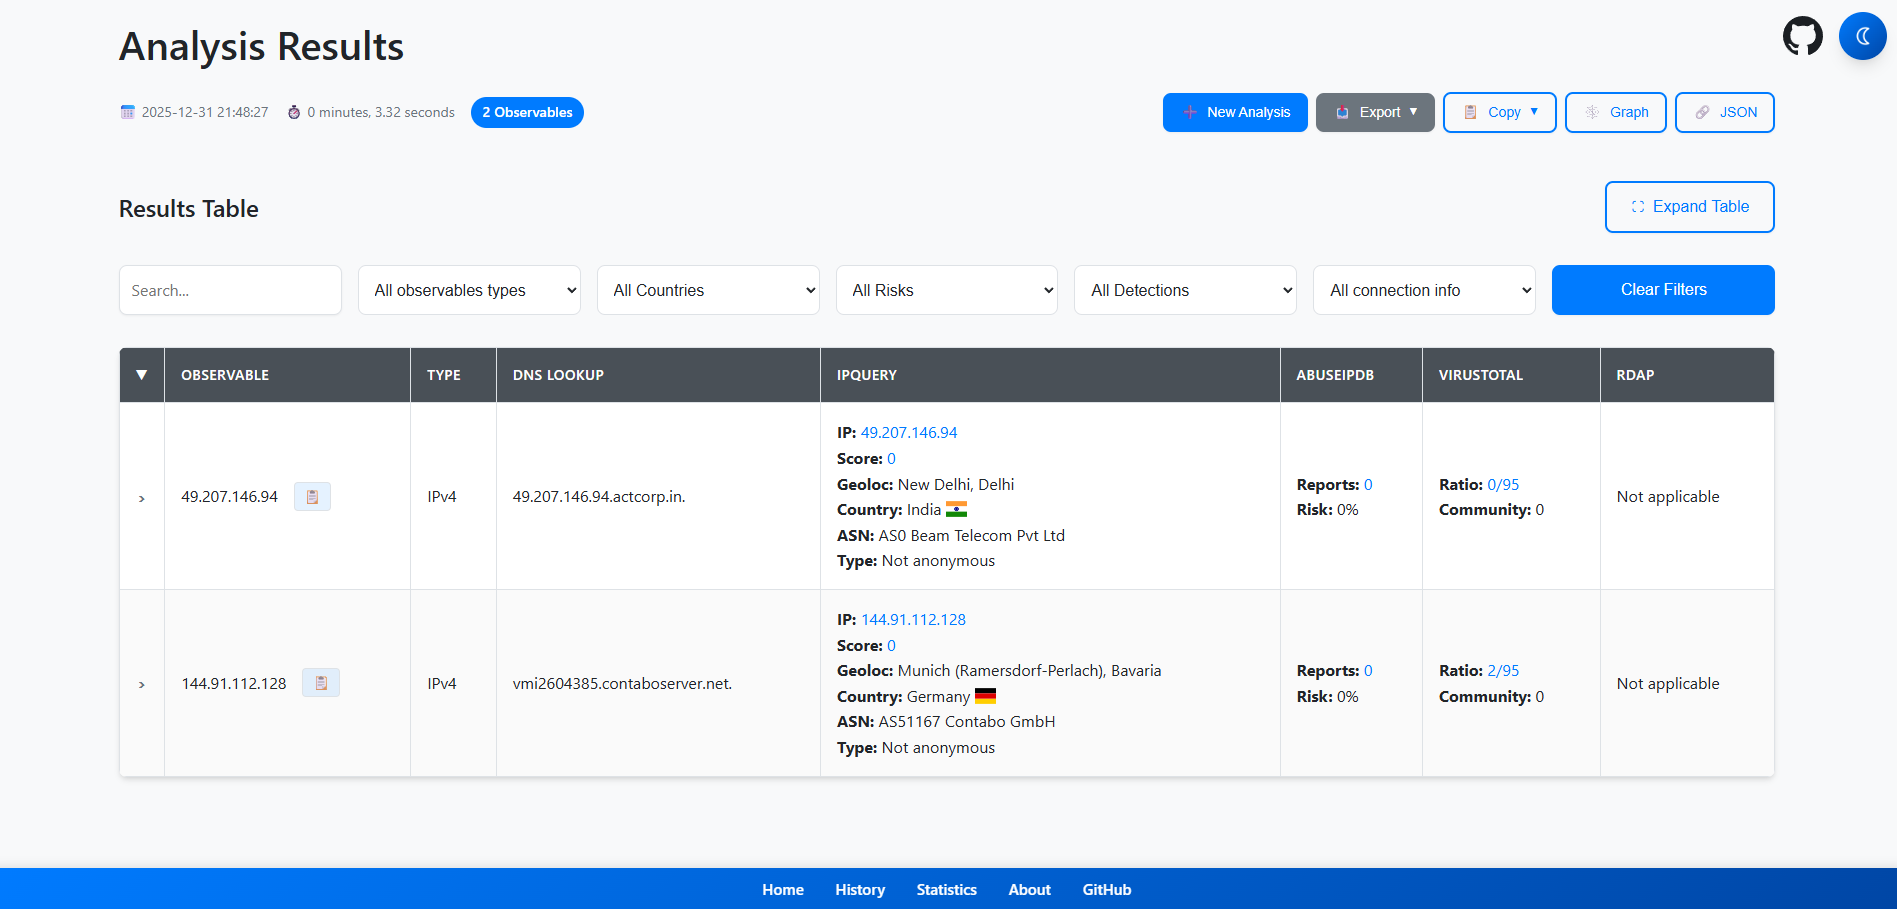
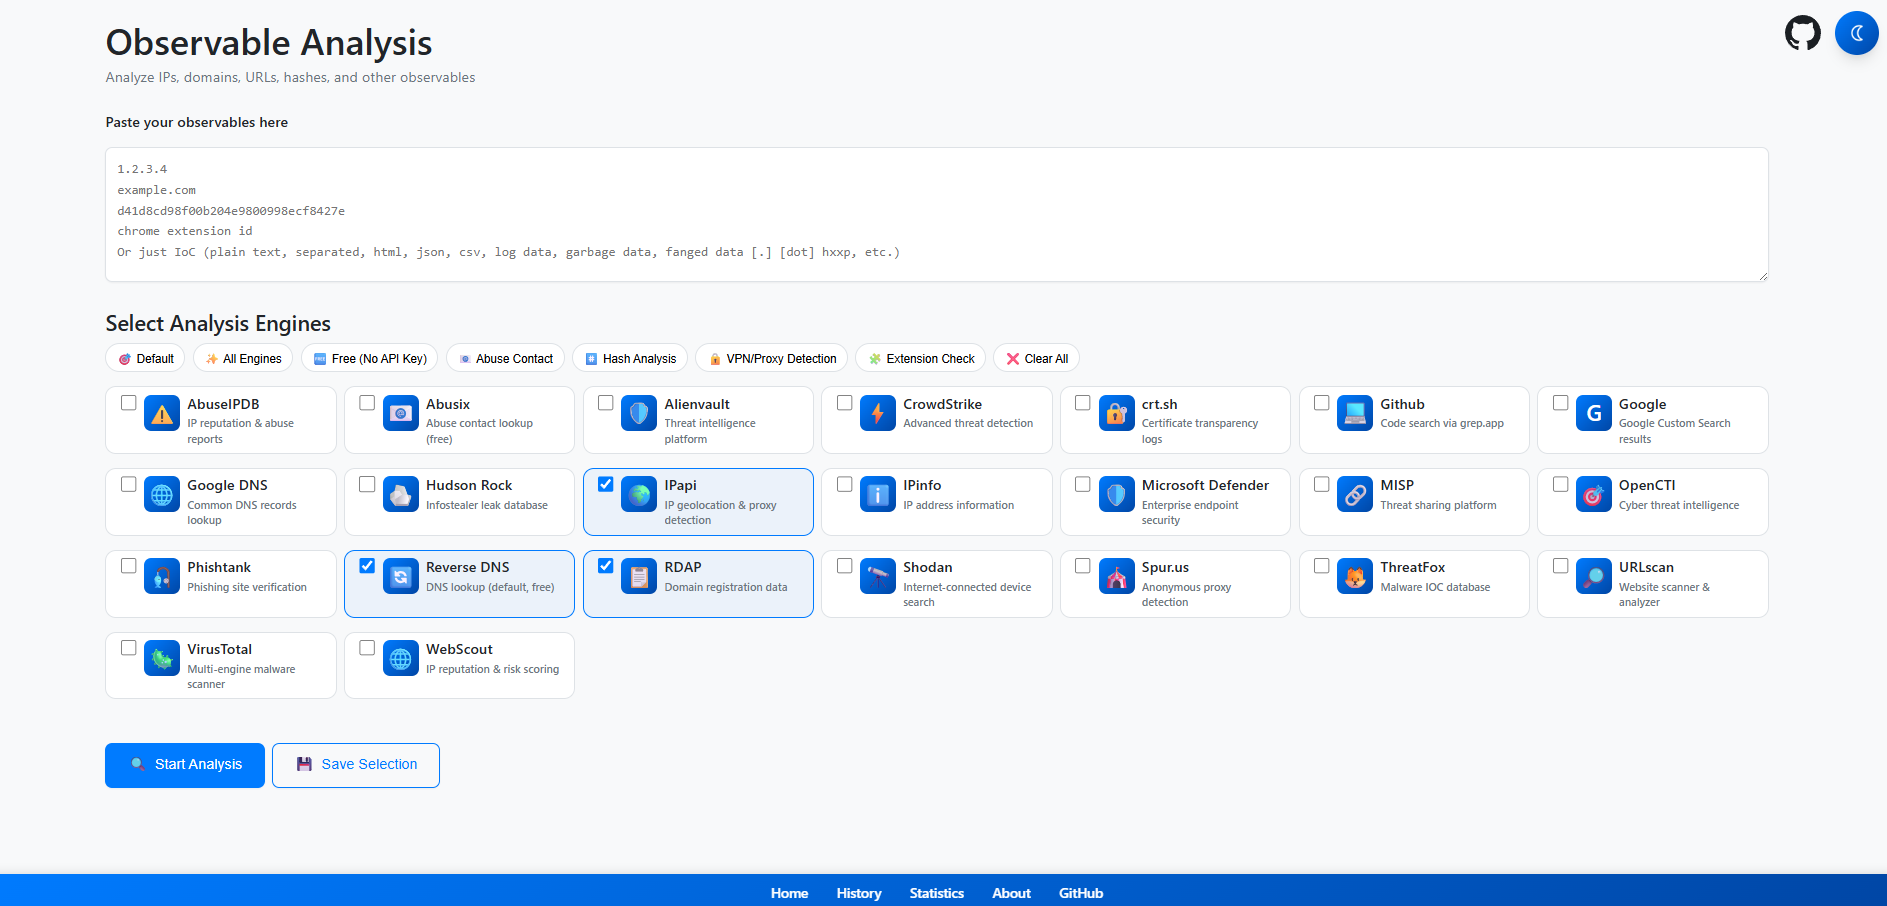
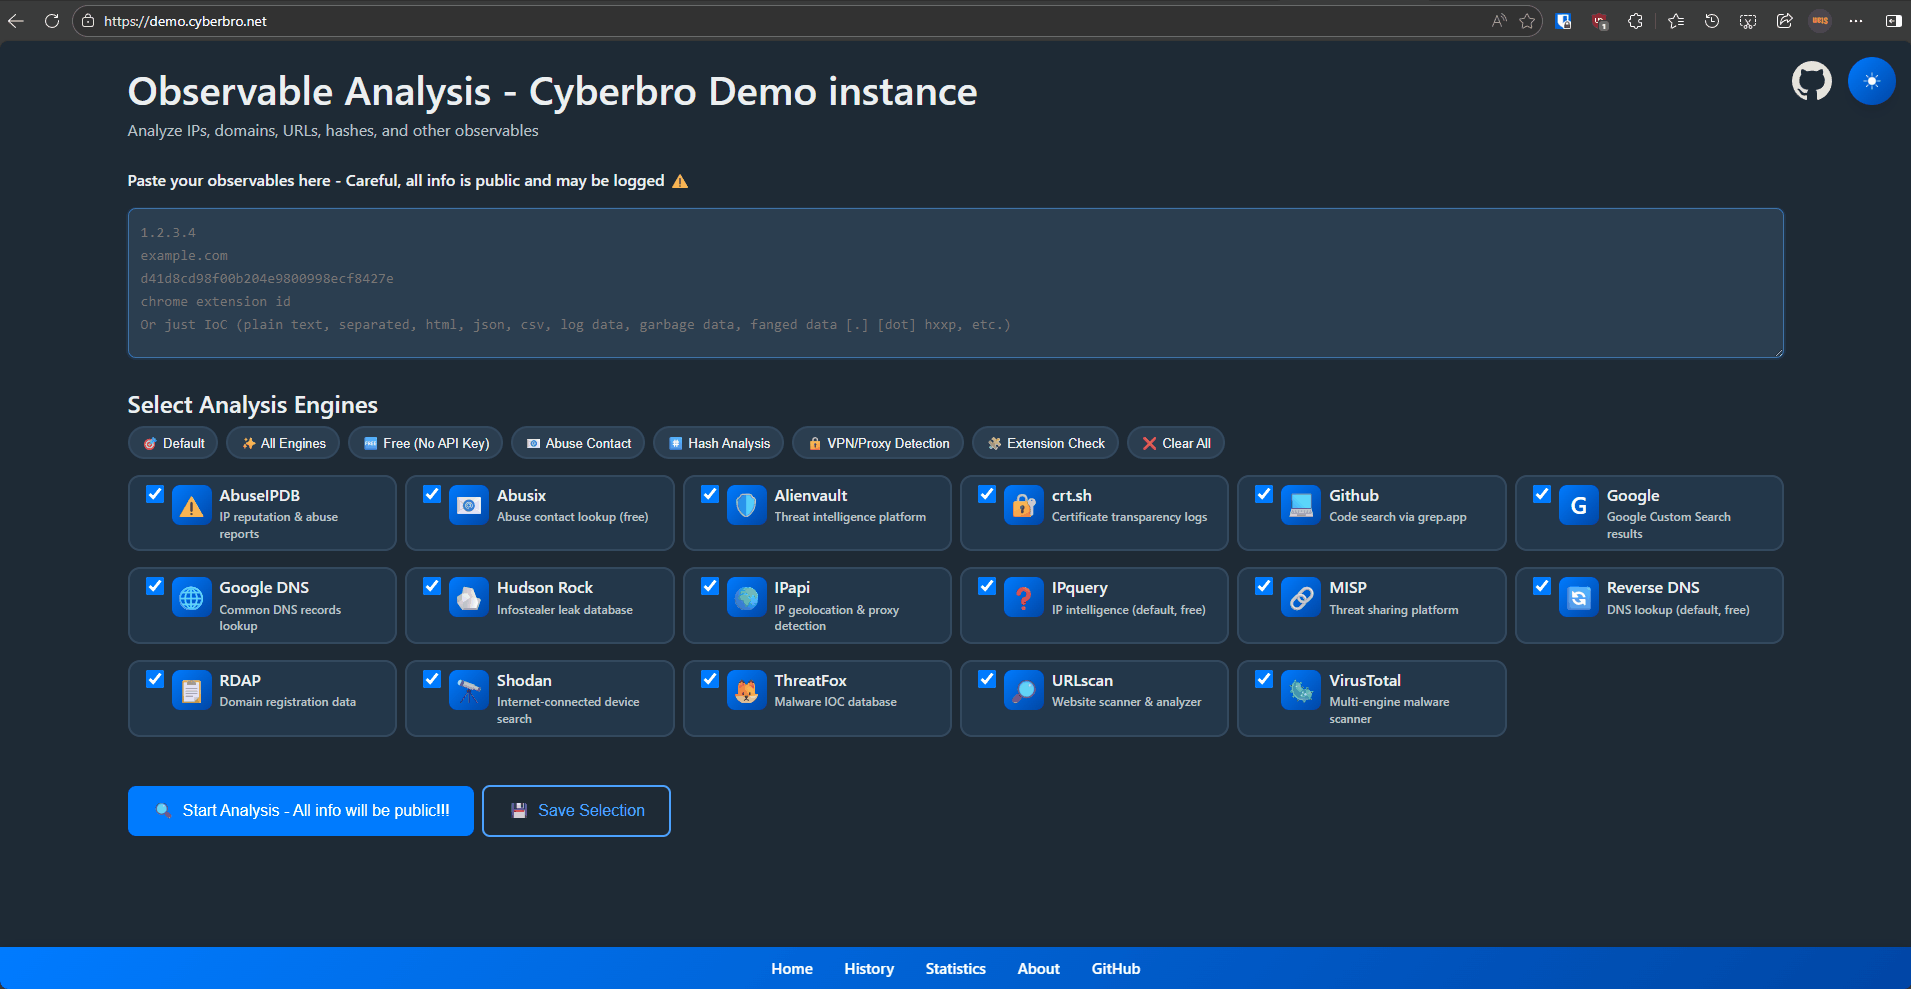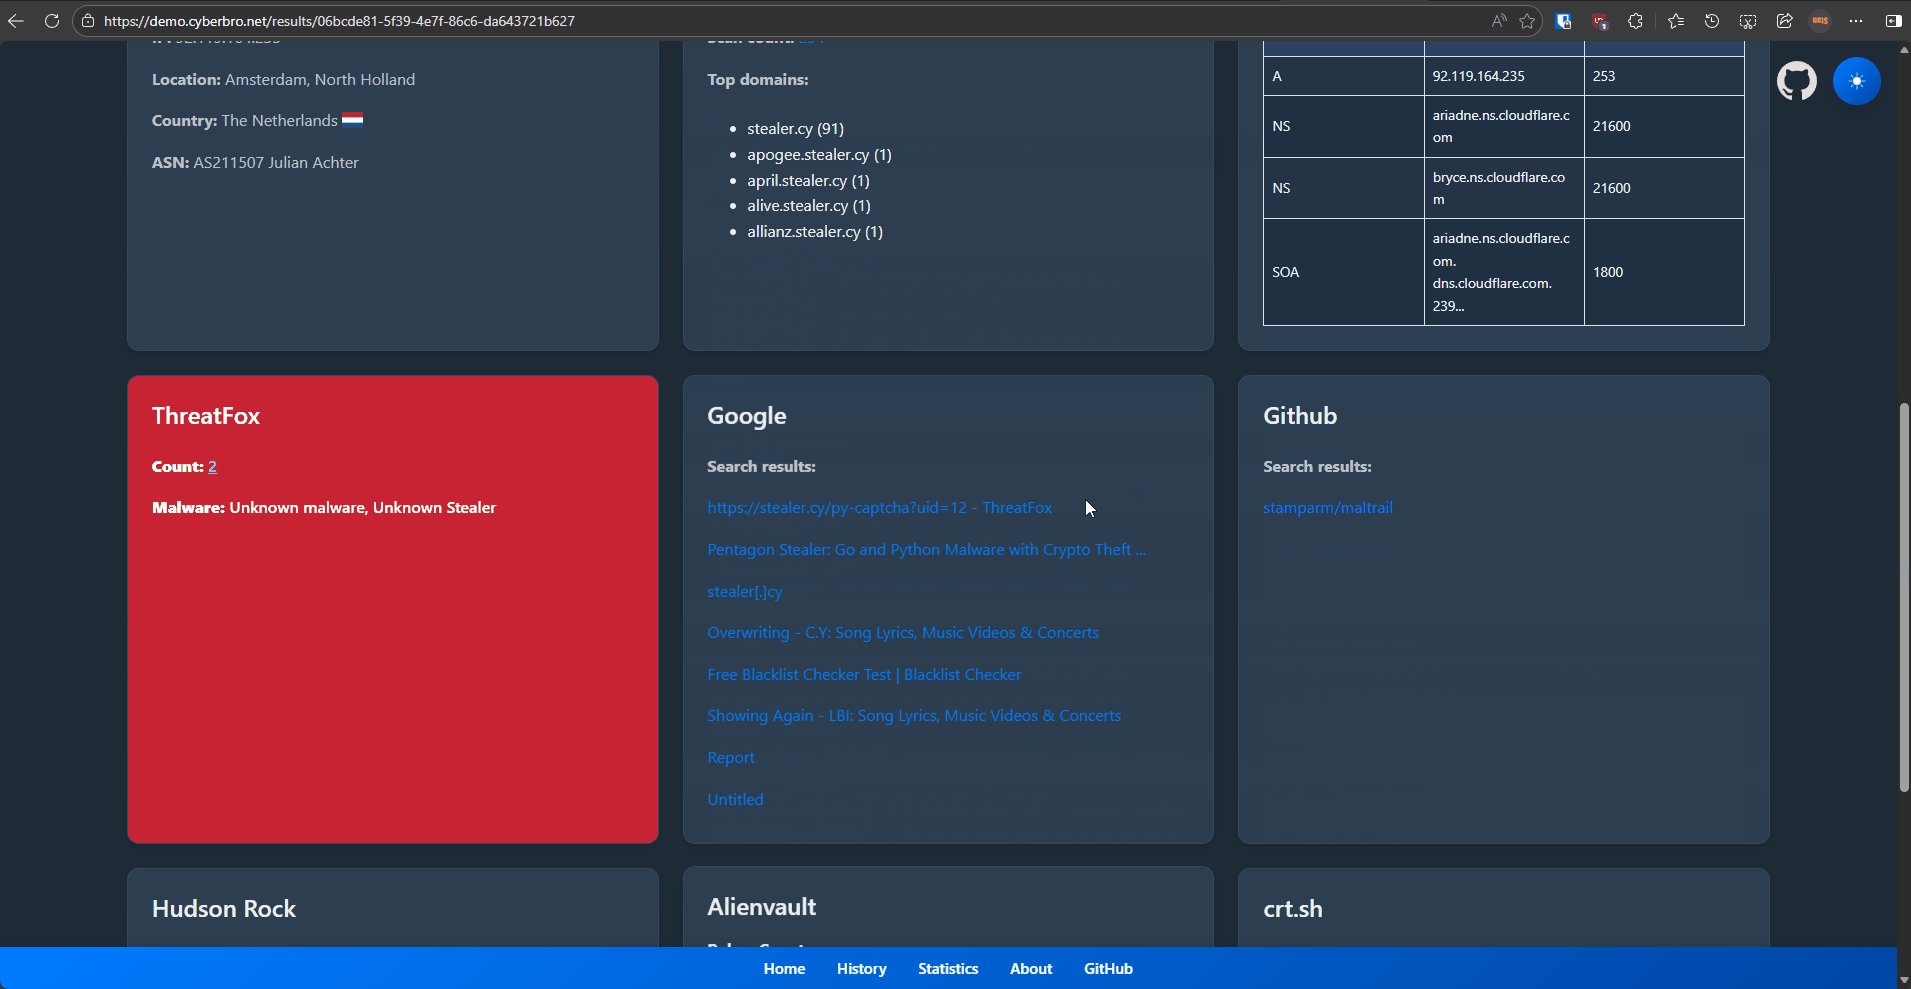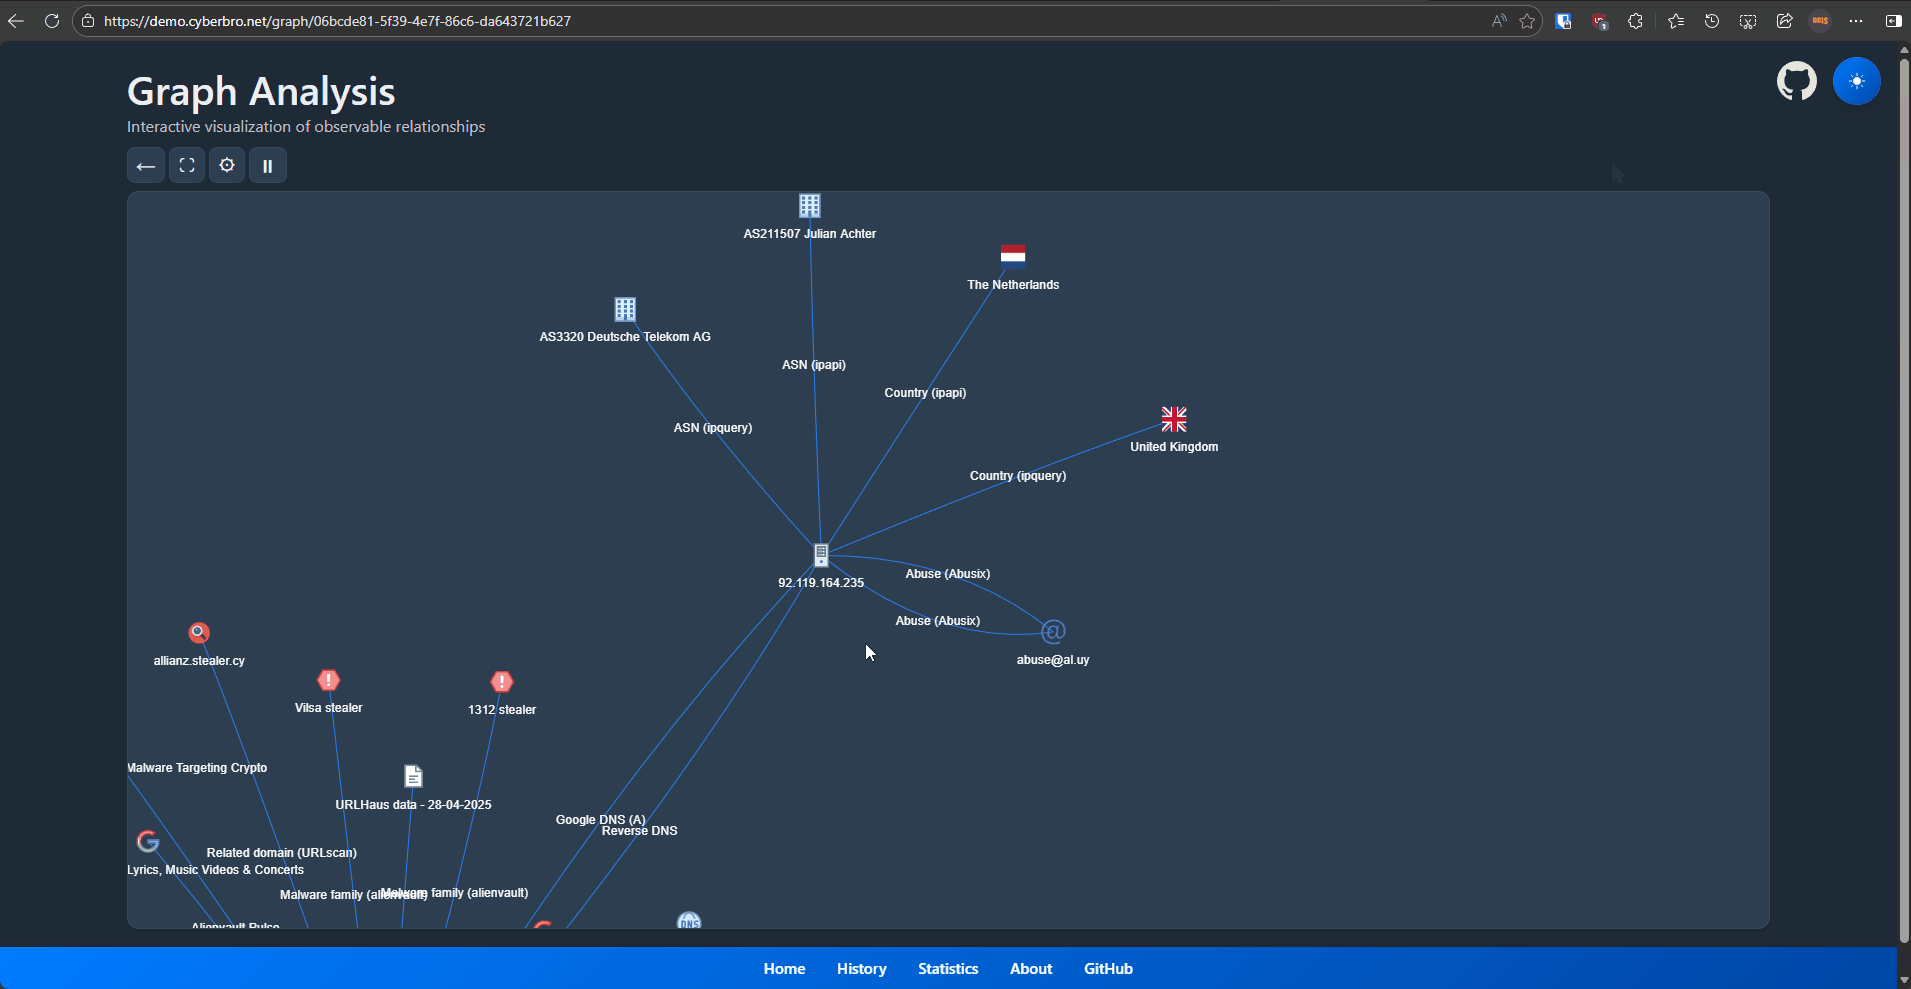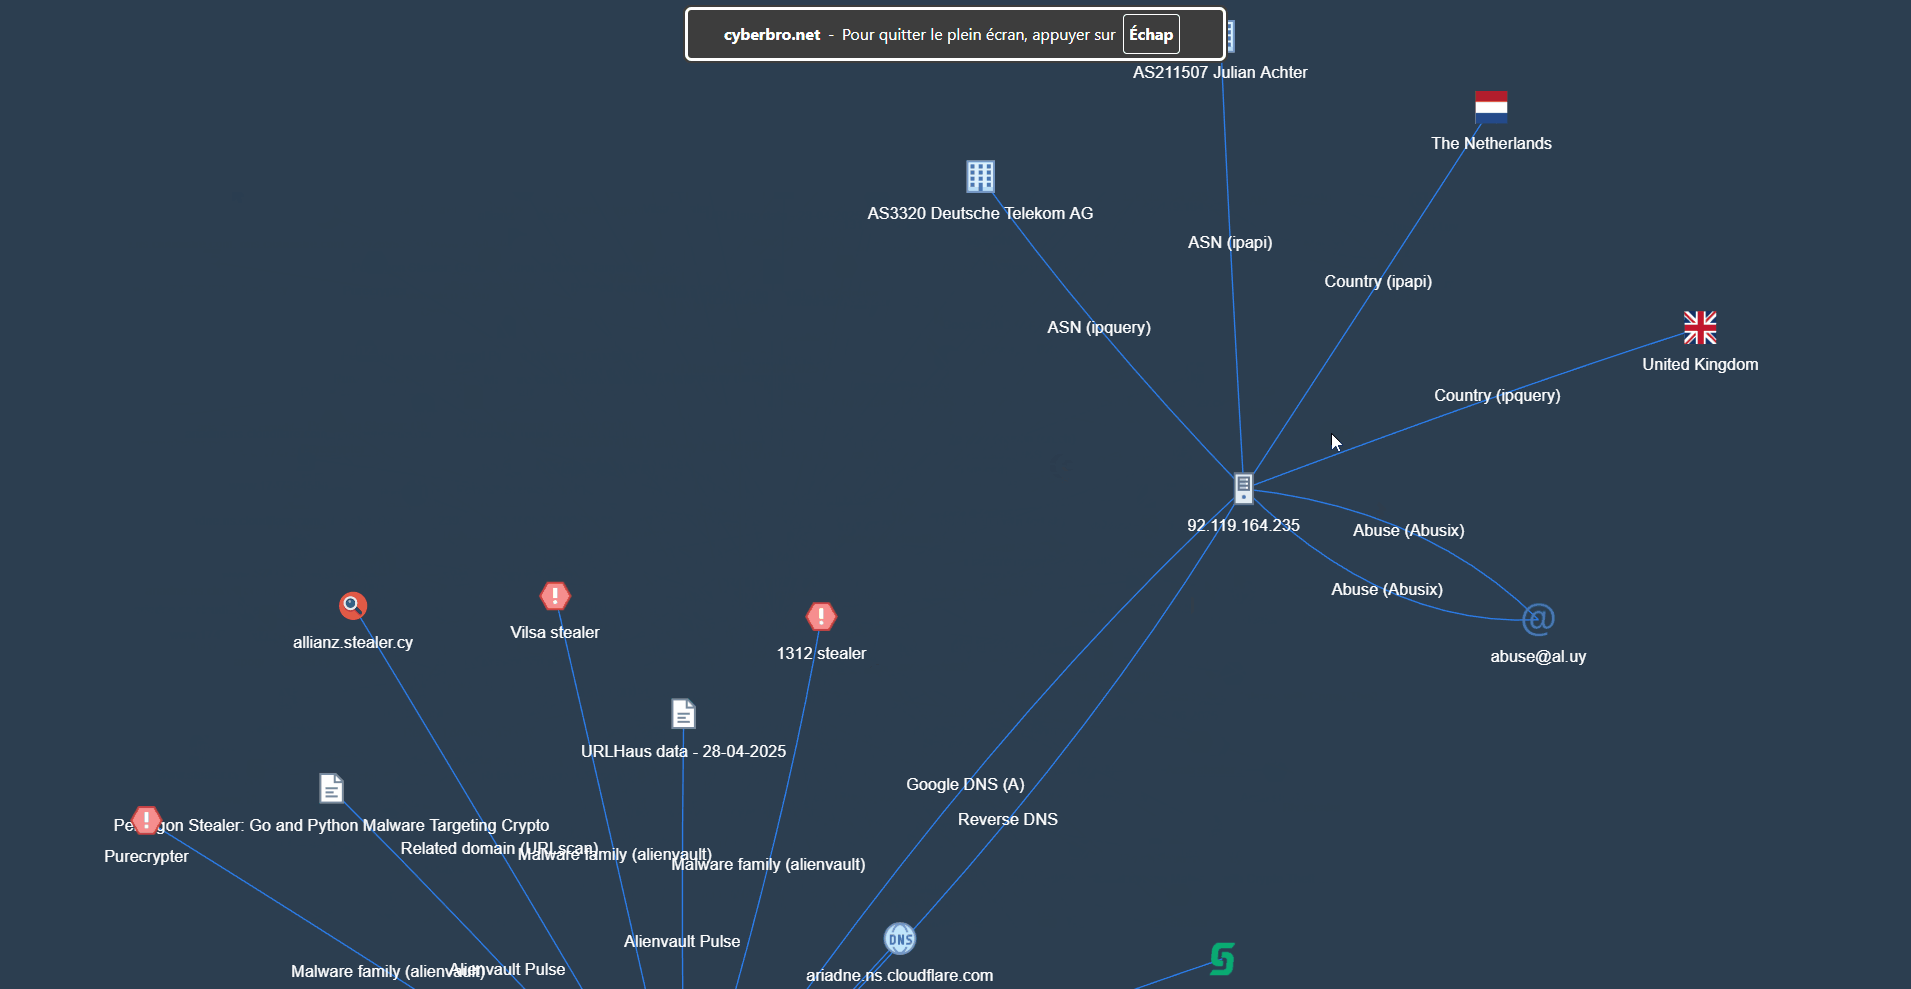
تطبيق بسيط يستخرج مؤشرات الاختراق (IoCs) الخاصة بك من المدخلات غير المنظمة ويتحقق من سمعتها باستخدام خدمات CTI متعددة.
تطبيق بسيط يستخرج مؤشرات الاختراق (IoCs) الخاصة بك من مدخلات عشوائية ويتحقق من سمعتها باستخدام خدمات متعددة.
🌐 demo.cyberbro.net



مستوحى من Cybergordon وIntelOwl.
يهدف هذا المشروع إلى توفير طريقة بسيطة وفعّالة للتحقق من سمعة العناصر القابلة للملاحظة (observables) الخاصة بك باستخدام خدمات متعددة، دون الحاجة إلى نشر حل معقّد. اقرأ الوثائق على https://docs.cyberbro.net/
[!TIP] لإنشاء تقارير مخصّصة، استخدم Cyberbro مع LLM المفضّل لديك (Claude، OpenAI gpt-5...) عبر MCP (بروتوكول سياق النموذج)
راجع Cyberbro MCP لمزيد من المعلومات.
[!TIP] إذا كنت تفضّل الطريقة الأسهل، فأنت بحاجة إلى Docker.
نفّذgit clone؛ انسخ.env.sampleإلى.env؛ ثمdocker compose upثم انتقل إلىlocalhost:5000. نعم، هذا كل شيء!
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
cp .env.sample .env
[!NOTE] لا تملك مفاتيح API؟ لا مشكلة، فقط انسخ
.env.sampleإلى.envواترك القيم الاختيارية فارغة. كن حذرًا إذا كنت تستخدم وكيلًا (proxy).
ستتمكن من استخدام جميع المحركات المجانية!
.env.[!WARNING] يحتوي
.envعلى أسرار حساسة ويجب عدم إيداعه في المستودع أبدًا. لعمليات النشر الإنتاجية/الجماعية، استخدم SOPS أو Vault أو أي مدير أسرار مكافئ.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_CSE_URL=https://www.googleapis.com/customsearch/v1
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] بدءًا من الإصدار
v0.13.0، لم يعد Cyberbro يدعمsecrets.jsonوصفحة/config. راجع المناقشة 165.
إذا كان لديك ملفsecrets.jsonقديم، فحوّله إلى.envباستخدام:python3 scripts/secrets_json_to_env.py
راجع الخيارات المتقدّمة للنشر في الوثائق.
[!WARNING] تأكد من تثبيت إضافة
composeكـdocker composeوليسdocker-compose. في Docker، يرتبط التطبيق بـ0.0.0.0داخل الحاوية حتى لو كان ملف.envالمحلي لديك يضبطFLASK_HOST=127.0.0.1.
docker compose up # use -d to run in background and use --build to rebuild the image
لا تنسَ تعديل
.envقبل بناء الصورة.
راجع الخيارات المتقدّمة للنشر في الوثائق للحصول على جميع خيارات نشر Docker.
قد ترغب في إنشاء venv قبل تثبيت التبعيات.
pip install -r requirements.txt
gunicorn (الوضع النظيف).gunicorn -c prod/gunicorn.conf.py app:app
python3 app.py