

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ThreatHunting — تطبيق Splunk مرتبط بمصفوفة MITRE ATT&CK لتوجيه عمليات صيد التهديدات الخاصة بك | Kitploit

أدوات/GitHubGitHub/olafhartong/threathunting
موجزات ومجمعات التهديداتجمع المعلوماتاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادث
GitHubolafhartong/threathunting

ThreatHunting

تطبيق Splunk مرتبط بمصفوفة MITRE ATT&CK لتوجيه عمليات صيد التهديدات الخاصة بك
عرض المستودع
1.2k17953منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Logo

ThreatHunting | تطبيق Splunk مرتبط بـ MITRE ATT&CK لتوجيه عمليات صيد التهديدات

license Maintenance GitHub last commit Arsenal Arsenal Twitter

هذا تطبيق Splunk يحتوي على العديد من لوحات المعلومات وأكثر من 130 تقريراً ستسهل مؤشرات الصيد الأولية للتحقيق.

من الواضح أنك بحاجة إلى إدخال بيانات Sysmon في Splunk، يمكنك العثور على تكوين جيد هنا

ملاحظة: هذا التطبيق ليس رصاصة سحرية، سيتطلب ضبطاً وعمل تحقيقي حقيقي ليكون فعالاً حقاً في بيئتك. حاول أن تصبح صديقاً مقرباً لمشرفي الأنظمة لديك. سيكونون قادرين على شرح الكثير من المؤشرات المكتشفة مبدئياً.

الفضل الكبير يعود لـ MITRE لإنشاء إطار ATT&CK!

سيكون تقديم طلبات السحب / تذاكر المشكلات والإضافات الجديدة موضع تقدير كبير!

Mitre ATT&CK

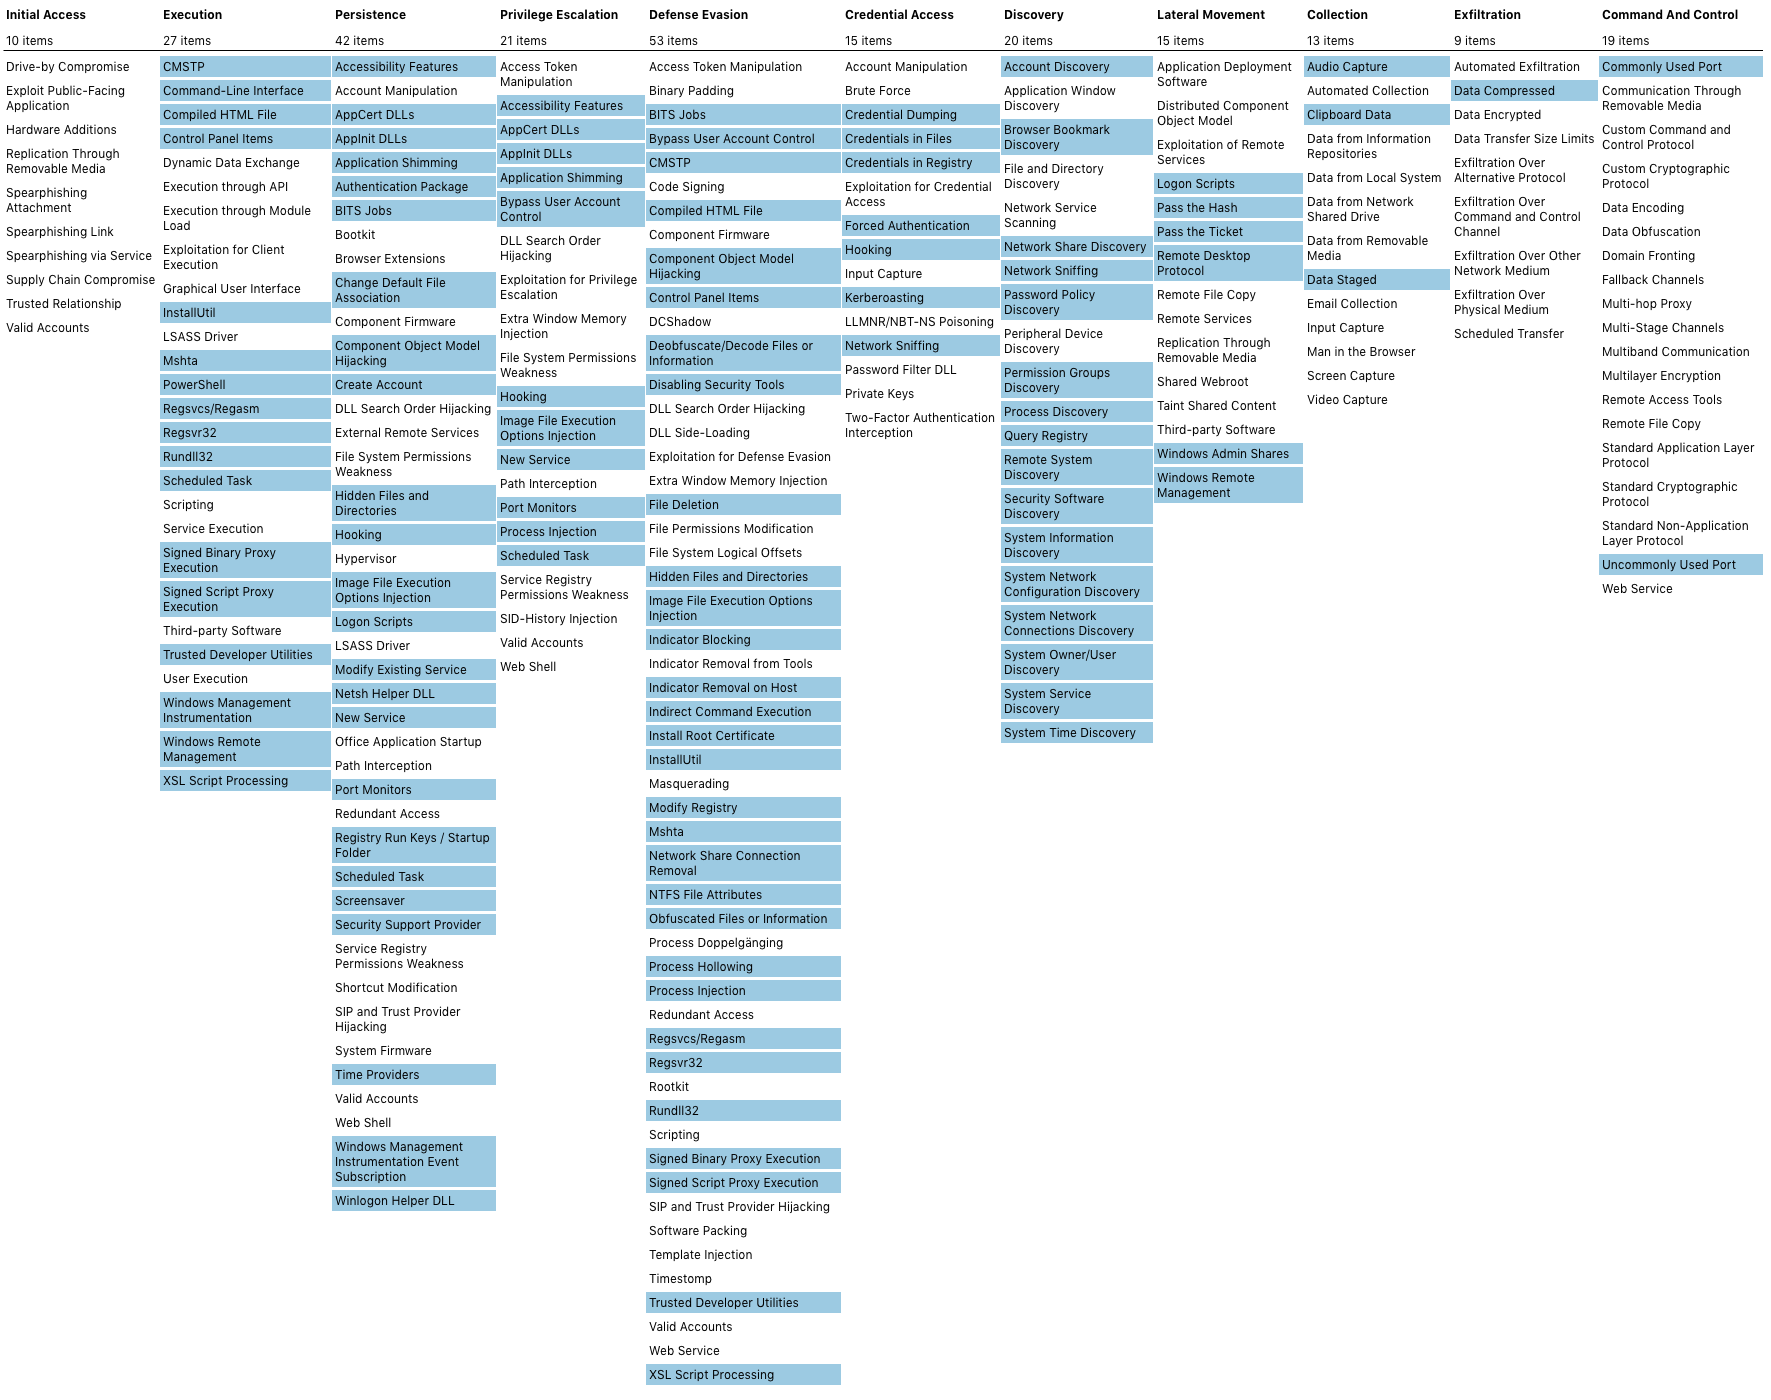
أسعى لربط جميع عمليات البحث بإطار ATT&CK. يتم العثور على تصدير حالي لـ ATT&CK Navigator لجميع التكوينات المرتبطة هنا ويمكن عرضه هنا Mapping
الإجراءات المطلوبة بعد النشر

  • اتبع جميع الخطوات في صفحة "حول" في التطبيق، وتأكد من استيفاء جميع المتطلبات.
  • تأكد من وجود فهرس threathunting على indexers الخاصة بك
  • قم بتحرير الماكرو لتناسب بيئتك > https://YOURSPLUNK/en-US/manager/ThreatHunting/admin/macros (تأكد من أن sourcetype صحيح)
  • يتم شحن التطبيق بدون ملفات بحث القائمة البيضاء (whitelist lookup files)، ستحتاج إلى إنشائها بنفسك. هذا حتى لا تقوم بالكتابة فوقها عن طريق الخطأ عند ترقية التطبيق.
  • قم بتثبيت ملفات CSV الخاصة بالبحث أو أنشئها بنفسك، ملفات CSV الفارغة موجودة هنا

يمكن العثور على دليل خطوة بخطوة كتبه كيرتار أوزا بلطف هنا

الاستخدام

يمكن العثور على شرح أكثر تفصيلاً لجميع الوظائف هنا أو في منشور المدونة هذا

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    332
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





