
 #1
أدوات لاستهلاك وتجميع وتحليل خلاصات استخبارات التهديدات الخارجية من مصادر مختلفة.
موصى به من Kitploit

 pr0xylife/qakbot
مستودع لاستخبارات التهديدات وتحليل البرمجيات الخبيثة، يركز على حصان طروادة مصرفي وشبكة بوتنت، ويتضمن مؤشرات الاختراق (IOCs) ومؤشرات C2 وأبحاثًا…
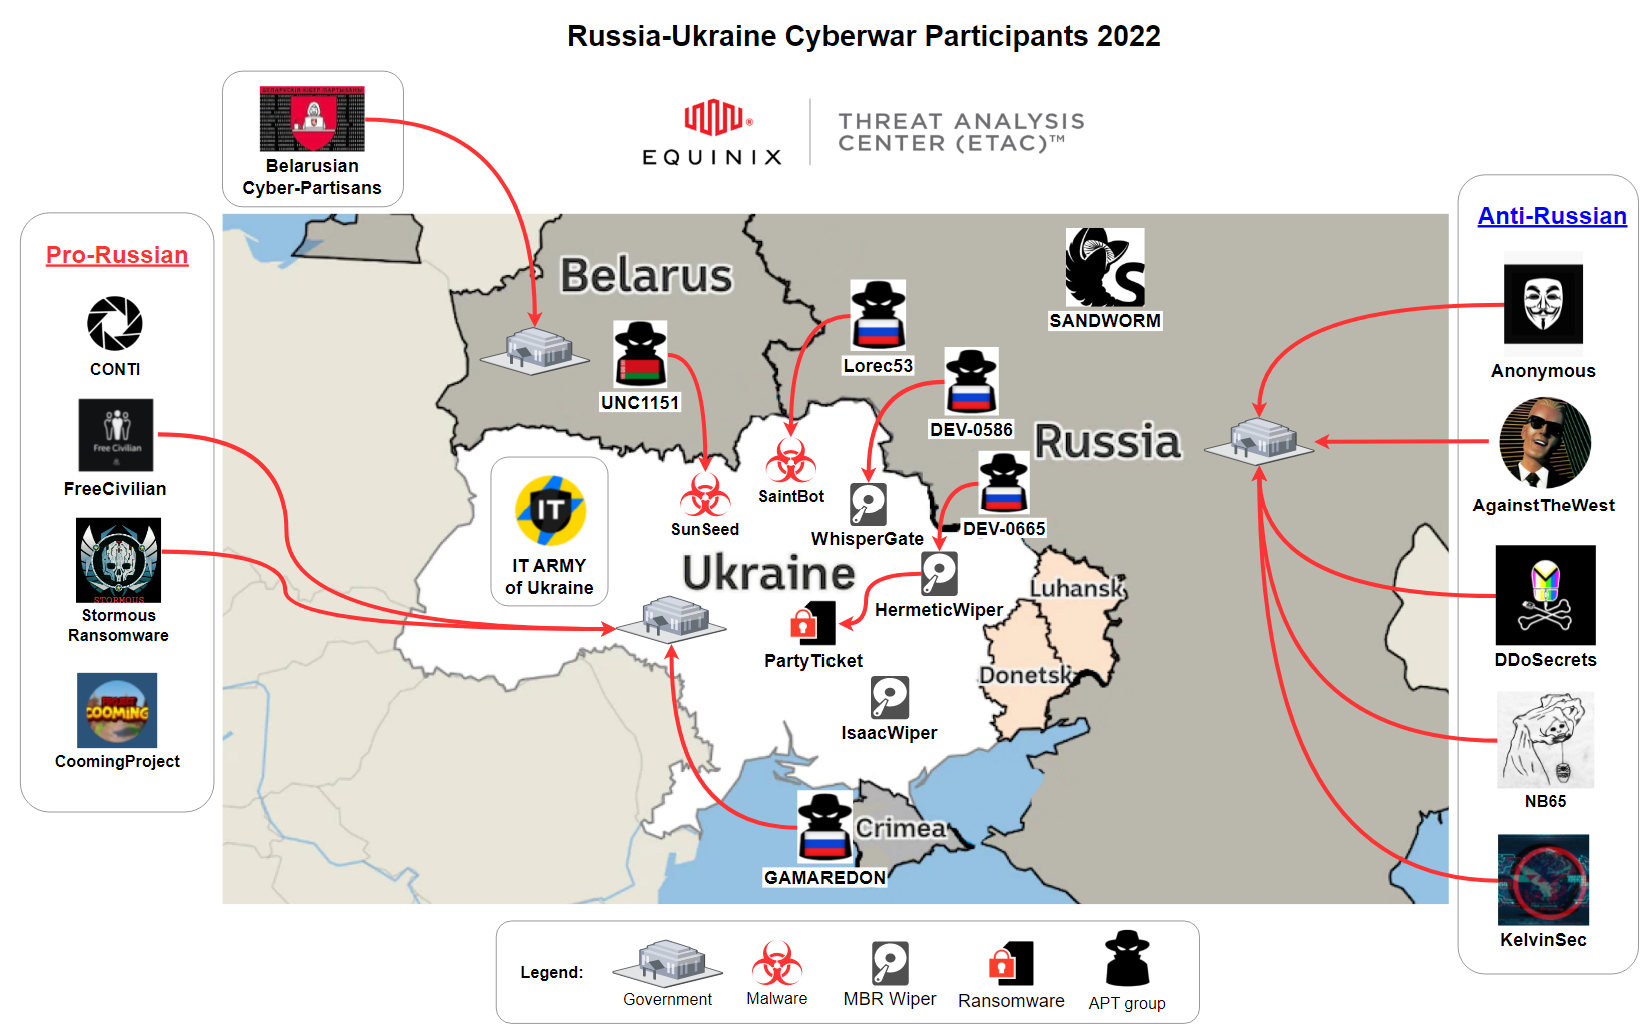 curated-intel/ukraine-cyber-operations
تعمل Curated Intelligence مع محللين من جميع أنحاء العالم لتوفير معلومات مفيدة للمنظمات في أوكرانيا التي تبحث عن معلومات استخباراتية مجانية إضافية حول…
 knqyf263/vuln-list-backup
يجمع بيانات الثغرات الأمنية والتنبيهات من مصادر أمنية عامة متعددة ويخزّنها في تنسيق منظم قابل للتحليل لاستخدامها في الأدوات الأمنية اللاحقة.
 ciscocsirt/gosint
إطار عمل GOSINT هو مشروع يُستخدم لجمع ومعالجة وتصدير مؤشرات الاختراق (IOCs) عالية الجودة.
 olafhartong/threathunting
تطبيق Splunk مرتبط بمصفوفة MITRE ATT&CK لتوجيه عمليات صيد التهديدات الخاصة بك
 fastfire/ioc_attack_esxi_feb_2023
مجموعة من مؤشرات الاختراق (IoCs) المتاحة والمرتبطة بالهجمات على البنى التحتية لـ ESXi التي وقعت اعتبارًا من يوم الجمعة 3 فبراير 2023.
 grapl-security/grapl
منصة رسوم بيانية للكشف والاستجابة
 vxunderground/threatintelligencediscordbot
يجلب التحديثات من مختلف نطاقات الويب المفتوح (Clearnet) ونطاقات الجهات الفاعلة في برامج الفدية (Ransomware).
 bushidouk/abused-legitimate-services
خدمات السحابة وCDN والتسويق التي يستغلها مجرمو الإنترنت ومجموعات APT
 payloadsecurity/sandbox_scryer
يحلل تقارير التفجير في بيئة الحماية العامة لإنتاج استخبارات صيد التهديدات، وينظم النتائج وفقًا لـ MITRE ATT&CK، ويجمع مؤشرات الاختراق (IOCs)، وينتج…
 cred-club/artif
إطار عمل متقدم للاستخبارات الأمنية في الوقت الفعلي لتحديد التهديدات وحركة المرور الويب الضارة بناءً على سمعة عنوان IP والبيانات التاريخية.
 inquest/yara-rules
مجموعة من قواعد YARA لاصطياد البرمجيات الخبيثة، ومستندات Office الخبيثة، وآثار الاستغلال، مع مراجع إلى العينات والكتابات البحثية.
 guardicode/cve-2021-44228_iocs
مجموعة منسقة من مؤشرات الاختراق العامة (IoCs) لثغرة Log4j (CVE-2021-44228)، مجمعة من مصادر متعددة لاكتشاف التهديدات والاستجابة للحوادث.
 hackinghippo/log4shell_ioc_ips
مؤشرات الاختراق (IoCs) لـ log4j / log4shell من مصادر متعددة تم جمعها في ملف واحد كبير (IPs) المزيد قادم قريبًا (CVE-2021-44228)
 watchguard-threat-lab/log4shell-iocs
مجموعة من IOCs لـ CVE-2021-44228 المعروفة أيضًا باسم Log4Shell
 shirkdog/pulledpork
Pulled Pork لإدارة قواعد Snort وSuricata (من Google code)
 jangeisbauer/gundog
gundog - الصيد الموجه في Microsoft Defender








