
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
GOSINT — إطار عمل GOSINT هو مشروع يُستخدم لجمع ومعالجة وتصدير مؤشرات الاختراق (IOCs) عالية الجودة. | Kitploit

أدوات/GitHubGitHub/ciscocsirt/gosint
إدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)موجزات ومجمعات التهديداتجمع المعلوماتالأدوات والمكوناتاستخبارات التهديداتArchived
GitHubciscocsirt/gosint

GOSINT

إطار عمل GOSINT هو مشروع يُستخدم لجمع ومعالجة وتصدير مؤشرات الاختراق (IOCs) عالية الجودة.

عرض المستودع
56010441منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

GOSINT - إطار عمل لجمع ومعالجة معلومات التهديدات مفتوحة المصدر

إطار عمل GOSINT هو مشروع يُستخدم لجمع ومعالجة وتصدير مؤشرات الاختراق (IOCs) عالية الجودة. يسمح GOSINT لمحلل الأمن بجمع وتوحيد معلومات التهديدات المنظمة وغير المنظمة. تطبيق معلومات التهديدات على العمليات الأمنية يُثري بيانات التنبيهات بثقة إضافية، وسياق، وترابط مشترك. وهذا يعني أنك تطبق أبحاثًا من أطراف ثالثة على بيانات الأحداث الأمنية لتحديد مؤشرات مشابهة أو متطابقة للسلوك الضار. الإطار مكتوب بلغة Go مع واجهة أمامية بلغة JavaScript.
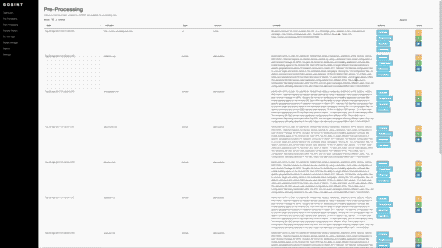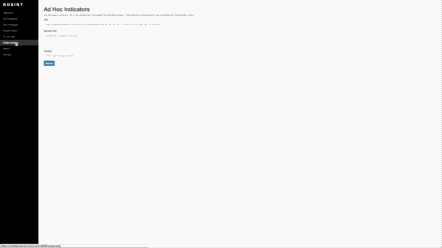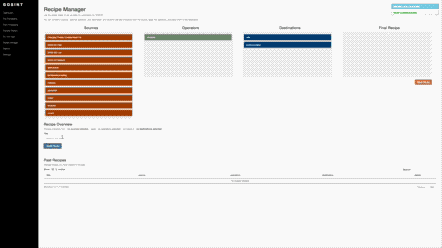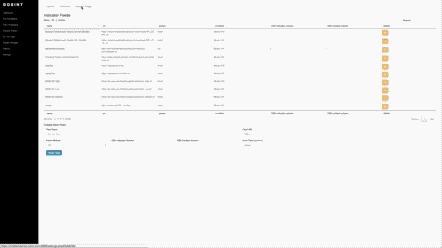
نص بديل


التثبيت

يرجى العثور على إجراءات التثبيت على http://gosint.readthedocs.io/en/latest/installation.html

هناك ثلاث طرق للبدء:

  1. نص التثبيت Bash
  2. Docker
  3. التثبيت اليدوي

التحديثات

التحديث بسيط ومشجع حيث يتم الإبلاغ عن الأخطاء وإصلاحها أو إضافة ميزات جديدة. لتحديث نسختك من GOSINT، اسحب أحدث إصدار من GOSINT من المستودع وأعد تشغيل أمر البناء لتجميع الثنائي المحدث.

godep go build -o gosint

الإعدادات

يحتاج GOSINT إلى بعض الإعدادات الأولية السريعة لبدء استخدام ميزات الإطار. جميع الإعدادات التي ستحتاج إلى تحديدها موجودة تحت علامة التبويب "الإعدادات".

يرجى العثور على إجراءات الإعدادات على http://gosint.readthedocs.io/en/latest/configuration.html


الاستخدام

يرجى العثور على تعليمات الاستخدام على http://gosint.readthedocs.io/en/latest/use.html

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





