
 #1
أدوات لفحص برمجيات خبيثة وثنائيات دون تنفيذها (مثل برامج التفكيك، برامج فك الضغط).
موصى به من Kitploit
 we5ter/flerken
حل للكشف عن الأوامر المبهمة عبر المنصات تم تقديمه في مؤتمر CIS2019 الصين. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 arguslab/argus-saf
إطار تحليل ثابت قائم على Scala لتحليل bytecode Android و Java مع تحليل التدفق، وفك الترجمة، وتحليل الكود الأصلي عبر التنفيذ الرمزي.
 boratanrikulu/gobee
اكتب برامج BPF الخاصة بك في Go، وليس C. يحوّل gobee مجموعة فرعية من Go إلى BPF C ويولّد روابط cilium/ebpf مكتوبة بأنواع.
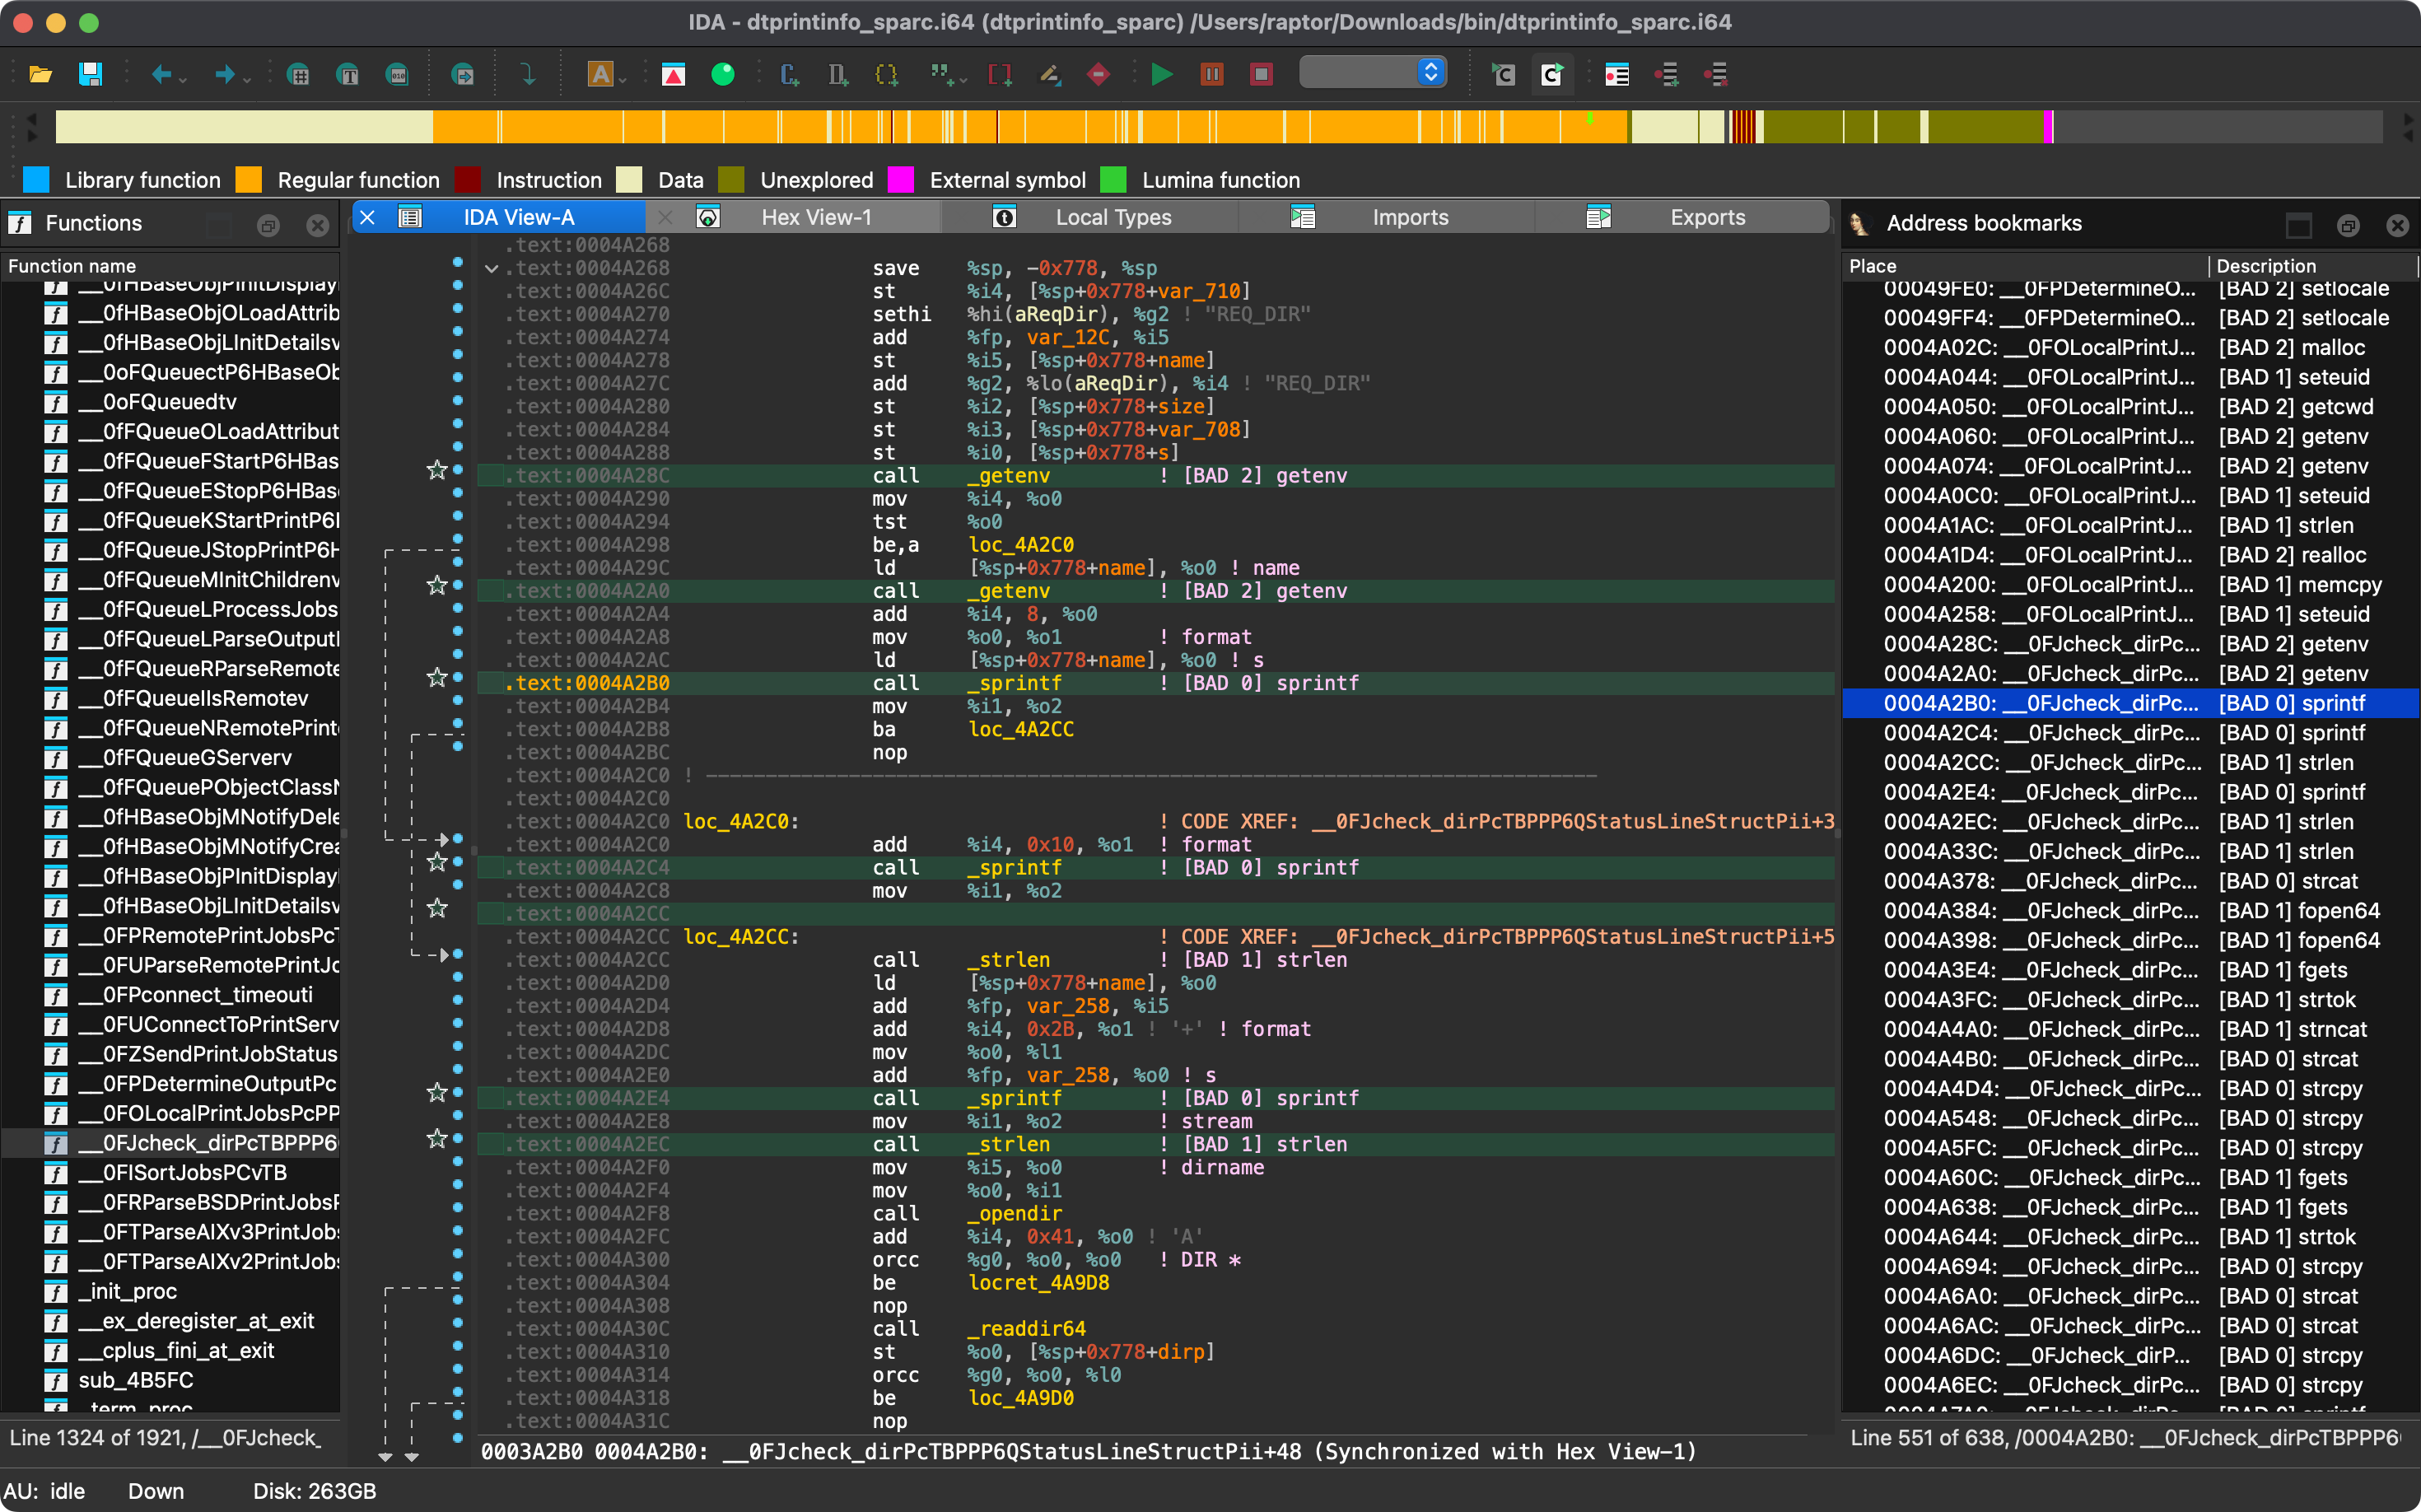 0xdea/rhabdomancer
مساعد أبحاث الثغرات الأمنية الذي يحدد مواقع استدعاءات دوال API التي قد تكون غير آمنة في ملف ثنائي.
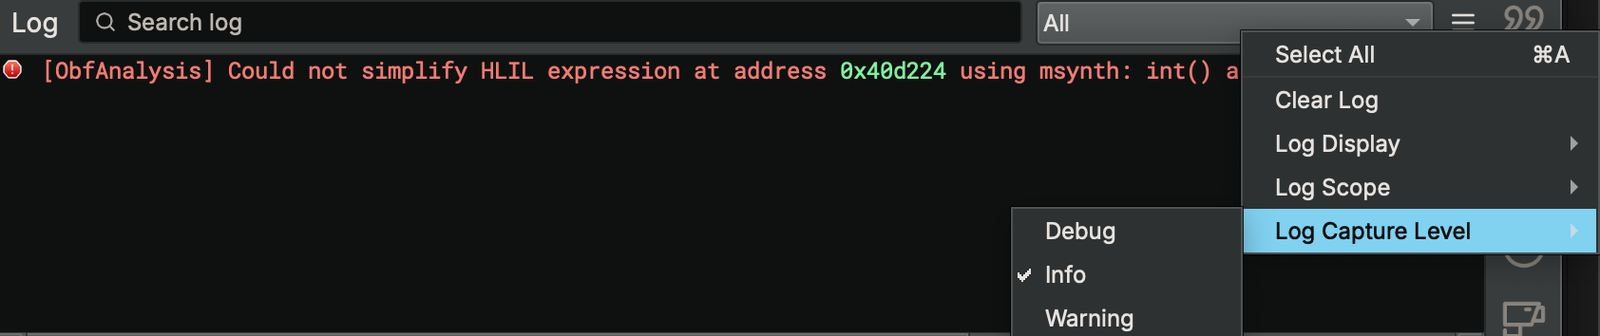 mrphrazer/obfuscation_analysis
إضافة Binary Ninja لتحليل الشيفرة المشوّشة وتبسيطها
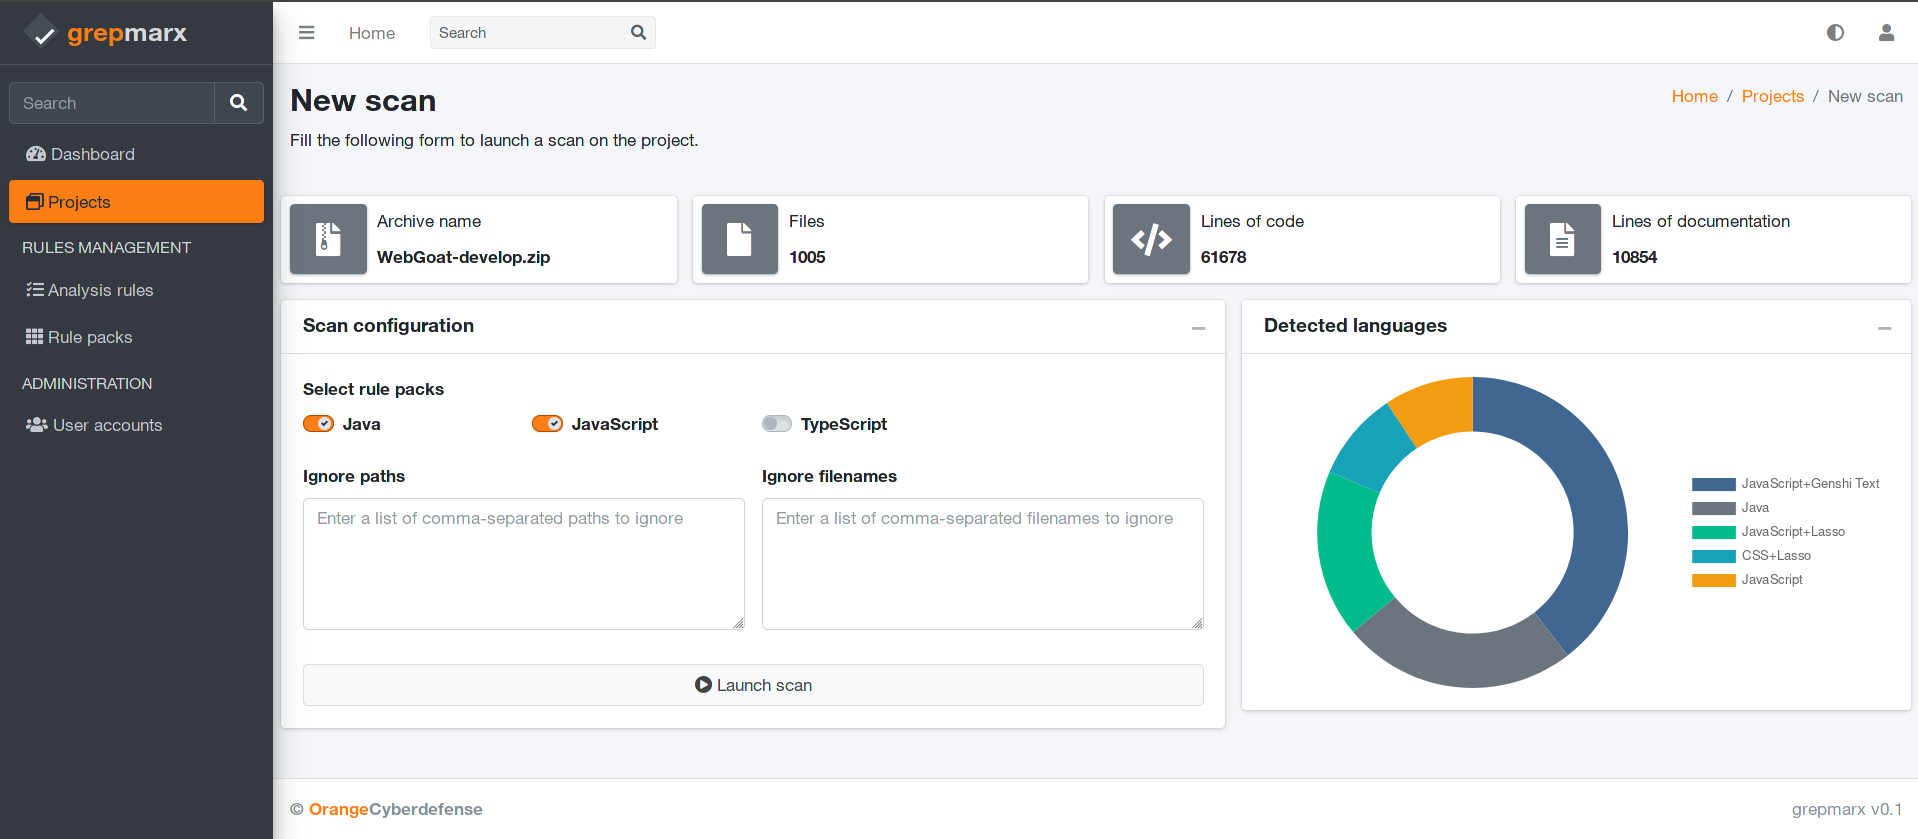 orange-cyberdefense/grepmarx
منصة تحليل ثابتة لرمز المصدر لعشاق أمن التطبيقات.
 takahiroharuyama/ida_haru
سكريبتات/إضافات لـ IDA Pro
 galoisinc/mate
حزمة تحليل تفاعلية للبرامج تستخدم Code Property Graphs للبحث عن الأخطاء في كود C و C++، وتوحيد تحليل الثغرات الخاص بالتطبيقات وتحليل الثغرات منخفضة…
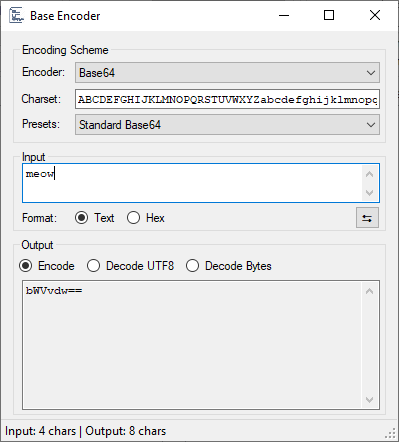 demonslay335/cryptotester
أداة للعب مع التشفير، موجهة لتحليل برامج الفدية.
 nmantani/fileinsight-plugins
FileInsight-plugins: صندوق أدوات فك التشفير لمحرر السداسي العشري FileInsight من McAfee لتحليل البرمجيات الخبيثة
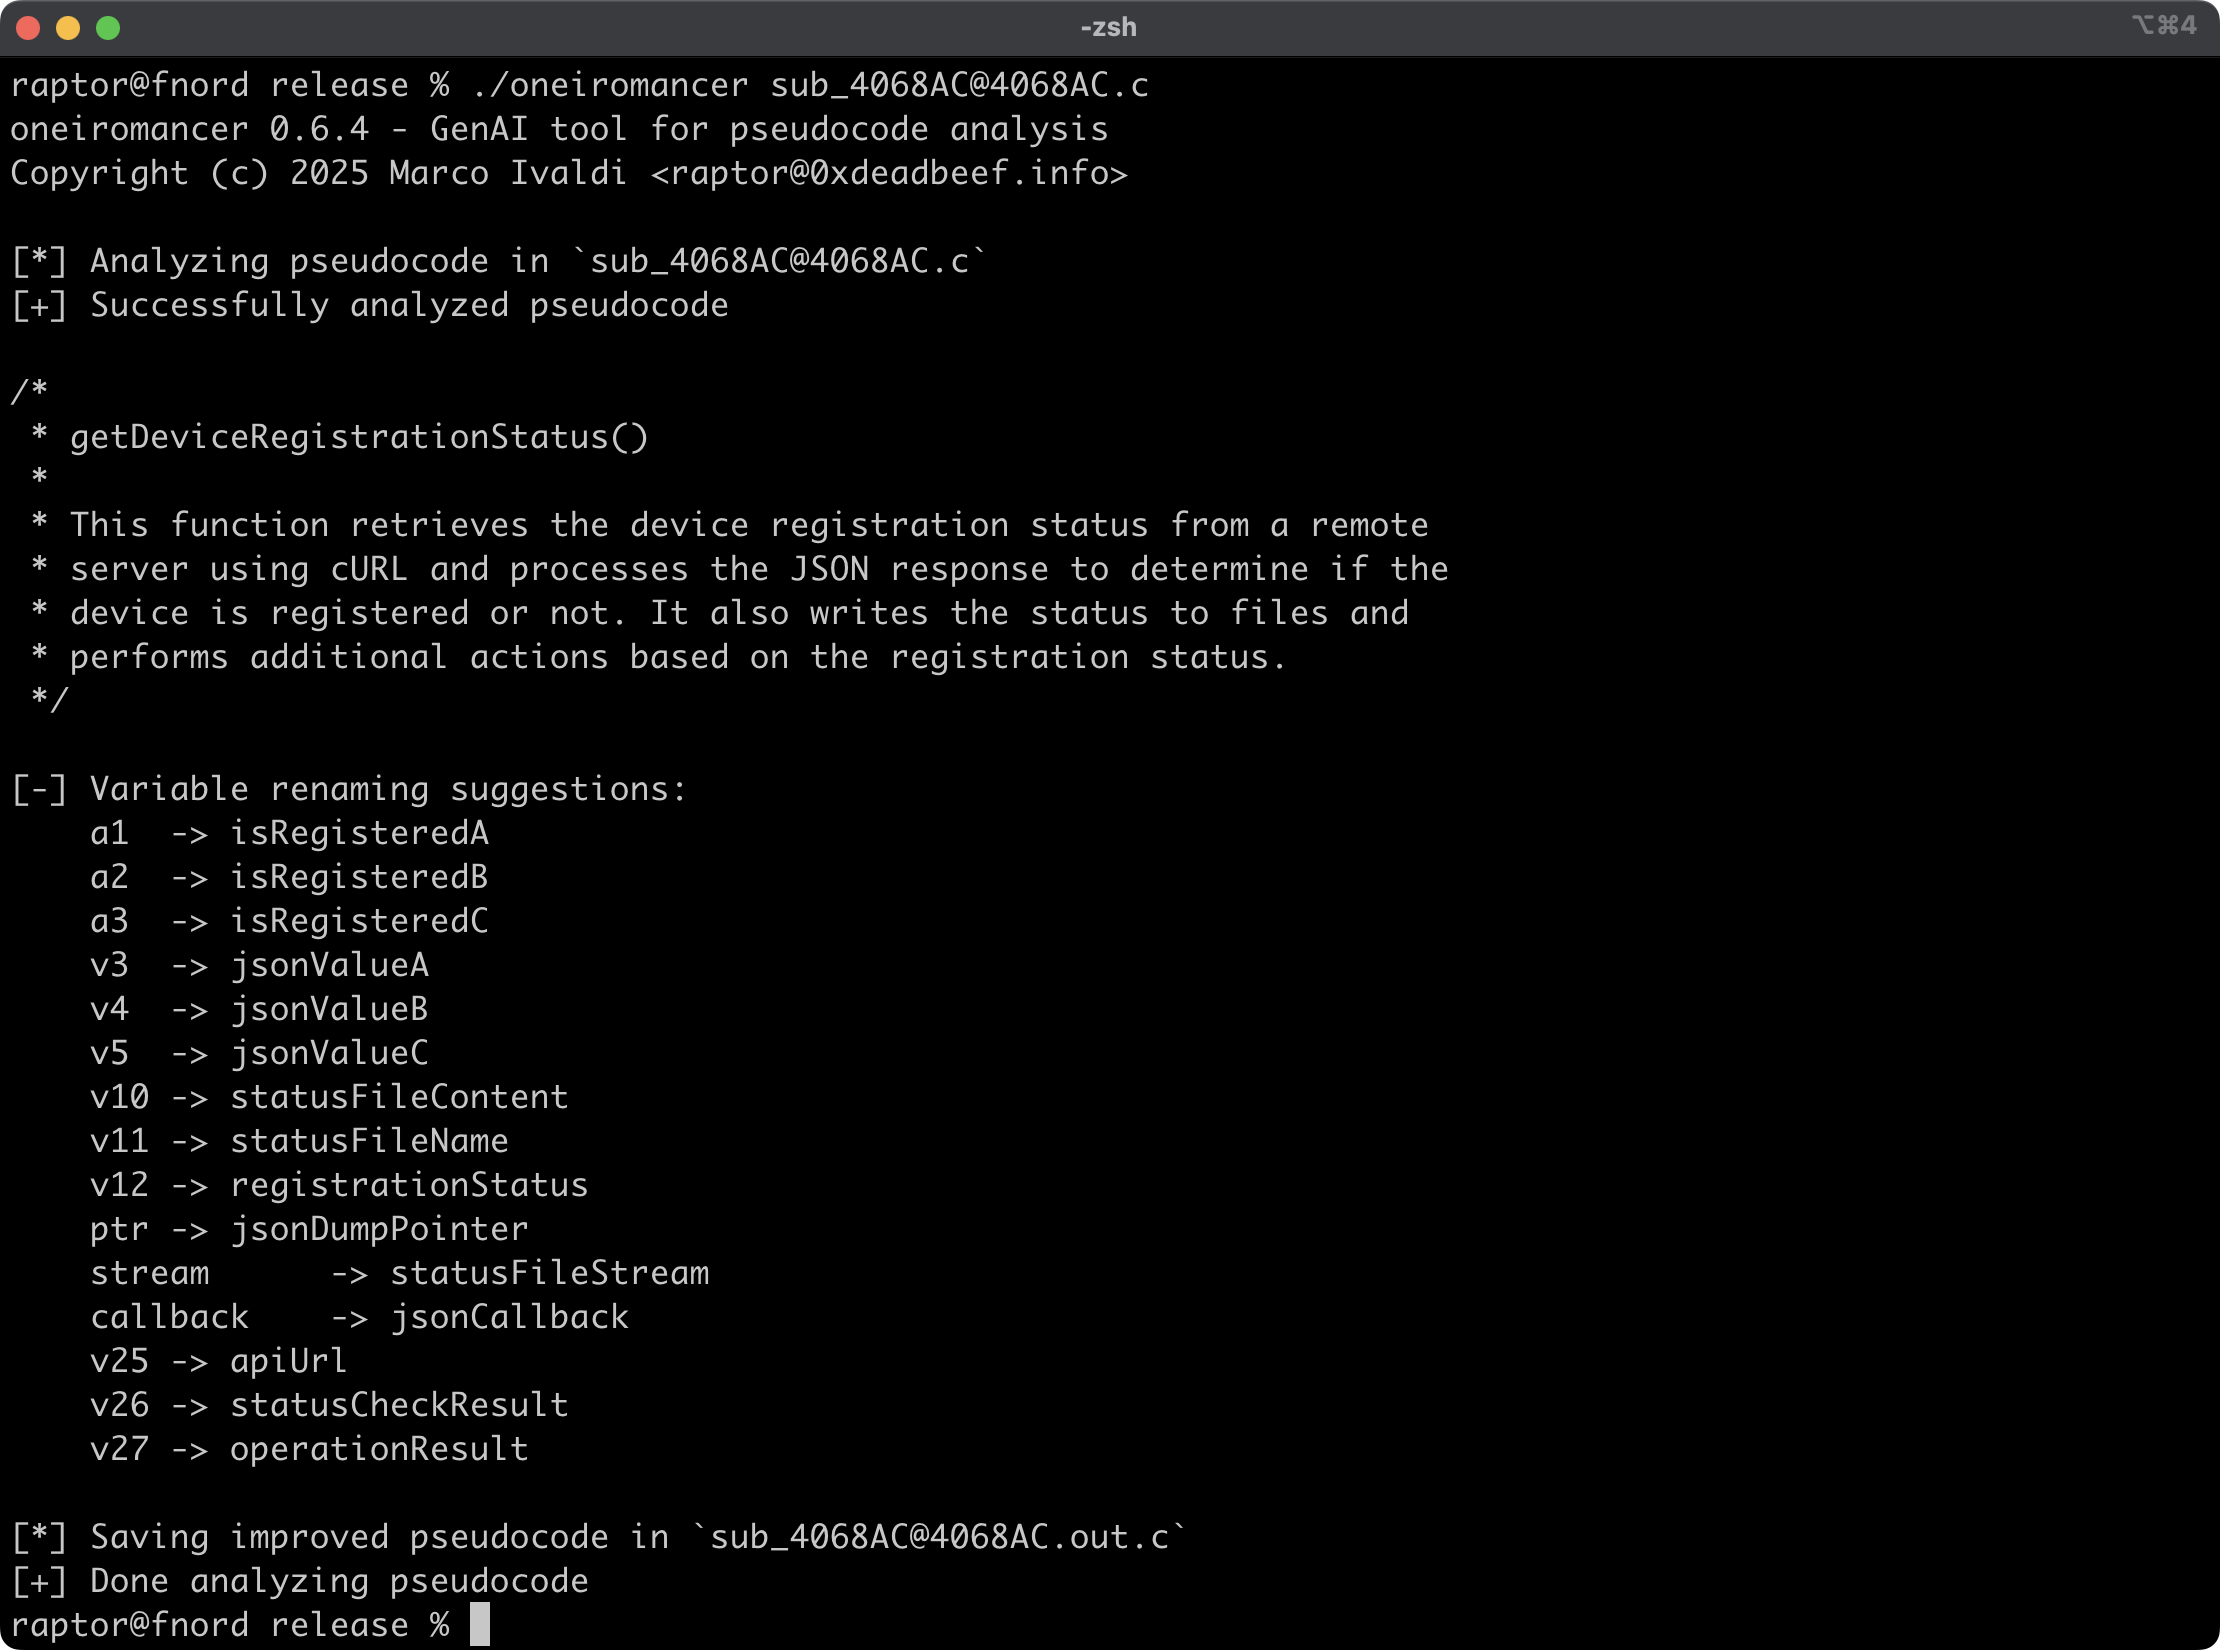 0xdea/oneiromancer
مساعد هندسة عكسية يستخدم نموذج لغوي كبير (LLM) يعمل محليًا للمساعدة في تحليل الكود الزائف.
 cmu-sei/kaiju
CERT Kaiju هي إضافة إطار تحليل ثنائي لمجموعة أدوات هندسة عكسية البرمجيات Ghidra. هذا المستودع هو "مرآة" -- يرجى تقديم التذاكر، تقارير الأخطاء، أو…
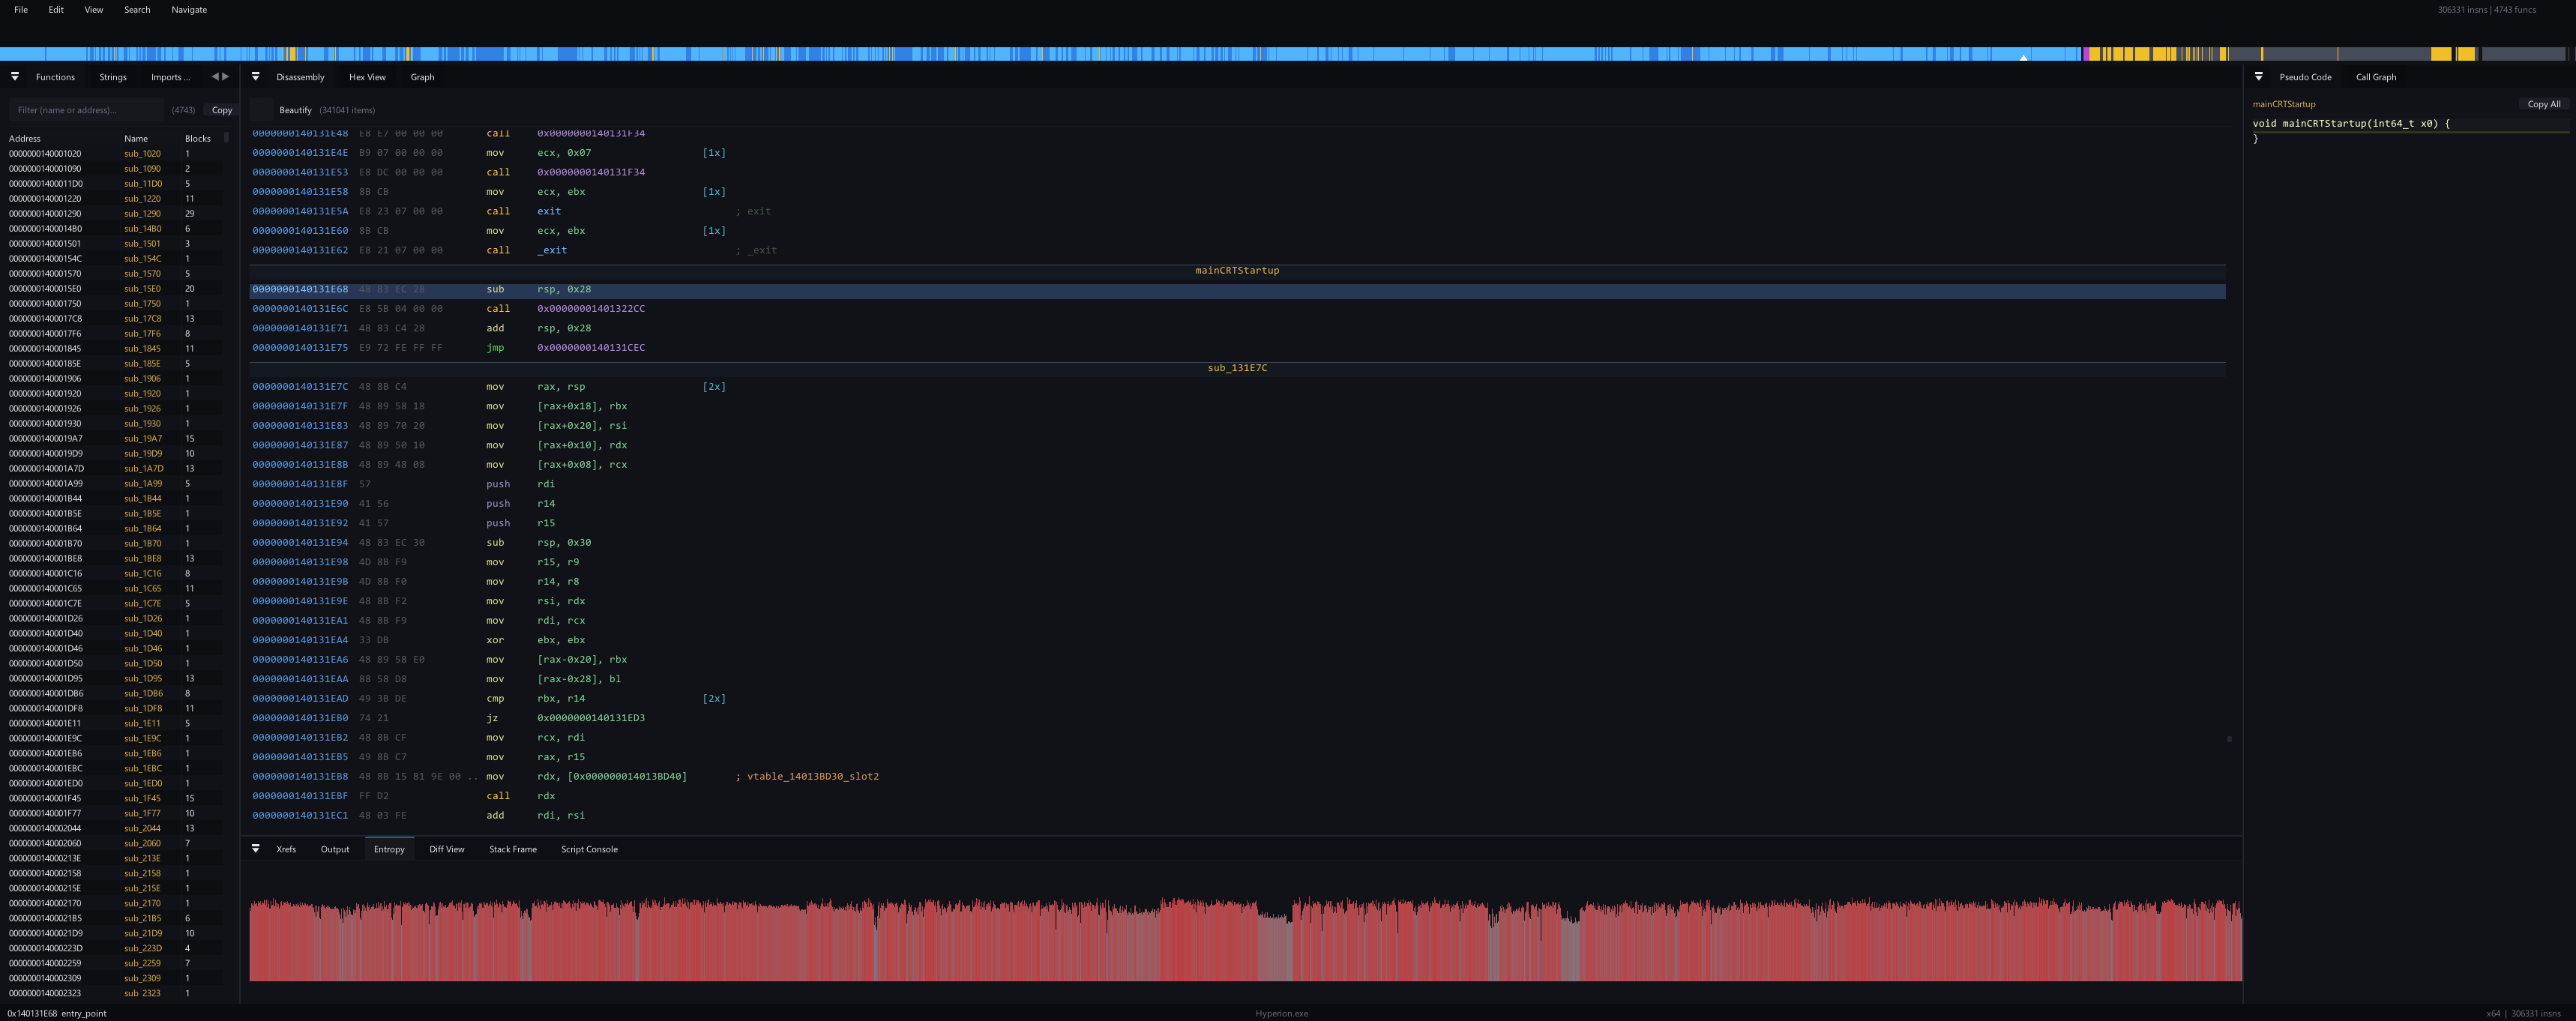 sidenai/hyperion-disassembler
مفكك ومترجم عكسي أصلي متعدد البنى - PE/ELF/Mach-O، x86/x64/ARM64، سكربتات Lua، استعادة RTTI
 promptfoo/modelaudit
ماسح أمني لملفات نماذج الذكاء الاصطناعي/التعلم الآلي. يكتشف الشيفرات الخبيثة، والأبواب الخلفية، والثغرات قبل النشر.
 denuvosoftwaresolutions/simba
فكّ التعتيم الفعّال للتعبيرات المنطقية-الحسابية المختلطة الخطية
 thebabush/llvm-jutsu
تعمية ضد LLM عبر عد الأصابع
 dimareverse/nuitka-static-unpacker
أداة بحث تعتمد على التحليل الثابت أولاً لفك تجميع الملفات الثنائية المُجمَّعة بواسطة Nuitka: تستخرج الثوابت والوحدات، وتستعيد ملفات .pyc، وتُنتج…
 jhftss/ida2obj
أداة تحليل ثنائية ثابتة تقوم بتفريغ ملفات كائن COFF من الملفات التنفيذية، مما يتيح إدراج الكود/البيانات في أي موقع لاختبار الاختراق الصندوق الأسود…








