Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
modelaudit — ماسح أمني لملفات نماذج الذكاء الاصطناعي/التعلم الآلي. يكتشف الشيفرات الخبيثة، والأبواب الخلفية، والثغرات قبل النشر. | Kitploit
أدوات/GitHubGitHub/promptfoo/modelaudit
التحليل الثابتتحليل الشفرة الثابت (SAST)تحليل الثغرات الأمنيةتسريب البياناتتحليل البرمجيات الخبيثةDevSecOpsكشف الأسرارأمن سلسلة التوريدتعلم الآلةأمن الذكاء الاصطناعيالهجوم العدائيالأفضل في الهجوم العدائي #14
862298منذ 11س 28دتمت المراجعة من قبل Kitploit
الأفضل في أمن الذكاء الاصطناعي #14
الأفضل في تعلم الآلة #9
GitHubpromptfoo/modelaudit

modelaudit

ماسح أمني لملفات نماذج الذكاء الاصطناعي/التعلم الآلي. يكتشف الشيفرات الخبيثة، والأبواب الخلفية، والثغرات قبل النشر.

عرض المستودعالموقع الإلكتروني
مشاركة

ModelAudit

أمّن نماذج الذكاء الاصطناعي الخاصة بك قبل النشر. ماسح ثابت يكشف الشيفرة الخبيثة ومؤشرات الأبواب الخلفية المحتملة والثغرات الأمنية في ملفات نماذج تعلّم الآلة — دون تحميلها أو تنفيذها على الإطلاق.

PyPI version Python versions Code Style: ruff License Security policy

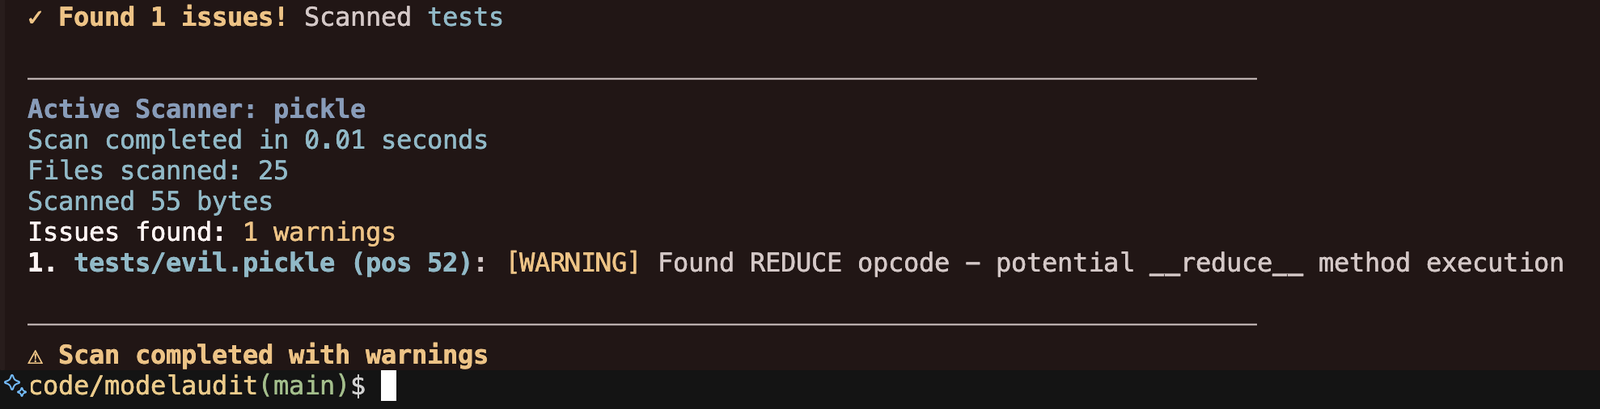
ModelAudit scan results

التوثيق الكامل | أمثلة الاستخدام | الصيغ المدعومة

لماذا ModelAudit

تُنزَّل النماذج من سجلات غير موثوقة، وتمر عبر CI، وتنتهي بالتشغيل في بيئة الإنتاج. لا تفحص أدوات SAST التقليدية تعليمات pickle البرمجية (opcodes)، أو تخطيطات مجموعات HDF5، أو مخططات ONNX proto، أو توقيعات TensorFlow SavedModel — بينما يفعل ModelAudit ذلك:

  • فحص ثابت. لا يُحمَّل أي نموذج أو يُفكّ (unpickle) أو يُنفَّذ على الإطلاق.
  • تغطية الصيغ التي تنشرها فعليًا. أكثر من 40 ماسحًا تشمل pickle وPyTorch وSafeTensors وONNX وTensorFlow وKeras وGGUF والأرشيفات وملفات الإعدادات.
  • ملائم لـ CI. مخرجات قابلة للقراءة آليًا (JSON، SARIF)، ووضع صارم، ورموز خروج، وماسحات قابلة للاختيار.
  • إظهار حدود التغطية. تُبلّغ الماسحات المتعرَّف عليها عن فجوات التحليل المحدود مثل القراءات المقتطعة أو الميزانيات المستنفدة بدلًا من تقديمها كنتائج مغطاة بالكامل.

أدوات مماثلة: picklescan (pickle فقط، قائم على Python)، fickling (pickle فقط، قائم على AST)، modelscan (مجموعة فرعية من pickle + TensorFlow + Keras). يمتاز ModelAudit بتغطية أوسع ويوفّر محرك pickle أصليًا بلغة Rust عبر حزمته المرافقة modelaudit-picklescan.

البدء السريع

يتطلب Python 3.10-3.14

pip install "modelaudit[all]"

# Scan a file or directory
modelaudit model.pkl
modelaudit ./models/

# Export results for CI/CD
modelaudit model.pkl --format json --output results.json
$ modelaudit suspicious_model.pkl

Files scanned: 1 | Issues found: 2 critical, 1 warning

1. suspicious_model.pkl (pos 28): [CRITICAL] Malicious code execution attempt
   Why: Contains os.system() call that could run arbitrary commands

2. suspicious_model.pkl (pos 52): [WARNING] Dangerous pickle deserialization
   Why: Could execute code when the model loads

يمكن أن تتضمن أدلة الفحص وأخطاء المصدر قيم بيانات اعتماد أصلية، بما في ذلك في JSON وSARIF وSBOM والتقارير المشتركة. تظل تسوية بيانات الاعتماد حيث تؤثر على الاكتشاف أو التجميع أو الكبت.

ما الذي يكتشفه

  • هجمات تنفيذ التعليمات البرمجية في ملفات Pickle وPyTorch وNumPy وJoblib
  • مؤشرات أبواب خلفية محتملة — أنماط أوزان مشبوهة، أو تنسورات شاذة، أو إشارات تعليمات برمجية مخفية
  • أسرار مضمّنة — مفاتيح API ورموز وبيانات اعتماد في أوزان النموذج أو البيانات الوصفية
  • مؤشرات الشبكة — عناوين URL وعناوين IP واستخدام sockets التي قد تتيح تسريب البيانات
  • استغلالات الأرشيف — اجتياز المسار، وهجمات الروابط الرمزية في ملفات ZIP/TAR/7z
  • عمليات ML غير آمنة — طبقات Lambda، وعمليات مخصصة، وTorchScript/JIT، وحقن القوالب
  • مخاطر سلسلة التوريد — التلاعب، وانتهاكات الترخيص، والتكوينات المشبوهة

التنسيقات المدعومة

يتضمن ModelAudit 45 ماسحًا مسجلًا تغطي تنسيقات النماذج والأرشيفات والتكوينات:

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

لا توجد بيانات شعبية بعد.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →