
 #1
أدوات لفحص برمجيات خبيثة وثنائيات دون تنفيذها (مثل برامج التفكيك، برامج فك الضغط).
موصى به من Kitploit

 horsicq/detect-it-easy
برنامج لتحديد أنواع الملفات لأنظمة ويندوز ولينكس وماك.

 owasp/owasp-java-encoder
The OWASP Java Encoder is a Java 1.5+ simple-to-use drop-in high-performance encoder class with no dependencies and little baggage. This project will…
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 anthropics/oss-scanner
خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
 joernio/joern
منصة تحليل كود مفتوحة المصدر لـ C/C++/Java/Binary/Javascript/Python/Kotlin مبنية على رسوم بيانية لخصائص الكود. Discord https://discord.gg/vv4MH284Hc
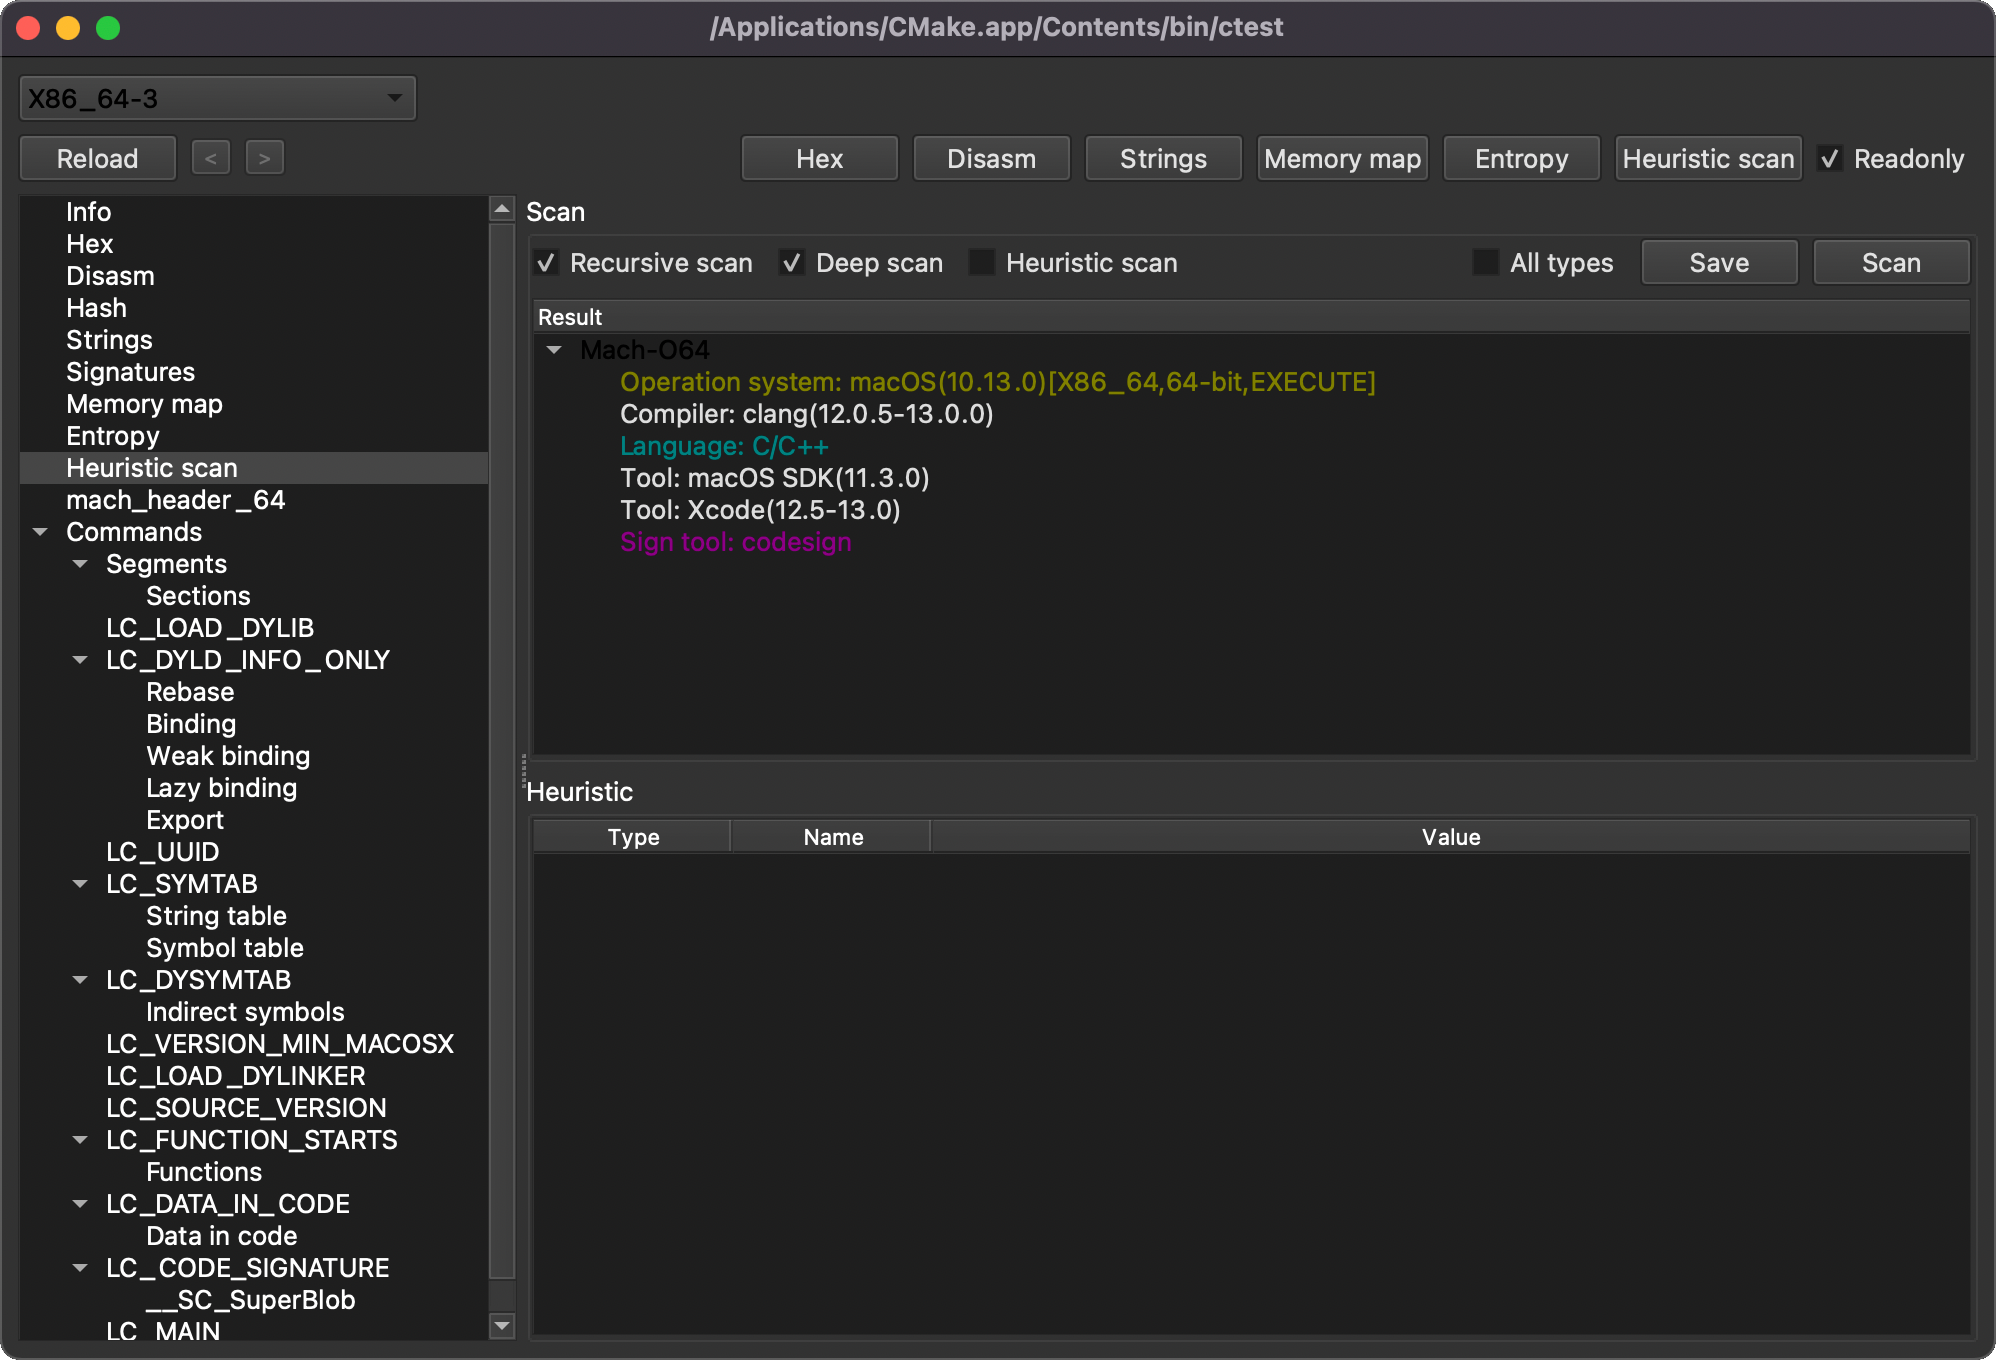 horsicq/xmachoviewer
XMachOViewer هو عارض ملفات Mach-O لأنظمة ويندوز ولينكس وماكوس
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 hashgraph-online/hol-guard
مضاد فيروسات مفتوح المصدر لوكلاء الذكاء الاصطناعي: حظر الأدوات الخطرة، والوصول إلى الأسرار، وحقن الأوامر، والحزم الخبيثة، وخوادم MCP، والإضافات،…
 angr/angr
منصة تحليل ثنائي قوية وسهلة الاستخدام!
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
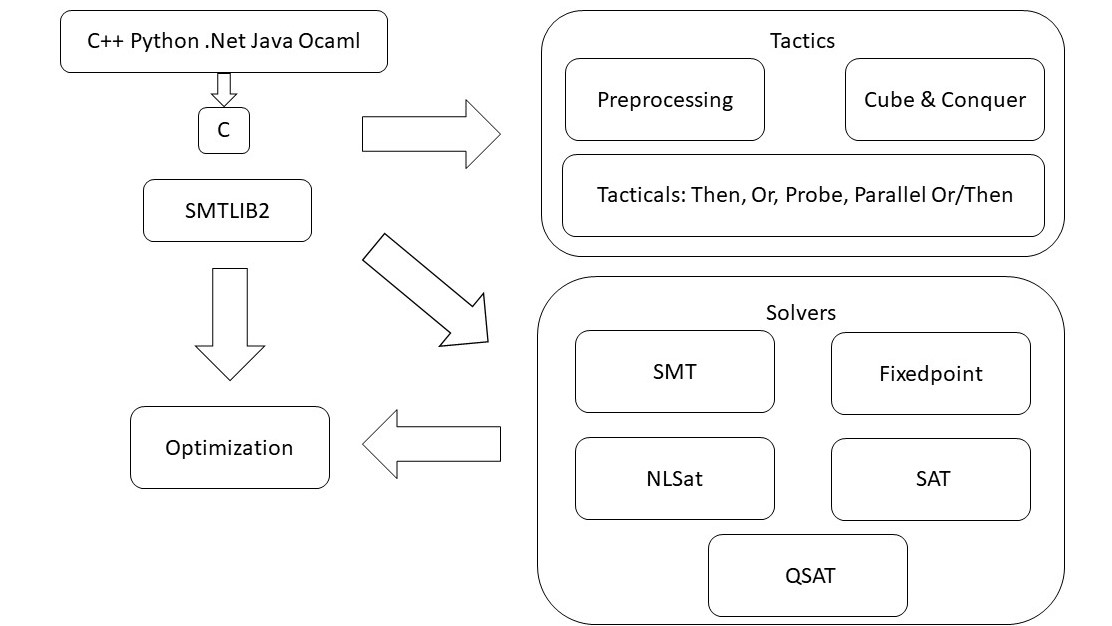 z3prover/z3
حل SMT عالي الأداء للبرهان الآلي للنظريات، وحل القيود، والتحقق من البرامج. يدعم نظريات متعددة وربطات لغوية للتحليل الرسمي.
 huhusmang/awesome-llms-for-vulnerability-detection
الفهرس الأكثر شمولاً وتحديثاً باستمرار في المجتمع للأبحاث حول نماذج اللغة الكبيرة لاكتشاف الثغرات البرمجية — أوراق بحثية عبر اكتشاف على مستوى الدوال،…
 radareorg/radare2
إطار عمل للهندسة العكسية ومجموعة أدوات لسطر الأوامر بأسلوب يونكس.
 rizinorg/rizin
إطار عمل لعكس الهندسة (Reverse Engineering) ومجموعة أدوات لسطر الأوامر بنمط يونكس (UNIX-like).
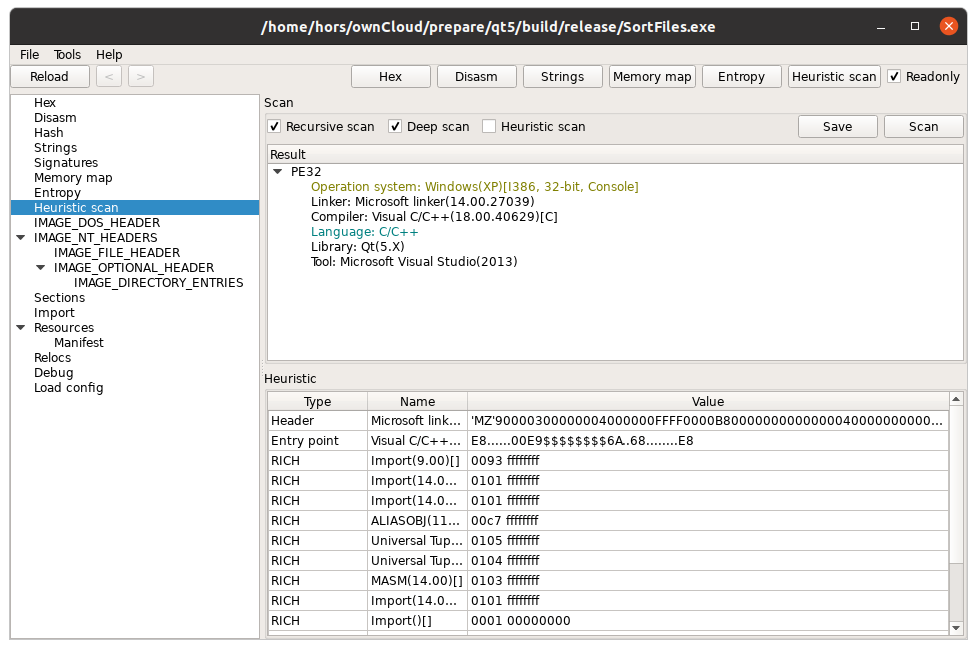 horsicq/xpeviewer
عارض/محرر ملفات PE لأنظمة Windows وLinux وMacOS.

 praetorian-inc/titus
ماسح الأسرار عالي الأداء. CLI، مكتبة Go، إضافة Burp Suite، وإضافة Chrome. 487 قاعدة كشف مع التحقق المباشر من بيانات الاعتماد.



