
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/we5ter/flerken
أدوات دفاعيةالتحليل الثابتتحليل الكودتحليل الشفرة الديناميكي (DAST)تحليل البرمجيات الخبيثةالتعلم والتعليم
GitHubwe5ter/flerken

Flerken

حل للكشف عن الأوامر المبهمة عبر المنصات تم تقديمه في مؤتمر CIS2019 الصين. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会

عرض المستودع
1633676منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة
الموقع الإلكتروني

Flerken

python 3.x license

مقدمة

ثبت أن إخفاء أوامر سطر الأوامر (CLOB) عامل لا يمكن تجاهله في البرامج الضارة غير القائمة على الملفات أو الجهات الخبيثة التي "تعيش على الأرض". مع وجود العشرات من أدوات الإخفاء في البرية، نادرًا ما توجد إجراءات مضادة مناسبة. في هذه المحاضرة، نقدم Flerken، وهو نهج لكشف الإخفاء يعمل على أوامر Windows (Powershell و CMD) و Linux (Bash). وفقًا لأفضل معرفتنا، Flerken هو أول حل يدعم ميزة كشف الإخفاء عبر المنصات.

تشارك هذه المحاضرة أولاً بعض الملاحظات الرئيسية حول CLOB مثل نواقل الهجوم واستراتيجيات التحليل. ثم نقدم التصميم التفصيلي لـ Flerken. ينقسم الوصف إلى جزأين، هما Kindle (لـ Windows) و Octopus (لـ Linux). على التوالي، سنعرض كيف يمكن للقابلية للقراءة البشرية أن تكون ميزة إحصائية فعالة ضد إخفاء PS/CMD، وكيف يمكن اعتماد التحليل النحوي الديناميكي للقضاء على الإيجابيات/السلبيات الكاذبة ضد Bash CLOB. تم تقييم فعالية Flerken عبر عينات أوامر سوداء/بيضاء ممثلة وتجارب أداء.

نبرز هنا الخصائص الوظيفية التي يلبيها Flerken بشكل أساسي على النحو التالي:

• قابلية التوسع. يدعم Flerken كشف الإخفاء عبر المنصات. علاوة على ذلك، يمكن لـ Flerken المساعدة في تحقيق فقاعات إخفاء فورية في أنظمة EDR للخوادم (على نطاق يصل إلى الملايين).

• الدقة. Flerken كافٍ للتمييز بشكل صحيح بين معظم إخفاءات أوامر Windows/Linux. وبالتالي، يمكن للمؤسسات اعتماد Flerken في العديد من التحقيقات الأمنية لنقاط النهاية على الخوادم.

• التوفر. Flerken متاح الآن من خلال صفحته الرسمية على الويب. كل ما عليك فعله هو لصق سلسلة الأوامر واختبار ما تريد تحليله. لا يلزم تنسيق ملف إدخال محدد. لقد قمنا أيضًا بفتح مصدر Flerken على Github حتى تتمكن من بناء كاشفك الخاص حسب الطلب.

الإصدار القادم

  • أداة إزالة الإخفاء لـ Bash: صورة Docker مدمجة مع octopusbash.
  • منصة ويب لإدارة ومراقبة وتكوين سير عمل Flerken، وتحليل نتائج مخرجات سير العمل.

كود مصدر العرض التجريبي على الويب

يرجى مراجعة فرعنا الآخر web-demo.

الحصول على المساعدة

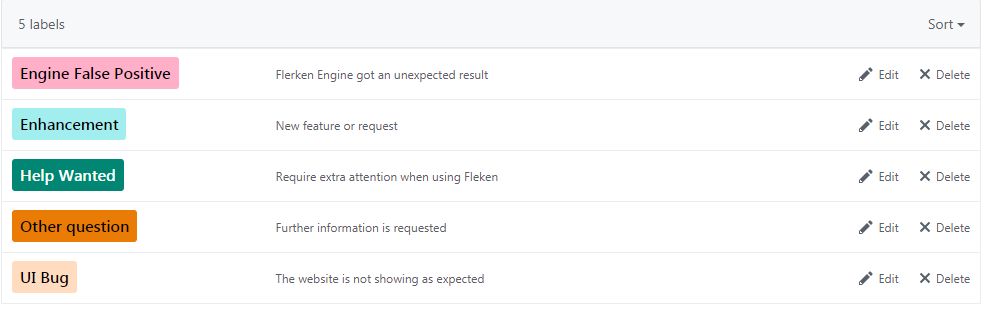
إذا كانت لديك أي أسئلة أو ملاحظات حول Flerken، فيرجى إنشاء issue واختيار تسمية مناسبة لها. سنقوم بحلها في أقرب وقت ممكن.
سجل التغييرات

يرجى الاطلاع على CHANGELOG.md

المؤلفون

  • Yao Zhang
  • Zhiyang Zeng

شكر وتقدير

نود أن نشكر جميع المساهمين في هذا المشروع البحثي وجميع أعضاء فريق Tencent Blade Team. بالإضافة إلى ذلك، نود أن نشكر باحثي الأمن Daniel Bohannon و Andrew LeFevre على ملاحظاتهم القيمة ونقاشهم.

الترخيص

تم إصدار Flerken بموجب ترخيص Apache 2.0.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





