

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
IDA2Obj — أداة تحليل ثنائية ثابتة تقوم بتفريغ ملفات كائن COFF من الملفات التنفيذية، مما يتيح إدراج الكود/البيانات في أي موقع لاختبار الاختراق الصندوق الأسود وتصحيح الثنائيات عبر IDA Pro. | Kitploit
أدوات/GitHubGitHub/jhftss/ida2obj
التحليل الثابتالهندسة العكسيةمصممي الأخطاءالاختبار العشوائيتحليل الملفات الثنائية
GitHubjhftss/ida2obj

IDA2Obj

أداة تحليل ثنائية ثابتة تقوم بتفريغ ملفات كائن COFF من الملفات التنفيذية، مما يتيح إدراج الكود/البيانات في أي موقع لاختبار الاختراق الصندوق الأسود وتصحيح الثنائيات عبر IDA Pro.

عرض المستودع
1211541منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

IDA2Obj

IDA2Obj هي أداة لتنفيذ SBI (Static Binary Instrumentation).

سير العمل بسيط:

  • تفريغ ملفات الكائنات (COFF) مباشرة من ثنائي قابل للتنفيذ.
  • ربط ملفات الكائنات في ثنائي جديد، مطابق تقريبًا للقديم.
  • أثناء عملية التفريغ، يمكنك إدراج أي بيانات/كود في أي موقع.
    • SBI هو مجرد أحد سيناريوهات الاستخدام، مفيد بشكل خاص للتحليل العشوائي الصندوق الأسود.

كيفية الاستخدام

  1. تحضير البيئة:

    • ضبط AUTOIMPORT_COMPAT_IDA695 = YES في idapython.cfg لدعم API بأسلوب IDA 6.x القديم.
    • تثبيت التبعية: pip install cough
  2. إنشاء مجلد كمساحة عمل.

  3. نسخ الثنائي الهدف الذي تريد تحليله عشوائيًا إلى مساحة العمل.

  4. تحميل الثنائي في IDA Pro، اختر تحميل الموارد و التحميل يدويًا لتحميل جميع القطاعات من الثنائي.
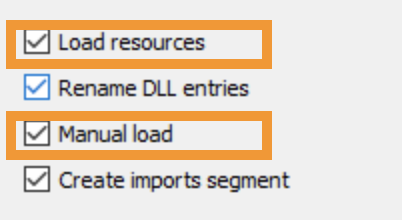
    image-20210813134907705
  5. انتظر حتى اكتمال التحليل التلقائي.

  6. تفريغ ملفات الكائنات عن طريق تشغيل السكريبت MagicIDA/main.py.

    • ستكون ملفات الكائنات الناتجة داخل ${workspace}/${module}/objs/afl.
    • إذا قمت بإنشاء ملف فارغ باسم TRACE_MODE داخل مساحة العمل، فستكون ملفات الكائنات الناتجة داخل ${workspace}/${module}/objs/trace.
    • بالمناسبة، سينشأ أيضًا 3 ملفات داخل ${workspace}/${module} :
      • exports_afl.def (يستخدم للربط)
      • exports_trace.def (يستخدم للربط)
      • hint.txt (يستخدم للتصحيح)
  7. إنشاء ملفات lib عن طريق تشغيل السكريبت utils/LibImports.py.

    • ستكون ملفات lib الناتجة داخل ${workspace}/${module}/libs، تستخدم للربط لاحقًا.
  8. افتح محطة طرفية وقم بتغيير الدليل إلى مساحة العمل.

  9. ربط جميع ملفات الكائنات وملفات lib باستخدام utils/link.bat.

    • e.g. utils/link.bat GdiPlus dll afl /RELEASE
    • سينشأ ثنائي جديد مع ملف pdb داخل ${workspace}/${module}.
  10. تصحيح الثنائي المبني الجديد باستخدام utils/PatchPEHeader.py.

    • e.g. utils/PatchPEHeader.py GdiPlus/GdiPlus.afl.dll
    • لأول مرة، قد تحتاج إلى تشغيل utils/register_msdia_run_as_administrator.bat كمسؤول.
  11. تشغيل وتحليل عشوائي.

مزيد من التفاصيل

HITB Slides : https://github.com/jhftss/jhftss.github.io/blob/main/res/slides/HITB2021SIN%20-%20IDA2Obj%20-%20Mickey%20Jin.pdf

Demo : https://drive.google.com/file/d/1N3DXJCts5jG0Y5B92CrJOTIHedWyEQKr/view?usp=sharing

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





