
 horsicq/detect-it-easy
برنامج لتحديد أنواع الملفات لأنظمة ويندوز ولينكس وماك.


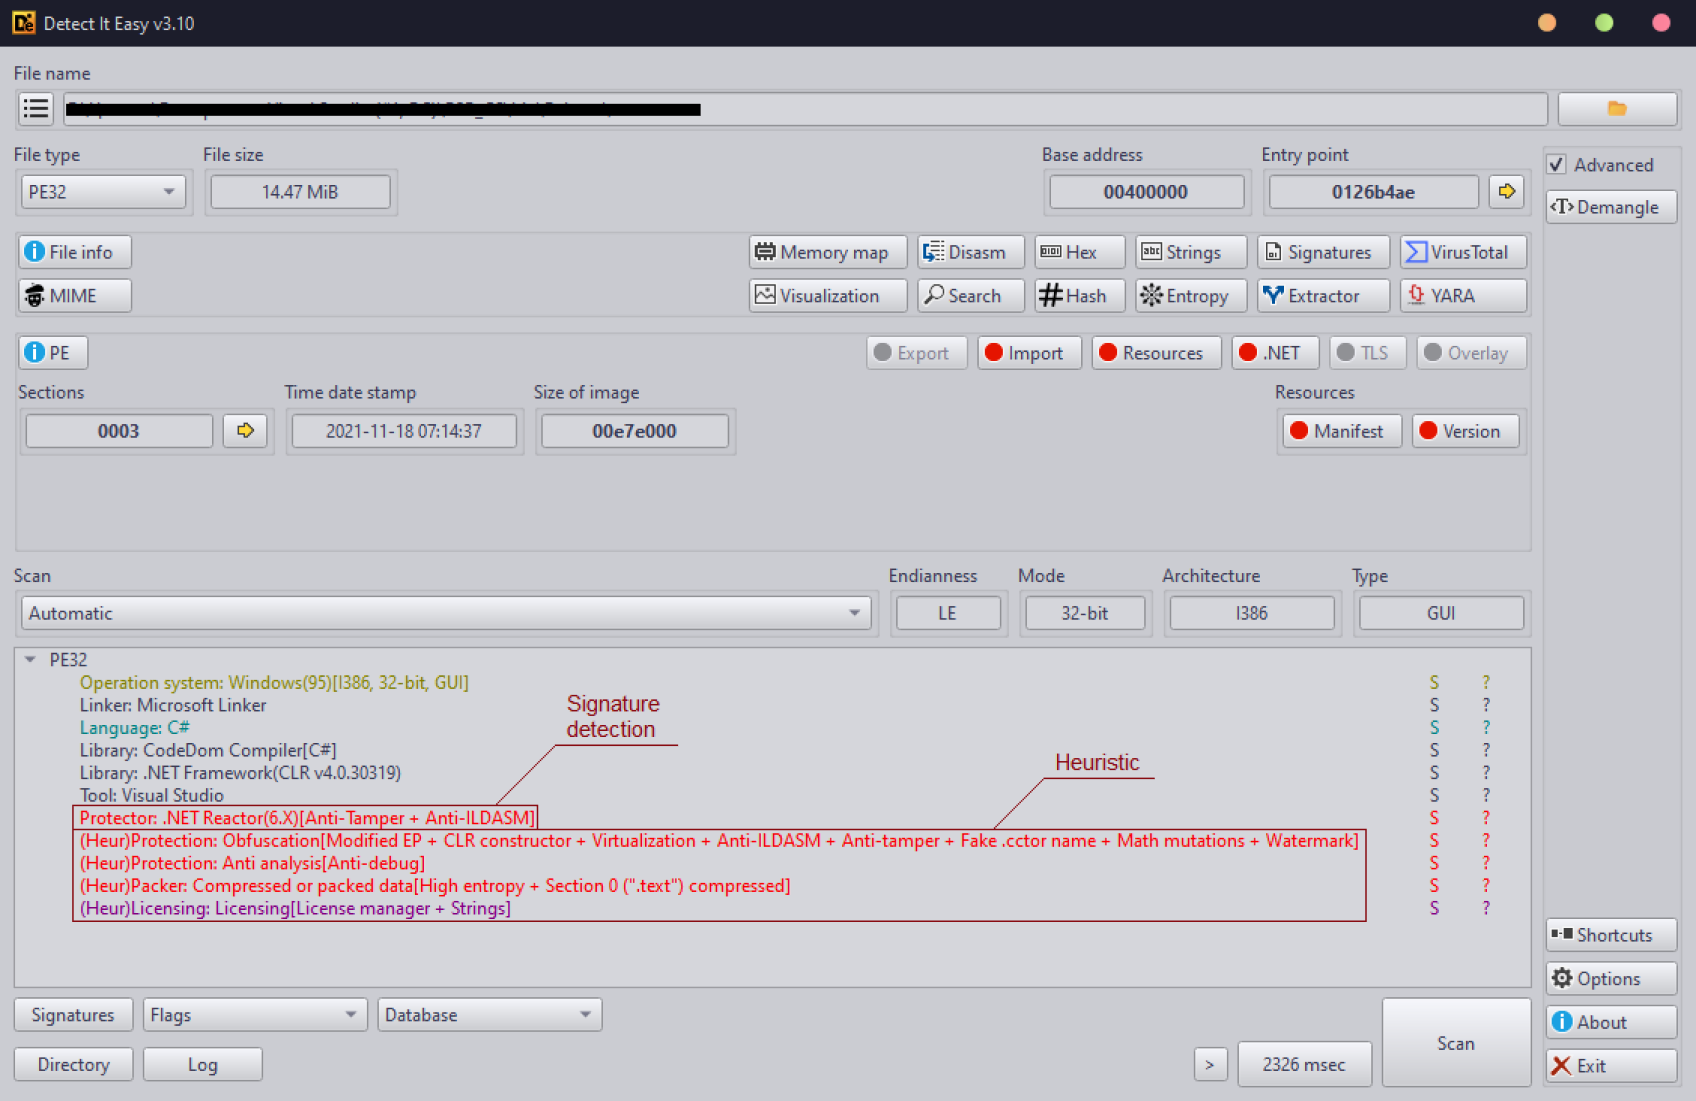
Detect It Easy (DiE) هي أداة متعددة المنصات لتحديد الملفات والفحص الساكن، يستخدمها محللو البرمجيات الخبيثة وخبراء الأمن السيبراني ومهندسو الهندسة العكسية. وهي تجمع بين محللات الصيغ الأصلية وطبقة تحليل DiE-JS القابلة للتوسيع، وتدعم كلاً من التوقيعات المدمجة والتحليل الساكن متعدد المراحل عبر Windows وLinux وMacOS.
[!WARNING]
detectiteasy.comليس تابعًا لمشروع Detect It Easy أو موقعه الرسمي. لا تثق به كمصدر رسمي ولا تستخدمه لتنزيل DiE. استخدم فقط روابط الإصدارات المقدمة في هذا المستودع.
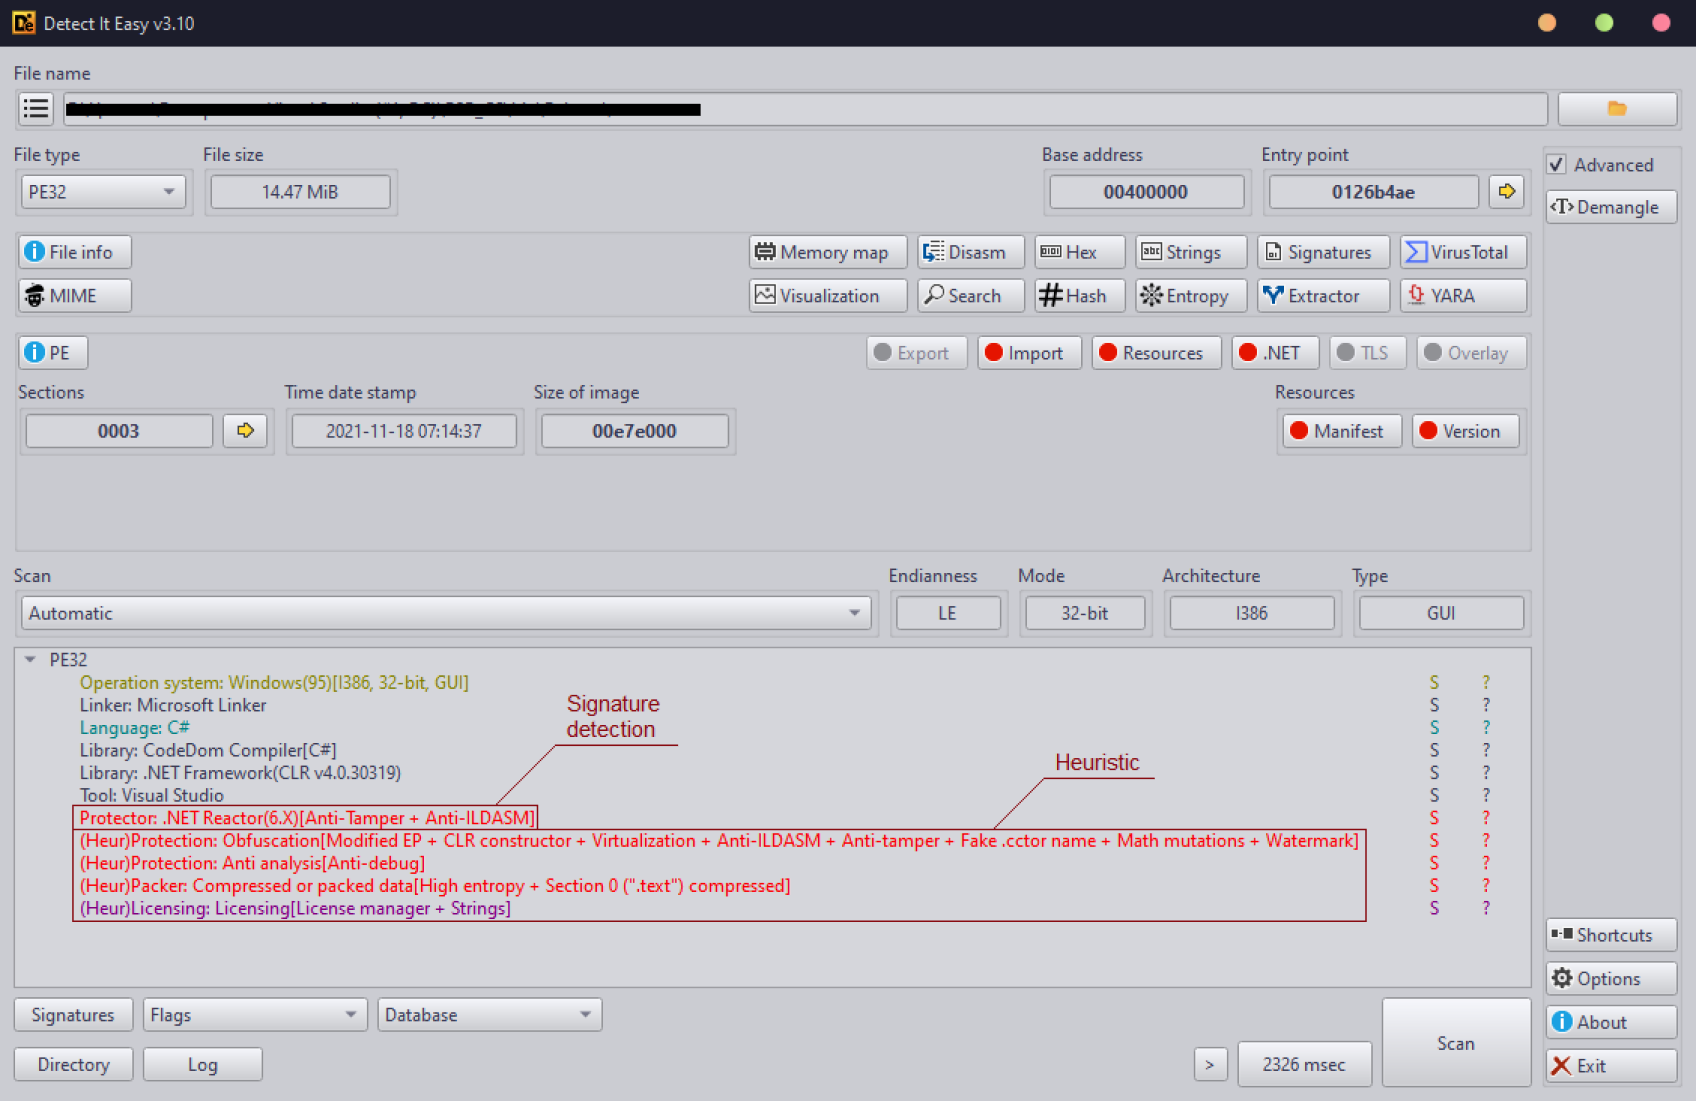
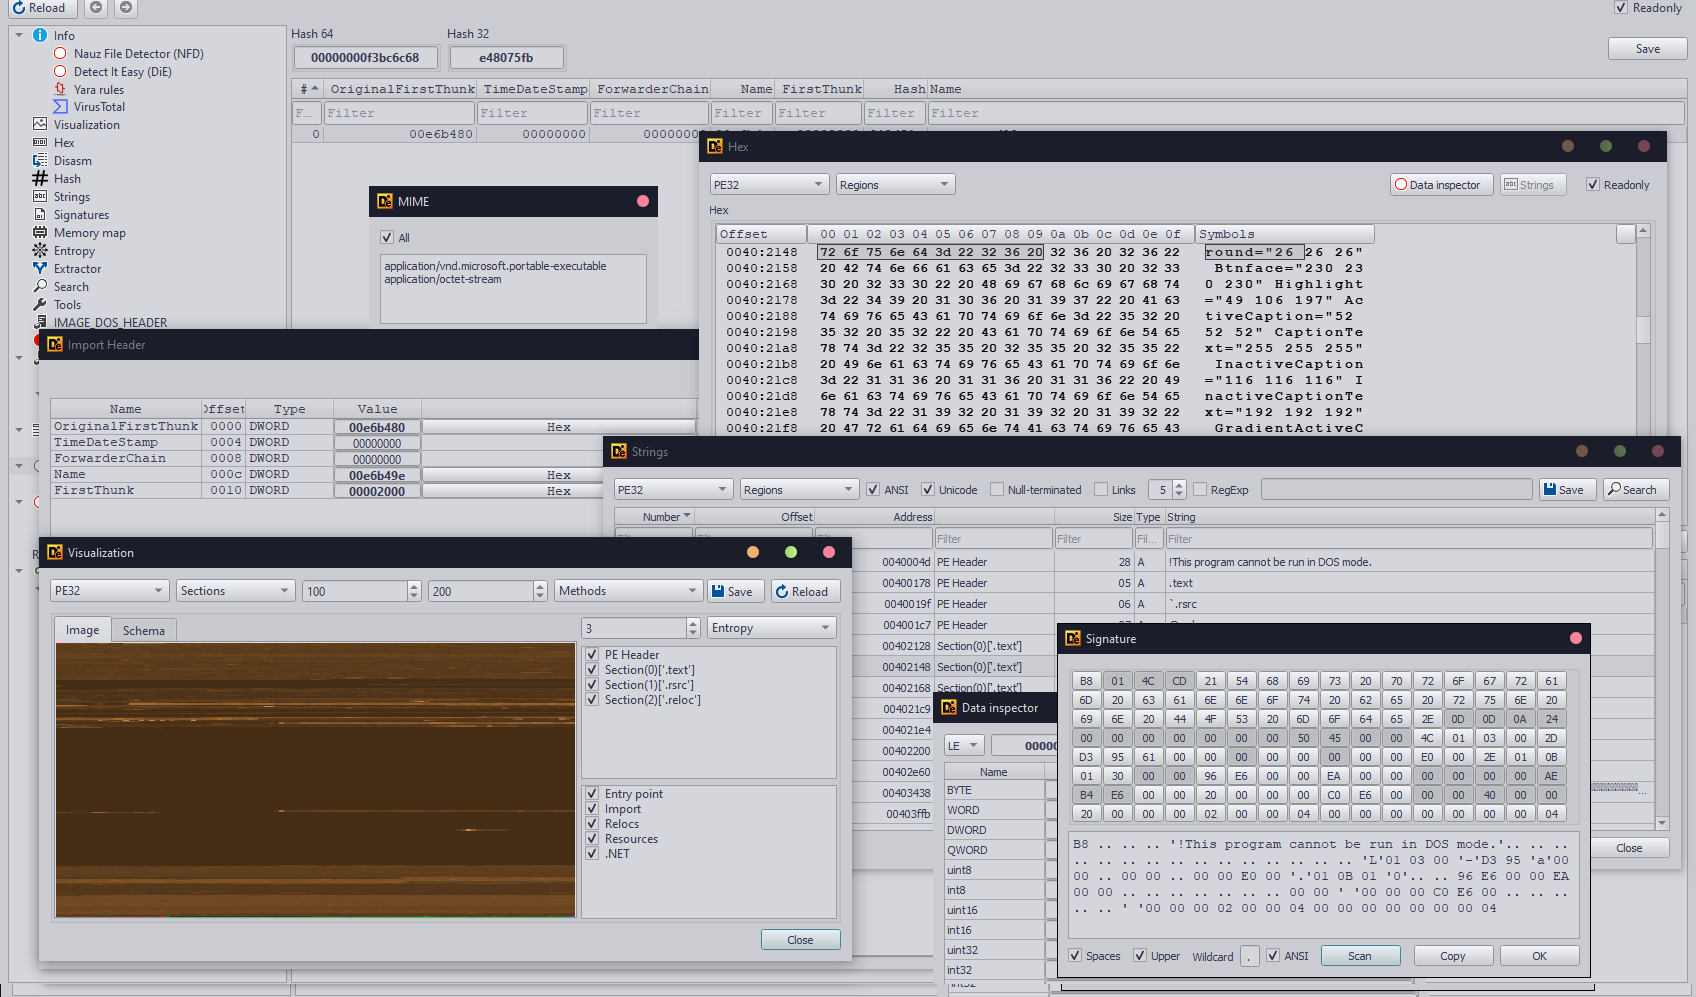
تجمع Detect It Easy بين التحليل الواعي بالصيغ ومطابقة التوقيعات والتحليل القابل للبرمجة من أجل تحليل البرمجيات الخبيثة والهندسة العكسية والتحاليل الجنائية الرقمية. يمكن لوحدات DiE-JS استخدام البنى المحللة وأوليات الفحص منخفضة المستوى لتنفيذ خوارزميات محدودة النطاق مع إبقاء سياسة الكشف قابلة للمراجعة في قاعدة البيانات.
يمكن للتوقيع أن يخبرك بما يشبهه الملف. أما محرك التحليل الاستدلالي العام (__GenericHeuristicAnalysis_By_DosX.7.sg) فيذهب أبعد من ذلك: فهو يبلّغ عن الشذوذات البنيوية والسلوكية الملموسة إلى جانب الأدلة الكامنة وراءها. محرك استدلال PE من إنشاء DosX وصيانته.
[!NOTE] DiE-JS هي لغة تنفيذ محرك التحليل هذا، وليست اختصارًا لبعض استدعاءات الكشف الأصلية. يوفر نواة DiE الأصلية تحليل الصيغ والقراءات محدودة النطاق وترجمة العناوين والبحث وأوليات التفكيك. يبني محرك استدلال PE خوارزميات التحليل على تلك الأوليات: فهو يختار المرشحين ويحافظ على الحالة ويجتاز تدفق التحكم المحدود ويتحقق من العلاقات بين البنى ويرفض التفسيرات الحميدة ويربط الأدلة المستقلة ويوفّق بين النتائج.
التحليل الاستدلالي ليس مجرد بديل يُستخدم عند فشل التوقيعات. فعند تمكينه، يعمل كمحرك تحليل مستقل أعلى مستوى ويمكنه تأكيد نتائج قاعدة البيانات السابقة أو تقييدها أو رفضها مع إبقاء كل استنتاج استدلالي موسومًا بشكل ظاهر.
مع تمكين الفحص الاستدلالي، يُجري محرك الاستدلال الخاص بـ PE سلسلة من الجولات المتخصصة على الصور الأصلية والمُدارة. لا يتم تشغيل الملف مطلقًا. بدلاً من ذلك، يعمل المحرك مع الرؤوس، وأدلة البيانات، والأقسام، والاستيرادات، والتصديرات، والموارد، وبيانات .NET الوصفية، والبايت كود، والطبقات الإضافية، وسجلات التصحيح، وشيفرة بدء التشغيل القابلة للوصول والمنبثقة من نقطة الدخول. وتمتد التغطية نفسها إلى شيفرة تهيئة DLL، مما يسد ثغرة شائعة عندما يبدأ سلوك محمي أو مريب داخل مكتبة بدلاً من تطبيق. وهذا يجعلها مفيدة سواء عند معرفة بصمة دقيقة أو عندما يكون قد تم تعديل عينة بما يكفي للتهرب من التعرف العادي.
يجمع تحليل الشيفرة الأصلية في محرك الاستدلال الخاص بـ PE بين التفكيك الخطي المخزّن مؤقتًا والاجتياز المحدود لشيفرة بدء التشغيل القابلة للوصول وآلات الحالة المصممة لهذا الغرض. ويتتبع حقائق السجلات والأعلام والمكدس وأصل العناوين وحدود التعليمات التي تتطلبها كل قاعدة دون التظاهر بأنه صندوق رمل أو محاكي CPU كامل. وهذا يسمح لـ DiE بكشف الفروع الغامضة والمنحطة، والانتقالات الاصطناعية وغير المباشرة، وتدفقات التعليمات المتداخلة، والقطع المستقلة عن الموقع والمعدّلة ذاتيًا، وفاكّات حزم البتات، ومجسات مكافحة التحليل، وتدفق التحكم غير المنتظم الذي تستخدمه الحزم والمحميات متعددة الأشكال. تظل الفحوصات فعّالة عبر استبدال السجلات، والحشو المحايد، والأشكال الحسابية المكافئة، وإعادة الترتيب المحدود للتعليمات المستقلة التي تنتجها عادةً المولدات التجارية والمشفّرات الخاصة.
بالنسبة للشيفرة المُدارة، يستخدم محرك الاستدلال الخاص بـ PE نموذج أوامر MSIL داخليًا لبناء أنماط بايت كود واعية بالمعاملات للنداءات غير المباشرة ومؤشرات الدوال، وتحويلات تدفق التحكم، والطفرات الحسابية، وتسلسلات التعليمات غير الصالحة، وأشكال أخرى من التعتيم. وهو ليس محاكي CLR، لكنه يسمح للمحرك بالاستدلال على أنماط IL القابلة للتنفيذ بدلاً من التعامل مع تجميعة مُدارة كمجرد بيانات وصفية وسلاسل نصية.
يأتي الكثير من التحليل من ربط الأدلة عبر الطبقات. يمكن للمحرك ربط هوية مورد الإصدار بحالة Authenticode، وبيانات بناء Rich الوصفية، ونموذج وقت التشغيل، والحماية المكتشفة؛ والتحقق المتقاطع من امتداد نظام الملفات؛ وتفسير رموز الاستيراد والتصدير المشوّهة التي يستخدمها MSVC وGNU/MinGW وBorland وSwift؛ والتعرف على البصمات التي تتركها أدوات التفريغ وفك الحزم وإعادة بناء PE. الفحوصات الأصلية واعية بالمعمارية عبر x86/x64 وعائلة ARM، بينما يتم فحص أعلام التخفيف الأمني كتركيبات ذات معنى بدلاً من بتات معزولة.
قد تحدد عملية فحص واحدة بشكل مستقل محميًا معروفًا، وتتعرف على تخطيط أقسامه المميز، وتصف تحويلات نقطة الدخول، وتستعيد مصدر سلسلة الأدوات أو محرك الألعاب، وتربط البيانات الوصفية للترخيص. تأتي هذه النتائج من مسارات تحليل منفصلة؛ ولا تنتج أي مسند خلفي واحد التقرير الكامل.
هذه هي الجولات الرئيسية وليست جردًا كاملاً لكل فحص:
PEB وسجلات التصحيح، وحيل شعار الفخ (Trap Flag)، والفحوصات منخفضة المستوى للنظام والبيئة الافتراضية، والتعليمات ذات الامتيازات، واستدعاءات النظام المباشرة، ومحاولات أخرى لاكتشاف التحليل أو تعطيله قبل أن يبدأ البرنامج الرئيسي.