#1
 jayu/rev-dep
حزمة أدوات لتحليل التبعيات وتحسينها لقواعد أكواد JavaScript وTypeScript الحديثة. فرض نظافة الرسم البياني للتبعيات وإزالة الأكواد غير المستخدمة…
 oalabs/findyara-ida
إضافة بايثون لـ IDA لفحص الملفات الثنائية باستخدام قواعد Yara
 nccgroup/mtk_bp
أدوات لتحليل وهندسة عكسية للبرامج الثابتة لقاعدة النطاق في MediaTek، بما في ذلك استخراج الملفات، وتحليل الرموز، والتكامل مع Ghidra لملفات المودم…
 threatlabz/iocs
هذا المستودع مخصص لمؤشرات الاختراق (IOCs) من التقارير العامة الصادرة عن Zscaler ThreatLabz
 1-3-7/disrobe
مجموعة أدوات Rust CLI تقوم بفك الترجمة الساكن، وإزالة التشويش، وفك حزم الكود الأصلي، والبايت كود، والسكريبتات، والبرامج الثابتة، وحزم التطبيقات عبر…
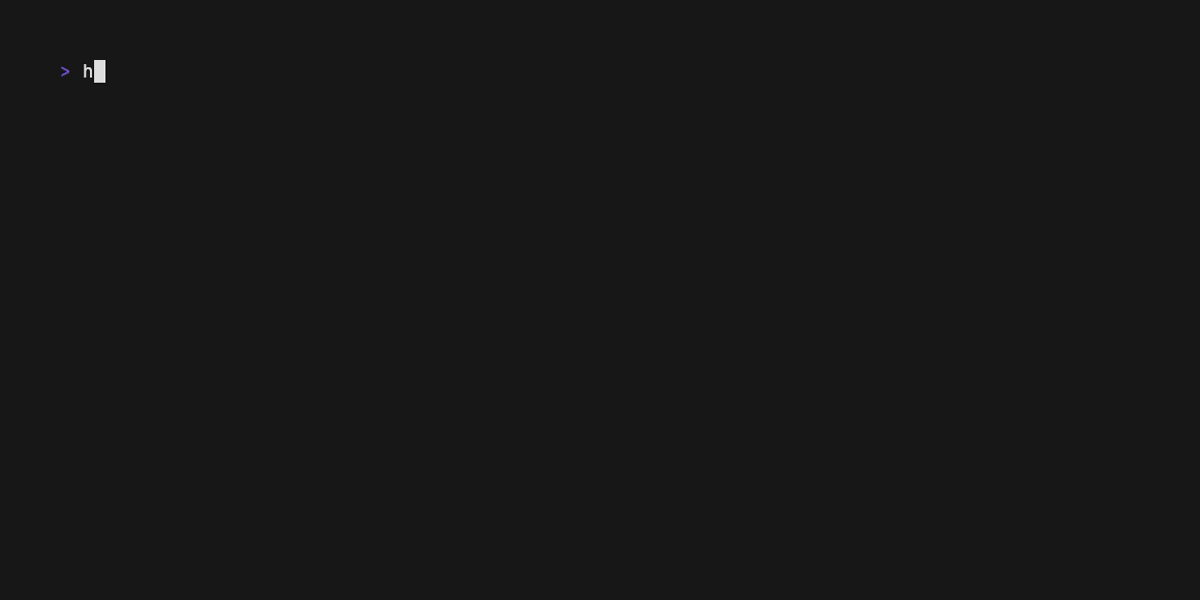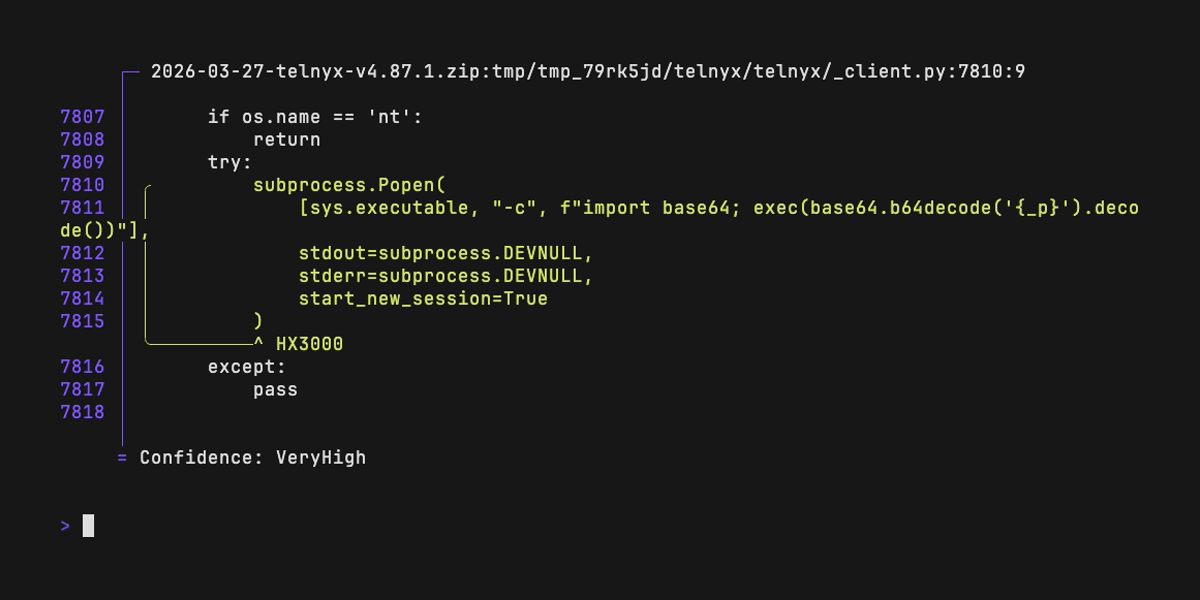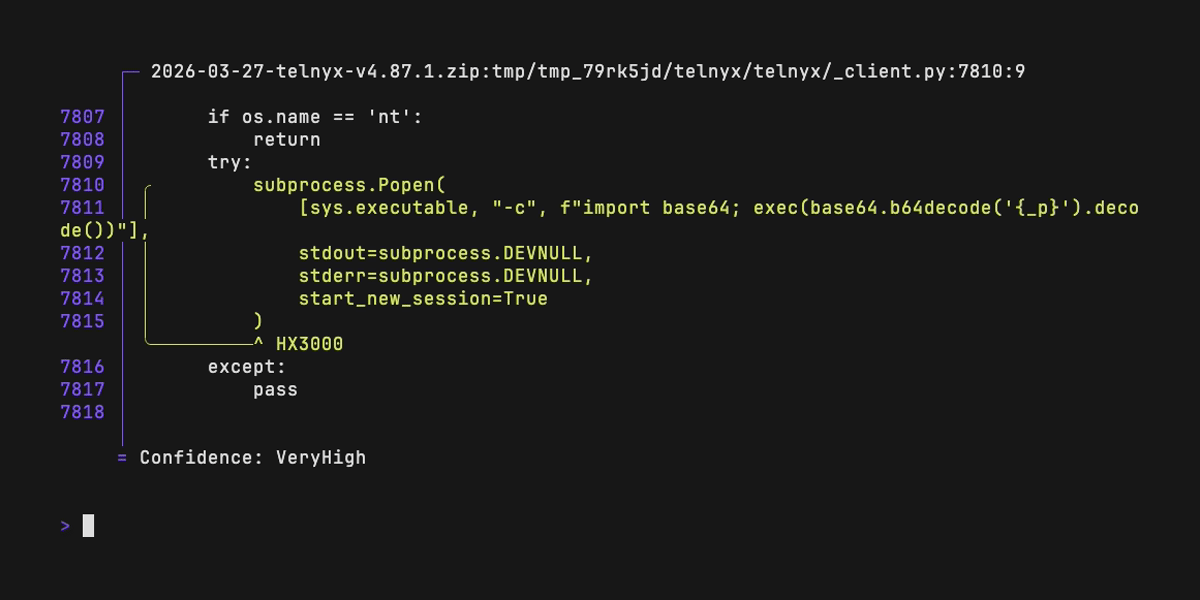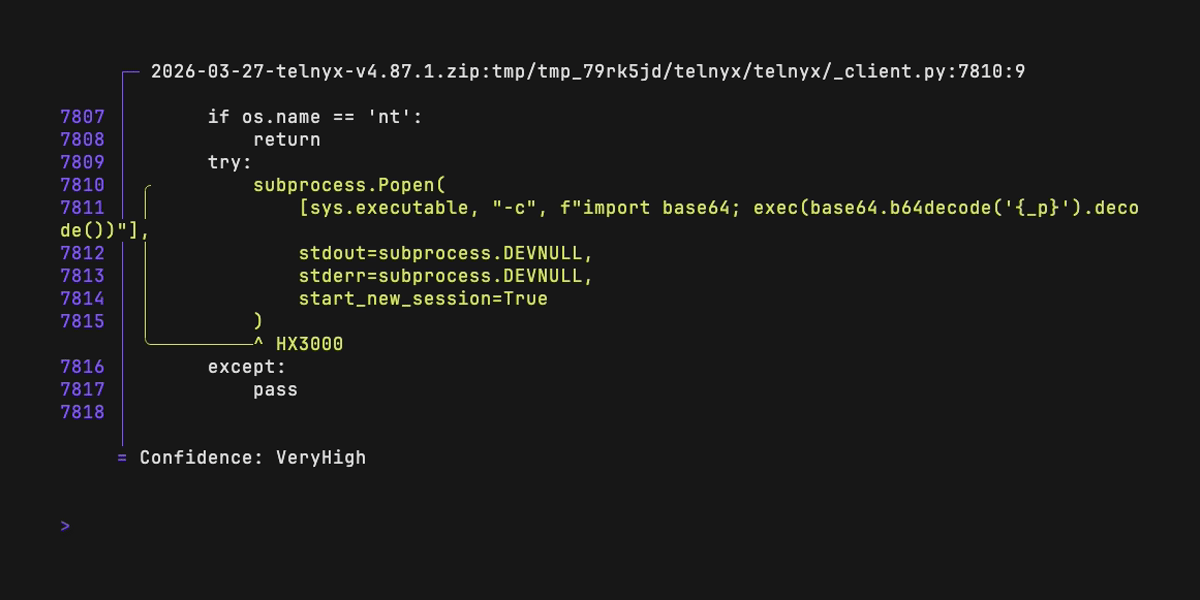 rushter/hexora
تحليل ثابت للكود الخبيث بلغة بايثون
 plum-umd/redexer
إطار عمل Redexer للتجهيز الثنائي لرمز Dalvik البايت
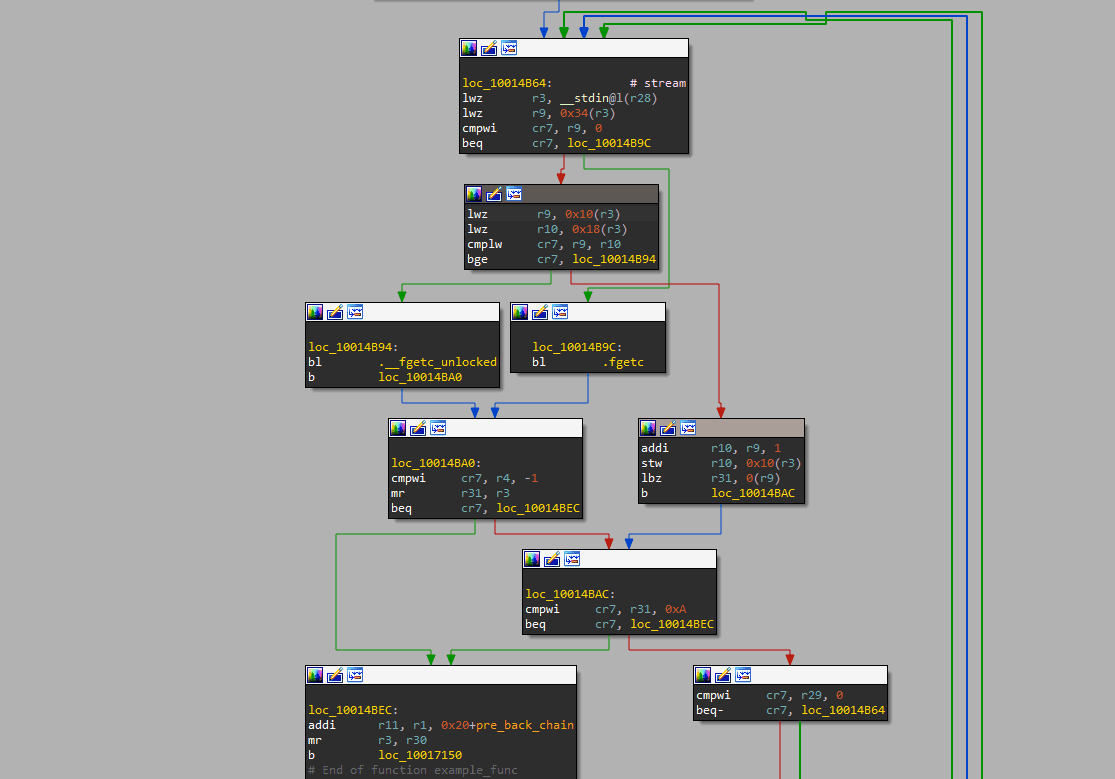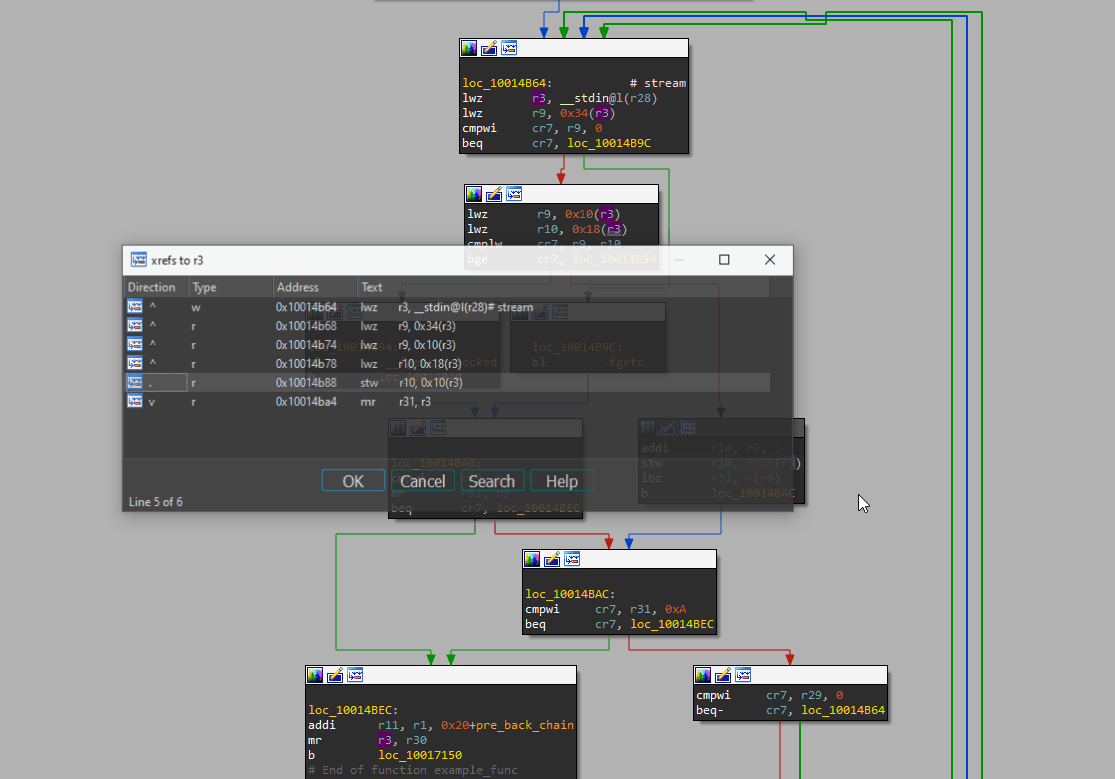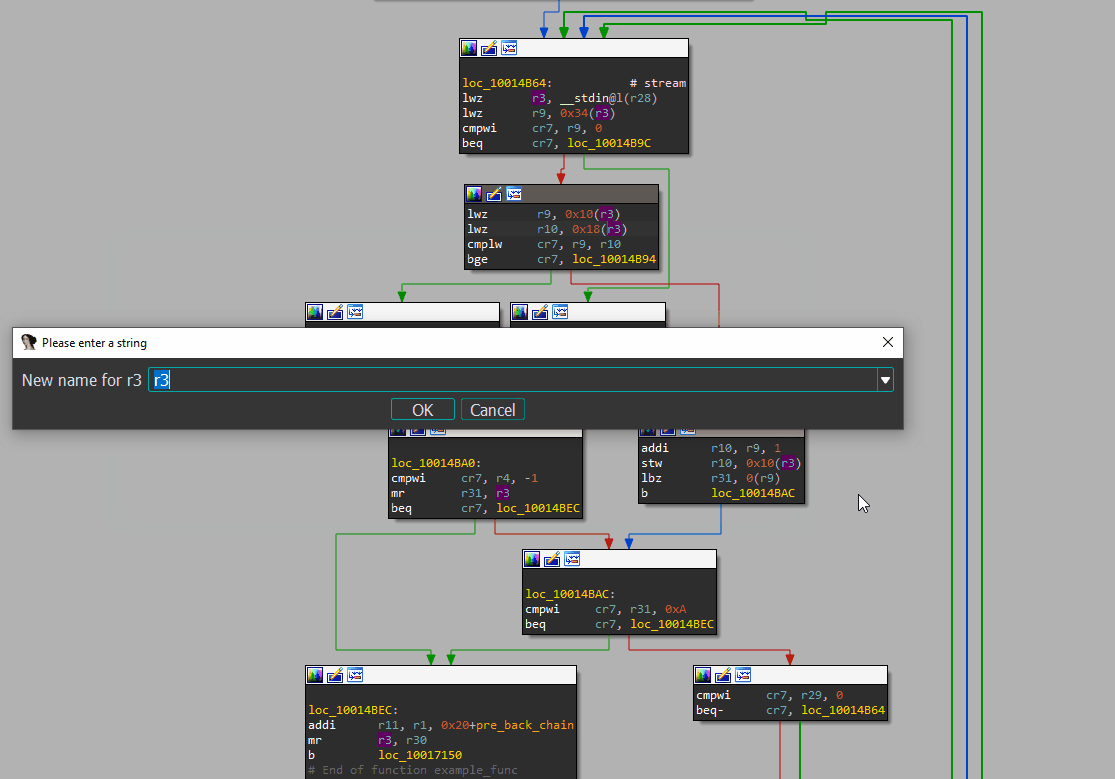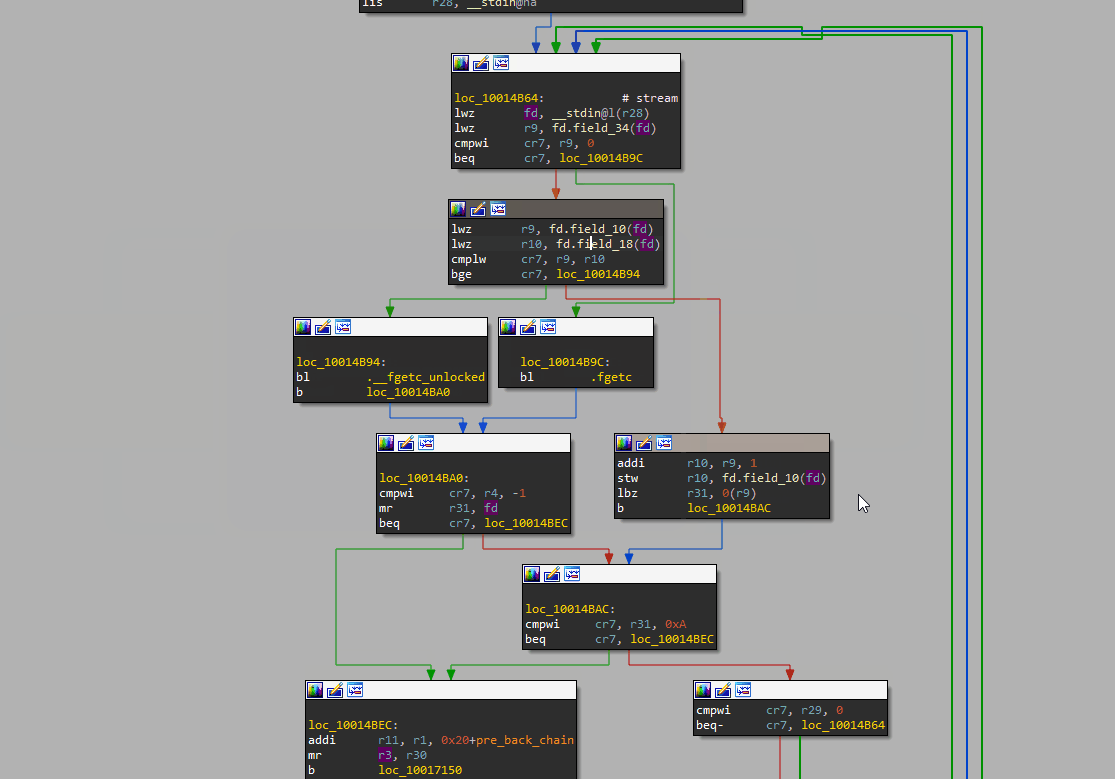 shemesh999/oregami
إضافات ونصوص IDA لتحليل إطار استخدام المسجلات
 megamansec/gixy-next
Gixy-Next: ماسح أمان تهيئة NGINX ومدقق الأداء
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
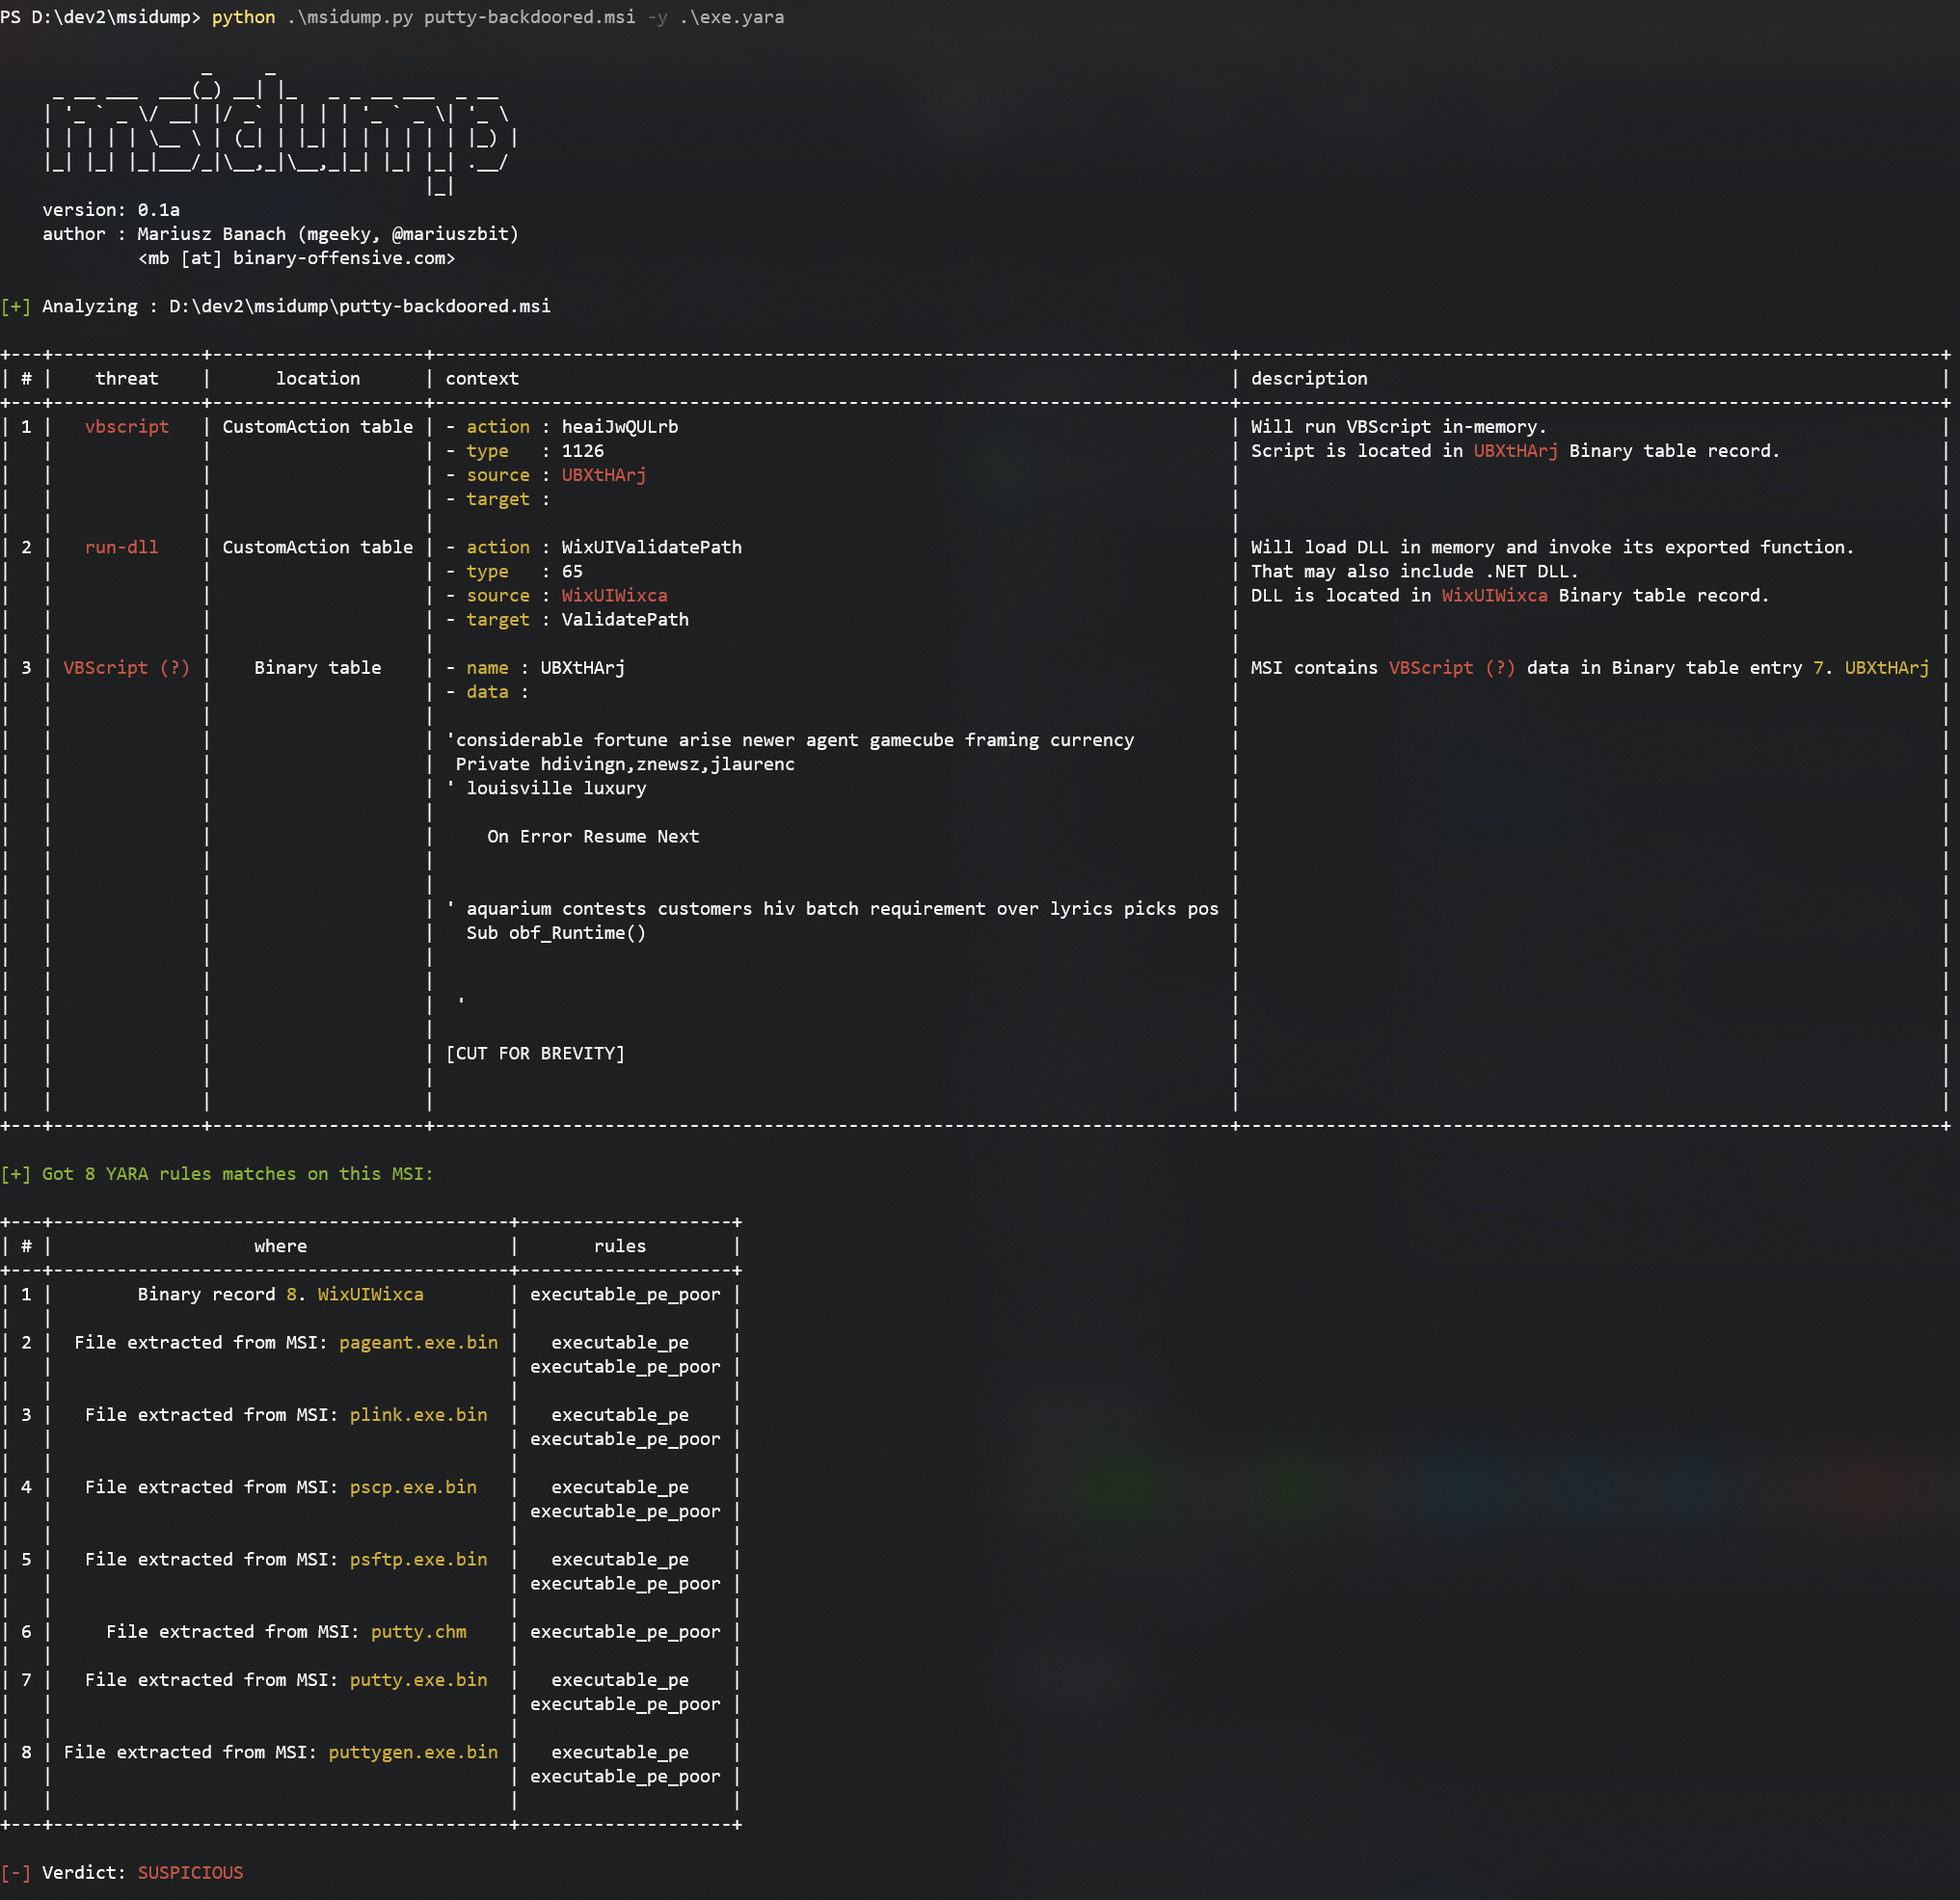 mgeeky/msidump
MSI Dump - أداة تقوم بتحليل حزم تثبيت MSI الضارة، وتستخرج الملفات، والتدفقات، والبيانات الثنائية، وتدمج ماسح YARA.
 a-yatta/amdh
تعزيز أمان أجهزة أندرويد المحمولة
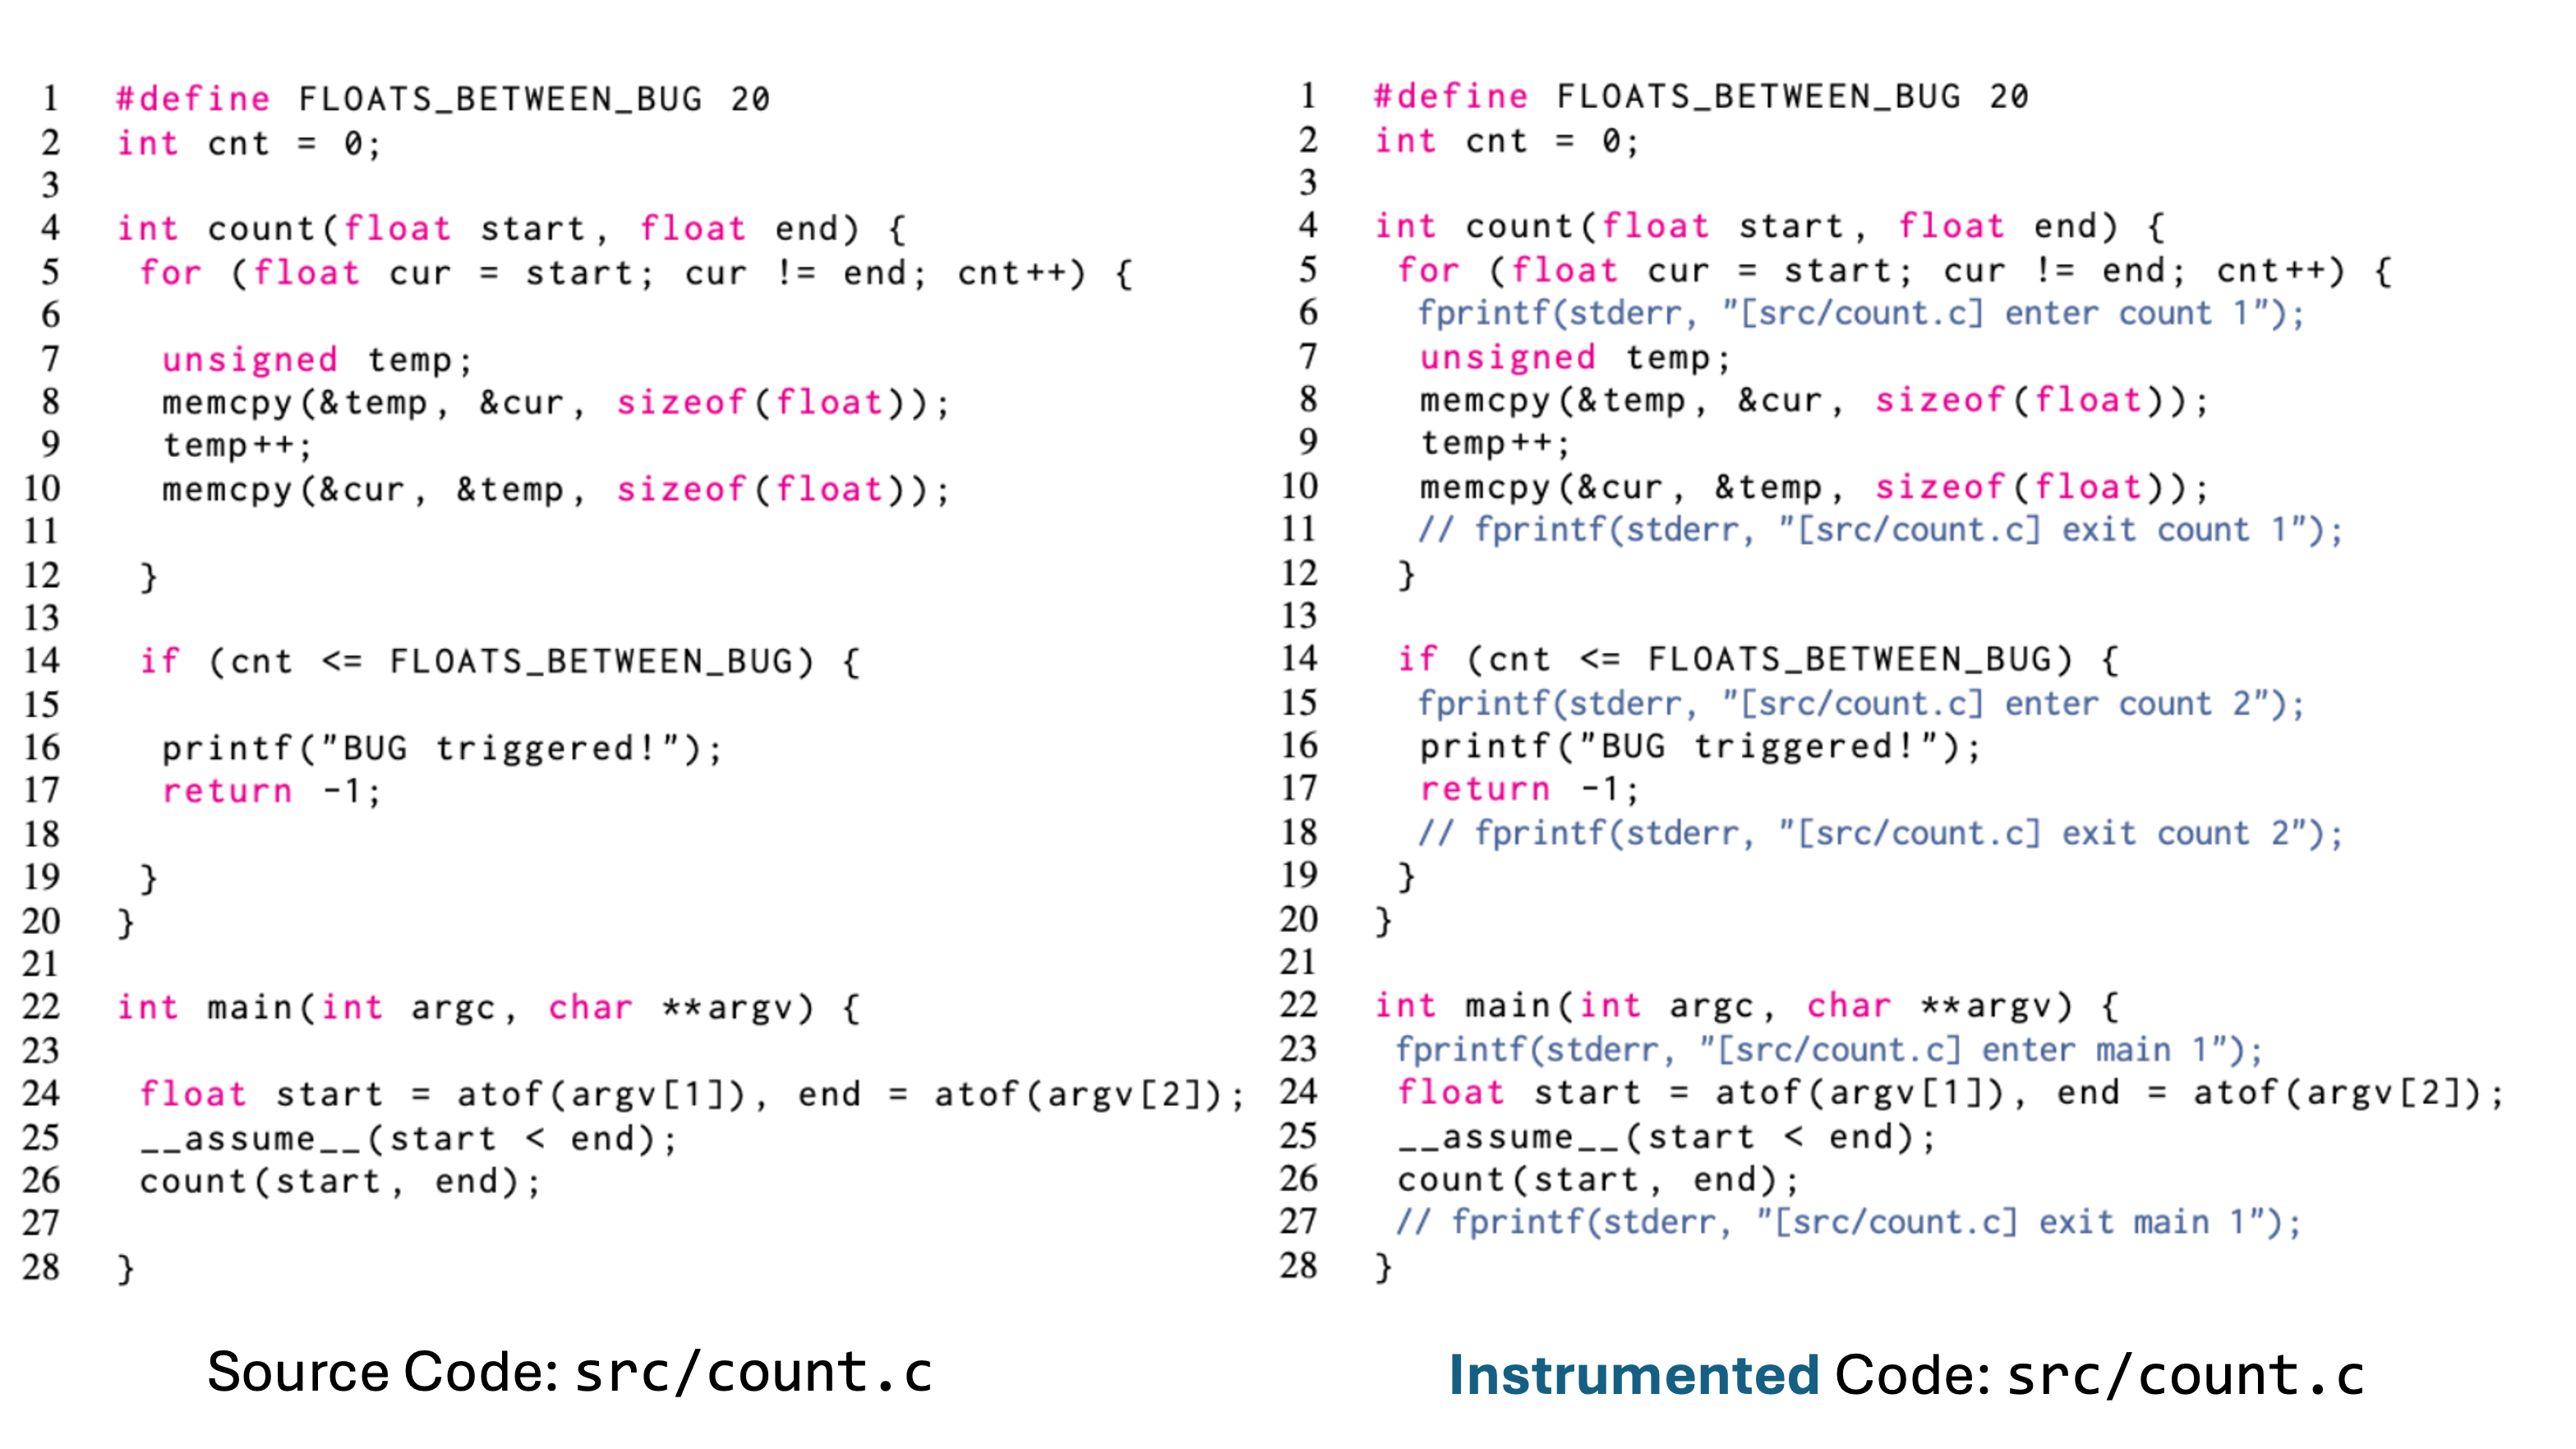 concollmic/concollmic
محرك تنفيذ ترميزي مدعوم بوكلاء LLM يقوم بدمج الشيفرة المصدرية، وتلخيص قيود المسار بلغة طبيعية، وتوليد حالات اختبار لتعظيم تغطية الفروع عبر أي لغة…
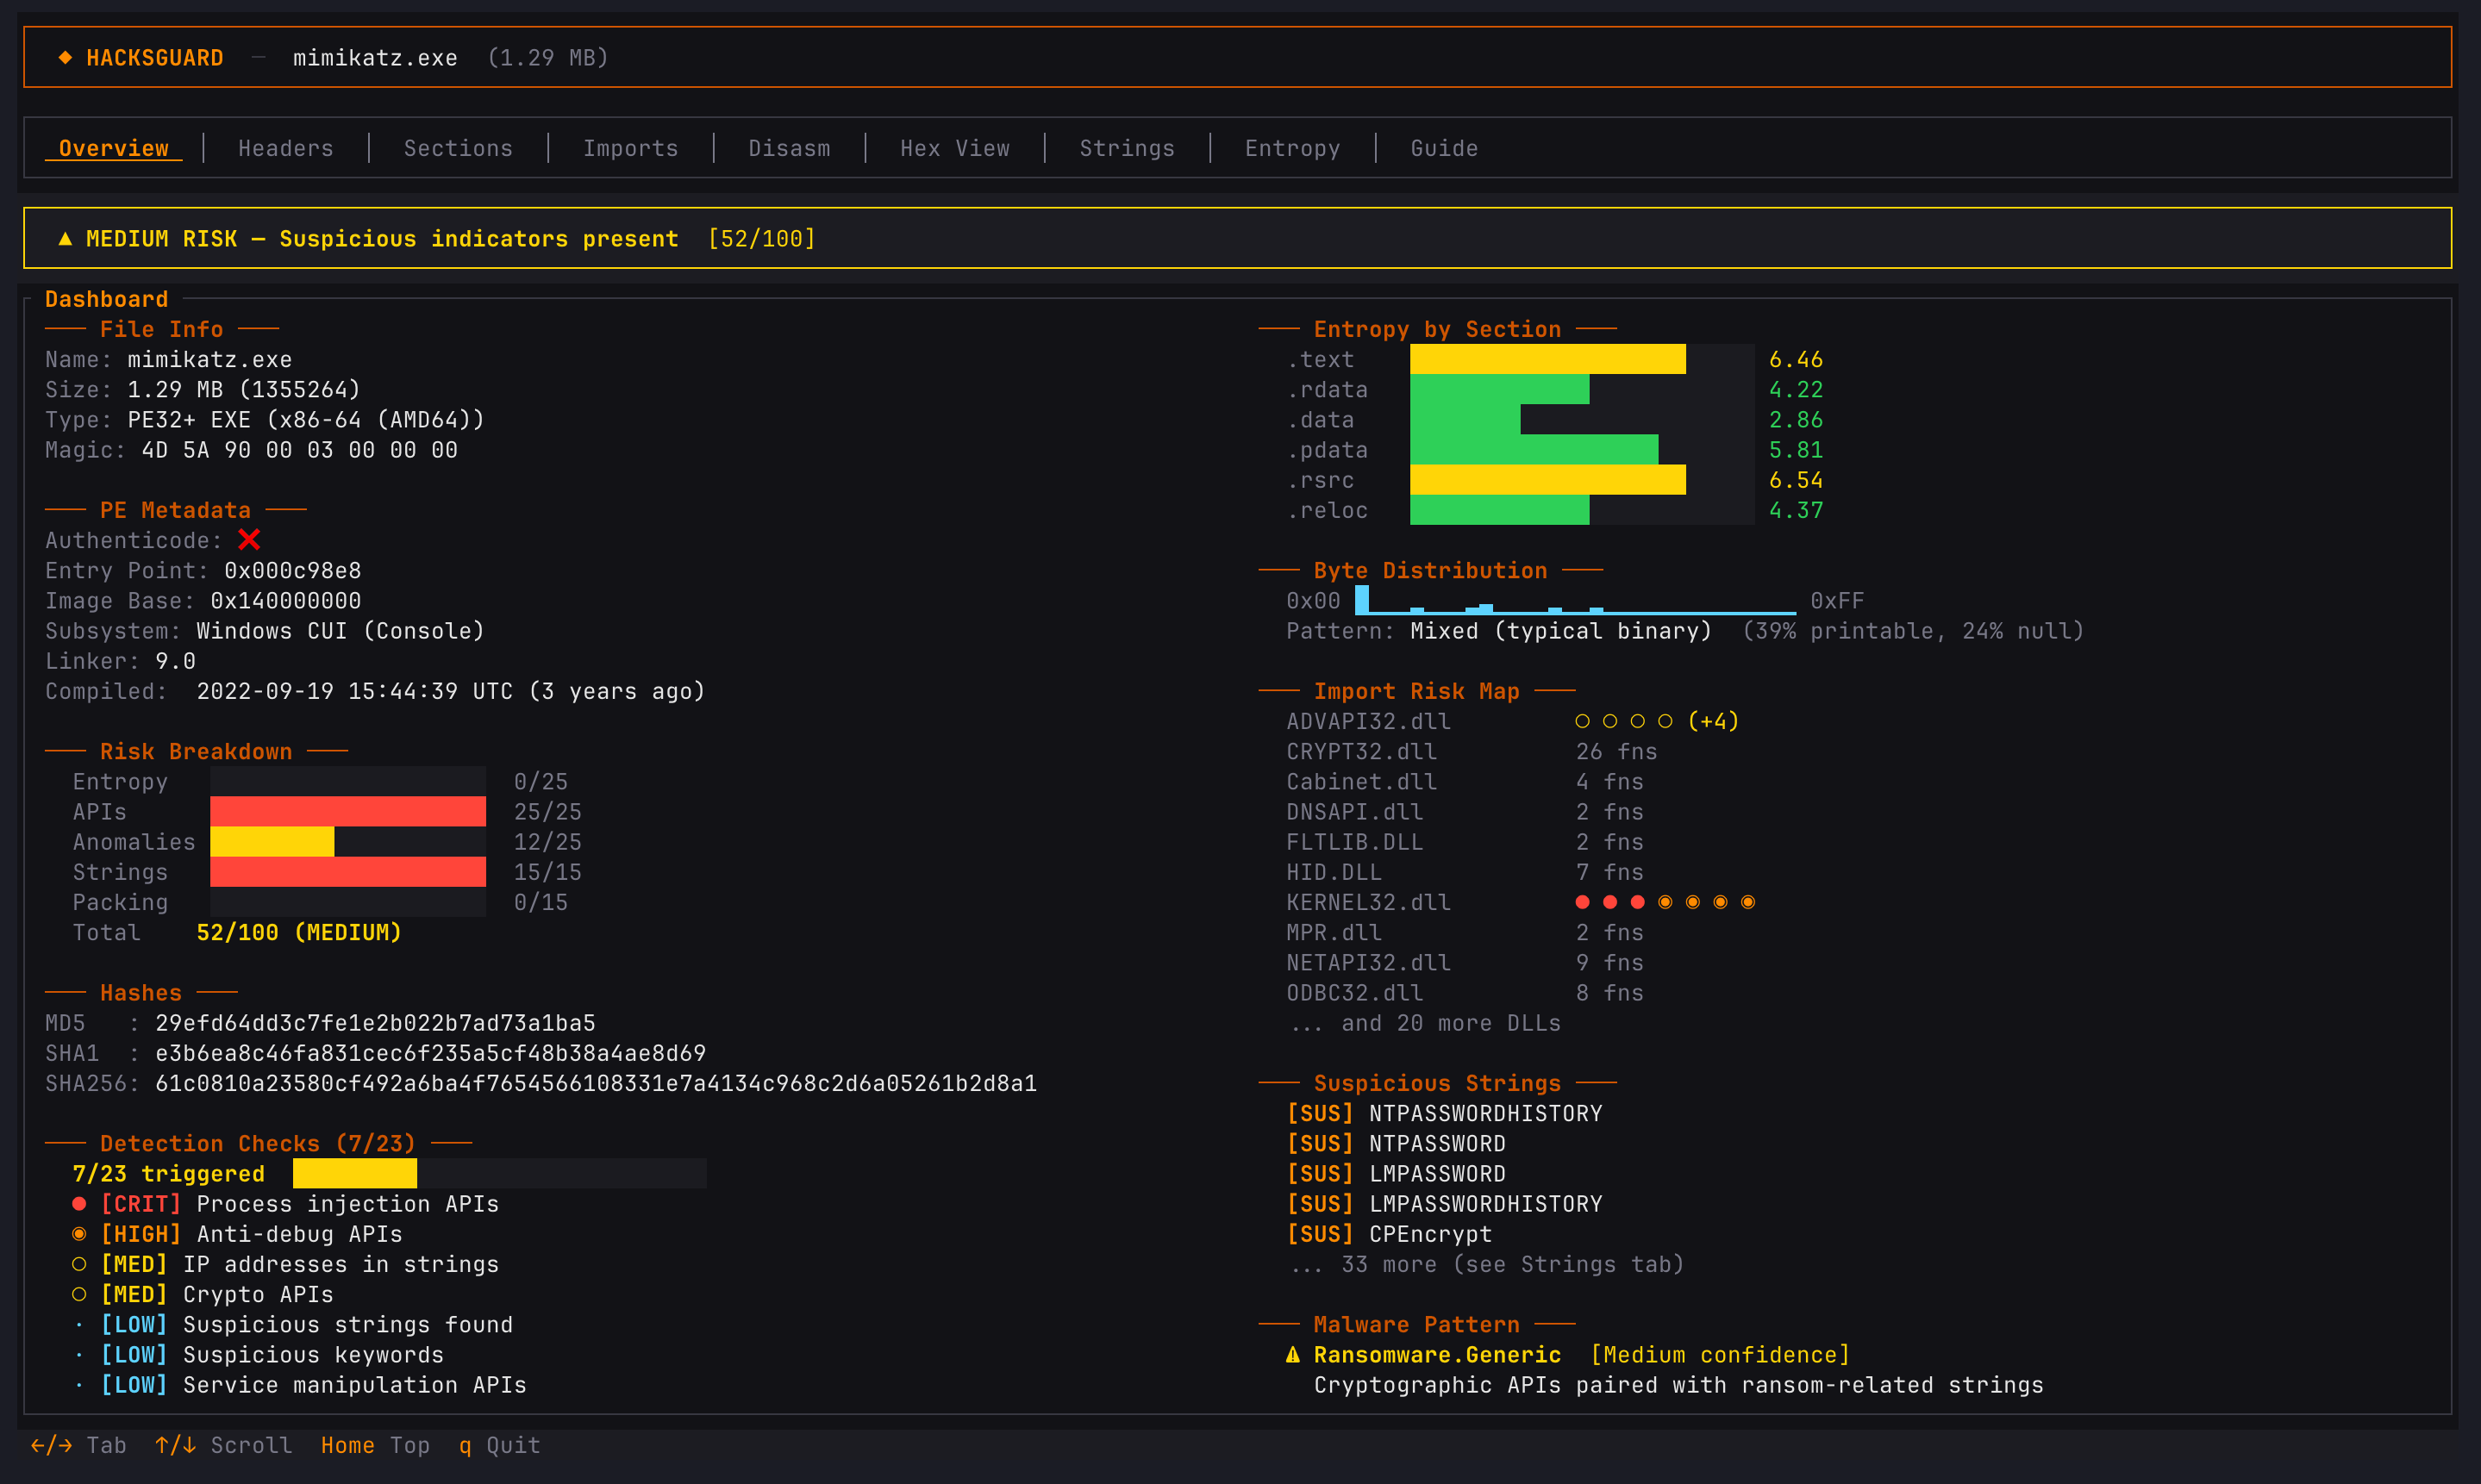 rhacknarok/hacksguard
أداة تحليل برمجيات خبيثة سريعة جداً، متعددة الخيوط، تعمل بواجهة TUI، مبنية بلغة Rust. تتميز بتحليل عميق لملفات PE، وفحص YARA، وتقييم المخاطر…
 we5ter/flerken
حل للكشف عن الأوامر المبهمة عبر المنصات تم تقديمه في مؤتمر CIS2019 الصين. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会