
 #1
أدوات لفحص برمجيات خبيثة وثنائيات دون تنفيذها (مثل برامج التفكيك، برامج فك الضغط).
موصى به من Kitploit
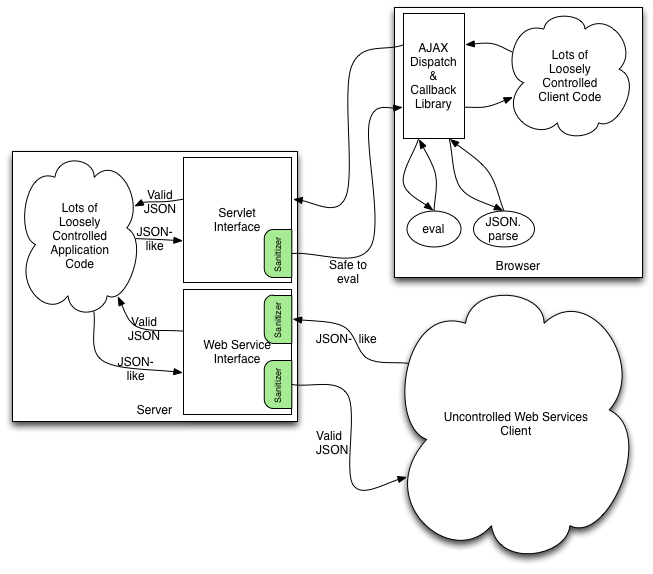
 owasp/json-sanitizer
عند تقديم محتوى شبيه بـ JSON، يقوم JSON Sanitizer بتحويله إلى JSON صالح.
 dissectmalware/pyonenote
مكتبة بايثون لتحليل ملفات OneNote (.one)
 githubsecuritylab/seclab-taskflows
مهام سير عمل وكلاء الذكاء الاصطناعي النموذجية وخوادم MCP لتدقيق الشيفرة المصدرية، وفرز المشكلات، واكتشاف الثغرات الأمنية في مشاريع الويب وAndroid…
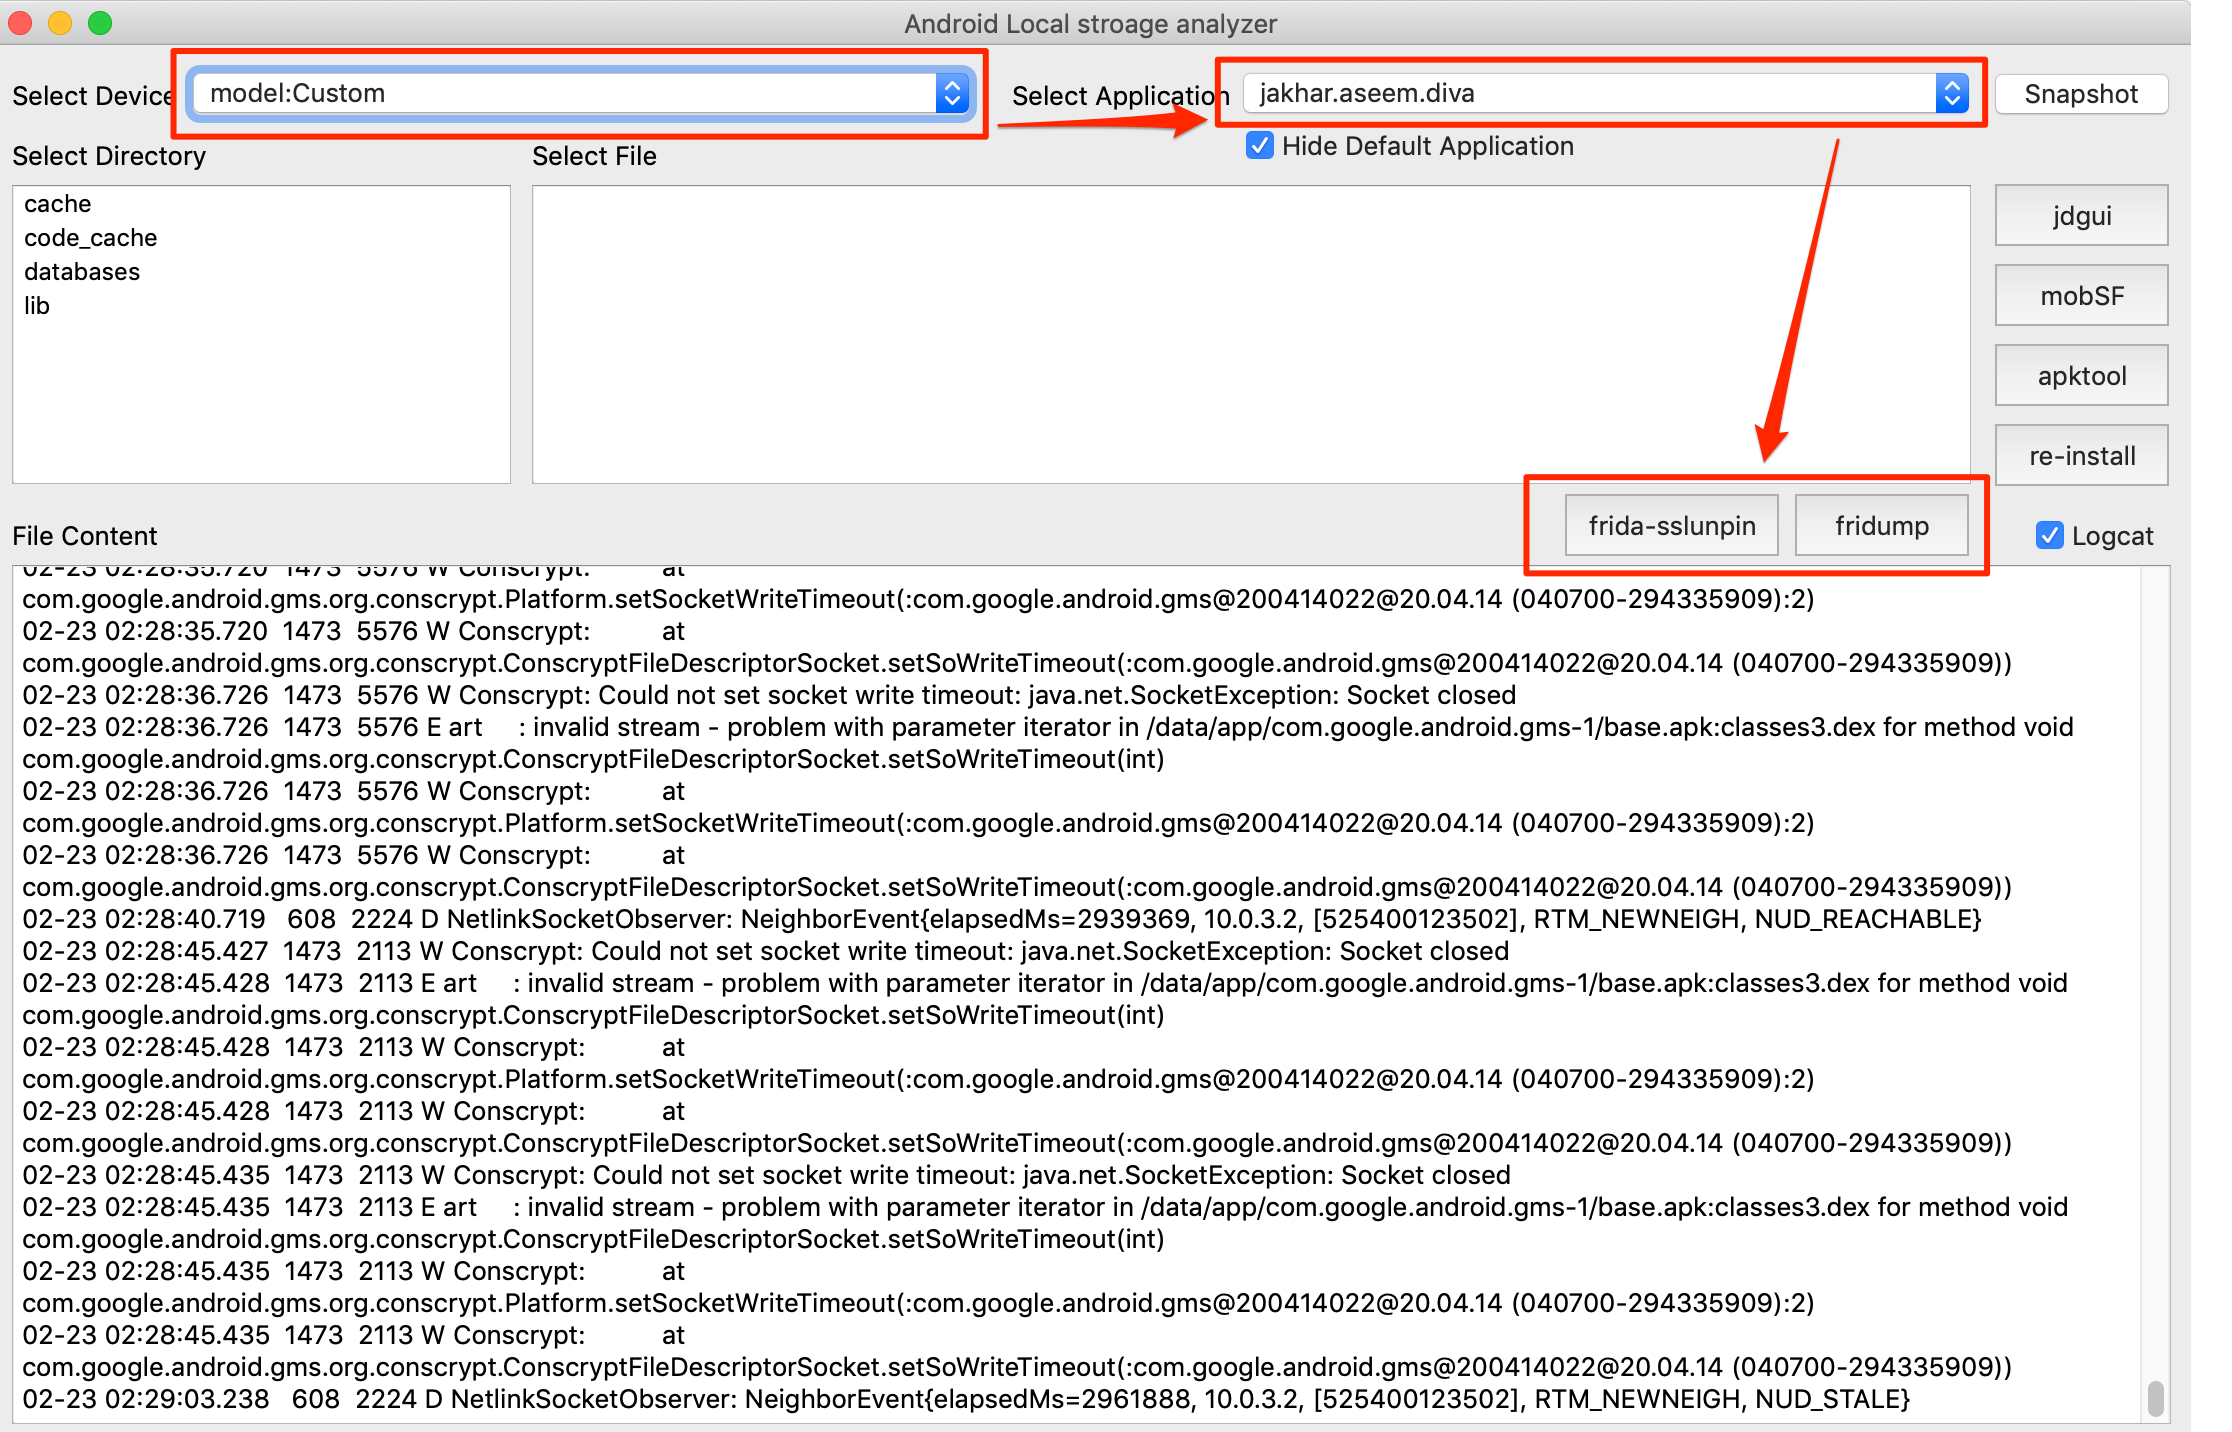 notsosecure/android_application_analyzer
تُستخدم الأداة لتحليل محتوى تطبيق أندرويد في التخزين المحلي.
 santhreal/keyhog
ماسح أسرار مفتوح المصدر بلغة Rust
 neo23x0/yara-performance-guidelines
دليل حول كيفية كتابة قواعد YARA سريعة وصديقة للذاكرة
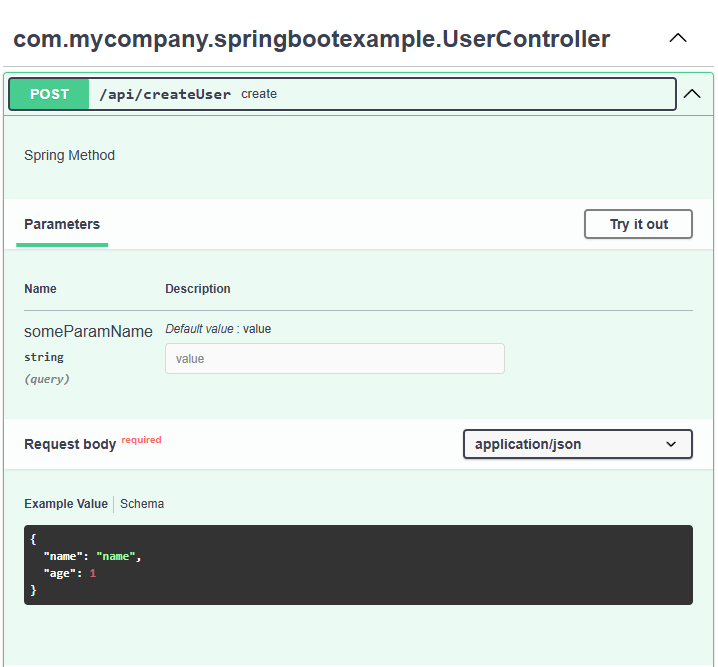 blackfan/bfscan
أداة للعثور على عناوين URL والمسارات والأسرار، وتوليد طلبات HTTP خام ومواصفات OpenApi من ملفات الإعدادات والتعليقات التوضيحية المستخدمة في تطبيقات…
 nuguardai/nuguard
مستودع مفتوح المصدر للتحقق من صحة تطبيقات الذكاء الاصطناعي الوكيل: redteam, behavior, supply-chain, static analysis
 traceforce/mcp-xray
ماسح أمني موحد لخوادم MCP مع أوضاع config و pentest و repo-scan. يُنشئ تقارير SARIF للتكامل مع CI/CD، ويكتشف الأسرار والثغرات وسوء التهيئة عبر محللات…
 ohaswin/pyscan
ماسح ثغرات تبعيات بايثون، مكتوب بلغة Rust.
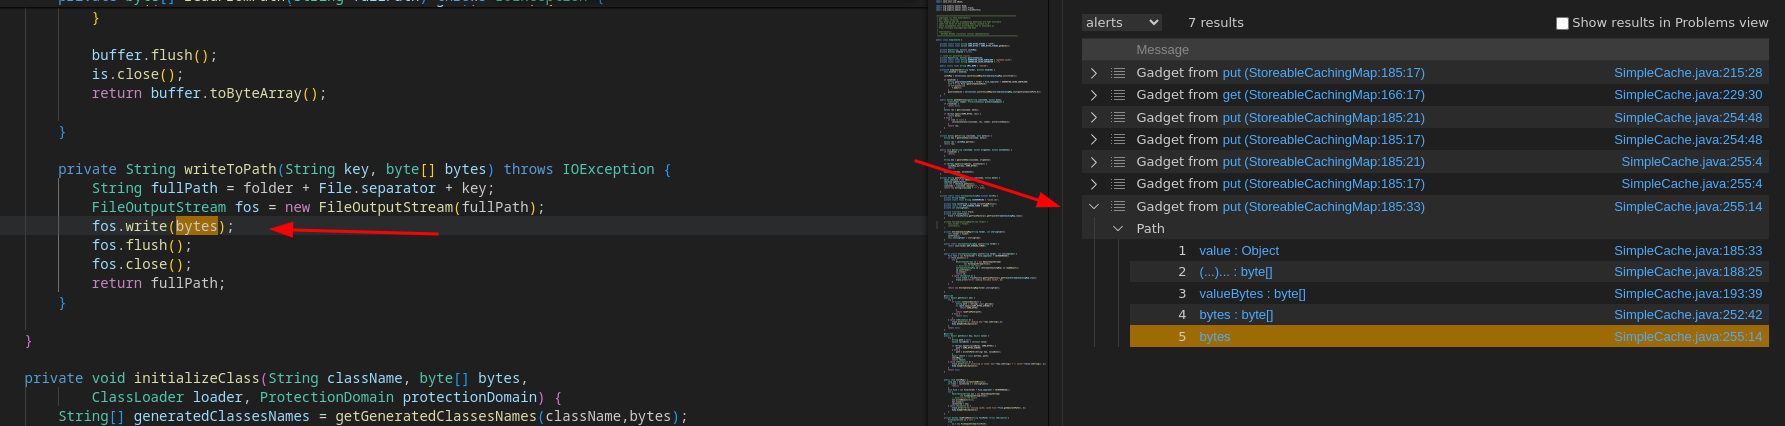 synacktiv/qlinspector
اكتشاف سلاسل الـ gadget في Java/C# باستخدام CodeQL
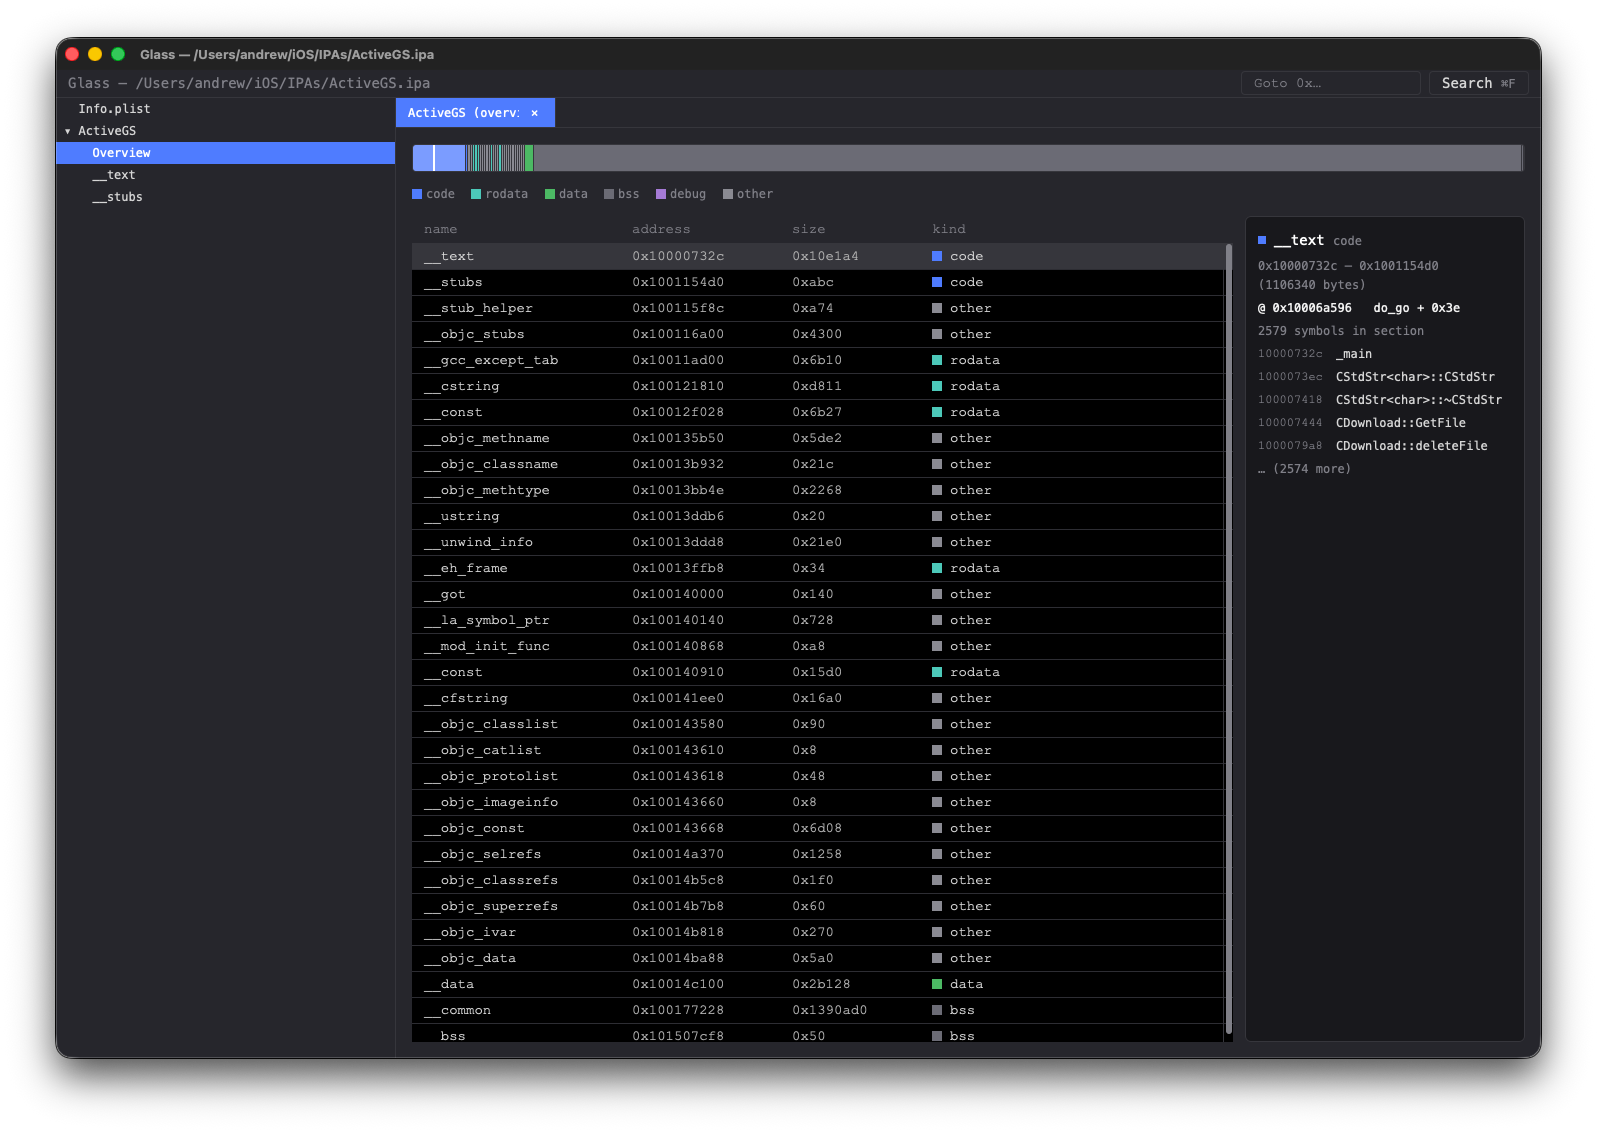 azw413/glass
Glass - بديل سريع ومجاني لـ IDA Pro
 syscallx-18113/apkx-hunter
إطار عمل لتحليل أندرويد الثابت مبني على لغة C، لفك التجميع، وكشف الأسرار، واكتشاف نقاط النهاية، وتحليل الأذونات، وفحص المكتبات الأصلية، مع تصنيف…
 m14r41/scan4secrets
ابحث عن بيانات الاعتماد والأسرار باستخدام أكثر من 170 قاعدة تغطي شيفرة المصدر وعناوين URL للويب وCI/CD، والتحقق منها مقابل واجهات برمجة التطبيقات…
 security-prince/resources-for-application-security
بعض الموارد الجيدة للبدء في مجال أمن التطبيقات
 sfaci/masc
ماسح ضوئي للبرامج الضارة على الويب
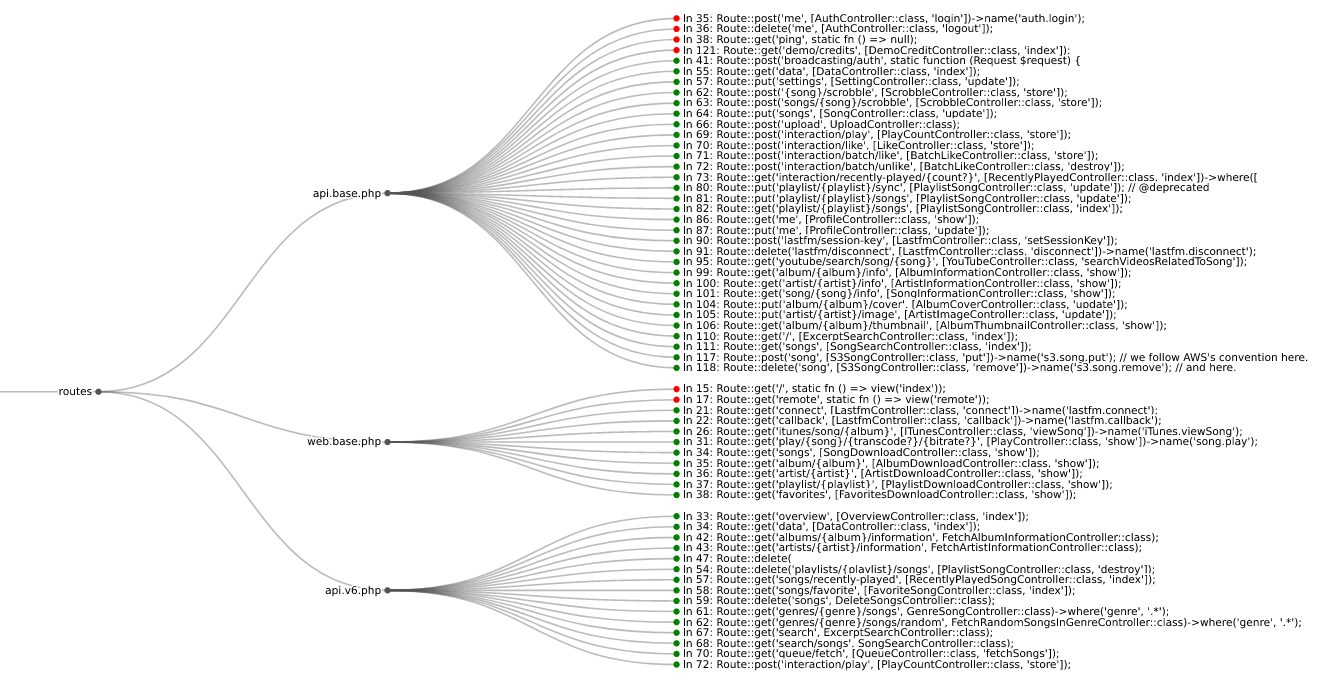 mschwager/route-detect
ابحث عن ثغرات أمان تتعلق بالمصادقة (authn) والترخيص (authz) في مسارات تطبيقات الويب.








