
 #1
أدوات لجمع المعلومات حول الأهداف وتحديد أسطح الهجوم.
موصى به من Kitploit

 opencybersecurityalliance/kestrel-lang
لغة صيد التهديدات Kestrel: بناء سير عمل صيد قابلة لإعادة الاستخدام والتركيب والمشاركة عبر مصادر بيانات واستخبارات تهديدات مختلفة.
 primait/nuvola
أداة تحليل أمان AWS مبنية على الرسم البياني تقوم بتفريغ تكوينات السحابة، واكتشاف التكوينات الخاطئة، ورسم مسارات الهجوم باستخدام التوأم الرقمي لـ…
 zeropwn/spyse.py
غلاف واجهة برمجة تطبيقات بايثون وعميل سطر أوامر للأدوات المستضافة على spyse.com.
 synthient/public-research
أبحاث ومحاضرات مفتوحة المصدر حول استخبارات التهديدات، البصمات الرقمية، وكشف الاحتيال.
 redeye-framework/redeye
منصة تعاونية لإدارة بيانات اختبار الاختراق لتنظيم الخوادم والمستخدمين والثغرات وناقلات الهجوم والملفات مع وصول عبر API وتصور بياني.
 zxsecurity/steamer
للاستيراد والبحث وإدارة بيانات خروقات كلمات المرور العامة
 vulncheck-oss/cli
أداة سطر الأوامر الرسمية من VulnCheck
 guibacellar/tex
أداة جمع استخبارات تلغرام للباحثين والمحققين. تقوم بتجميع المجموعات والرسائل والوسائط وبيانات المستخدمين مع تكامل OCR وElasticsearch، وتنبيهات آلية…
 p0dalirius/extractbitlockerkeys
نص برمجي لإدارة النظام أو لمرحلة ما بعد الاستغلال لاستخراج مفاتيح استرداد BitLocker تلقائيًا من نطاق.
 powerexploit/ashok
Ashok هي أداة استطلاع OSINT، المعروفة أيضًا باسم 😍 سكين الجيش السويسري .
 evilsocket/spycast
أداة تعداد mDNS عبر المنصات.
 synacktiv/php_filter_chains_oracle_exploit
أداة CLI لاستغلال المعاملات المعرّضة لثغرة PHP filter chain error based oracle.
 cve-search/git-vuln-finder
اكتشاف الثغرات البرمجية المحتملة من رسائل التزامات غيت
 ghost-otpbot/smsotpbot
OTP BOT تجاوز التحقق عبر الرسائل النصية (SMS) من Paypal وInstagram وSnapchat وGoogle و3D Secure وغيرها الكثير...
 ecstatic-nobel/osweep
لا تقتصر على البحث في OSINT. بل امسحه.
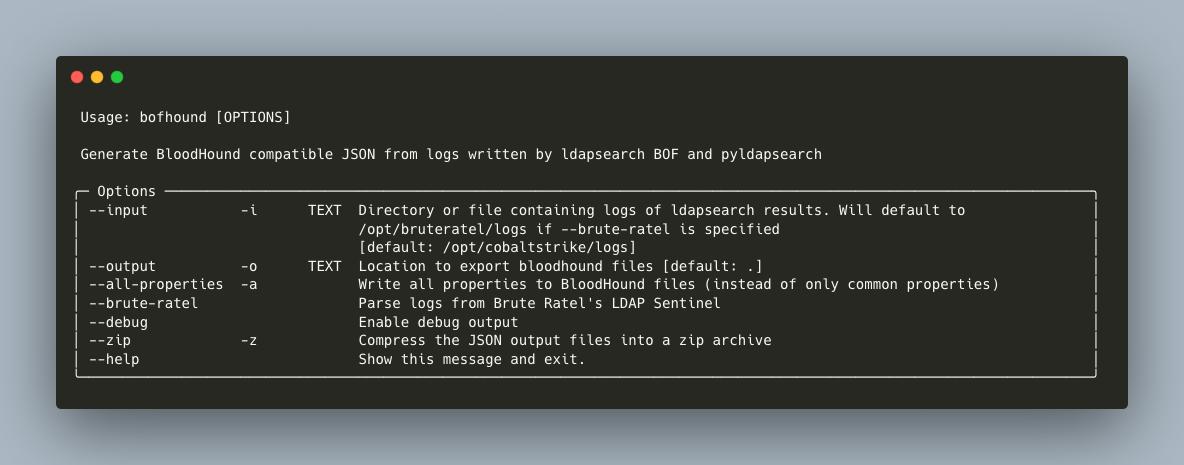 fortalice/bofhound
قم بإنشاء JSON متوافق مع BloodHound من السجلات التي كتبتها أدوات ldapsearch BOF و pyldapsearch و Brute Ratel's LDAP Sentinel
 ethicalhackingplayground/bxss
أداة Blind XSS Scanner هي أداة يمكن استخدامها لفحص الثغرات الأمنية الخاصة بـ XSS المخفي (Blind XSS) في تطبيقات الويب.
 shinthink/blitzstrike
خادم MCP يجمع منهجية اختبار اختراق من ثلاث طبقات: استطلاع سطح الهجوم، والتحليل الساكن من المصدر إلى الحوض، والتحقق المباشر من النتائج مع سلاسل…








